

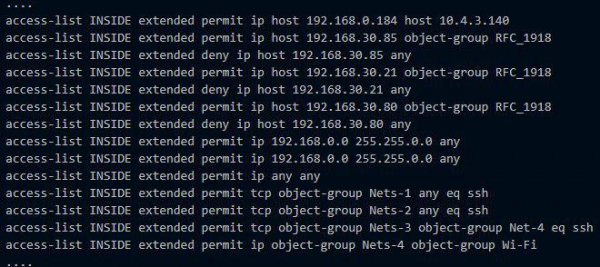
Ha megnézzük bármelyik tűzfal konfigurációját, valószínűleg egy nagy tömb IP-címet, portokat, protokollokat és alhálózatokat fogunk látni. Így valósulnak meg klasszikusan a hálózati biztonsági politikák, amelyek a felhasználók hozzáférését szabályozzák az erőforrásokhoz. Először a konfigurációban igyekeznek rendet tartani, de aztán a munkatársak átjárnak egyik osztályból a másikba, a szerverek megszaporodnak és megváltoztatják funkcióikat, hozzáférések jelennek meg különböző projektekhez, amelyekhez általában nem lenne szabad hozzáférni, és száz ismeretlen, bonyolult útvonal keletkezik.
Néhány szabály körül, ha szerencsénk van, találunk megjegyzéseket, mint például: „Vasja kérte, hogy csinálja” vagy „Ez a DMZ-be vezető átjáró”. A hálózati adminisztrátor távozik, és minden teljesen érthetetlenné válik. Azután valaki úgy döntött, hogy megtisztítja a konfigurációt Vasjától, és leállt a SAP, mert valaha Vasja kérte ezt a hozzáférést a működő SAP-hoz.
Ma bemutatom a VMware NSX megoldását, amely segít célzottan alkalmazni a hálózati kölcsönhatások és biztonsági politikákat anélkül, hogy zűrzavar lenne a tűzfal konfigurációkban. Megmutatom, milyen új funkciók jelentek meg az előző VMware verziókhoz képest ezen a területen.
A VMWare NSX – a hálózati szolgáltatások virtualizációjának és biztonságának platformja. Az NSX feladatai közé tartozik a routing, switching, terheléselosztás, tűzfal és még sok más érdekes funkció.
Az NSX a VMware saját termékének, a vCloud Networking and Security (vCNS) utódja, valamint a Nicira NVP megvásárlásának eredménye.
vCNS-től az NSX-ig
Régebben a felhasználónak a VMware vCloud-on felépített felhőjében egy külön virtuális gépe volt, a vCNS vShield Edge. Ez határátjáróként működött, ahol számos hálózati funkciót be lehetett állítani: NAT, DHCP, tűzfal, VPN, terheléselosztó stb. A vShield Edge korlátozta a virtuális gép kapcsolatát a külvilággal a tűzfalban és az NAT-ban rögzített szabályok szerint. A hálózaton belül a virtuális gépek szabadon kommunikálhattak egymással az alhálózatokon belül. Ha nagyon szeretnénk megosztani és irányítani a forgalmat, létrehozhatunk külön hálózatot az alkalmazások különböző részei számára (különböző virtuális gépek) és beírhatjuk a megfelelő szabályokat a tűzfalba az azok hálózati kölcsönhatásához. De ez hosszadalmas, bonyolult és unalmas, különösen, ha több tucat virtuális gépünk van.
Az NSX-szel a VMware megvalósította a mikroszegmentáció koncepcióját egy elosztott tűzfal (distributed firewall) segítségével, amely beépített a hipervizor magjába. Itt írják elő a biztonsági politikákat és a hálózati interakciókat nem csak IP- és MAC-címekre, hanem más objektumokra is: virtuális gépekre, alkalmazásokra. Ha az NSX a szervezet belsejében van telepítve, akkor ezeket az objektumokat felhasználók vagy felhasználói csoportok az Active Directory-ból is választhatja. Minden ilyen objektum saját biztonsági kontúrjában mikroszegmensként működik, a megfelelő alhálózatban, a saját kis DMZ-jével :).
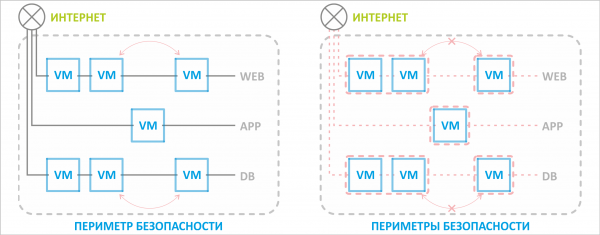
Korábban a biztonsági perem egy volt az összes erőforráskészlet számára, a határelosztó kapcsoló védte, míg az NSX-szel akár egyetlen virtuális gépet is el lehet különíteni a felesleges interakcióktól még egy hálózaton belül is.
A biztonsági politikák és a hálózati interakciók alkalmazkodnak, ha az objektum másik hálózatra költözik. Például, ha egy adatbázis gépet átviszünk egy másik hálózati szegmensbe vagy akár egy másik kapcsolt virtuális adatközpontba, a virtuális gépre vonatkozó szabályok továbbra is érvényesek maradnak függetlenül az új helyzetétől. Az alkalmazásszerver továbbra is tud kapcsolatba lépni az adatbázissal.
Az eddigi határoló átjáró, a vCNS vShield Edge helyett az NSX Edge lépett a színre. Ez rendelkezik az előző Edge minden alapvető funkciójával, plusz néhány új hasznos funkcióval. Ezekről fogunk beszélni a továbbiakban.
Mi az újdonság az NSX Edge-nél?
Az NSX Edge funkcionalitása a alapul áll. Összesen öt különböző kiadás létezik: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Mindezt az újdonságot csak az Advanced-tól kezdve látjuk. Például az új felület, amely a vCloud teljes HTML5-ös átállítása előtt (a VMware 2019 nyarát ígér) új fülön nyílik meg.
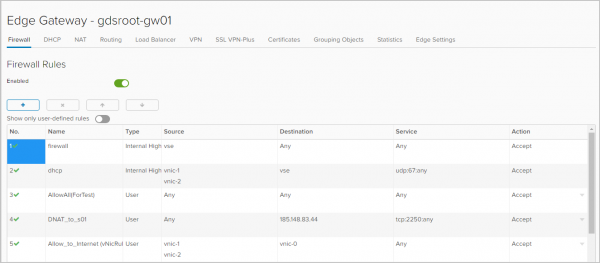
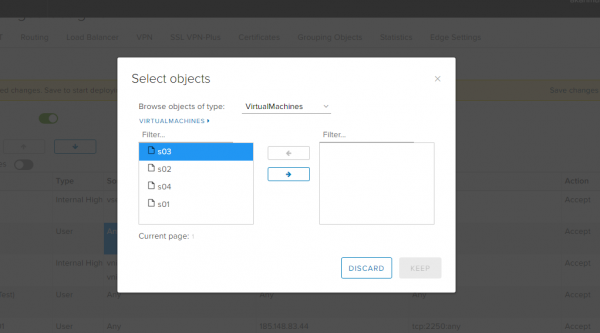
Tűzfal. Az alkalmazandó szabályokhoz választhatók IP-címek, hálózatok, átjárói interfészek és virtuális gépek.
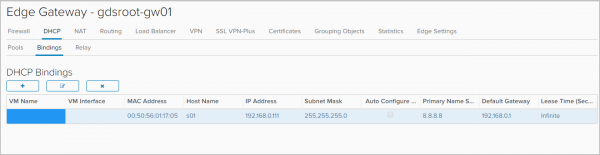
DHCP. A virtuális gépek automatikus IP-cím kiosztásához beállított tartomány mellett az NSX Edge-kel elérhetók a Binding és Relay.
A Bindings fül alatt összekapcsolhatjuk a virtuális gép MAC-címét az IP-címmel, ha azt szeretnénk, hogy az IP-cím ne változzon. A lényeg, hogy ez az IP-cím ne kerüljön be a DHCP Pool-ba.
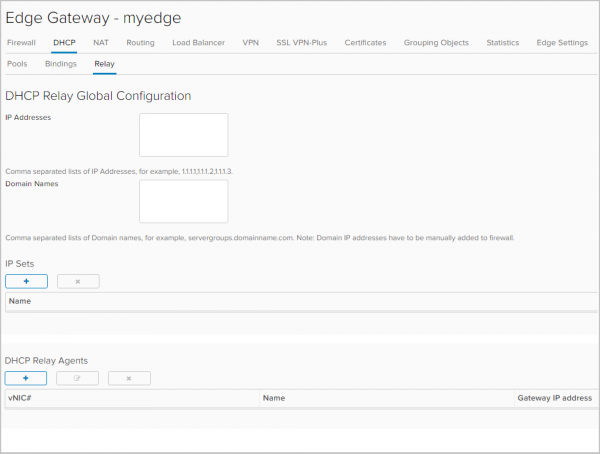
A Relay A DHCP üzenetek DHCP-szerverekre történő továbbítása konfigurálása, amelyek a szervezetén kívül találhatók a vCloud Directorban, beleértve a fizikai infrastruktúra DHCP-szervereit is.
Útválasztás. A vShield Edge esetében csak statikus útvonalválasztás volt beállítható. Mostantól elérhető a dinamikus útvonalválasztás OSPF és BGP protokollokkal. Ezenkívül elérhetővé váltak az ECMP (Aktív-aktív) beállítások, ami lehetővé teszi az aktív-aktív típusú hibaelhárítást a fizikai útválasztók esetében.
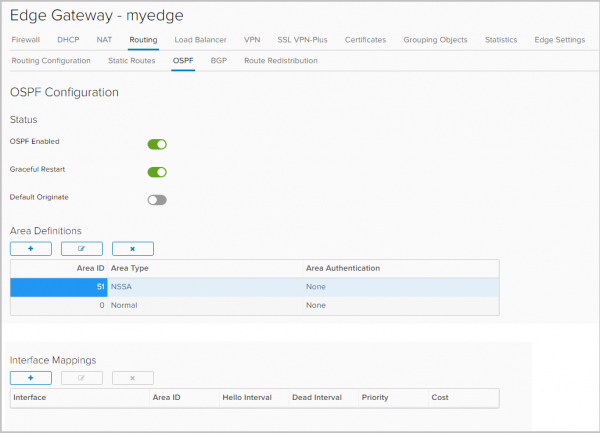
OSPF beállítása
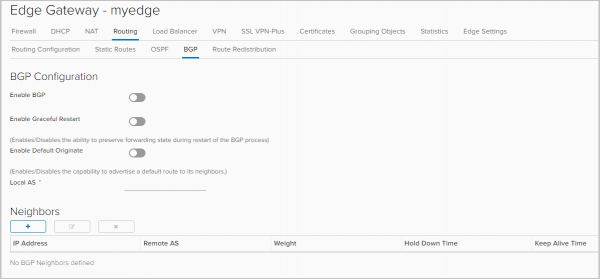
BGP beállítása
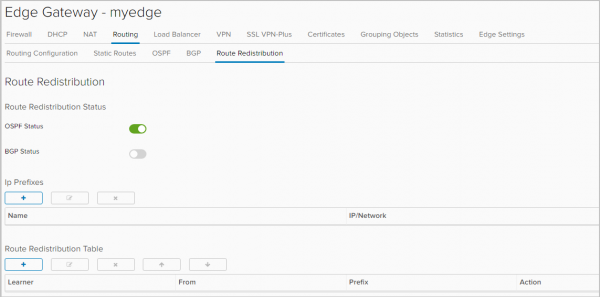
Egy új funkció - útvonalak átvitele különböző protokollok között,
útvonalak újraelosztása (route redistribution).
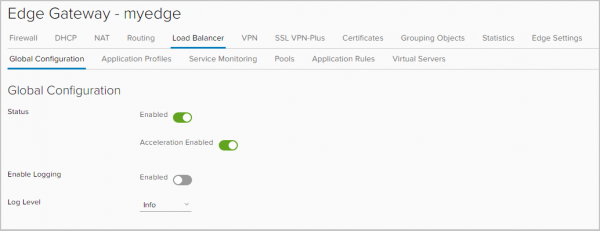
L4/L7 Terheléselosztó. Megjelent az X-Forwarded-For HTTPs fejléchez. Nélküle mindenki sírt. Például, ha van egy weboldala, amelyet terheléselosztással kezel, akkor anélkül, hogy ezt a fejlécet átadná, minden rendben működik, de a webszerver statisztikáiban nem a látogatók IP-címeit, hanem a terheléselosztó IP-címét látta. Most minden helyes lett.
Az Application Rules fülön most már olyan szkripteket is lehet hozzáadni, amelyek közvetlenül irányítják a forgalom terheléselosztását.
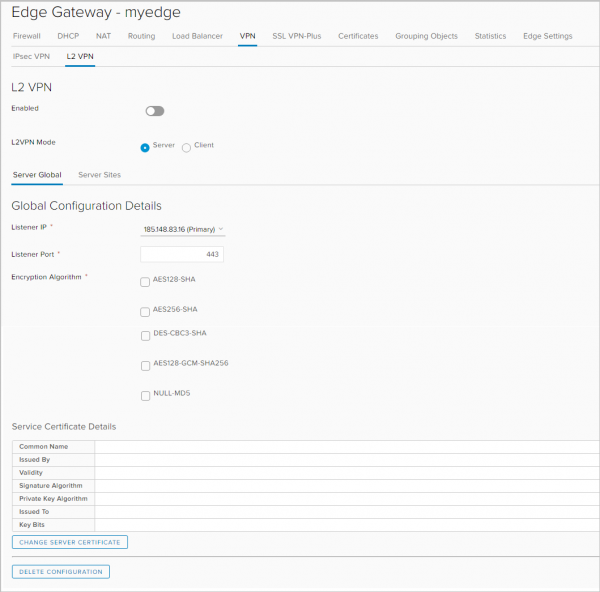
VPN. Az IPSec VPN mellett az NSX Edge támogatja:
- L2 VPN, amely lehetővé teszi a hálózatok kiterjesztését földrajzilag távoli helyszínek között. Ez a VPN például akkor szükséges, hogy a virtuális gép ugyanabban az alhálózatban maradjon és megőrizze az IP-címét, amikor egy másik helyszínre költözik.
- SSL VPN Plus, amely lehetővé teszi a felhasználók távoli csatlakozását a vállalati hálózathoz. A vSphere szinten már volt ilyen funkció, de a vCloud Director számára ez újdonság.
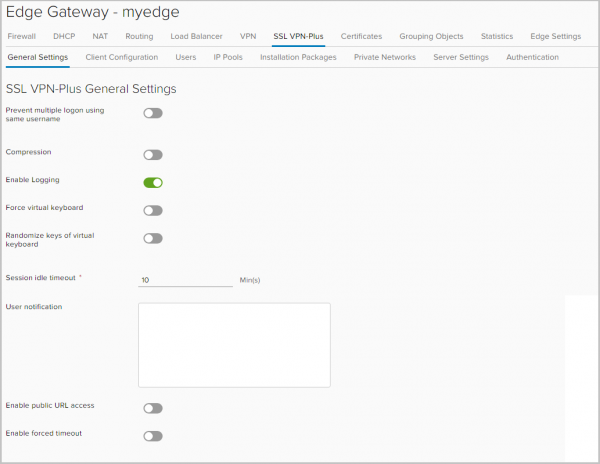
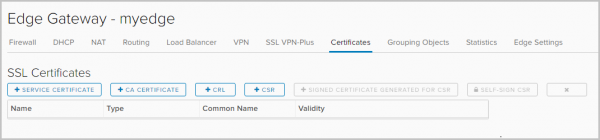
SSL-tanúsítványok. Az NSX Edge-en most már tanúsítványokat lehet telepíteni. Ez ismét arra a kérdésre vezethető vissza, kinek volt szüksége terheléselosztóra SSL-tanúsítvány nélkül az https esetén.
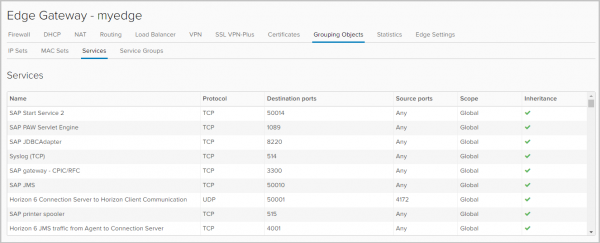
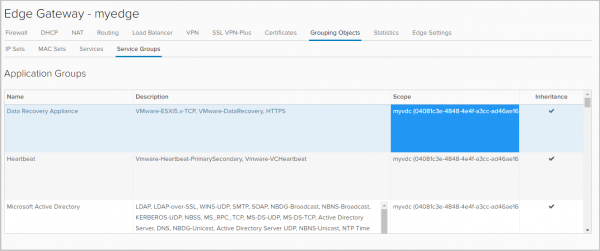
Objektumcsoportok (Grouping Objects). Ez a fül a hálózati interakciós szabályok érvényesítésére szolgáló objektumcsoportokat határozza meg, például tűzfal-szabályokat.
Ezek az objektumok lehetnek IP- és MAC-címek.
Itt található a szolgáltatások (protokoll-port kombináció) és alkalmazások listája is, amelyeket a tűzfalszabályok megalkotásakor felhasználhatunk. Új szolgáltatásokat és alkalmazásokat csak a vCD portál adminisztrátora adhat hozzá.
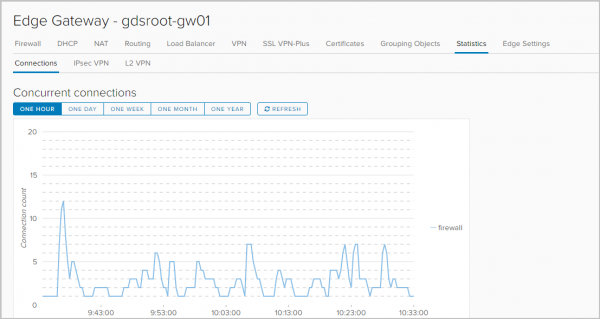
Statisztika. Statisztika a csatlakozásokról: forgalom, amely áthalad a kapun, a tűzfalon és a terheléselosztón.
Az IPSEC VPN és L2 VPN alagút státusza és statisztikája.
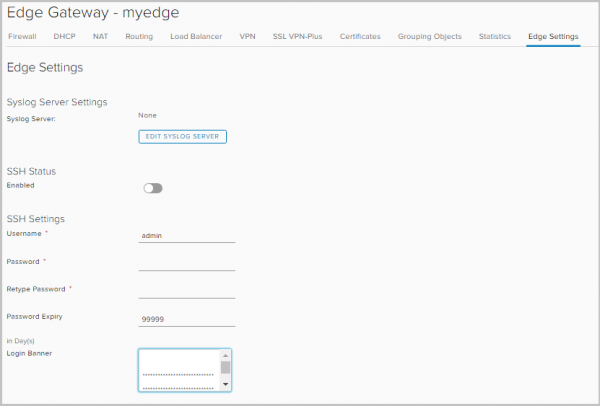
Naplózás. Az Edge Beállítások fülön beállíthatja a naplózási szervert. A naplózás a DNAT/SNAT, DHCP, tűzfal, útválasztás, terheléselosztó, IPsec VPN, SSL VPN Plus esetében működik.
Minden objektum/szolgáltatás számára a következő értesítési típusok állnak rendelkezésre:
— Debug
— Figyelmeztetés
— Kritikus
— Hibás
— Figyelmeztetés
— Értesítés
— Információ
NSX Edge méretei
A VMware által megoldandó feladatok és volumek függvényében a következő méretű NSX Edge létrehozását:
NSX Edge
(Kompakt)
NSX Edge
(Nagy)
NSX Edge
(Quad-Nagy)
NSX Edge
(X-Nagy)
vCPU
1
2
4
6
Memória
512MB
1GB
1GB
8GB
Lemez
512MB
512MB
512MB
4.5GB + 4GB
Cél
Egy
alkalmazás, teszt
adatközpont
Kis
vagy közepes
adatközpont
Megterhelt
tűzfal
Terhelés
L7 szintű terheléselosztás
Az alábbi táblázatban a hálózati szolgáltatások munkametrikái találhatók az NSX Edge méreteitől függően.
NSX Edge
(Kompakt)
NSX Edge
(Nagy)
NSX Edge
(Quad-Nagy)
NSX Edge
(X-Nagy)
Interfaces
10
10
10
10
Alhálózati interfészek (Trunk)
200
200
200
200
NAT szabályok
2,048
4,096
4,096
8,192
ARP bejegyzések
Felülírásig
1,024
2,048
2,048
2,048
FW szabályok
2000
2000
2000
2000
FW teljesítmény
3Gbps
9.7Gbps
9.7Gbps
9.7Gbps
DHCP tartományok
20,000
20,000
20,000
20,000
ECMP utak
8
8
8
8
Statikus útvonalak
2,048
2,048
2,048
2,048
LB tartományok
64
64
64
1,024
LB virtuális szerverek
64
64
64
1,024
LB szerver / tartomány
32
32
32
32
LB egészségügyi ellenőrzések
320
320
320
3,072
LB alkalmazás szabályok
4,096
4,096
4,096
4,096
L2VPN Kliensek Hubből Kesztyűbe
5
5
5
5
L2VPN Hálózatok kliens/serverenként
200
200
200
200
IPSec Tunnellek
512
1,600
4,096
6,000
SSLVPN Tunnellek
50
100
100
1,000
SSLVPN Privát Hálózatok
16
16
16
16
Párhuzamos munkamenetek
64,000
1,000,000
1,000,000
1,000,000
Munkamenetek/másodperc
8,000
50,000
50,000
50,000
LB Átviteli teljesítmény L7 Proxy)
2.2Gbps
2.2Gbps
3Gbps
LB Átviteli teljesítmény L4 Mód)
6Gbps
6Gbps
6Gbps
LB Kapcsolatok/s (L7 Proxy)
46,000
50,000
50,000
LB Párhuzamos Kapcsolatok (L7 Proxy)
8,000
60,000
60,000
LB Kapcsolatok/s (L4 Mód)
50,000
50,000
50,000
LB Párhuzamos Kapcsolatok (L4 Mód)
600,000
1,000,000
1,000,000
BGP Útvonalak
20,000
50,000
250,000
250,000
BGP Szomszédok
10
20
100
100
BGP Útvonalak Újraosztva
Nincs korlát
Nincs korlát
Nincs korlát
Nincs korlát
OSPF Útvonalak
20,000
50,000
100,000
100,000
OSPF LSA Bejegyzések Max 750 Típus-1
20,000
50,000
100,000
100,000
OSPF Szomszédságok
10
20
40
40
OSPF Útvonalak Újraosztva
2000
5000
20,000
20,000
Összes Útvonal
20,000
50,000
250,000
250,000
→
A táblázatból látható, hogy a termelési szcenáriókra az NSX Edge terheléselosztását csak a Nagy mérettől ajánlott megszervezni.
Ma ennyi. A következő részekben részletesen végigvezetem az NSX Edge minden hálózati szolgáltatásának beállításain.
Forrás: habr.com
