

Rövid szünet után visszatérünk az NSX-hez. Ma megmutatom, hogyan kell konfigurálni a NAT-ot és a Firewalt.
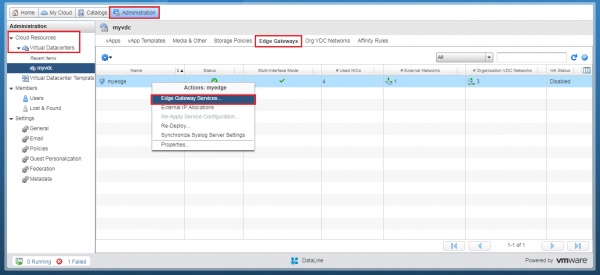
A Adminisztráció lépjen be a virtuális adatközpontjába – Felhő Erőforrások – Virtuális Adatközpontok.
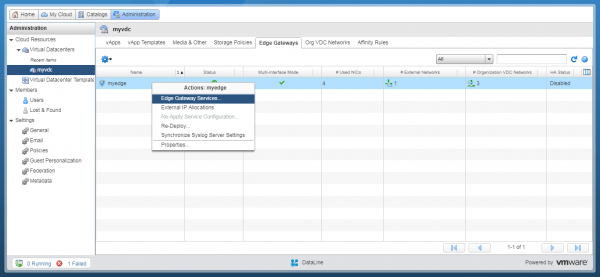
Válassza ki a fület Edge Gateway-ek és kattintson jobbgombbal a kívánt NSX Edge-re. A megjelenő menüben válassza a lehetőséget Edge Gateway Services. Az NSX Edge vezérlőpult külön fülön fog megnyílni.
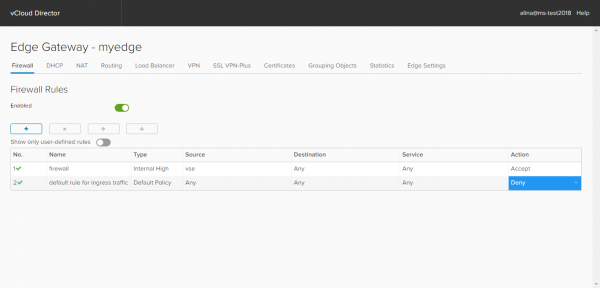
Tűzfal szabályok beállítása
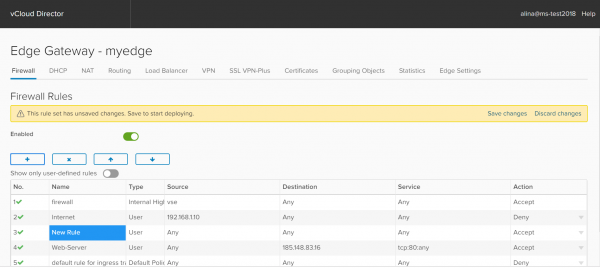
Alapértelmezetten a default rule for ingress traffic opció Deny-ra van állítva, azaz a tűzfal blokkolja az összes forgalmat.
Új szabály hozzáadásához kattintson a + gombra. Megjelenik egy új bejegyzés a következő névvel: New rule. Szerkessze a mezőit az igényeinek megfelelően.
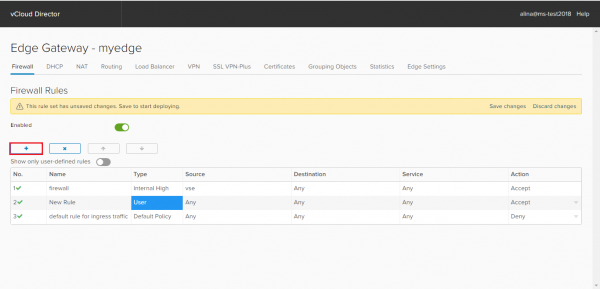
A mezőben Név adjon meg egy szabálynevet, például Internet.
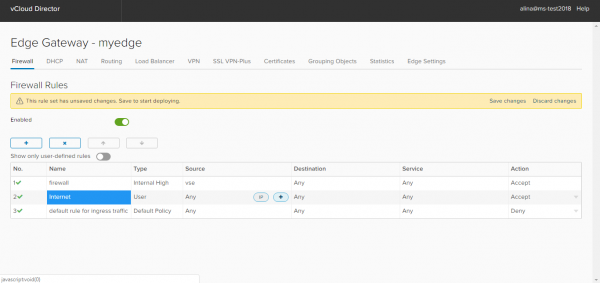
A mezőben Forrás írja be a szükséges forráscímeket. Az IP gomb megnyomásával megadhat egyetlen IP-címet, IP-cím tartományt vagy CIDR-t.
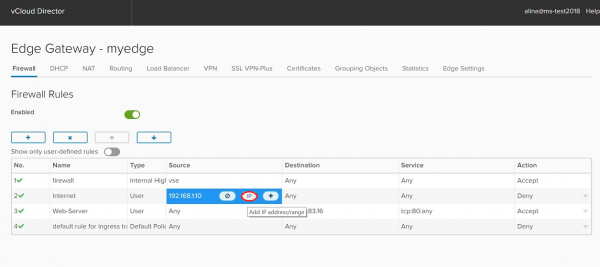
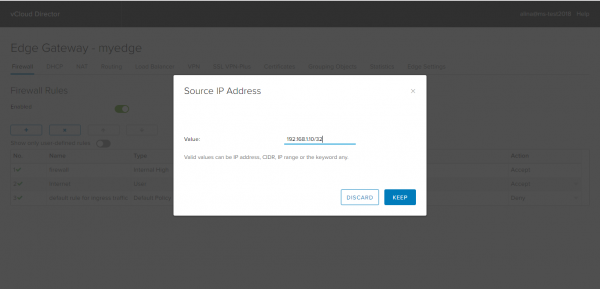
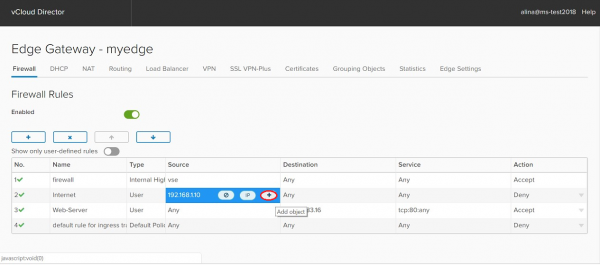
A + gombra kattintva további objektumokat adhat meg:
- Átjáró interfészek. Minden belső hálózat (Internal), minden külső hálózat (External) vagy Bármely.
- Virtuális gépek. A szabályokat egy adott virtuális géphez rendelhetjük.
- OrgVdcNetworks. Szervezeti szintű hálózatok.
- IP Halmazok. Felhasználó által előre létrehozott IP-címcsoport (a Csoportosítási objektumban hozható létre).
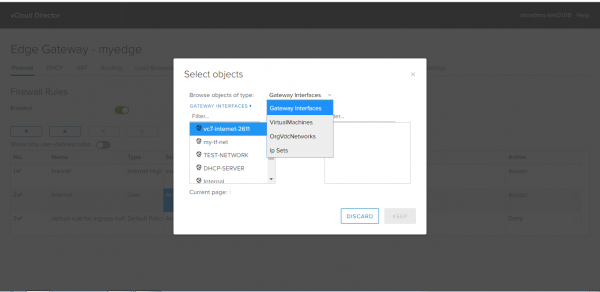
A mezőben Cél adja meg a címzett címét. Itt ugyanolyan lehetőségek vannak, mint a Forrás mezőben.
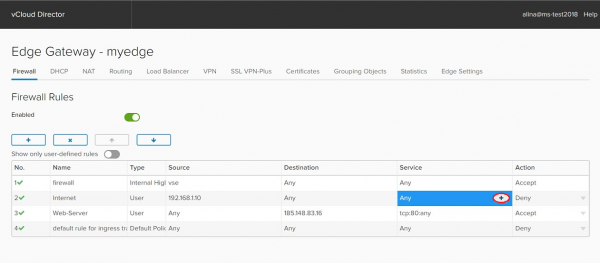
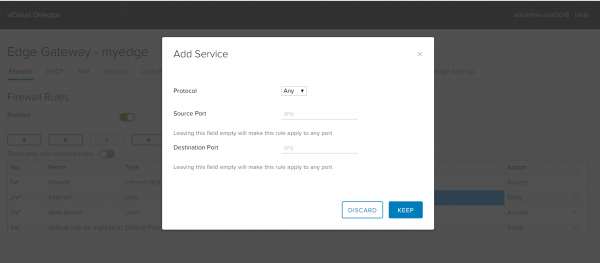
A mezőben Service kiválaszthat vagy kézzel megadhatja a címzett portot (Destination Port), a szükséges protokollt (Protocol), a küldő portot (Source Port). Kattintson a Keep gombra.
A mezőben Akció válassza ki a szükséges intézkedést: engedélyezze a forgalom átjutását a szabály szerint, vagy tiltsa le.
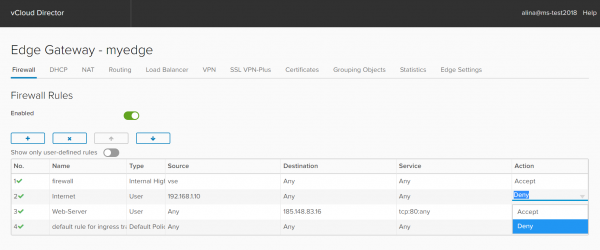
Alkalmazza a megadott konfigurációt, válassza a Save changes.
Szabályok példái
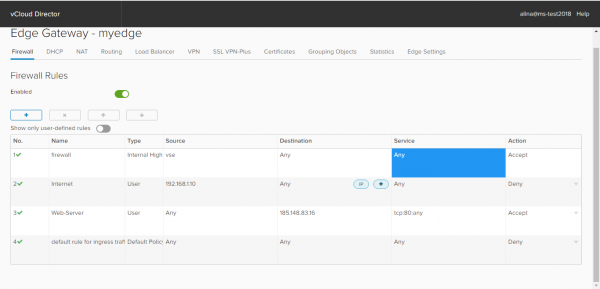
1. szabály a Tűzfalhoz (Internet) engedélyezi az internet hozzáférést bármilyen protokollal a 192.168.1.10 IP-címmel rendelkező szerverhez.
2. szabály a Tűzfalhoz (Web-szerver) engedélyezi a hozzáférést az interneten (TCP protokoll, 80-as port) a külső címén keresztül. Ebben az esetben – 185.148.83.16:80.
NAT beállítása
NAT (Hálózati Címfordítás) – a privát (szürke) IP-címek átkonvertálása külső (fehér) IP-címekre, és fordítva. Ennek a folyamatnak köszönhetően a virtuális gép hozzáférést kap az internethez. E mechanizmus beállításához SNAT és DNAT szabályokat kell beállítani.
Fontos! A NAT csak akkor működik, ha a tűzfal be van kapcsolva és megfelelő engedélyező szabályok vannak beállítva.
SNAT szabály létrehozása. SNAT (Forrás Hálózati Címfordítás) – egy olyan mechanizmus, amely a forráscím cseréjére szolgál a csomag átküldésekor.
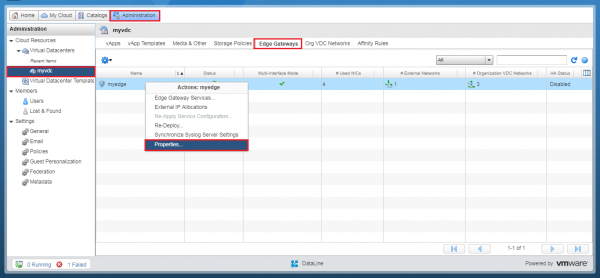
Először is meg kell tudni a nekünk elérhető külső IP-címet vagy IP-cím tartományt. Ehhez lépjen be a részlegbe Adminisztráció kattintson duplán a virtuális adatközpontra. A megjelenő beállítási menüben keresse meg a fület Edge GatewayVálassza ki a szükséges NSX Edge-et, és kattintson rá jobb gombbal. Válassza a Tulajdonságok.
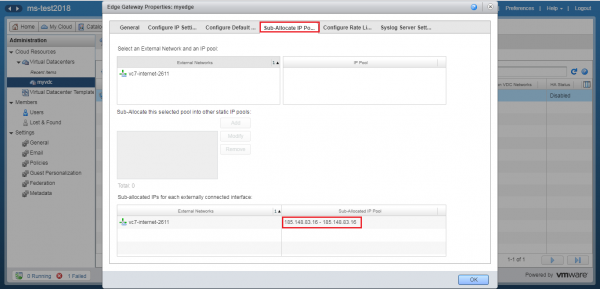
A megjelenő ablakban a lapon IP Csoportok újraelosztása itt megtekintheti a külső IP-címet vagy IP-cím tartományt. Jegyezze fel, vagy jegyezze meg.
Ezután kattintson jobb gombbal az NSX Edge-re. A megjelenő menüben válassza az Edge Gateway Servicesopciót. Így ismét irányítópulthoz NSX Edge-en vagyunk.
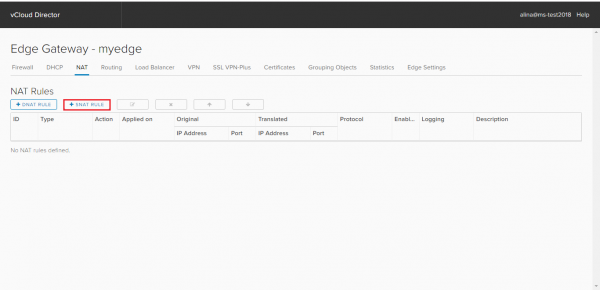
A megjelenő ablakban nyissa meg a NAT fület, és nyomja meg az Add SNAT gombot.
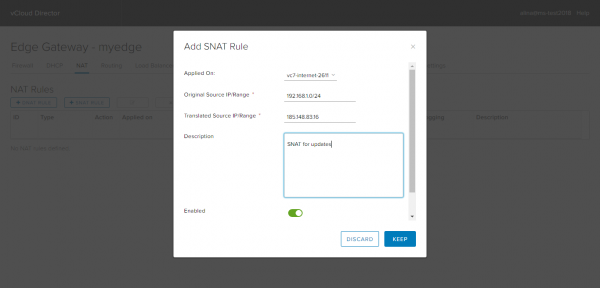
Az új ablakban adja meg a következőket:
- az Applied on mezőben – külső hálózat (nem szervezeti szintű hálózat!);
- Eredeti forrás IP/tartomány – a belső IP-cím tartomány, például 192.168.1.0/24;
- Átkonvertált forrás IP/tartomány – az a külső cím, amelyen keresztül a kapcsolat az internetre történik, és amelyet a Sub-Allocate IP Pools fülön nézett meg.
Kattintson a Megtartás gombra.
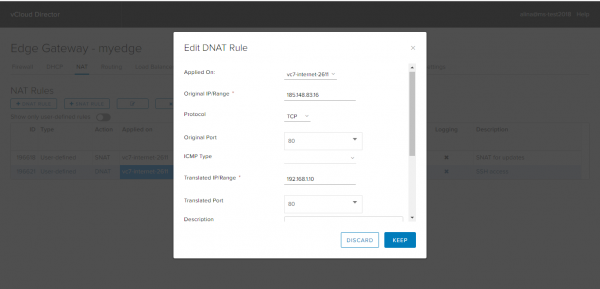
DNAT szabály létrehozása. A DNAT egy mechanizmus, amely megváltoztatja a csomag célcímét és a célportot. Bejövő csomagok külső címről / portról belső IP-címre / portra történő átirányítására használják a magánhálózaton belül.
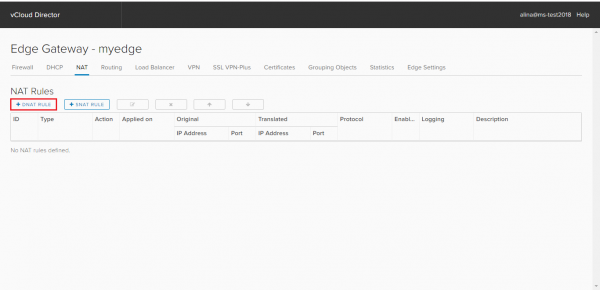
Válassza a NAT lapot, és nyomja meg az Add DNAT gombot.
A megjelenő ablakban adja meg:
— az Applied on mezőben – külső hálózat (nem szervezeti szintű hálózat!);
— Eredeti IP/tartomány – külső cím (cím a Sub-Allocate IP Pools fülön);
— Protokoll – protokoll;
— Eredeti port – port külső címhez;
— Átkonvertált IP/tartomány – belső IP-cím, például 192.168.1.10
— Átkonvertált port – port a belső címhez, ahová a külső cím portját átírják.
Kattintson a Megtartás gombra.
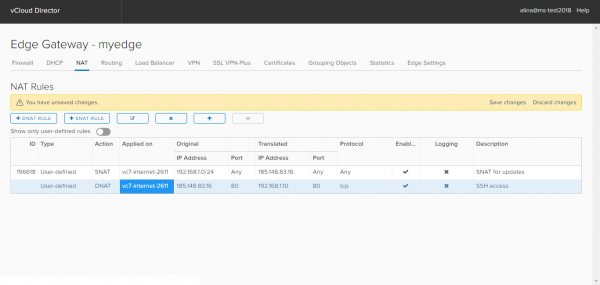
Alkalmazza a megadott konfigurációt, válassza a Save changes.
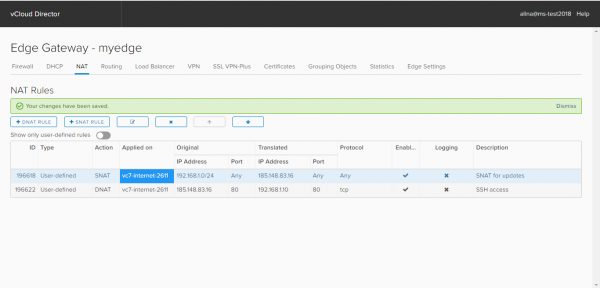
Kész.
Következik a DHCP útmutató, beleértve a DHCP Kötések és Relay beállítását.
Forrás: habr.com
