

Februárban az osztrák Christian Haschek érdekes cikket tett közzé a blogján, melynek címe . Természetesen érdekelt, hogy mi történik, ha ezt a kutatást Ukrajnával ismételjük meg. Néhány hét folyamatos információgyűjtés, még pár nap, hogy a cikket megformázzam, és ezt a kutatást különböző közéleti szereplőkkel folytatott beszélgetések kísérték, hogy tisztázzam vagy többet tudjak meg. Jöjjön a lényeg...
Röviden összefoglalva
Az információgyűjtéshez nem használtunk semmiféle különleges eszközt (bár néhányan azt tanácsolták, hogy használjuk a nyílt forráskódú OpenVAS-t, hogy a kutatás alaposabb és informatívabb legyen). Az ukrán IP címek biztonsága, amelyek a cikk tárgyát képezik (alább kiderül, hogy hogyan határoztuk meg őket), véleményem szerint meglehetősen rossz (és biztosan rosszabb, mint ami Ausztriában zajlik). Nincs szükség a felfedezett sebezhető szerverek használatára, sem tervezve.
Elsősorban: hogyan lehet megszerezni az összes IP címet, amelyek egy adott országhoz tartoznak?
Ez valójában nagyon egyszerű. Az IP címeket nem maga az ország generálja, hanem kiosztja. Ezért van egy lista (és ez nyilvános) az összes országról és az összes IP címről, amelyek hozzájuk tartoznak.
Mindenki letöltheti Egy egyszerű script, amelyet Christian készített, lehetővé teszi, hogy a listát használhatóbb formára alakítsuk.
Ha nem szeretne saját magának játszadozni az IP címekkel (és ezt nem érdemes megtenni!), akkor használhatja a szolgáltatást
Shodan.io
Van-e Ukrajnában nem javított Windows gép, amely közvetlen internet-hozzáféréssel rendelkezik? .
masscan -p445 --rate 300 -iL ukraine.ips -oG ukraine.445.scan && cat ukraine.445.scan | wc -l
5669 Windows gép közvetlen internet-hozzáféréssel került elő (Ausztriában mindössze 1273, de az is sok).
masscan -p445 --rate 300 -iL ukraine.ips -oG ukraine.445.scan && cat ukraine.445.scan | wc -l5669 машин под Windows с прямым доступом к сети найдено (в Австрии таких только 1273, но и это много).
Hoppá. Van-e köztük olyan, amit ETHERNALBLUE exploittal lehetett volna támadni, amely már 2017 óta ismert? Ausztriában nem volt egy ilyen gép sem, és reméltem, hogy Ukrajnában sem található. Sajnos, ez hiábavalónak bizonyult. 198 IP címet találtak, amelyek nem zárták le ezt a 'lyukat' maguknál.
DNS, DDoS és a nyúl üregének mélysége
Nézzük, mi a helyzet a DNS szerverekkel, amelyek open-resolver-ek és használhatók DDoS támadásokhoz.
Ez körülbelül így működik. A támadó egy kis DNS kérdést küld, a sebezhető szerver pedig egy olyan csomaggal válaszol az áldozatnak, amely 100-szor nagyobb. Bumm! A vállalati hálózatok eléggé gyorsan le tudnak zuhanni egy ilyen adatmennyiségtől, és ehhez a támadáshoz elegendő sávszélesség biztosítható egy modern okostelefon által. Ilyen támadások történtek már még a GitHub-on is.
Nézzük meg, vannak-e ilyen szerverek Ukrajnában.
masscan -pU 53 -iL ukraine.ips -oG ukraine.53.scan && cat ukraine.53.scan | wc -lAz első lépésben megkeressük azokat, amelyeknek nyitott 53-as portjuk van. Ennek eredményeként 58 730 IP címet kaptunk, de ez még nem jelenti azt, hogy mind használható DDoS támadáshoz. Szükséges, hogy teljesüljön a második követelmény, nevezetesen, hogy open-resolver-ek legyenek.
Ehhez egyszerű dig parancsot használhatunk, és láthatjuk, mit 'ásunk ki': dig +short test.openresolver.com TXT @ip.of.dns.server. Ha a szerver open-resolver-detected választ adott, akkor potenciális támadási célpontnak tekinthető. Az open resolver-ek körülbelül 25%-ot tesznek ki, ami összehasonlítható Ausztriával. A teljes számot tekintve ez körülbelül 0,02% az összes ukrán IP-ből.
Mit találhatunk még Ukrajnában?
Örülök, hogy megkérdezted. A legegyszerűbb (és számomra a legérdekesebb) megnézni az IP-ket, amelyeknek nyitott 80-as portja van és mi 'fut' rajtuk.
webszerverek
260 849 ukrán IP válaszol a 80-as portra (http). 125 444 cím pozitívan (200 státusz) válaszolt egy egyszerű GET kérésre, amelyet a böngésződ is küldhet. A többi különféle hibát adott vissza. Érdekes, hogy 853 szerver 500 státuszt szolgáltatott, míg a legritkább státuszok a 407 (proxy hitelesítési kérés) és az abszolút nem szabványos 602 (IP nem a 'fehér listán') voltak, egy-egy válasszal.
Az Apache abszolút dominál — 114 544 szerver használja ezt. A legöregebb általam talált verzió Ukrajnában a 1.3.29, amely 2003. október 29-én jelent meg (!!!). Az nginx a második helyen áll, 61 659 szerverrel.
11 szerver használ WinCE-t, amely 1996-ban jelent meg, és 2013-ban hagyták abba a frissítéseit (Ausztriában ezekből csak 4 van).
Az HTTP/2 protokollt 5 144 szerver használja, az HTTP/1.1 — 256 836, az HTTP/1 — 13 491.
Nyomtatók... mert... miért ne?
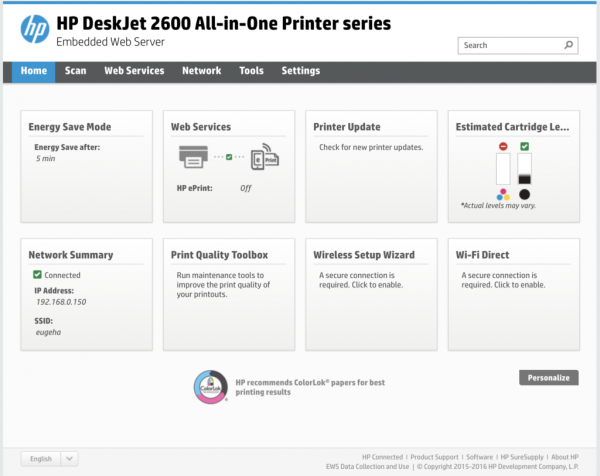
2 HP, 5 Epson és 4 Canon, amelyek elérhetők a hálózaton, néhány közülük bármilyen hitelesítés nélkül.
webkamerák
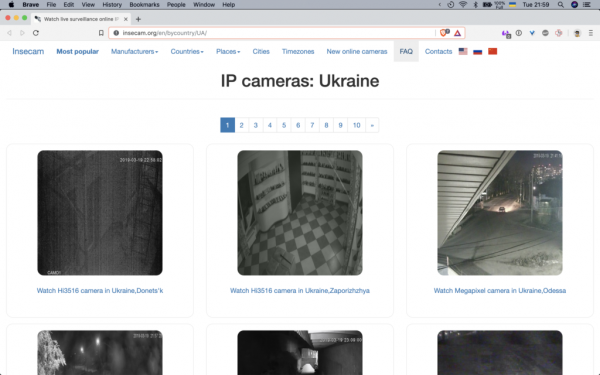
Nem újdonság, hogy Ukrajnában nagyon sok webkamera közvetít magáról az interneten, különböző forrásokon összegyűjtve. Legalább 75 kamera közvetít magáról az interneten bármiféle védelem nélkül. Meg lehet nézni őket. .
Mi következik?
Ukrajna egy kis ország, mint Ausztria, de ugyanazokkal a problémákkal küzd az IT területén, mint a nagyobb országok. Jobb megértést kell kialakítanunk arról, hogy mi biztonságos és mi veszélyes, emellett a gyártóknak biztonságos alapértelmezett konfigurációt kell biztosítaniuk eszközeikhez.
Ezenkívül gyűjtök partnereket (), akik segíthetnek Önnek biztosítani a saját IT infrastruktúrájának védelmét. A következő lépésként tervezem az ukrán webhelyek biztonsági felülvizsgálatát. Ne álljon meg!
Forrás: habr.com
