

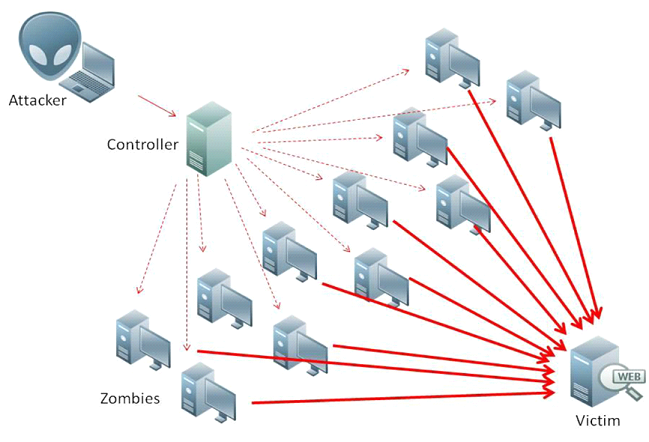
A DDoS-támadás egy olyan támadás, amely a szerverre irányul, a célja pedig a rendszer leállítása. Az indítékok különbözőek lehetnek - versenytársak intrikái, politikai akció, szórakozás vagy önmegerősítés vágya. A hacker egy botnetet foglal el, és olyan terhelést generál a szerveren, hogy az nem képes kiszolgálni a felhasználókat. Minden számítógépről adatcsomagokat küldenek a szerverre, számítva arra, hogy a rendszer nem bír el ilyen mennyiségű adatforgalmat, és lefagy.
Ennek következményeként a látogatók nem tudnak belépni a weboldalra, elveszítik a bizalmukat, és a keresőmotorok csökkentik a weboldal helyezését a találati listán. Egy sikeres DDoS-támadás után akár egy hónapig is eltarthat, amíg a weboldal visszanyeri a korábbi elhelyezését, ami lényegében a csődnek felel meg. Nagyon fontos, hogy előre felkészüljünk az ilyen típusú támadásokra - először is, védeni kell magunkat, hogy ne legyen olyan fájdalmas a bukás. Ha pedig már megtörtént a támadás, gyorsan kell reagálni. Az ilyen támadások többsége Délkelet-Ázsiából és az Egyesült Államokból érkezik.
Szerverek és munkagépek védelme DDoS-támadások ellen
Sok erőforrás-tulajdonost foglalkoztat a kérdés: "Lehet-e önállóan megvédeni a szervereket és munkagépeket DDoS-támadásoktól?" Sajnos a válasz negatív. A modern botnetek egyszerre számos százezer számítógép forgalmát tudják generálni. Az adatátviteli sebesség számos gigabitban, sőt akár terabitban is mérhető másodpercenként. Vajon egyetlen szerver képes-e ellenállni a hatalmas adatforgalomnak és közben csak a valódi felhasználók kérelmeit kezelni? Nyilvánvaló, hogy a szerver összeomlik. Senkinek sincs esélye. A botnetek által generált forgalom elfoglalja az összes sávszélességet, és nem hagy lehetőséget a normális felhasználók számára a weboldal elérésére.
A ProHoster tárhelyszolgáltató a terminál- és fájl kiszolgáló védelmét kínálja DDoS-támadások ellen a hálózati és alkalmazási szinten. Az alábbi típusú védelmeket biztosítjuk:
- Protokollsebezhetőségek védelme;
- Hálózati típusú támadások elleni védelem;
- A szerver védelme a szkennelés és sniffing ellen;
- DNS- és webtámadások elleni védelem;
- Bot-hálózatok blokkolása;
- DHSP-szerver védelme;
- Fekete lista szűrése.
Mivel a legtöbb szerverek a Hollandia területén található, a szervere védelme érdekében egy Európa legnagyobb bot-tisztító hálózatát fogják igénybe venni. A rendszer már sikeresen visszaverte a DDoS-támadásokat 600 Gbit/s sebességgel. A forgalom tisztítását botoktól számos útválasztó, switch és munkaállomás végzi, amelyek ismertek mint a „DDoS-védelem felhője”.
Veszély esetén értesítjük a DDoS-védelmi felhőt a támadás kezdetéről, és az összes bejövő forgalmat áteresztenek a tisztító szolgáltatáson. Az összes forgalom átmegy egy automatikus szűrési vontatón, és eljut a hosztolást már szűrt formában. Minden spamforgalom blokkolva van, és a végfelhasználók által észlelt legnagyobb dolog a weboldal betöltési sebességének enyhe csökkenése lesz.
Rendelje meg a fájl- és terminálkiszolgáló védelmét DDoS-támadások ellen már ma, ne várjon a támadás kezdetére. Megelőzni mindig könnyebb, mint elhárítani. Ne engedje, hogy veszteségek érjék a vállalkozását!
