

Hello everyone!
Ես գիտեմ այդ թեմաները կարգավորումներով OpenVPN Շատ բան է արվել։ Այնուամենայնիվ, ես անձամբ բախվեցի վերնագրի թեմայի վերաբերյալ համակարգված տեղեկատվության բացակայությանը, և որոշեցի իմ փորձը կիսել հիմնականում նրանց հետ, ովքեր կառավարման մասնագետներ չեն։ OpenVPN, բայց ես կցանկանայի Synology NAS-ի միջոցով հեռավոր ենթացանցերի համար կայքից կայք կապ ապահովել։ Ես նաև կցանկանայի սա նշել ինձ համար։
Այսպիսով, ես ունեմ Synology DS918+ NAS՝ տեղադրված փաթեթով։ VPN Սերվերը կարգավորված է OpenVPN և օգտատերեր, ովքեր կարող են միանալ VPN սերվերին: Ես մանրամասն չեմ անդրադառնա սերվերի DSM ինտերֆեյսում (NAS սերվերի վեբ պորտալ) կարգավորմանը: Այս տեղեկատվությունը հասանելի է արտադրողի կայքում:
Խնդիրն այն է, որ DSM ինտերֆեյսը (հրապարակման օրվա դրությամբ 6.2.3 տարբերակը) ունի սահմանափակ թվով կառավարման կարգավորումներ։ OpenVPN սերվեր։ Մեր դեպքում անհրաժեշտ է կայքից կայք կապ, ինչը նշանակում է, որ VPN հաճախորդի ենթացանցի հոսթերը պետք է կարողանան տեսնել VPN սերվերի ենթացանցի հոսթերը և հակառակը։ NAS-ում առկա լռելյայն կարգավորումները թույլ են տալիս մուտք գործել միայն VPN հաճախորդի ենթացանցի հոսթերից VPN սերվերի ենթացանցի հոսթերին։
VPN սերվերի ենթացանցից VPN հաճախորդի ենթացանցերին մուտքը կարգավորելու համար մեզ անհրաժեշտ է SSH-ի միջոցով մուտք գործել NAS և կարգավորել կարգավորման ֆայլը։ OpenVPN սերվերները ձեռքով։
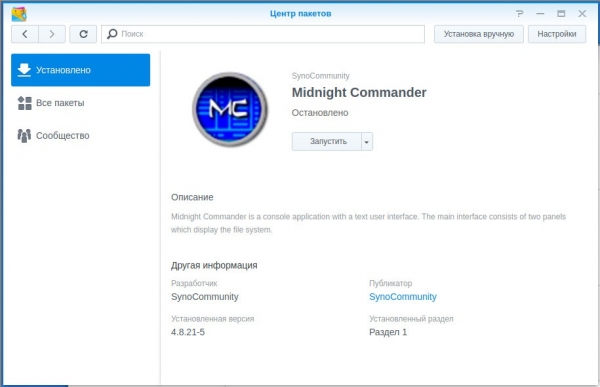
SSH-ի միջոցով NAS-ում ֆայլերը խմբագրելու համար ինձ համար ավելի հարմար է Midnight Commander-ի օգտագործումը։ Դա անելու համար ես աղբյուրը միացրել եմ Փաթեթի կենտրոնում և տեղադրեց Midnight Commander փաթեթը:
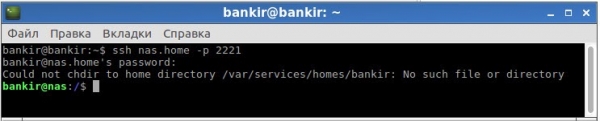
Մուտք գործեք SSH-ի միջոցով ԳԱԱ ադմինիստրատորի իրավունքներով հաշվում:
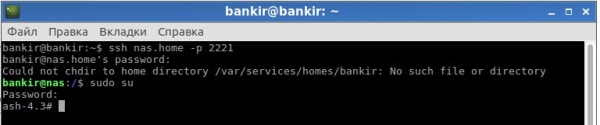
Մենք մուտքագրում ենք sudo su և կրկին նշում ենք ադմինիստրատորի գաղտնաբառը.
Մենք մուտքագրում ենք mc հրամանը և գործարկում Midnight Commander.
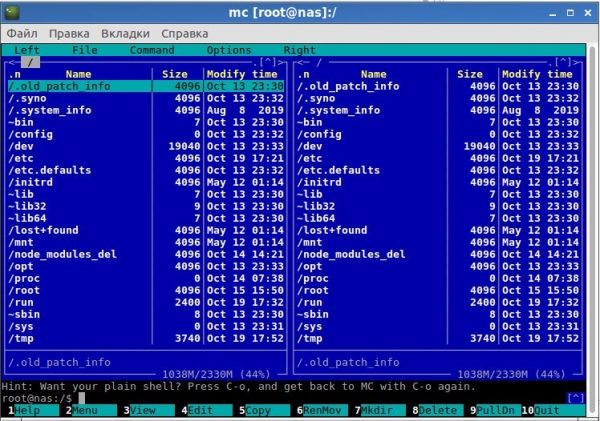
Հաջորդը, գնացեք /var/packages/VPNCenter/etc/openvpn/ գրացուցակ և գտեք openvpn.conf ֆայլը.
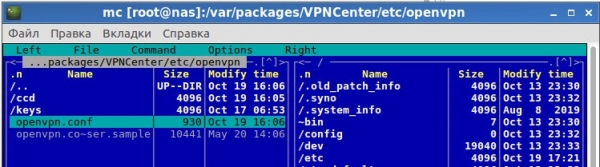
Ըստ առաջադրանքի՝ մենք պետք է միացնենք 2 հեռավոր ենթացանց։ Դա անելու համար մենք ստեղծում ենք հաշիվներ ԳԱԱ-ում DSM 2-ի միջոցով՝ սահմանափակ իրավունքներով ԳԱԱ-ի բոլոր ծառայությունների նկատմամբ և մուտք ենք տալիս միայն VPN կապին VPN սերվերի կարգավորումներում: Յուրաքանչյուր հաճախորդի համար մենք պետք է կազմաձևենք VPN սերվերի կողմից հատկացված ստատիկ IP և անցնենք այս IP տրաֆիկի միջոցով VPN սերվերի ենթացանցից մինչև հաճախորդի VPN ենթացանց:
Նախնական տվյալներ.
VPN սերվերի ենթացանց՝ 192.168.1.0/24:
Հասցեների հավաքածու OpenVPN սերվեր 10.8.0.0/24։ Ես ինքս OpenVPN Սերվերը ստանում է 10.8.0.1 հասցեն։
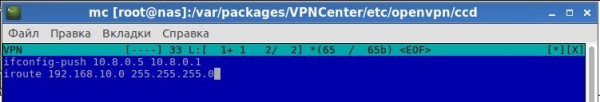
VPN հաճախորդ 1 (VPN օգտատեր) ենթացանց՝ 192.168.10.0/24, պետք է ստանա OpenVPN սերվերն ունի 10.8.0.5 ստատիկ հասցե
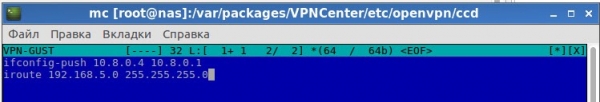
VPN հաճախորդ 2 ենթացանց (VPN-GUST օգտատեր). 192.168.5.0/24, պետք է ստանա OpenVPN սերվերն ունի 10.8.0.4 ստատիկ հասցե
Կարգավորումների գրացուցակում ստեղծեք ccd թղթապանակ և ստեղծեք պարամետրերի ֆայլեր անուններով, որոնք համապատասխանում են օգտվողի մուտքերին:
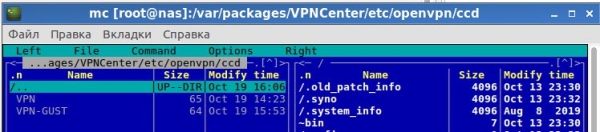
VPN օգտագործողի համար ֆայլում գրեք հետևյալ կարգավորումները.
VPN-GUST օգտագործողի համար ֆայլում գրեք հետևյալը.
Մնում է միայն կարգավորել կարգավորումները OpenVPN սերվերներ - ավելացրեք պարամետր հաճախորդի կարգավորումները կարդալու և հաճախորդի ենթացանցերին երթուղայնացում ավելացնելու համար.
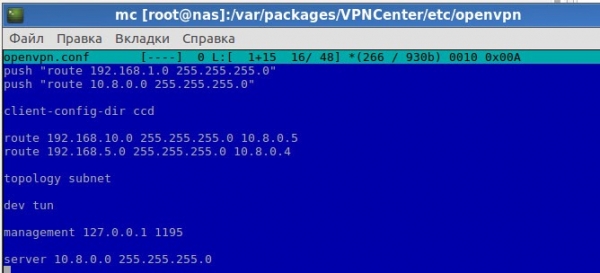
Ներկայացված էկրանի նկարում կարգավորման առաջին 2 տողերը կարգավորված են DSM ինտերֆեյսի միջոցով (կարգավորումներում նշելով «Թույլատրել հաճախորդներին մուտք գործել սերվերի տեղական ցանց» վանդակը): OpenVPN սերվեր):
Client-config-dir ccd տողը նշում է, որ հաճախորդի կարգավորումները գտնվում են ccd թղթապանակում:
Հաջորդը, 2 կարգավորման տողեր համապատասխան դարպասների միջոցով ավելացնում են երթուղիներ դեպի հաճախորդի ենթացանցեր։ OpenVPN.
Ի վերջո, ենթացանցային տոպոլոգիան պետք է կիրառվի, որպեսզի ճիշտ աշխատի:
Մենք չենք շոշափում ֆայլի մյուս բոլոր կարգավորումները:
Պարամետրերը նշանակելուց հետո մի մոռացեք վերագործարկել VPN սերվերի ծառայությունը փաթեթների կառավարիչում: Հոսթերի կամ սերվերի ենթացանցերի հոսթերի դարպասների վրա գրանցեք երթուղիներ դեպի հաճախորդի ենթացանցեր NAS-ի միջոցով:
Իմ դեպքում, ենթացանցում գտնվող բոլոր հոսթների դարպասը, որում գտնվում է NAS-ը (նրա IP 192.168.1.3) երթուղիչն էր (192.168.1.1): Այս երթուղիչի վրա ես ավելացրել եմ 192.168.5.0/24 և 192.168.10.0/24 ցանցերի երթուղային մուտքերը ստատիկ երթուղու աղյուսակում 192.168.1.3 (NAS) դարպասին:
Մի մոռացեք, որ եթե firewall-ը միացված է NAS-ում, դուք նույնպես պետք է կարգավորեք այն: Բացի այդ, հաճախորդի կողմից կարելի է միացնել firewall-ը, որը նույնպես պետք է կազմաձևվի:
Հ.Գ. Ես ցանցային տեխնոլոգիաների և մասնավորապես դրանց հետ աշխատելու մասնագետ չեմ։ OpenVPNԵս պարզապես կիսվում եմ իմ փորձով և հրապարակում եմ այն կարգավորումները, որոնք թույլ են տվել ինձ կարգավորել կայքից կայք կապը ենթացանցերի միջև: Հնարավոր է՝ կա ավելի պարզ և/կամ ավելի ճիշտ կարգավորում, և ես ուրախ կլինեմ, եթե դուք կիսվեք ձեր փորձով մեկնաբանություններում:
Source: www.habr.com
