

Untuk apa?
Dengan meningkatnya sensor Internet oleh rezim otoriter, semakin banyak sumber daya dan situs Internet yang berguna diblokir. Termasuk informasi teknis.
Dengan demikian, menjadi tidak mungkin untuk menggunakan Internet sepenuhnya dan melanggar hak fundamental atas kebebasan berbicara, yang diabadikan di dalamnya .
Pasal 19
Setiap orang berhak atas kebebasan berpendapat dan berekspresi; hak ini termasuk kebebasan memiliki pendapat tanpa gangguan dan untuk mencari, menerima dan menyampaikan informasi dan buah pikiran melalui media apapun dan dengan tidak memandang batas-batas.
Dalam panduan ini, kami akan menerapkan freeware* kami sendiri dalam 6 langkah. berdasarkan teknologi , dalam infrastruktur cloud (AWS), menggunakan akun gratis (selama 12 bulan), pada instans (mesin virtual) yang dikelola oleh .
Saya telah mencoba membuat panduan ini seramah mungkin kepada orang-orang non-TI. Satu-satunya hal yang diperlukan adalah ketekunan dalam mengulangi langkah-langkah yang dijelaskan di bawah ini.
Catatan
- AWS menyediakan untuk jangka waktu 12 bulan, dengan batas lalu lintas 15 gigabyte per bulan.
- Versi terbaru dari panduan ini dapat ditemukan di
Tahapan
- Mendaftar untuk mendapatkan akun AWS gratis
- Buat instance AWS
- Menghubungkan ke instance AWS
- Konfigurasi Wireguard
- Mengonfigurasi Klien VPN
- Memeriksa kebenaran pemasangan VPN
Berguna Link
1. Mendaftarkan akun AWS
Mendaftar akun AWS gratis memerlukan nomor telepon asli dan kartu kredit Visa atau Mastercard yang valid. Saya sarankan menggunakan kartu virtual yang disediakan secara gratis или . Untuk memeriksa validitas kartu, $ 1 dipotong saat pendaftaran, yang kemudian dikembalikan.
1.1. Membuka AWS Management Console
Anda perlu membuka browser dan pergi ke:
Klik tombol "Daftar".
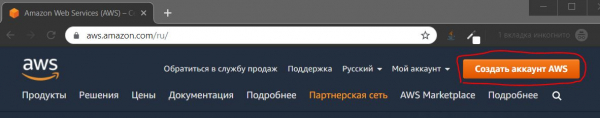
1.2. Mengisi data pribadi
Isi data dan klik tombol "Lanjutkan".
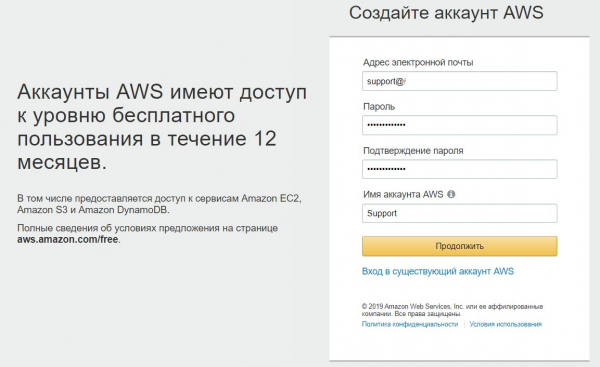
1.3. Mengisi detail kontak
Isi informasi kontak.
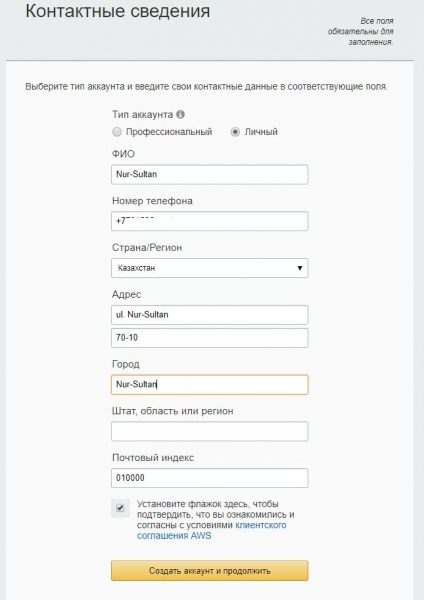
1.4. Menentukan informasi pembayaran.
Nomor kartu, tanggal kedaluwarsa, dan nama pemegang kartu.
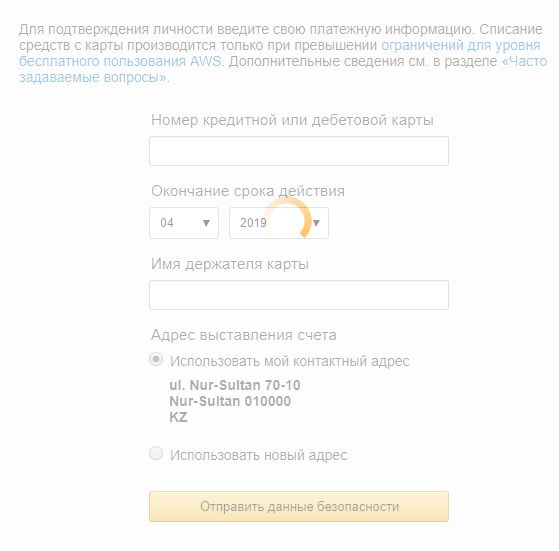
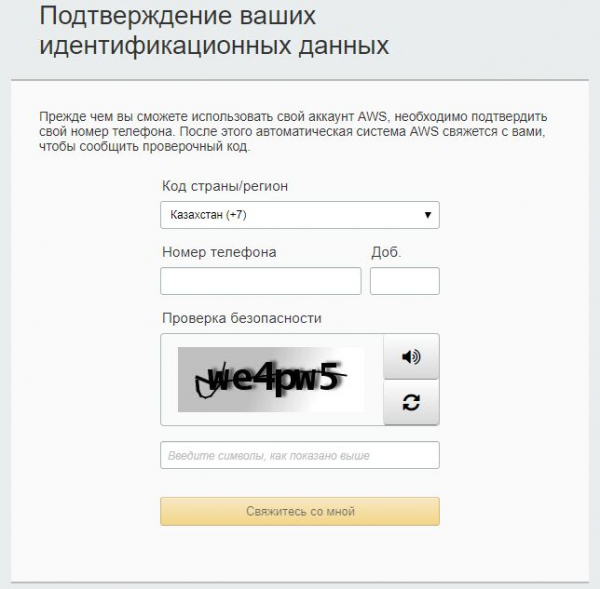
1.5. одтверждение ааунта
Pada tahap ini, nomor telepon dikonfirmasi dan $1 langsung didebit dari kartu pembayaran. Kode 4 digit ditampilkan di layar komputer, dan telepon yang ditentukan menerima panggilan dari Amazon. Selama panggilan, Anda harus menekan kode yang ditampilkan di layar.
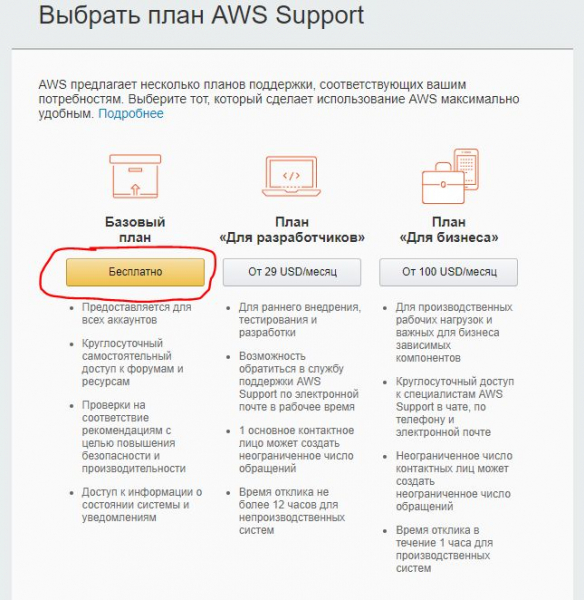
1.6. Pilihan rencana tarif.
Pilih - Paket dasar (gratis)
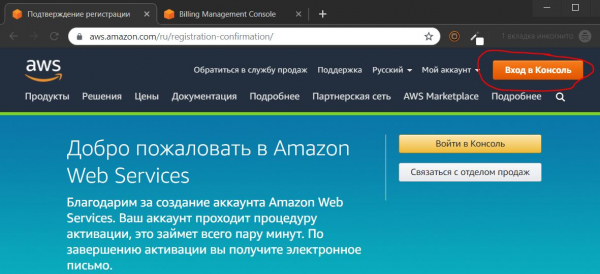
1.7. Masuk ke konsol manajemen
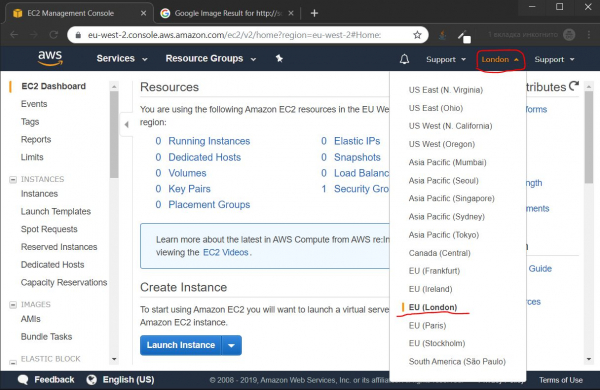
1.8. Memilih lokasi pusat data
1.8.1. Pengujian kecepatan
Sebelum memilih pusat data, disarankan untuk menguji terlebih dahulu kecepatan akses data center terdekat, di lokasi saya berikut hasilnya :
- Singapura

- Paris

- Frankfurt

- Stockholm

- London

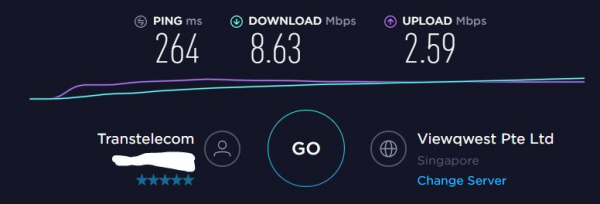
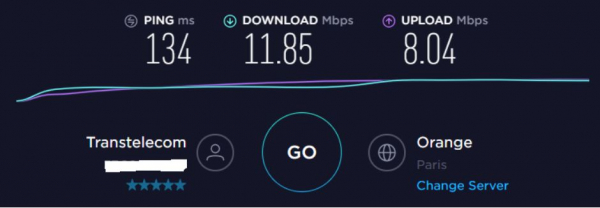
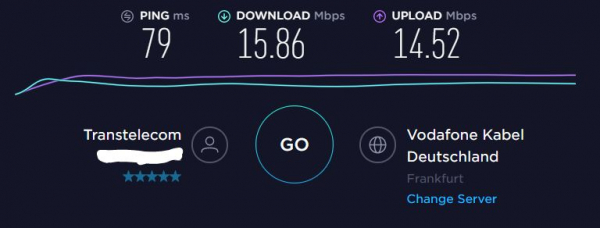
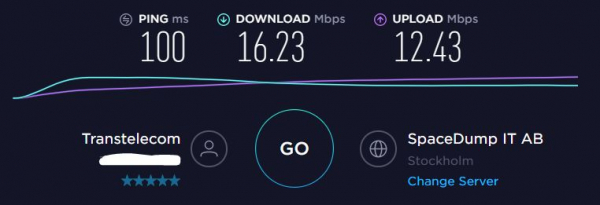
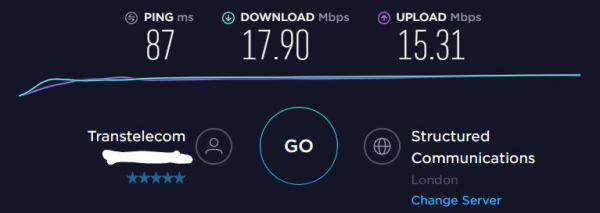
Pusat data di London menunjukkan hasil terbaik dalam hal kecepatan. Jadi saya memilihnya untuk penyesuaian lebih lanjut.
2. Buat instans AWS
2.1 Membuat mesin virtual
2.1.1. Memilih jenis instans
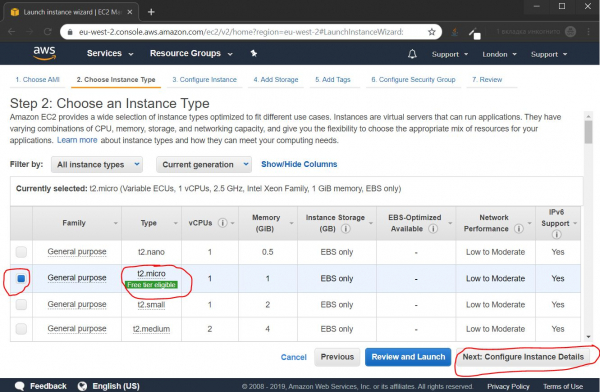
Secara default, instance t2.micro dipilih, yang kita butuhkan, cukup tekan tombol Berikutnya: Mengonfigurasi Detail Instans
2.1.2. Mengatur Opsi Instans
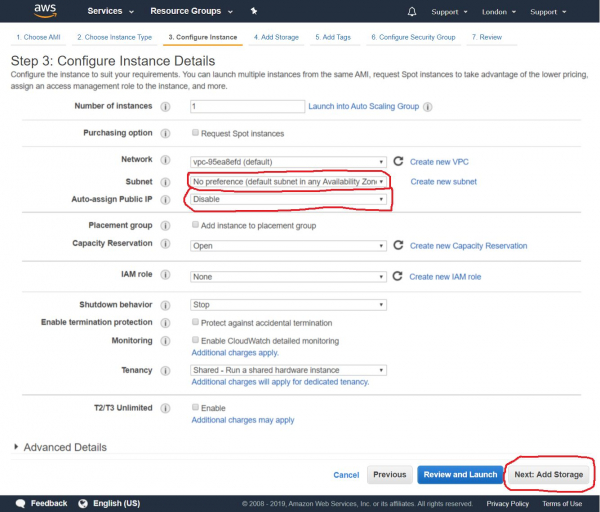
Di masa mendatang, kami akan menghubungkan IP publik permanen ke instance kami, jadi pada tahap ini kami mematikan penetapan otomatis IP publik, dan menekan tombol Berikutnya: Tambahkan Penyimpanan
2.1.3. Koneksi penyimpanan
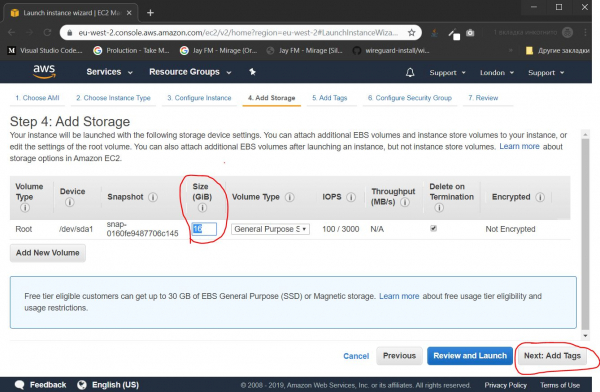
Tentukan ukuran "hard disk". Untuk tujuan kami, 16 gigabyte sudah cukup, dan kami menekan tombolnya Berikutnya: Tambahkan Tag
2.1.4. Menyiapkan tag
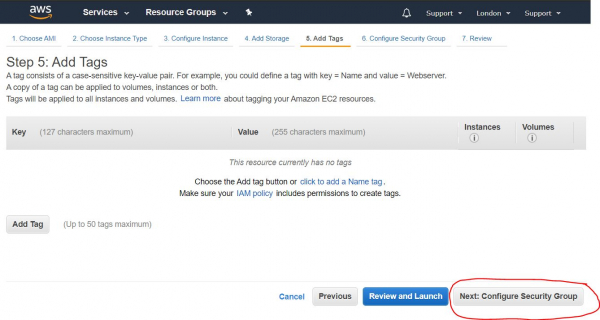
Jika kami membuat beberapa instance, mereka dapat dikelompokkan berdasarkan tag untuk memudahkan administrasi. Dalam hal ini, fungsi ini tidak berguna, segera tekan tombolnya Berikutnya: Konfigurasikan Grup Keamanan
2.1.5. Membuka port
Pada langkah ini, kami mengkonfigurasi firewall dengan membuka port yang diperlukan. Kumpulan port terbuka disebut Grup Keamanan. Kita harus membuat grup keamanan baru, beri nama, deskripsi, tambahkan port UDP (Aturan UDP Khusus), di bidang Rort Range, Anda harus menetapkan nomor port dari jangkauan 49152-65535. Dalam hal ini, saya memilih nomor port 54321.
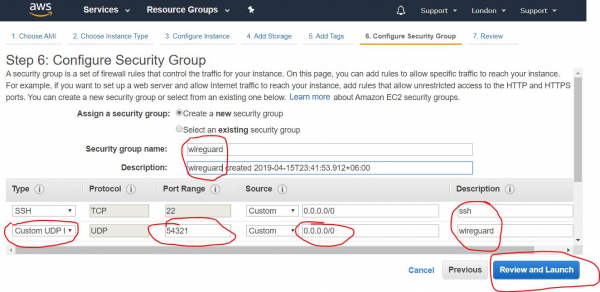
Setelah mengisi data yang diperlukan, klik tombol Tinjau dan Luncurkan
2.1.6. Ikhtisar semua pengaturan
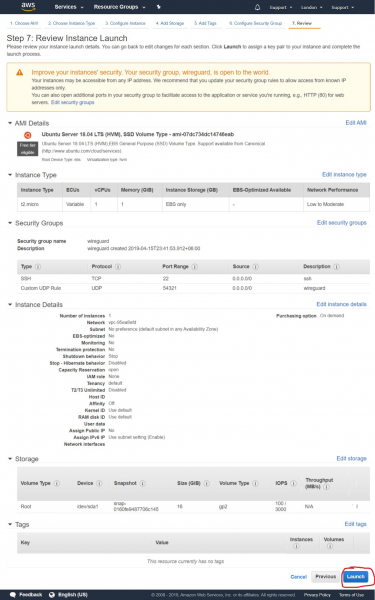
Di halaman ini ada ikhtisar dari semua pengaturan instance kami, kami memeriksa apakah semua pengaturan sudah beres, dan tekan tombol Launch
2.1.7. Membuat Kunci Akses
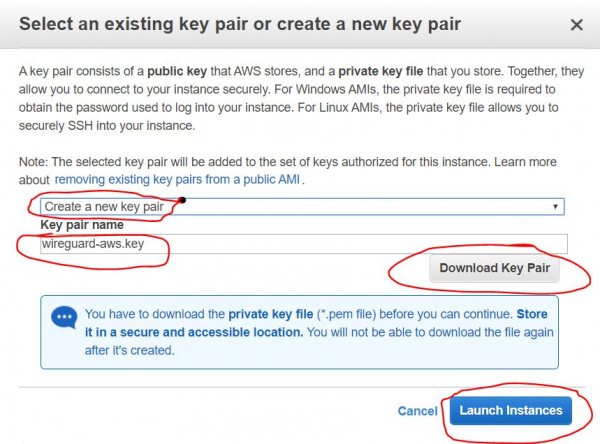
Selanjutnya muncul kotak dialog yang menawarkan untuk membuat atau menambahkan kunci SSH yang ada, yang nantinya akan kita sambungkan dari jarak jauh ke instans kita. Kami memilih opsi "Buat pasangan kunci baru" untuk membuat kunci baru. Beri nama dan klik tombol Unduh Key Pairuntuk mengunduh kunci yang dihasilkan. Simpan ke tempat yang aman di komputer lokal Anda. Setelah diunduh, klik tombol. Luncurkan Instance
2.1.7.1. Menyimpan Kunci Akses
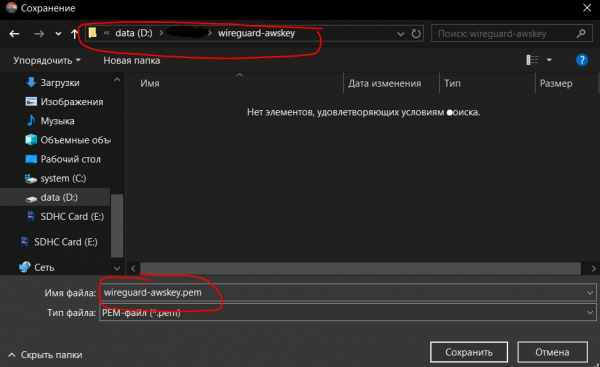
Ditampilkan di sini adalah langkah menyimpan kunci yang dihasilkan dari langkah sebelumnya. Setelah kami menekan tombol Unduh Key Pair, kunci disimpan sebagai file sertifikat dengan ekstensi *.pem. Dalam hal ini, saya memberi nama wireguard-awskey.pem
2.1.8. Ikhtisar Hasil Pembuatan Instans
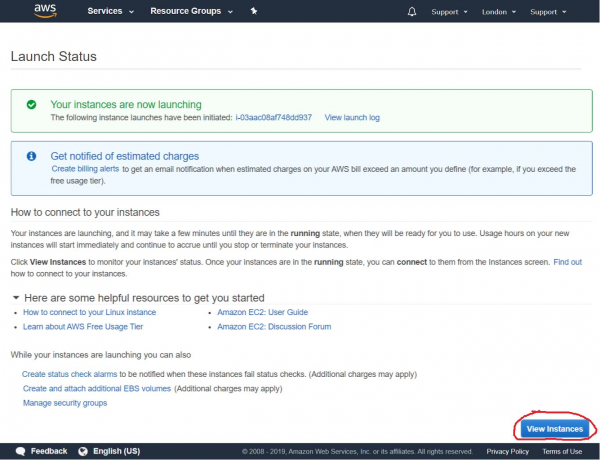
Selanjutnya, kita melihat pesan tentang keberhasilan peluncuran instance yang baru saja kita buat. Kita bisa masuk ke daftar instance kita dengan mengklik tombol melihat contoh
2.2. Membuat alamat IP eksternal
2.2.1. Memulai pembuatan IP eksternal
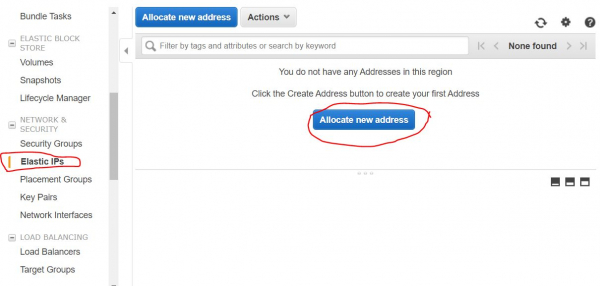
Selanjutnya, kita perlu membuat alamat IP eksternal permanen yang akan digunakan untuk terhubung ke server VPN kita. Untuk melakukannya, di panel navigasi di sisi kiri layar, pilih item IP elastis dari kategori JARINGAN & KEAMANAN dan tekan tombol Alokasikan alamat baru
2.2.2. Mengonfigurasi pembuatan IP eksternal
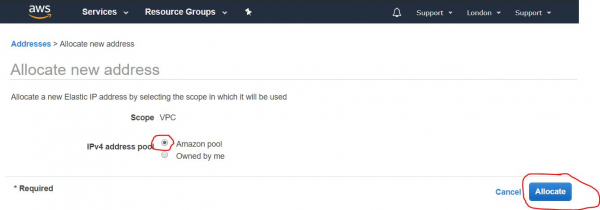
Pada langkah selanjutnya, kita perlu mengaktifkan opsi Kolam Amazon (diaktifkan secara default), dan klik tombol Alokasikan
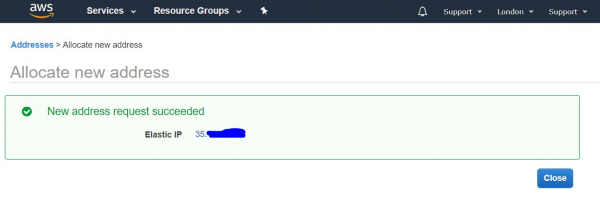
2.2.3. Gambaran umum hasil pembuatan alamat IP eksternal
Layar berikutnya akan menampilkan alamat IP eksternal yang kami terima. Dianjurkan untuk menghafalnya, dan bahkan lebih baik menuliskannya. itu akan berguna lebih dari sekali dalam proses pengaturan lebih lanjut dan menggunakan server VPN. Dalam panduan ini, saya menggunakan alamat IP sebagai contoh. 4.3.2.1. Setelah Anda memasukkan alamat, tekan tombol Penyelesaian
2.2.4. Daftar alamat IP eksternal
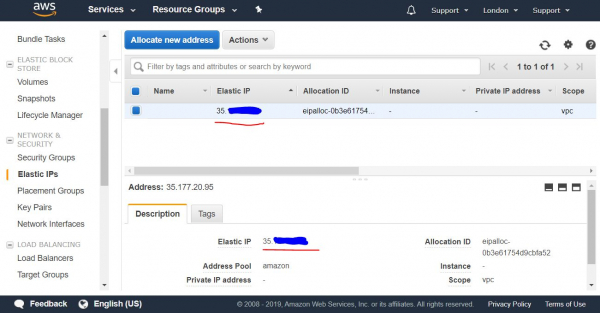
Selanjutnya, kami disajikan daftar alamat IP publik permanen kami (IP elastis).
2.2.5. Menetapkan IP Eksternal ke Instance
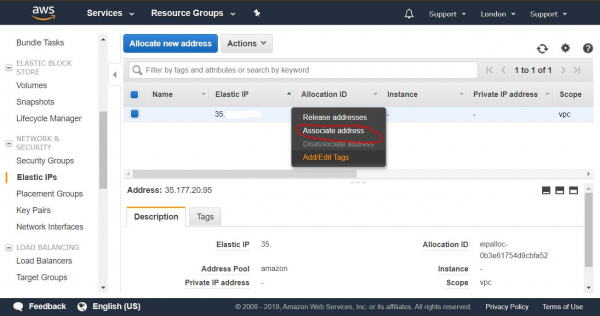
Dalam daftar ini, kami memilih alamat IP yang kami terima, dan menekan tombol kanan mouse untuk membuka menu drop-down. Di dalamnya, pilih item alamat asosiasiuntuk menetapkannya ke instance yang kita buat sebelumnya.
2.2.6. Pengaturan penetapan IP eksternal
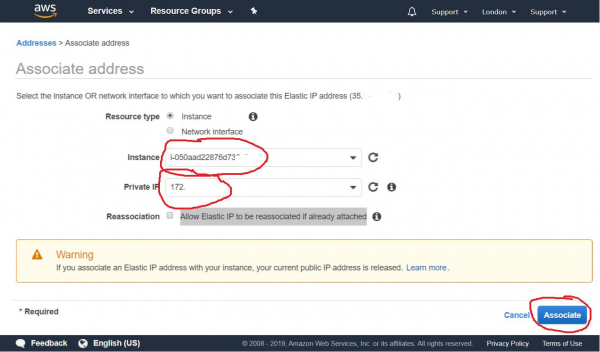
Pada langkah selanjutnya, pilih instance kami dari daftar drop-down, dan tekan tombol Menghubungkan
2.2.7. Ikhtisar Hasil Penetapan IP Eksternal
Setelah itu, kita dapat melihat bahwa instans kita dan alamat IP privatnya terikat ke alamat IP publik permanen kita.
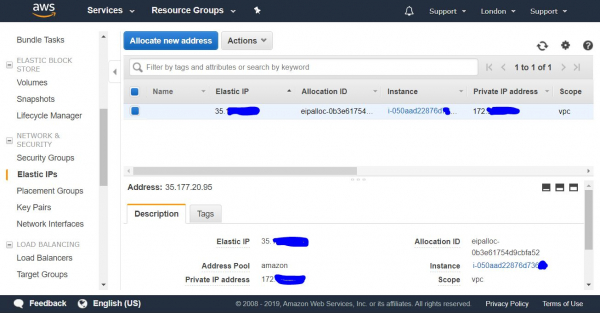
Sekarang kita dapat terhubung ke instance yang baru kita buat dari luar, dari komputer kita melalui SSH.
3. Hubungkan ke instans AWS
adalah protokol aman untuk kendali jarak jauh perangkat komputer.
3.1. Menghubungkan melalui SSH dari komputer ke Windows
Untuk terhubung ke komputer dengan WindowsPertama, Anda perlu mengunduh dan menginstal program tersebut. .
3.1.1. Impor kunci pribadi untuk Putty
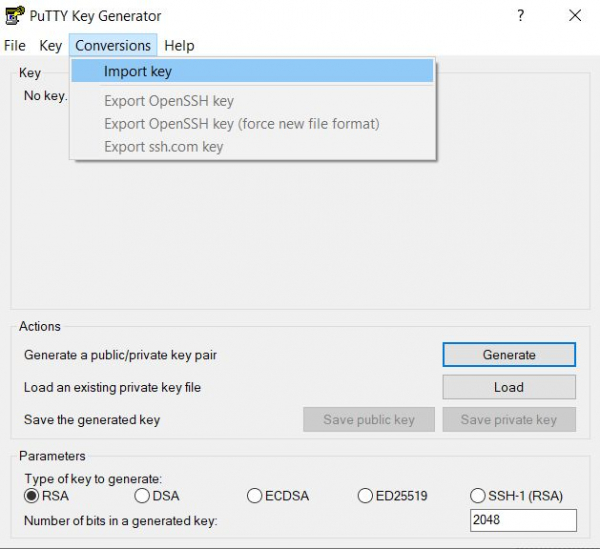
3.1.1.1. Setelah menginstal Putty, Anda perlu menjalankan utilitas PuTTYgen yang menyertainya untuk mengimpor kunci sertifikat dalam format PEM ke dalam format yang sesuai untuk digunakan di Putty. Untuk melakukan ini, pilih item di menu atas Konversi->Impor Kunci
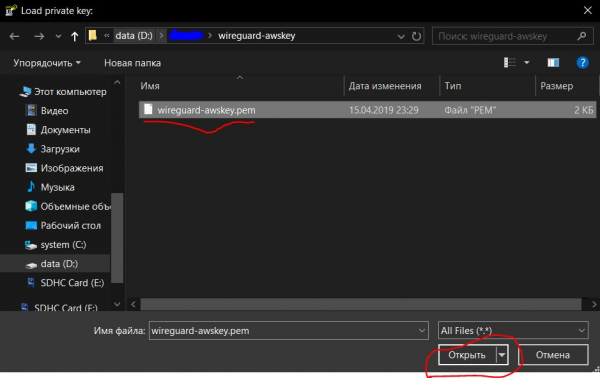
3.1.1.2. Memilih Kunci AWS dalam Format PEM
Selanjutnya, pilih kunci yang sebelumnya kita simpan di langkah 2.1.7.1, dalam kasus kita namanya wireguard-awskey.pem
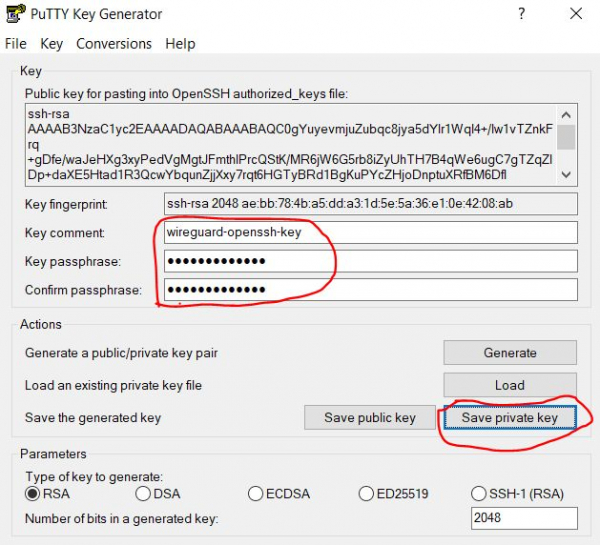
3.1.1.3. Mengatur opsi impor kunci
Pada langkah ini, kita perlu menentukan komentar untuk kunci ini (deskripsi) dan menyetel kata sandi dan konfirmasi untuk keamanan. Ini akan diminta setiap kali Anda terhubung. Jadi, kami melindungi kunci dengan kata sandi dari penggunaan yang tidak pantas. Anda tidak perlu menyetel kata sandi, tetapi kurang aman jika kunci jatuh ke tangan yang salah. Setelah kita menekan tombol Simpan kunci pribadi
3.1.1.4. Menyimpan kunci yang diimpor
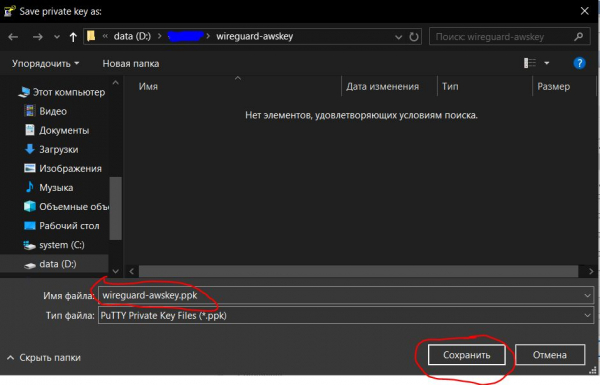
Dialog simpan file terbuka dan kami menyimpan kunci pribadi kami sebagai file dengan ekstensi .ppkcocok untuk digunakan dalam program dempul.
Tentukan nama kunci (dalam kasus kami wireguard-awskey.ppk) dan tekan tombol Menahan.
3.1.2. Membuat dan mengonfigurasi koneksi di Putty
3.1.2.1. Buat koneksi
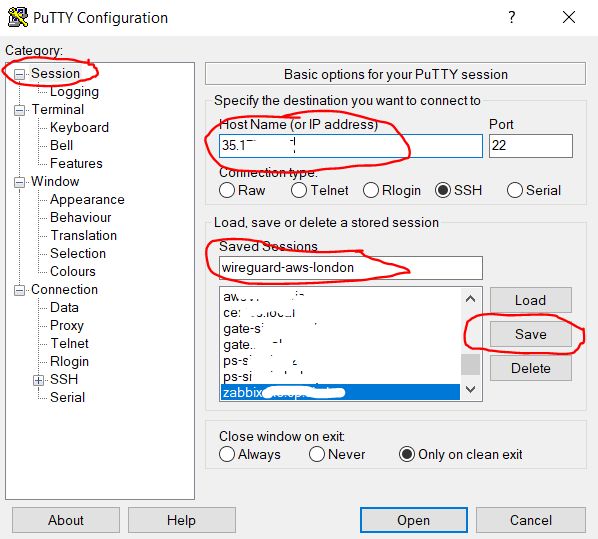
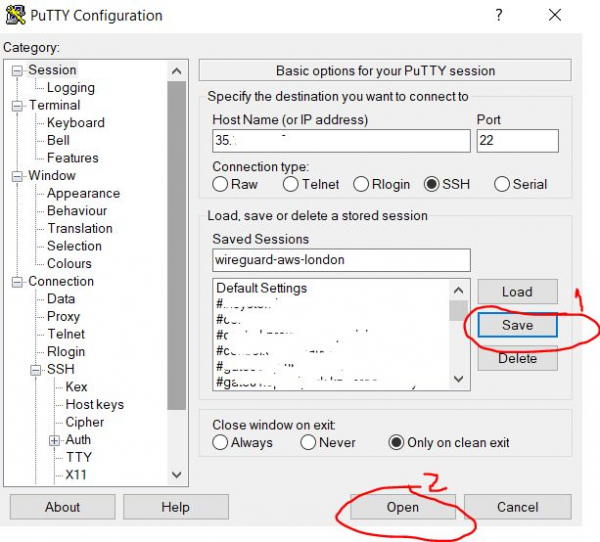
Buka program Putty, pilih kategori sesi (terbuka secara default) dan di lapangan Nama Host masukkan alamat IP publik server kami, yang kami terima di langkah 2.2.3. Di lapangan Sesi Tersimpan masukkan nama sewenang-wenang untuk koneksi kami (dalam kasus saya wireguard-aws-london), lalu tekan tombol Simpan untuk menyimpan perubahan yang kita buat.
3.1.2.2. Menyiapkan login otomatis pengguna
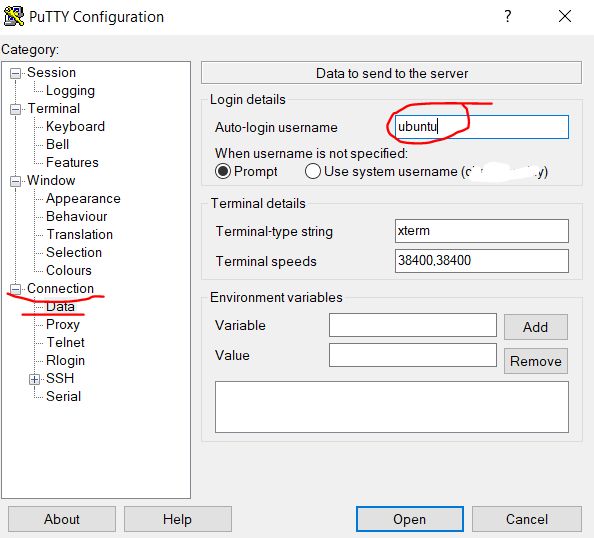
Lebih banyak dalam kategori Koneksi, pilih subkategori Data dan di lapangan Nama pengguna login otomatis Masukkan nama pengguna ubuntu — adalah pengguna standar dari sebuah instance di AWS dengan Ubuntu.
3.1.2.3. Memilih kunci pribadi untuk terhubung melalui SSH
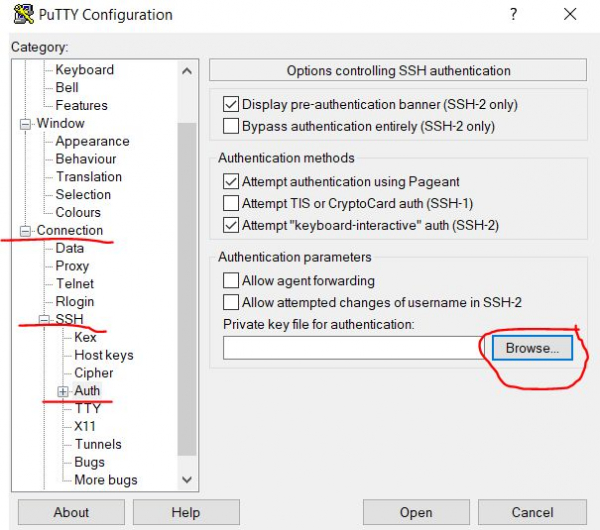
Lalu pergi ke subkategori Koneksi/SSH/Autentikasi dan di samping lapangan File kunci pribadi untuk otentikasi klik tombolnya Jelajahi ... untuk memilih file dengan sertifikat kunci.
3.1.2.4. Membuka kunci yang diimpor
Tentukan kunci yang kami impor sebelumnya pada langkah 3.1.1.4, dalam kasus kami ini adalah file wireguard-awskey.ppk, dan tekan tombol terbuka.
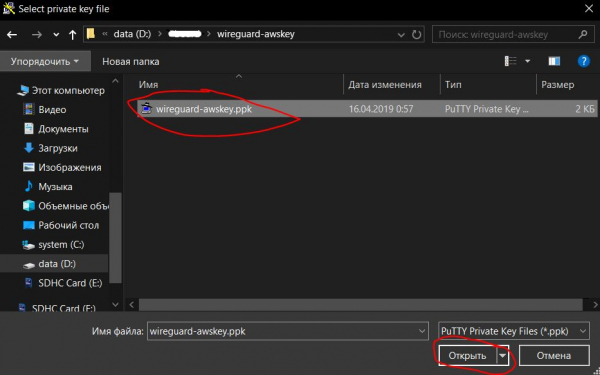
3.1.2.5. Menyimpan pengaturan dan memulai koneksi
Kembali ke halaman kategori sesi tekan tombol lagi Simpan, untuk menyimpan perubahan yang kita buat sebelumnya pada langkah sebelumnya (3.1.2.2 - 3.1.2.4). Dan kemudian kita menekan tombol Open untuk membuka koneksi SSH jarak jauh yang kami buat dan konfigurasikan.
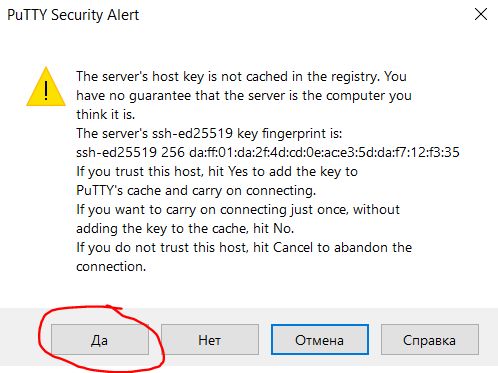
3.1.2.7. Menyiapkan kepercayaan antar host
Pada langkah selanjutnya, saat pertama kali kami mencoba menyambungkan, kami diberi peringatan, kami tidak memiliki kepercayaan yang dikonfigurasi antara kedua komputer, dan menanyakan apakah akan mempercayai komputer jarak jauh. Kami akan menekan tombolnya Ya, dengan demikian menambahkannya ke daftar host tepercaya.
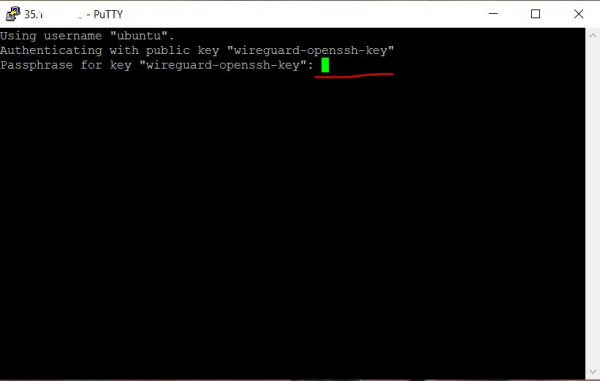
3.1.2.8. Memasukkan kata sandi untuk mengakses kunci
Setelah itu, jendela terminal terbuka, di mana Anda dimintai kata sandi untuk kunci tersebut, jika Anda mengaturnya sebelumnya pada langkah 3.1.1.3. Saat memasukkan kata sandi, tidak ada tindakan yang terjadi di layar. Jika Anda melakukan kesalahan, Anda dapat menggunakan kunci Backspace.
3.1.2.9. Pesan selamat datang pada koneksi berhasil
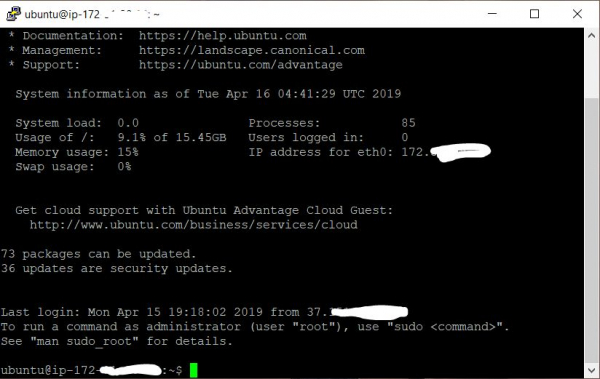
Setelah berhasil memasukkan kata sandi, kami diperlihatkan teks selamat datang di terminal, yang memberi tahu kami bahwa sistem jarak jauh siap menjalankan perintah kami.
4. Mengkonfigurasi server Wireguard
Petunjuk instalasi dan penggunaan terbaru. Wireguard Anda dapat melihat repositori menggunakan skrip yang dijelaskan di bawah ini:
4.1. Instalasi Wireguard
Di terminal, masukkan perintah berikut (Anda dapat menyalin ke clipboard, dan menempelkannya di terminal dengan menekan tombol kanan mouse):
4.1.1. Mengkloning repositori
Kloning repositori beserta skrip instalasinya Wireguard
git clone https://github.com/pprometey/wireguard_aws.git wireguard_aws4.1.2. Beralih ke direktori dengan skrip
Buka direktori dengan repositori kloning
cd wireguard_aws4.1.3 Menjalankan skrip inisialisasi
Jalankan skrip instalasi sebagai administrator (pengguna root) Wireguard
sudo ./initial.shSelama proses instalasi, Anda akan diminta untuk memberikan informasi tertentu yang diperlukan untuk konfigurasi. Wireguard
4.1.3.1. Masukan titik koneksi
Masukkan alamat IP eksternal dan port yang terbuka. Wireguard server. Kita memperoleh alamat IP eksternal server pada langkah 2.2.3, dan membuka port pada langkah 2.1.5. Kita menentukannya bersama-sama, dipisahkan oleh titik dua, misalnya 4.3.2.1:54321lalu tekan tombol Enter
Keluaran sampel:
Enter the endpoint (external ip and port) in format [ipv4:port] (e.g. 4.3.2.1:54321): 4.3.2.1:543214.1.3.2. Memasukkan alamat IP internal
Masukkan alamat IP server Wireguard Dalam subnet VPN yang aman, jika Anda tidak tahu apa itu, cukup tekan Enter untuk mengatur nilai default (10.50.0.1)
Keluaran sampel:
Enter the server address in the VPN subnet (CIDR format) ([ENTER] set to default: 10.50.0.1):4.1.3.3. Menentukan Server DNS
Masukkan alamat IP server DNS, atau cukup tekan tombol Enter untuk menetapkan nilai default 1.1.1.1 (DNS publik Cloudflare)
Keluaran sampel:
Enter the ip address of the server DNS (CIDR format) ([ENTER] set to default: 1.1.1.1):4.1.3.4. Menentukan antarmuka WAN
Selanjutnya, Anda harus memasukkan nama antarmuka jaringan eksternal yang akan mendengarkan antarmuka jaringan internal VPN. Cukup tekan Enter untuk mengatur nilai default untuk AWS (eth0)
Keluaran sampel:
Enter the name of the WAN network interface ([ENTER] set to default: eth0):4.1.3.5. Menentukan nama klien
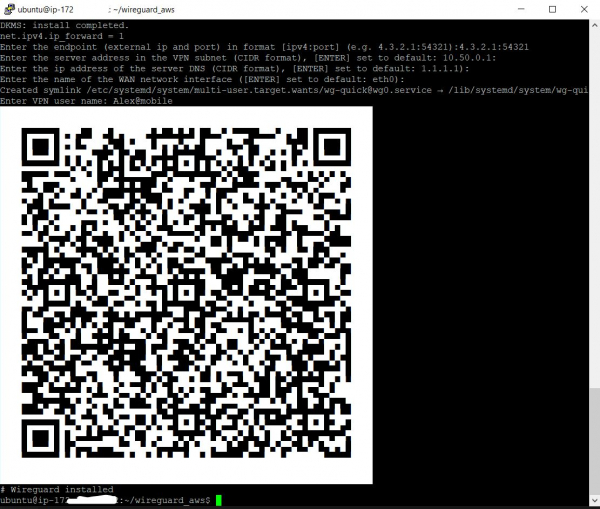
Masukkan nama pengguna VPN Anda. Intinya adalah server VPN Wireguard Aplikasi tidak akan bisa dimulai sampai setidaknya satu klien ditambahkan. Dalam hal ini, saya memasukkan namanya. Alex@mobile
Keluaran sampel:
Enter VPN user name: Alex@mobileSetelah itu, kode QR dengan konfigurasi klien yang baru ditambahkan akan muncul di layar, yang harus dipindai menggunakan aplikasi seluler. Wireguard pada Android atau iOS, untuk mengkonfigurasinya. Teks file konfigurasi juga akan muncul di bawah kode QR jika Anda mengkonfigurasi klien secara manual. Cara melakukannya akan dibahas di bawah ini.
4.2. Menambahkan pengguna VPN baru
Untuk menambahkan pengguna baru, Anda perlu menjalankan skrip di terminal add-client.sh
sudo ./add-client.shSkrip meminta nama pengguna:
Keluaran sampel:
Enter VPN user name: Selain itu, nama pengguna dapat diteruskan sebagai parameter skrip (dalam hal ini Alex@mobile):
sudo ./add-client.sh Alex@mobileSebagai hasil dari eksekusi skrip, di direktori dengan nama klien di sepanjang jalur /etc/wireguard/clients/{ИмяКлиента} file konfigurasi klien akan dibuat /etc/wireguard/clients/{ИмяКлиента}/{ИмяКлиента}.conf, dan layar terminal akan menampilkan kode QR untuk menyiapkan klien seluler dan konten file konfigurasi.
4.2.1. File konfigurasi pengguna
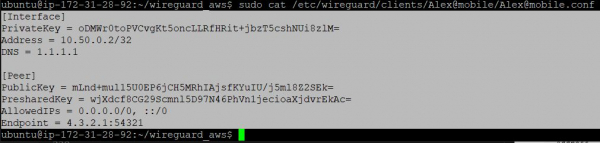
Anda dapat menampilkan konten file .conf di layar, untuk konfigurasi manual klien, menggunakan perintah cat
sudo cat /etc/wireguard/clients/Alex@mobile/Alex@mobile.confhasil eksekusi:
[Interface]
PrivateKey = oDMWr0toPVCvgKt5oncLLRfHRit+jbzT5cshNUi8zlM=
Address = 10.50.0.2/32
DNS = 1.1.1.1

[Peer]
PublicKey = mLnd+mul15U0EP6jCH5MRhIAjsfKYuIU/j5ml8Z2SEk=
PresharedKey = wjXdcf8CG29Scmnl5D97N46PhVn1jecioaXjdvrEkAc=
AllowedIPs = 0.0.0.0/0, ::/0
Endpoint = 4.3.2.1:54321
Deskripsi file konfigurasi klien:
[Interface]
PrivateKey = Приватный ключ клиента
Address = IP адрес клиента
DNS = ДНС используемый клиентом

[Peer]
PublicKey = Публичный ключ сервера
PresharedKey = Общи ключ сервера и клиента
AllowedIPs = Разрешенные адреса для подключения (все -  0.0.0.0/0, ::/0)
Endpoint = IP адрес и порт для подключения
4.2.2. Kode QR untuk konfigurasi klien
Anda dapat menampilkan kode QR konfigurasi untuk klien yang dibuat sebelumnya di layar terminal menggunakan perintah qrencode -t ansiutf8 (dalam contoh ini, klien bernama Alex@mobile digunakan):
sudo cat /etc/wireguard/clients/Alex@mobile/Alex@mobile.conf | qrencode -t ansiutf85. Mengonfigurasi Klien VPN
5.1. Menyiapkan klien seluler Android
Klien resmi Wireguard untuk Android hal itu dimungkinkan
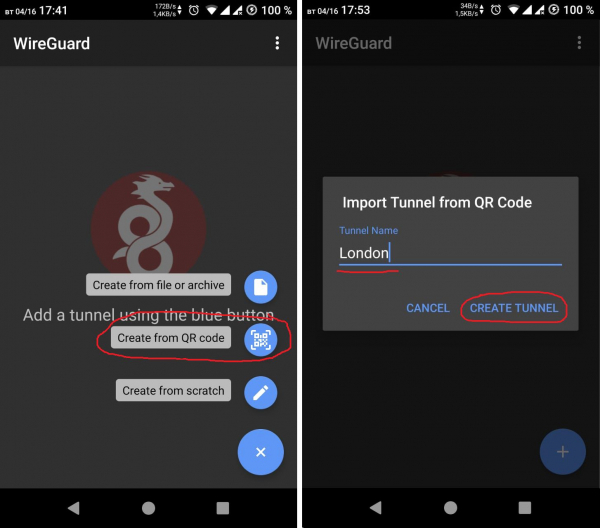
Setelah itu, Anda perlu mengimpor konfigurasi dengan membaca kode QR dengan konfigurasi klien (lihat paragraf 4.2.2) dan beri nama:
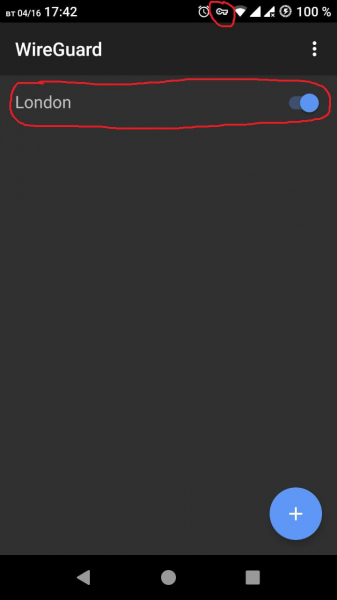
Setelah berhasil mengimpor konfigurasi, Anda dapat mengaktifkan terowongan VPN. Koneksi yang berhasil akan ditunjukkan oleh simpanan kunci di baki sistem Android
5.2. Pengaturan klien Windows
Pertama, Anda perlu mengunduh dan menginstal program - ini adalah klien Wireguard untuk Windows.
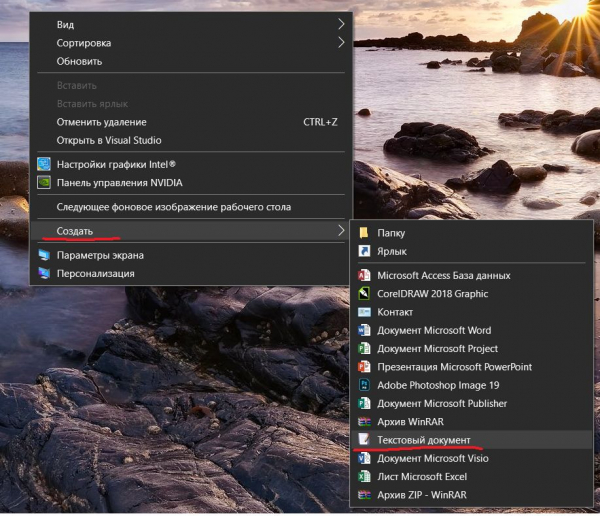
5.2.1. Membuat file konfigurasi impor
Klik kanan untuk membuat file teks di desktop.
5.2.2. Salin konten file konfigurasi dari server
Kemudian kami kembali ke terminal Putty dan menampilkan konten file konfigurasi dari pengguna yang diinginkan, seperti yang dijelaskan pada langkah 4.2.1.
Selanjutnya, klik kanan teks konfigurasi di terminal Putty, setelah pemilihan selesai, secara otomatis akan disalin ke clipboard.
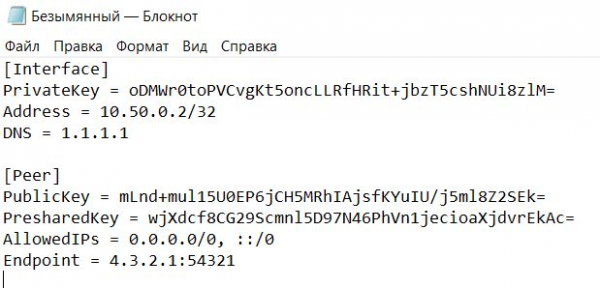
5.2.3. Menyalin konfigurasi ke file konfigurasi lokal
Di bidang ini, kami kembali ke file teks yang kami buat sebelumnya di desktop, dan menempelkan teks konfigurasi ke dalamnya dari clipboard.
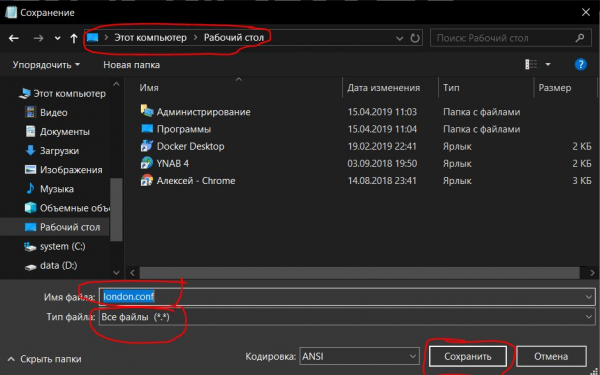
5.2.4. Menyimpan file konfigurasi lokal
Simpan file dengan ekstensi .conf (dalam hal ini bernama london.conf)
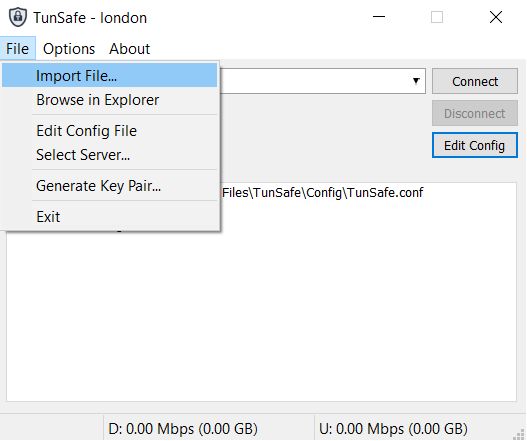
5.2.5. Mengimpor file konfigurasi lokal
Selanjutnya, Anda perlu mengimpor file konfigurasi ke dalam program TunSafe.
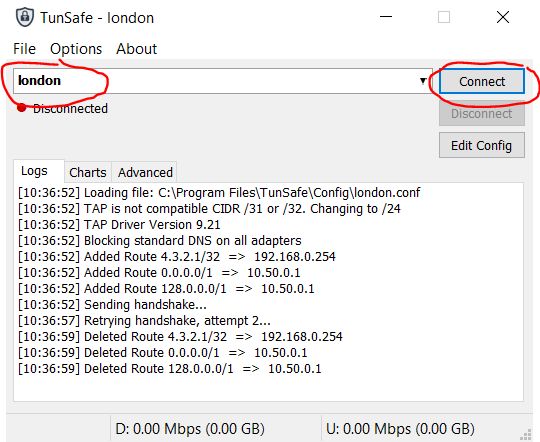
5.2.6. Menyiapkan koneksi VPN
Pilih file konfigurasi ini dan hubungkan dengan mengklik tombol Terhubung.
6. Memeriksa apakah koneksi berhasil
Untuk memeriksa keberhasilan koneksi melalui terowongan VPN, Anda perlu membuka browser dan membuka situsnya
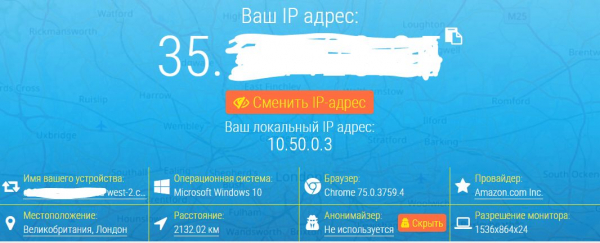
Alamat IP yang ditampilkan harus cocok dengan yang kami terima di langkah 2.2.3.
Jika demikian, maka terowongan VPN berhasil bekerja.
Dari terminal ke Linux Anda dapat memeriksa alamat IP Anda dengan memasukkan perintah:
curl http://zx2c4.com/ipAtau Anda bisa pergi ke pornhub jika Anda berada di Kazakhstan.
Sumber: www.habr.com
