

Implementasi solusi TI apa pun di suatu perusahaan dimulai dengan desain. Pada tahap ini, manajer TI harus menghitung jumlah server dan karakteristiknya sehingga, di satu sisi, cukup untuk semua pengguna, dan di sisi lain, sehingga rasio harga-kualitas server-server tersebut adalah optimal dan biaya pembuatan infrastruktur komputasi untuk sistem informasi baru tidak menimbulkan lubang serius pada anggaran TI perusahaan. Mari kita cari tahu bagaimana merancang infrastruktur untuk mengimplementasikan Zimbra Collaboration Suite di suatu perusahaan.
Fitur utama Zimbra dibandingkan dengan solusi lain adalah bahwa dalam kasus ZCS, hambatannya jarang terletak pada kekuatan prosesor atau RAM. Batasan utama biasanya terletak pada kecepatan input dan output hard disk, oleh karena itu perhatian utama harus diberikan pada penyimpanan data. Persyaratan minimum yang dinyatakan secara resmi untuk Zimbra dalam lingkungan produksi adalah prosesor 4-core 64-bit dengan kecepatan clock 2 GHz, 10 gigabyte untuk file dan log sistem, dan RAM 8 gigabyte. Biasanya, karakteristik ini cukup untuk pengoperasian server yang responsif. Namun bagaimana jika Anda harus mengimplementasikan Zimbra untuk 10 pengguna? Server mana dan bagaimana cara menerapkannya dalam kasus ini?
Mari kita mulai dengan fakta bahwa infrastruktur untuk 10 ribu pengguna harus multi-server. Di satu sisi, infrastruktur multi-server memungkinkan Zimbra scalable, dan di sisi lain, mencapai pengoperasian sistem informasi yang responsif bahkan dengan gelombang pengguna yang besar. Biasanya cukup sulit untuk memprediksi secara pasti berapa banyak pengguna yang dapat dilayani dengan baik oleh server Zimbra, karena banyak hal bergantung pada intensitas pekerjaan mereka dengan kalender dan email, serta pada protokol yang digunakan. Itu sebabnya, misalnya, kami akan menerapkan 4 penyimpanan email. Jika terjadi kekurangan atau kelebihan kapasitas yang parah, kapasitas dapat dimatikan atau ditambah kapasitas lain.
Oleh karena itu, ketika merancang infrastruktur untuk 10.000 orang, perlu dibuat server LDAP, MTA dan Proxy serta 4 penyimpanan email. Perhatikan bahwa server LDAP, MTA dan Proxy dapat dibuat virtual. Hal ini akan mengurangi biaya perangkat keras server dan memfasilitasi pencadangan dan pemulihan data, namun di sisi lain, jika terjadi kegagalan server fisik, Anda berisiko langsung kehilangan MTA, LDAP, dan Proxy. Itulah sebabnya pilihan antara server fisik atau virtual harus dibuat berdasarkan berapa banyak waktu henti yang Anda mampu dalam keadaan darurat. Penyimpanan email, sebaliknya, paling baik ditempatkan di server fisik, karena di server inilah sebagian besar siklus penulisan akan terjadi, yang membatasi kinerja Zimbra, dan oleh karena itu lebih banyak saluran untuk transfer data akan secara signifikan meningkatkan kinerja Zimbra.
Pada dasarnya, setelah pembuatan server Dengan menggabungkan LDAP, MTA, proxy, dan penyimpanan jaringan ke dalam satu infrastruktur, Zimbra Collaboration Suite untuk 10000 pengguna siap untuk digunakan. Skema pengoperasian untuk konfigurasi ini cukup sederhana:
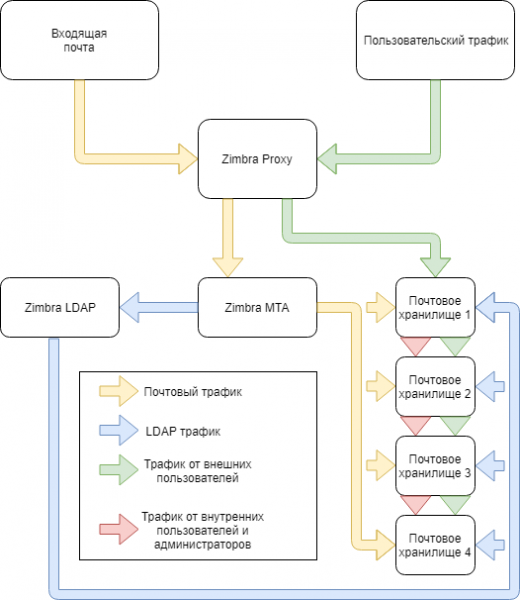
Diagram menunjukkan node utama sistem dan aliran data yang akan beredar di antara node tersebut. Dengan konfigurasi ini, infrastruktur tidak akan terlindungi sepenuhnya dari kehilangan data, waktu henti yang terkait dengan kegagalan salah satu server, dan sebagainya. Mari kita lihat bagaimana Anda dapat melindungi infrastruktur Anda dari masalah ini.
Metode utama adalah redundansi perangkat keras. Node MTA dan Proxy tambahan dapat sementara mengambil alih peran server utama jika terjadi kegagalan pada server utama. Menduplikasi node dalam infrastruktur kritis hampir selalu merupakan ide yang baik, tetapi tidak selalu layak dilakukan hingga tingkat yang diinginkan. Contoh utamanya adalah server redundan yang menyimpan email. Saat ini, Zimbra Collaboration Suite Open-Source Edition tidak mendukung pembuatan penyimpanan redundan, jadi jika salah satu server ini gagal, waktu henti tidak dapat dihindari. Untuk mengurangi waktu henti yang disebabkan oleh kegagalan penyimpanan email, manajer TI dapat menyebarkan salinan cadangan ke server lain. server.
Karena tidak ada sistem pencadangan bawaan di Zimbra OSE, kami memerlukan Zextras Backup, yang mendukung pencadangan waktu nyata, dan penyimpanan eksternal. Karena Zextras Backup, saat melakukan pencadangan penuh dan tambahan, menempatkan semua data di folder /opt/zimbra/backup, masuk akal untuk memasang penyimpanan eksternal, jaringan, atau bahkan cloud ke dalamnya, sehingga jika terjadi salah satu server macet, Anda memiliki media dengan salinan cadangan terkini pada saat darurat. Ini dapat diterapkan baik di server fisik redundan, dan di mesin virtual, serta di cloud. Ada baiknya juga memasang MTA dengan filter spam di depan server dengan Zimbra Proxy untuk mengurangi jumlah lalu lintas sampah yang masuk ke server.
Hasilnya, infrastruktur Zimbra yang aman akan terlihat seperti ini:
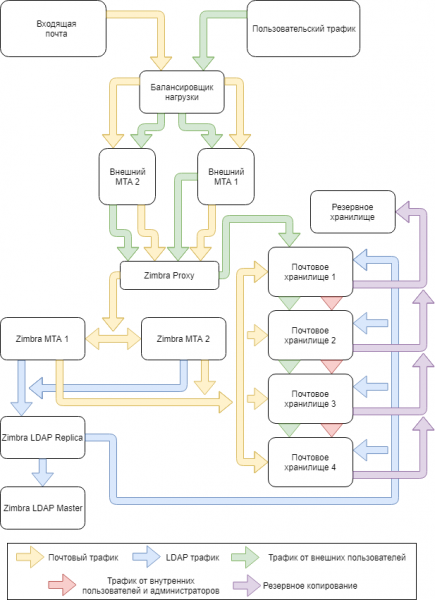
Dengan konfigurasi ini, infrastruktur Zimbra tidak hanya mampu memberikan layanan berkualitas kepada 10.000 pengguna, namun juga jika terjadi situasi darurat, akan menghilangkan konsekuensinya secepat mungkin.
Sumber: www.habr.com
