

La società Canonical ha annunciato il passaggio a un ciclo unificato di aggiornamenti dei pacchetti del kernel Linux di 2 settimane, con la pubblicazione di un nuovo aggiornamento ogni settimana. Il ciclo di sviluppo degli aggiornamenti è stato accorciato a causa dell'aumento dell'intensità nella scoperta di vulnerabilità nel kernel Linux. Il nuovo ciclo per la formazione del pacchetto di aggiornamento correttivo verrà avviato ora ogni settimana senza separazione tra aggiornamenti normali e aggiornamenti per la correzione di vulnerabilità.
Il rilascio di ogni aggiornamento per la correzione delle vulnerabilità richiederà due settimane: una settimana per la preparazione, l'assemblaggio e il test di base del pacchetto e una seconda settimana per il test approfondito, l'identificazione di regressioni e la certificazione. Di conseguenza, le nuove versioni dei pacchetti del kernel verranno pubblicate una volta alla settimana e il ritardo massimo nella risoluzione delle vulnerabilità critiche non supererà le due settimane.
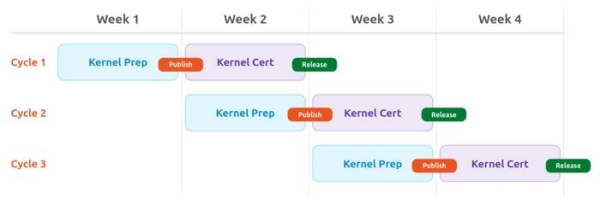
Per gli utenti che desiderano installare le correzioni delle vulnerabilità il prima possibile e sono pronti a utilizzare un pacchetto che non ha superato tutti i test, un aggiornamento preliminare sarà disponibile una settimana prima nel repository "proposed". Inoltre, entro 24-48 ore dalla divulgazione pubblica di informazioni su una vulnerabilità, la Canonical pubblicherà possibili workaround per bloccare la vulnerabilità e, se non ci sono workaround, raccomanderà misure generali per migliorare la sicurezza.
In precedenza, si utilizzava uno schema combinato in cui ogni 4 settimane veniva pubblicato un aggiornamento normale dei pacchetti del kernel e, due settimane dopo l'inizio del ciclo di formazione di un nuovo aggiornamento normale, veniva pubblicato separatamente un aggiornamento che includeva solo le correzioni per vulnerabilità critiche e problemi importanti. La preparazione e il test degli aggiornamenti normali prima della pubblicazione richiedevano 4 settimane, mentre gli aggiornamenti intermedi per la correzione delle vulnerabilità richiedevano 2 settimane.
Fonte: opennet.ru
