

I ricercatori dell'Università Tecnica di Graz (Austria) hanno identificato una serie di attacchi attraverso canali esterni (PDF), attuati tramite meccanismi di tracciamento delle modifiche nel file system. Questi attacchi consentono di monitorare l'attività di altri utenti analizzando gli eventi di accesso a file e directory tramite API come inotify in Linux, FileObserver in Android, ReadDirectoryChangesW in Windows e File System Events in macOS. Le informazioni ottenute possono essere utilizzate per ricreare ciò che l'utente digita sulla tastiera, per identificare i siti web aperti o per organizzare attacchi di clickjacking, sovrapponendo contenuti alla finestra attiva al momento del clic. Il codice che implementa i metodi di attacco è stato pubblicato sotto licenza MIT.
Il primo metodo di attacco è stato dimostrato in Linux ed è causato dalla possibilità di determinare l'accesso ai file all'interno di una directory che non sono direttamente accessibili per la lettura e il monitoraggio. Utilizzando la funzione inotifywatch, è possibile monitorare indirettamente le modifiche ai file all'interno di una directory attraverso il monitoraggio della directory stessa.
Un utente non privilegiato non ha diritti di accesso alla lettura del contenuto e al monitoraggio dell'attività del dispositivo /dev/input/event4, che riflette gli eventi di input da tastiera. Tuttavia, gli eventi associati al file /dev/input/event4 influenzano lo stato della directory padre e possono essere monitorati attraverso il cambiamento delle metadata della directory /dev/input. Le modifiche allo stato di /dev/input/event4 avvengono durante l'inserimento dei dati, e i ritardi tra gli eventi registrati tramite inotify corrispondono ai ritardi tra le pressioni dei tasti sulla tastiera.
Utilizzando metodi di analisi statistica e considerando che i ritardi tra le pressioni dei tasti durante la digitazione dipendono dalla posizione dei tasti sulla tastiera, è possibile ricreare con una certa probabilità le informazioni immesse. Ad esempio, la reazione durante la digitazione della lettera 'F' è più veloce rispetto a 'Q' o 'X', poiché premere 'F' richiede meno movimenti delle dita; inoltre, si verifica un'attesa più rapida nel premere nuovamente lo stesso tasto e nel premere tasti adiacenti ('s' dopo 'a' viene premuto significativamente più velocemente rispetto a 'g' dopo 's').
Il metodo può essere applicato per ricreare l'input nelle sessioni SSH quando due utenti diversi sono connessi a un unico server SSH. In questo caso, uno degli utenti può monitorare gli eventi che si verificano quando l'altro utente inserisce dati, monitorando il file di dispositivo /dev/pts. Il problema è stato risolto negli aggiornamenti del kernel di gennaio 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 e 6.18.3 tramite il divieto di generare eventi ACCESS e MODIFY per la cartella genitore quando si accede o si modifica file speciali al suo interno.
Il secondo metodo d'attacco consente di determinare il momento in cui la sottosistema Polkit richiede i parametri di autenticazione monitorando l'accesso al file eseguibile /usr/bin/pkexec. In questo momento, l'attaccante può creare una finestra fasulla, stilizzata come la finestra di dialogo per l'inserimento della password, ed esporla sopra la vera richiesta di password. L'utente, non accorgendosi della sostituzione, può inserire la password di conferma dell'operazione nella finestra dell'attaccante. La possibilità di realizzare un attacco simile è stata dimostrata in distribuzioni con l'ambiente desktop KDE Plasma.
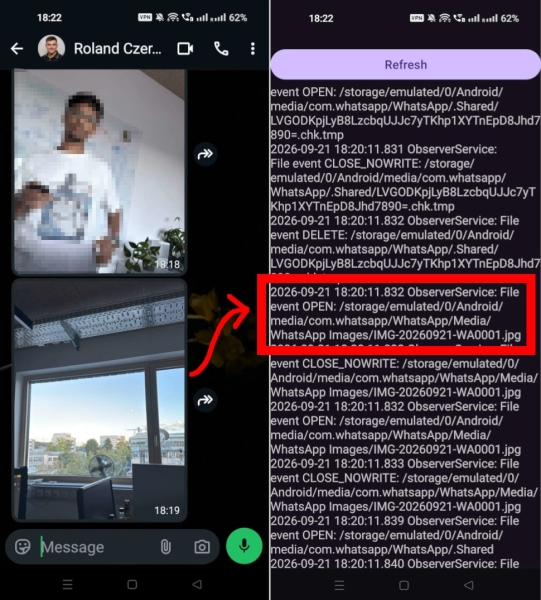
L'API FileObserver fornita dalla piattaforma Android può essere utilizzata per monitorare l'attività dei file nelle cartelle private di altre applicazioni. Ad esempio, analizzando l'attività nella cartella /sdcard/Android/media/com.whatsapp/WhatsApp, è possibile monitorare i dati su cancellazione, invio e ricezione di file, video o immagini in WhatsApp, oltre a conoscere i nomi dei file inviati o ricevuti.
In Windows, è stato scoperto che l'attivazione del monitoraggio degli eventi per la cartella radice (C:\) trasmette informazioni, compreso il percorso completo del file, riguardo a qualsiasi evento con tutti i file nel file system, indipendentemente dai diritti di accesso ai file. I ricercatori hanno dimostrato la possibilità di utilizzare questa caratteristica per monitorare in tempo reale quali siti gli utenti aprono in Firefox (per ogni sito viene creata una cartella separata con il nome del sito per il database IndexedDB e la cache in Firefox, accesso alla quale può essere monitorato). La reazione di Microsoft a questo problema di sicurezza è stata nominata per il Pwnies Award 2026 nella categoria la reazione più inadeguata del produttore (Lamest Vendor Response), poiché i rappresentanti dell'azienda avevano inizialmente dichiarato che non si trattava di una vulnerabilità, ma di una funzionalità non documentata.
Fonte: opennet.ru
