

31 marzo — giornata internazionale del backup, e la settimana precedente è sempre piena di storie legate alla sicurezza. Lunedì abbiamo già appreso del compromesso di Asus e di "tre produttori non nominati". Le aziende particolarmente superstiziose trascorrono tutta la settimana con l'ansia, effettuando backup. Il fatto è che tutti noi siamo un po' negligenti in materia di sicurezza: qualcuno dimentica di allacciare la cintura sul sedile posteriore, qualcuno ignora la data di scadenza dei prodotti, qualcuno conserva username e password sotto la tastiera, e ancora meglio, annota tutte le password in un quadernetto. Alcuni individui riescono addirittura a disattivare gli antivirus "per non rallentare il computer" e a non utilizzare la separazione dei diritti di accesso nei sistemi aziendali (quali segreti ci possono essere in un'azienda di 50 persone!). Probabilmente, l'umanità non ha ancora sviluppato un istinto di auto-preservazione cibernetica, che in effetti potrebbe diventare un nuovo istinto fondamentale.
Nemmeno le aziende hanno sviluppato tali istinti. Una semplice domanda: un sistema CRM è una minaccia per la sicurezza informatica o uno strumento di protezione? È improbabile che qualcuno risponda in modo preciso e immediato. Qui bisogna iniziare, come ci hanno insegnato nelle lezioni d'inglese: dipende... Dipende dalle impostazioni, dalla modalità di fornitura del CRM, dalle abitudini e dalle convinzioni del venditore, dall'atteggiamento disinteressato dei dipendenti, dalla scaltrezza dei malintenzionati. Alla fine, è possibile violare qualsiasi cosa. E quindi, come si vive?
La sicurezza informatica nelle piccole e medie imprese
Il sistema CRM come protezione
Proteggere i dati relativi all'attività commerciale e operativa e custodire in modo sicuro il database clienti è uno degli obiettivi principali di un sistema CRM, ed è in questo che risulta di gran lunga più importante di tutto il resto del software applicativo all'interno dell'azienda.
È probabile che tu abbia iniziato a leggere questo articolo e in cuor tuo ti sia sorriso, pensando che a nessuno interessano le tue informazioni. Se è così, probabilmente non hai mai avuto a che fare con le vendite e non sai quanto siano richieste le basi clienti "vivi" e di qualità e le informazioni sui metodi di lavoro con esse. Il contenuto dei sistemi CRM interessa non solo la direzione aziendale, ma anche:
- Ai malintenzionati (meno frequentemente) — essi hanno un obiettivo specifico legato alla tua azienda e utilizzeranno tutte le risorse per ottenere i dati: corruzione dei dipendenti, hacking, acquisto delle tue informazioni da parte dei manager, colloqui con i manager e altro.
- Ai dipendenti (più frequentemente), che possono assumere il ruolo di insider per i tuoi concorrenti. Sono semplicemente pronti a portare via o vendere la base clienti per il proprio profitto.
- Agli hacker dilettanti (molto raramente) — potresti essere vulnerabile a un attacco al cloud, dove si trovano i tuoi dati, o a una violazione della rete, o magari qualcuno per divertimento vorrà 'estrarre' i tuoi dati (ad esempio, informazioni sui grossisti di farmaci o alcolici — semplicemente per curiosità).
Se qualcuno entra nella tua CRM, avrà accesso alle tue operazioni aziendali, ovvero al set di dati con cui realizzi la maggior parte dei profitti. E dal momento in cui si ottiene un accesso dannoso al sistema CRM, il profitto inizia a sorridere a chi detiene la base clienti. O ai suoi partner e clienti (leggi: nuovi datori di lavoro).
Buona, affidabile è in grado di mitigare questi rischi e fornire anche molti altri vantaggi nel campo della sicurezza.
Quindi, cosa sa fare un sistema CRM in termini di sicurezza?
(lo raccontiamo prendendo come esempio, poiché non possiamo rispondere per altri)
- Autenticazione a due fattori tramite chiave USB e password. supporta la modalità di autenticazione a due fattori per gli utenti quando accedono al sistema. In questo caso, oltre a inserire la password, è necessario inserire nella porta USB del computer una chiave USB che è stata precedentemente inizializzata. La modalità di autenticazione a due fattori aiuta a proteggere dai furti o dalla divulgazione della password.
Cliccabile
- Avvio da indirizzi IP e indirizzi MAC fidati. Per garantire una sicurezza maggiore, è possibile limitare l'accesso degli utenti esclusivamente da indirizzi IP e indirizzi MAC registrati. Gli indirizzi IP possono essere sia interni nella rete locale che esterni, se l'utente si connette da remoto (attraverso internet).
- Autenticazione di dominio (autenticazione Windows). L'avvio del sistema può essere configurato in modo che non sia necessario inserire la password dell'utente all'accesso. In questo caso, avviene l'autenticazione Windows, che identifica l'utente tramite WinAPI. Il sistema verrà avviato sotto l'utente il cui profilo è attivo al momento dell'avvio del sistema.
- Un altro meccanismo è clienti privati. I clienti privati sono clienti visibili solo al loro curatore. Non saranno visualizzati negli elenchi di altri utenti, anche se altri utenti hanno l'intero set di autorizzazioni, comprese le autorizzazioni di amministratore. In questo modo è possibile proteggere, ad esempio, un pool di clienti particolarmente importanti o un gruppo definito da un altro criterio, che verrà affidato a un manager affidabile.
- Meccanismo di separazione dei diritti di accesso — misura standard e prioritaria di protezione nel CRM. Per semplificare il processo di amministrazione dei diritti degli utenti, in i diritti vengono assegnati non a utenti specifici, ma a modelli. A ciascun utente viene quindi assegnato un modello, dotato di un determinato set di diritti. Questo consente a ogni dipendente, dal neoassunto e stagista fino al direttore, di assegnare le autorizzazioni e i diritti di accesso che consentiranno/non consentiranno loro di accedere a dati riservati e informazioni commerciali importanti.
- Sistema di backup automatico dei dati (backup), configurabile tramite il server di script .
Questa è un'implementazione della sicurezza con un esempio di un'unica sistema, ogni vendor ha le proprie politiche. Tuttavia, il sistema CRM protegge davvero le vostre informazioni: potete vedere chi e quando ha estratto un determinato report, chi ha visualizzato quali dati, chi ha effettuato un'estrazione e molto altro. Anche se venite a conoscenza di una vulnerabilità solo in un secondo momento, non lascerete l'azione impunita e calcolerete facilmente il dipendente che ha abusato della fiducia e della lealtà dell'azienda.
Vi siete rilassati? Troppo presto! Questa stessa protezione, se trascurata e ignorando i problemi di protezione dei dati, può girarsi contro di voi.
Il sistema CRM come minaccia
Se nella vostra azienda c'è almeno un PC, questo è già una fonte di minacce informatiche. Di conseguenza, il grado di minaccia aumenta con l'aumento del numero di postazioni di lavoro (e dipendenti) e con la varietà del software installato e utilizzato. E con i sistemi CRM la situazione è complessa: si tratta di un programma pensato per memorizzare e trattare un attivo fondamentale e costoso: il database clienti e le informazioni commerciali, mentre noi qui raccontiamo storie spaventose sulla sua sicurezza. In realtà, non è tutto così oscuro da vicino e, se gestito correttamente, non riceverete dal sistema CRM nulla oltre a benefici e sicurezza.
Quali sono i segni di un sistema CRM pericoloso?
Iniziamo con una breve introduzione alle basi. I CRM possono essere basati su cloud o desktop. I CRM basati su cloud sono quelli la cui database (DB) non si trova presso la vostra azienda, ma in un cloud privato o pubblico in qualche data center (per esempio, voi siete a Chelyabinsk e il vostro database gira in un superbo data center a Mosca, perché così ha deciso il fornitore del CRM che ha un contratto proprio con questo fornitore). I desktop (noti anche come on-premise, server) basano la loro DB sui vostri server. (No, non immaginate una grande sala server con costosi rack; nella maggior parte delle piccole e medie imprese si tratta di un server singolo o addirittura di un PC moderno), ovvero fisicamente nel vostro ufficio.
È possibile ottenere accesso non autorizzato ai CRM di entrambi i tipi, ma la velocità e la facilità di accesso sono diverse, soprattutto se parliamo di piccole e medie imprese, che non si preoccupano molto della sicurezza informatica.
Segnale di pericolo n. 1
La causa di una maggiore probabilità di problemi con i dati in un sistema cloud è la relazione basata su più livelli: voi (locatario del CRM) — fornitore — fornitore (può esserci una versione più lunga: voi — fornitore — IT-outsourcer del fornitore — fornitore). 3-4 livelli di relazione presentano più rischi rispetto a 1-2: il problema potrebbe verificarsi dal lato del fornitore (modifica del contratto, mancato pagamento dei servizi del fornitore), dal lato del fornitore (forza maggiore, hacking, problemi tecnici), dal lato dell'outsourcer (cambio di manager o ingegnere) e così via. Certamente, i grandi fornitori cercano di avere centri di dati di riserva, gestire i rischi e mantenere un proprio reparto DevOps, ma anche questo non esclude problemi.
La CRM desktop generalmente non è affittata, ma acquistata dall'azienda; quindi, le relazioni risultano più semplici e trasparenti: il venditore, durante l'implementazione della CRM, configura i necessari livelli di sicurezza (dalla limitazione dei diritti di accesso e della chiave USB fisica, fino all'installazione del server in una parete di cemento, ecc.) e trasferisce la gestione all’azienda proprietaria della CRM, che può aumentare la protezione, assumere un amministratore di sistema o contattare il proprio fornitore di software secondo necessità. I problemi si riducono alla gestione del personale, alla protezione della rete e alla sicurezza fisica delle informazioni. Nel caso di una CRM desktop, anche un’interruzione totale di internet non fermerà il lavoro, poiché la base dati si trova nell'ufficio 'di origine'.
Uno dei nostri dipendenti racconta delle tecnologie cloud; in passato ha lavorato per una società che sviluppava sistemi d'ufficio complessi basati su cloud, comprese le CRM. «In uno dei miei posti di lavoro, l'azienda stava creando qualcosa di molto simile a una CRM base, e tutto ciò era collegato a documenti online, ecc. Un giorno, in GA, abbiamo visto un'attività anomala da parte di uno dei clienti abbonati. La nostra sorpresa fu grandissima quando, non essendo sviluppatori ma avendo un alto livello di accesso, siamo riusciti ad aprire semplicemente il link per visualizzare l'interfaccia usata dal cliente, per vedere che tipo di tabella avesse di così popolare. A proposito, sembra che il cliente non volesse che nessuno vedesse questi dati commerciali. Sì, era un bug, e non è stato risolto per anni — credo che la situazione sia rimasta invariata. Da allora sono sostenitore della desktop e non mi fido molto del cloud, anche se, naturalmente, li utilizziamo nel lavoro e nella vita personale, dove sono anche accaduti divertenti pasticci.»
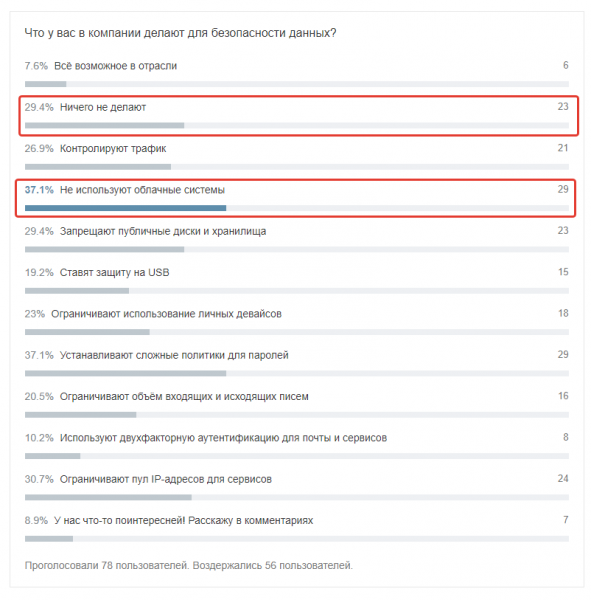
Dalla nostra indagine su Habr, e si tratta di dipendenti di aziende avanzate.
La perdita di dati da un sistema CRM basato su cloud può derivare da un guasto del server, dalla non disponibilità dei server, da eventi di forza maggiore, dalla cessazione dell'attività del fornitore, ecc. Il cloud è accesso costante e continuo a Internet, e la protezione deve essere senza precedenti: a livello di codice, diritti di accesso, misure aggiuntive di cybersicurezza (come l'autenticazione a due fattori).
Segnale di pericolo n. 2
Si tratta non di un singolo fattore, ma di un insieme di fattori legati al fornitore e alla sua politica. Ecco alcuni esempi importanti con cui noi e i nostri collaboratori abbiamo avuto a che fare.
- Il fornitore può scegliere un centro dati non sufficientemente affidabile, dove verranno "eseguiti" i database dei clienti. Risparmierà, non controllerà il SLA, non calcolerà il carico, e il risultato potrà essere fatale per voi.
- Il fornitore può negare il diritto di trasferire il servizio nel centro dati da voi scelto. Questo è un limite piuttosto comune per il SaaS.
- Il fornitore può avere un conflitto legale o economico con il provider cloud, e in tal caso, durante le "discussioni", le operazioni di backup o, ad esempio, la velocità, possono essere limitate.
- Il servizio di creazione di backup può essere fornito a un prezzo separato. È una pratica comune di cui il cliente del sistema CRM può rendersi conto solo nel momento in cui il backup è necessario, cioè nel momento più critico e vulnerabile.
- I dipendenti del fornitore possono avere accesso non autorizzato ai dati dei clienti.
- Possono verificarsi perdite di dati di qualsiasi natura (fattore umano, frode, hacker, ecc.).
Di solito, questi problemi sono legati a fornitori piccoli o giovani, tuttavia anche grandi aziende sono incappate in storie spiacevoli (cercate su Google). Pertanto, dovreste sempre avere modi per proteggere le informazioni dalla vostra parte e discutere in anticipo con il fornitore selezionato del sistema CRM le questioni relative alla sicurezza. Anche il solo fatto di mostrare interesse per il problema costringerà il fornitore a prendere il processo di implementazione il più seriamente possibile (è particolarmente importante farlo se avete a che fare non con l'ufficio del fornitore, ma con un suo partner, a cui interessa concludere il contratto e ottenere una commissione, piuttosto che le vostre misure di autenticazione a due fattori... capite cosa intendo).
Segnale di pericolo n. 3
Organizzazione del lavoro sulla sicurezza nella vostra azienda. Un anno fa abbiamo tradizionalmente scritto sulla sicurezza su Habr e abbiamo condotto un sondaggio. Il campione è risultato non molto ampio, ma le risposte sono indicative:
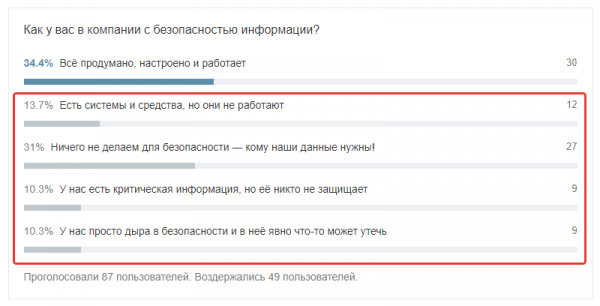
Alla fine dell'articolo forniremo collegamenti alle nostre pubblicazioni, dove abbiamo esaminato in dettaglio le relazioni nel sistema "azienda - dipendente - sicurezza", e qui presenteremo un elenco di domande le cui risposte dovreste cercare all'interno della vostra azienda (anche se non vi serve un CRM).
- Dove conservano le password i dipendenti?
- Come è organizzato l'accesso ai repository sui server dell'azienda?
- Come è protetto il software che contiene informazioni commerciali e operative?
- Tutti i dipendenti hanno attivi i programmi antivirus?
- Quanti dipendenti hanno accesso ai dati dei clienti e a che livello è questo accesso?
- Quanti sono i vostri nuovi assunti e quanti dipendenti sono in fase di dimissioni?
- Hai recentemente comunicato con i dipendenti chiave e ascoltato le loro richieste e lamentele?
- Le stampanti sono controllate?
- Come è organizzata la politica per il collegamento dei dispositivi personali ai PC e per l'uso del Wi-Fi aziendale?
In realtà, queste sono domande fondamentali: nei commenti sicuramente aggiungeranno più complessità, ma questa è la base che anche un imprenditore individuale con due dipendenti dovrebbe conoscere.
Come proteggersi quindi?
- I backup sono una cosa fondamentale, spesso dimenticata o trascurata. Se hai un sistema desktop, configura un sistema di backup dei dati con una frequenza prestabilita (ad esempio, per RegionSoft CRM questo può essere realizzato tramite ) e organizza un'adeguata conservazione delle copie. Se hai un CRM basato su cloud, assicurati di chiedere come sono gestiti i backup prima di firmare il contratto: hai bisogno di informazioni sulla profondità e sulla frequenza, sul luogo di archiviazione, sui costi del backup (spesso solo i backup
- Separazione dei diritti di accesso a livello di funzioni e dati.
- Sicurezza a livello di rete: è necessario consentire l'uso del CRM solo all'interno della rete aziendale, limitare l'accesso per i dispositivi mobili, vietare l'uso del sistema CRM da casa o, ancora peggio, da reti pubbliche (coworking, caffè, uffici dei clienti, ecc.). Fai particolare attenzione alla versione mobile: deve essere solo una versione molto semplificata per il lavoro.
- Un antivirus con scansione in tempo reale è necessario in ogni caso, ma per la sicurezza dei dati aziendali — soprattutto. Vietate disabilitarlo autonomamente a livello di politiche.
- L'addestramento dei dipendenti alla sicurezza informatica non è una perdita di tempo, ma una necessità urgente. È importante comunicare a tutti i colleghi che non solo è fondamentale prevenire, ma anche reagire correttamente alle minacce ricevute. Vietare l'uso di Internet o della propria email in ufficio è un'idea superata e causa di un forte malcontento, quindi sarà necessario lavorare sulla prevenzione.
Naturalmente, utilizzando un sistema cloud, è possibile raggiungere un livello di sicurezza adeguato: impiegare server dedicati, configurare router e suddividere il traffico a livello di applicazione e di database, utilizzare reti private, stabilire regole di sicurezza rigorose per gli amministratori, garantire la continuità grazie a backup effettuati con la massima frequenza e completezza necessarie, effettuare monitoraggi di rete h24... Se ci pensiamo, non è poi così difficile, piuttosto costoso. Ma, come dimostra la pratica, queste misure vengono adottate solo da alcune aziende, principalmente quelle grandi. Pertanto non esitiamo a ripetere: sia il cloud che il desktop non devono vivere separatamente, proteggere i propri dati è fondamentale.
Alcuni piccoli, ma importanti consigli per ogni implementazione di un sistema CRM
- Controlla le vulnerabilità del fornitore: cerca informazioni su combinazioni di parole come "vulnerabilità Nome del Fornitore", "attacco a Nome del Fornitore", "approvazione dati Nome del Fornitore". Questo non deve diventare l'unico parametro per la ricerca di un nuovo sistema CRM, ma è fondamentale tenerne conto e comprendere le cause degli incidenti verificatisi.
- Interroga il fornitore sul centro di elaborazione dei dati: disponibilità, quante sedi ci sono, come è organizzato il ripristino d'emergenza.
- Configura i marcatori di sicurezza nel CRM, monitora l'attività all'interno del sistema e le anomalie.
- Disattiva l'esportazione dei report e l'accesso tramite API per i dipendenti non pratici: ossia per coloro a cui queste funzioni non servono per le attività quotidiane.
- Assicurati che nel tuo sistema CRM siano attivati il logging dei processi e la registrazione delle azioni degli utenti.
Sono piccoli dettagli, ma completano perfettamente l'immagine generale. Infatti, nella sicurezza non esistono piccole cose.
Implementando un sistema CRM, garantite la sicurezza dei vostri dati — ma solo se l'implementazione avviene in modo corretto e le questioni di sicurezza informatica non vengono messe in secondo piano. Ammettiamo che sia stupido comprare un'auto e non controllare i freni, l'ABS, la presenza di airbag e le cinture di sicurezza. Infatti, l'importante non è solo andare, ma andare in sicurezza e arrivare interi e illesi. Con il business è lo stesso.
E ricordate: se le regole di sicurezza sul lavoro sono scritte nel sangue, le regole di cyber sicurezza aziendale sono scritte nei soldi.
Per quanto riguarda il tema della cyber sicurezza e il ruolo dei sistemi CRM, potete leggere i nostri articoli dettagliati:
- — una panoramica delle possibili minacce alla sicurezza nel settore aziendale e uno schema tipo di rilevazione.
- — un'analisi dettagliata di come i dipendenti possano danneggiare il vostro business e in che modo lo fanno nel settore commerciale.
Se state cercando un sistema CRM, allora su . Se avete bisogno di un CRM o ERP — esaminate attentamente i nostri prodotti e confrontate le loro capacità con i vostri obiettivi e compiti. Se avete domande o difficoltà — scrivete, chiamate, organizzeremo per voi una presentazione online personalizzata — senza classifiche e confronti.
 , in cui scriviamo senza pubblicità cose non propriamente formali riguardo al CRM e al business.
Fonte: habr.com
