

Nel 2008 ho avuto l'opportunità di visitare un'azienda IT. In ogni dipendente si percepiva una certa tensione malsana. La ragione si è rivelata semplice: i cellulari — nel cassetto all'ingresso dell'ufficio, alle spalle — una telecamera, 2 grandi telecamere aggiuntive a controllo della stanza e software di monitoraggio con keylogger. E sì, non è quella azienda che sviluppava SORM o sistemi di supporto vitale per aerei, ma semplicemente uno sviluppatore di software applicativo per business, ora assorbito, schiacciato e non più esistente (cosa che sembra logica). Se ora vi state stiracchiando e pensate che nel vostro ufficio con amache e M&M in vasetti non ci sia nulla di tutto ciò, potreste sbagliarvi — negli 11 anni trascorsi, il monitoraggio ha imparato a essere invisibile e corretto, senza discussioni sui siti visitati e i film scaricati.
Ma non si può davvero fare a meno di tutto ciò? E che dire della fiducia, della lealtà, della fede nelle persone? Non ci crederete, ma ci sono aziende senza misure di sicurezza altrettante. Ma i dipendenti riescono a combinare guai ovunque — semplicemente perché il fattore umano può distruggere mondi, figurarsi la vostra azienda. Allora, dove possono combinare pasticci i vostri dipendenti?
Questo non è un post molto serio, le cui funzioni sono esattamente due: rendere un po' più piacevoli le giornate lavorative e ricordare alcune cose basilari sulla sicurezza che spesso vengono dimenticate. E, beh, un'ulteriore occasione per ricordare — non è questo un aspetto della sicurezza? 🙂
Iniziamo in modalità casuale!
Password, password, password...
Parlarne provoca una ondata di indignazione: come può essere, quante volte abbiamo ripetuto al mondo queste cose e la situazione è rimasta invariata! Nelle aziende di ogni livello, dall'IP alle multinazionali, questo è un punto molto dolente. A volte mi sembra che se domani costruissero una vera Stella della Morte, nella gestione ci sarebbe qualcosa tipo admin/admin. Allora, cosa aspettarsi dagli utenti semplici, per i quali la propria pagina su VK è molto più preziosa di un'account aziendale? Ecco i punti che devono essere verificati:
- Scrivere le password su pezzi di carta, sul retro della tastiera, sul monitor, sulla scrivania sotto la tastiera, su un adesivo sotto il mouse (furbi!) — i dipendenti non dovrebbero mai farlo. Non perché un hacker spaventoso possa entrare e scaricare tutto da 1C su una pen drive durante il pranzo, ma perché in ufficio potrebbe esserci un Sasha risentito che sta per dimettersi e potrebbe voler fare dispetti o portare via delle informazioni per l'ultima volta. Perché non dovrebbe farlo durante un pranzo qualsiasi?
Questo? Questa cosa conserva tutte le mie password
- Impostare password semplici per accedere al PC e ai programmi di lavoro. Date di nascita, qwerty123 e persino asdf — queste combinazioni appartengono alle barzellette e a bash.org, non al sistema di sicurezza aziendale. Stabilite requisiti per le password e la loro lunghezza, definite una periodicità di cambio.
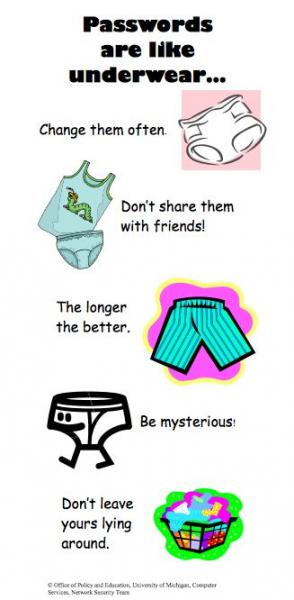
Una password è come la biancheria intima: cambiatela più spesso, non condividerla con i tuoi amici, lunga è meglio, siate misteriosi, non sparpagliatela ovunque
- Le password di default del fornitore per l'accesso al programma sono screditate almeno perché quasi tutti i dipendenti del fornitore le conoscono e, se si tratta di un sistema web in cloud, nessuno avrà difficoltà a ottenere i dati. Soprattutto, se la vostra sicurezza di rete è a livello "non tirare fuori il cavo".
- Spiega ai dipendenti che l'indizio per la password nel sistema operativo non dovrebbe sembrare "la mia data di nascita", "il nome della mia figlia", "Gvoz-dika-78545-ap#1! in inglese" o "qwerty e uno con zero".
Il mio gattino mi fornisce password magnifiche! Cammina sulla mia tastiera
Accessi fisici ai documenti
Come è organizzato nell'azienda l'accesso alla documentazione contabile e del personale (ad esempio, ai dossier del personale)? Fammi indovinare: se è una piccola impresa, si trova nella contabilità o nel cabinetto del capo in cartelle sugli scaffali o nell'armadio; se è grande, è nel dipartimento del personale sugli scaffali. E se è molto grande, probabilmente è tutto corretto: un ufficio separato o un blocco con una chiave magnetica, a cui hanno accesso solo alcuni dipendenti e, per entrarci, bisogna chiamare qualcuno di loro e andare in quel nodo in loro presenza. Non c'è niente di difficile nel creare una tale protezione in qualsiasi azienda o almeno imparare a non scrivere la password della cassaforte dell'ufficio con un gesso sulla porta o sul muro (tutto ciò è basato su eventi reali, non ridete).
Perché è importante? In primo luogo, i dipendenti hanno un desiderio patologico di conoscere i segreti più intimi gli uni degli altri: stato civile, salario, diagnosi mediche, istruzione, ecc. Questo diventa materiale compromettente nella competizione in ufficio. E le dispute che nasceranno quando il designer Petya scopre di guadagnare 20 mila in meno rispetto alla designer Alisa non gioveranno certo a voi. In secondo luogo, i dipendenti possono accedere alle informazioni finanziarie dell'azienda (bilanci, rapporti annuali, contratti). In terzo luogo, qualcosa può semplicemente andare perso, rovinato o rubato per nascondere tracce della propria carriera.
Magazzino, dove per alcuni è una perdita, per altri è un tesoro
Se avete un magazzino, sappiate che prima o poi vi troverete sicuramente a dover affrontare dei trasgressori: è così che funziona la psicologia di chi vede grandi quantità di prodotti e crede fermamente che afferrare un po' da tanta roba non sia furto, ma spartizione. E un'unità di merce in questa massa potrebbe valere dai 200 mila ai 300 mila e persino diversi milioni. Purtroppo, nulla può fermare i furti tranne un controllo meticoloso e totale: telecamere, accettazione e cancellazione tramite codici a barre, automazione della gestione del magazzino (ad esempio, nel nostro la gestione del magazzino è organizzata in modo tale che il manager e il responsabile possano vedere i movimenti delle merci in magazzino in tempo reale).
Pertanto, armate il vostro magazzino fino ai denti, garantite la sicurezza fisica contro nemici esterni e la sicurezza totale contro quelli interni. I dipendenti dei trasporti, della logistica e del magazzino devono essere ben consapevoli che il controllo esiste, funziona e che in caso di problemi, saranno loro stessi a subire le conseguenze.
*uki, non mettete le mani nell'infrastruttura
Se la storia del server e della donna delle pulizie è ormai superata e da tempo è diventata una leggenda in altri settori (ad esempio, ce n'è una simile riguardo a un misterioso blackout di un ventilatore polmonare nella stessa stanza), le altre realtà rimangono. La sicurezza informatica e IT delle aziende nel settore delle piccole e medie imprese lascia a desiderare, e questo spesso non dipende dal fatto che abbiate un amministratore di sistema in-house o esterno. Spesso quest'ultimo si gestisce anche meglio.
Quindi, di cosa sono capaci qui i dipendenti?
- La cosa più carina e innocua è andare nel server, tirare cavi, guardare, rovesciare tè, sporcare oppure provare a configurare qualcosa da soli. Questo è un comportamento comune tra gli "utenti sicuri e avanzati", che imparano eroicamente ai colleghi a disattivare l'antivirus e a eludere la protezione sui PC, convinti di essere dei dèi nativi del server. In generale, l'accesso autorizzato limitato è tutto ciò che vi serve.
- Furto di attrezzature e sostituzione di componenti. Ami la tua azienda e hai installato potenti schede grafiche per far funzionare benissimo il sistema di fatturazione, il CRM e tutto il resto? Ottimo! Solo che dei ragazzi furbi (e a volte ragazze) facilmente le sostituiranno con quelle domestiche, mentre a casa porteranno avanti giochi su un nuovo modello d'ufficio — nessuno lo saprà. La stessa storia vale per tastiere, mouse, dissipatori, UPS e tutto ciò che può essere sostituito nella configurazione hardware. Alla fine ti assumi il rischio di danneggiare la proprietà, di perderla completamente e, contemporaneamente, di non ottenere la velocità e la qualità desiderate nel lavoro con sistemi informativi e applicazioni. Un sistema di monitoraggio (sistema ITSM) con controllo delle configurazioni impostato aiuta, da affiancare a un sistemista onesto e principiale.
Forse vuoi cercare un sistema di sicurezza migliore? Non sono sicuro che questo segnale sia sufficiente.
- Utilizzare i propri modem, punti di accesso o qualche Wi-Fi condiviso rende l'accesso ai file meno protetto e praticamente incontrollabile, a cui possono accedere i malintenzionati (anche in collusione con i dipendenti). Inoltre, è molto più probabile che un dipendente "con il proprio internet" trascorra il tempo lavorativo su YouTube, siti umoristici e sui social network.
- Login e password unificati per accedere al pannello amministrativo del sito, CMS, software applicativo — sono cose pericolose, che trasformano un dipendente inesperto o malintenzionato in un vendicatore sfuggente. Se hai 5 persone della stessa sottorete che accedono con lo stesso login/password per caricare un banner, controllare link pubblicitari e metriche, correggere il layout e caricare un aggiornamento, non indovinerai mai chi di loro ha accidentalmente trasformato il CSS in una zucca. Pertanto: login diversi, password diverse, registrazione delle attività e suddivisione dei diritti di accesso.
- Vale la pena parlare del software non autorizzato che i dipendenti portano sui loro PC per modificare un paio di foto o impaginare qualcosa di molto hobbistico durante l'orario di lavoro. Non hai sentito parlare del controllo del dipartimento "K" del DIPARTIMENTO DI POLIZIA? Allora è in arrivo da te!
- L'antivirus deve funzionare. Sì, alcuni di essi possono rallentare il PC, infastidire e sembrare un segno di codardia, ma è meglio prevenire che subire interruzioni nel lavoro o, peggio, furti di dati.
- Le avvertenze del sistema operativo sui pericoli di installare un'applicazione non devono essere ignorate. Oggi scaricare qualcosa per lavorare è questione di pochi secondi e minuti. Ad esempio, Direct.Commender o l'editor Adwords, qualche parser SEO e simili. Se con i prodotti di Yandex e Google tutto è più o meno chiaro, è l'ennesimo picresize, un pulitore di virus gratuito, un editor video con tre effetti, screenshot, registratori di Skype e altre "piccole programmazioni" che possono danneggiare sia un singolo PC che l'intera rete aziendale. Insegna agli utenti a leggere cosa vuole il computer da loro, prima che chiamino l'amministratore e dicano che "tutto è morto". In alcune aziende la questione si risolve semplicemente: molte utilità utili scaricate sono disponibili su una condivisione di rete, dove si trova anche un elenco di soluzioni online utili.
- La politica BYOD o, al contrario, la politica che consente di utilizzare la tecnologia aziendale al di fuori dell'ufficio è un aspetto molto grave della sicurezza. In questo caso, i dispositivi sono accessibili a familiari, amici, bambini, reti pubbliche non protette e altro ancora. È una roulette russa: puoi andare avanti per 5 anni senza problemi, ma puoi anche perdere o rovinare documenti e file preziosi. Inoltre, se un dipendente ha cattive intenzioni, è davvero facile trasferire dati con attrezzature "in circolazione". Inoltre, bisogna ricordare che i dipendenti spesso trasferiscono file tra i propri computer personali, il che può creare nuovamente falle nella sicurezza.
- Il blocco dei dispositivi durante l'assenza è una buona abitudine sia in ambito aziendale che personale. Inoltre, protegge da colleghi curiosi, conoscenti e malintenzionati in luoghi pubblici. È difficile abituarsi a questa prassi, ma in uno dei miei posti di lavoro ho avuto un'esperienza ottima: quando un PC non era bloccato, i colleghi si avvicinavano e su tutto lo schermo si apriva Paint con la scritta «Blocco il computer!» e qualcosa cambiava nel lavoro, ad esempio l'ultima build scaricata veniva cancellata o l'ultimo bug aperto veniva rimosso (questa era un gruppo di test). È spietato, ma bastavano 1-2 volte anche per i più distratti. Anche se, sospetto, che chi non lavora nel settore IT potrebbe non capire questo tipo di umorismo.
- Ma il peccato più grave, ovviamente, grava sul sistemista e sulla dirigenza, nel caso in cui non utilizzino assolutamente sistemi di controllo del traffico, dell'hardware, delle licenze, ecc.
Questo è, ovviamente, fondamentale, perché l'infrastruttura IT è esattamente il luogo in cui più ci si addentra, più si fa fatica. E questa base deve essere presente per tutti, e non sostituita con frasi come «Ci fidiamo tutti l'uno dell'altro», «Siamo una famiglia», «A chi importa» — purtroppo, questa situazione regge solo fino a un certo punto.
Questo è Internet, baby, qui possono sapere molto su di te.
È ora di integrare una corretta gestione di Internet nel programma di Educazione Civica a scuola — e non si tratta affatto delle misure che ci vengono imposte dall'esterno. Riguarda proprio la capacità di distinguere un link da un altro, capire dove ci sia phishing e dove ci siano truffe, non aprire allegati di e-mail con oggetto «Pareggio contabile» da un mittente sconosciuto, senza aver chiarito la situazione, e così via. Anche se, sembra che gli studenti abbiano già acquisito tutto ciò, mentre i dipendenti no. Ci sono un sacco di inganni e errori che possono mettere in pericolo l'intera azienda in un colpo solo.
- I social network sono una parte di Internet che non dovrebbe avere posto sul lavoro, ma bloccarli a livello aziendale nel 2019 è una misura poco popolare e demotivante. Pertanto, è necessario semplicemente comunicare a tutti i dipendenti come verificare l'illegalità dei link, raccontare i tipi di frodi e chiedere di lavorare sul posto di lavoro.
- La posta è un punto critico e forse il modo più popolare per sottrarre informazioni, introdurre malware, infettare PC e l'intera rete. Purtroppo, molti datori di lavoro considerano il client di posta come un'opzione da risparmio e utilizzano servizi gratuiti pieni di circa 200 email di spam al giorno, che sfuggono ai filtri, ecc. E alcune persone poco consapevoli aprono tali email, allegati, link, immagini — evidentemente sperano che un principe nigeriano abbia lasciato un'eredità proprio a loro. Dopo di che l'amministratore si trova a dover svolgere un sacco di lavoro. O era proprio questo il piano? A proposito, un'altra storia crudele: in una compagnia, per ogni email di spam il sistemista subiva un abbassamento del KPI. In generale, dopo un mese non c'era più spam: la pratica è stata adottata dalla sede centrale e da allora non c'è più spam. Noi abbiamo risolto il problema in modo elegante: abbiamo sviluppato il nostro client di posta e lo abbiamo integrato nel nostro , quindi anche tutti i nostri clienti possono usufruire di questa comoda funzionalità.
La prossima volta che ricevi un'email strana con l'icona della graffetta, non cliccarci sopra!
- Anche i messanger sono una fonte di link non sicuri, ma sono un male molto minore rispetto alla posta (a parte il tempo perso a chiacchierare nei gruppi).
Sembrano tutte piccole cose. Tuttavia, ognuna di queste piccole cose può avere conseguenze catastrofiche, specialmente se la tua azienda è un obiettivo di attacchi da parte dei concorrenti. E ciò può accadere praticamente a chiunque.
Dipendenti loquaci
Questo è proprio quel fattore umano da cui sarà difficile liberarsi. I dipendenti possono discutere di lavoro nei corridoi, al bar, fuori, parlare ad alta voce di un altro cliente davanti a un cliente, raccontare i loro successi e progetti a casa. Certamente, la probabilità che dietro di loro ci sia un concorrente è infinitesimale (a meno che non siate nello stesso centro business — è successo), ma quella che un ragazzo che espone chiaramente questioni aziendali venga ripreso da uno smartphone e pubblicato su YouTube è sorprendentemente più alta. Ma anche questo è poco. Non è poco quando i tuoi dipendenti condividono volentieri informazioni sul prodotto o sull'azienda durante corsi di formazione, conferenze, meet-up, forum professionali, persino su Hacker News. Tanto più che spesso le persone provocano appositamente avversari in queste discussioni per condurre un'intelligence competitiva.
Una storia esemplare. Durante una conferenza IT di galattiche dimensioni, il relatore della sessione ha mostrato su un slide l'intero schema dell'organizzazione dell'infrastruttura IT di una grande azienda (top-20). Lo schema era incredibilmente impressionante, semplicemente spaziale, è stato fotografato da quasi tutti e ha iniziato a circolare sui social media con entusiastici commenti. Poi, il relatore ha monitorato attraverso i geotag, gli stand e i social network e ha implorato di rimuoverlo, perché gli hanno telefonato piuttosto rapidamente avvertendolo di non farlo. Un chiacchierone è una manna per uno spia.
L'ignoranza... libera dalla punizione
Secondo il rapporto globale di Kaspersky Lab per il 2017, tra le aziende che hanno affrontato incidenti di cybersicurezza negli ultimi 12 mesi, uno su dieci (11%) dei tipi di incidenti più gravi riguardava dipendenti negligenti e poco informati.
Non presumete che i dipendenti sappiano tutto sulle misure di sicurezza aziendale, assicuratevi di avvisarli, effettuate formazione, realizzate interessanti comunicazioni periodiche sui problemi di sicurezza, organizzate incontri con pizza e chiarite nuovamente le questioni. E sì, un ottimo trucco — contrassegnate tutte le informazioni cartacee ed elettroniche con colori, simboli, scritte: segreto commerciale, riservato, per uso interno, accesso pubblico. Funziona davvero.
Il mondo moderno ha messo le aziende in una posizione molto delicata: è necessario trovare un equilibrio tra la voglia dei dipendenti di non lavorare solo duramente, ma anche di ricevere contenuti di intrattenimento durante il lavoro e durante le pause e le rigide regole di sicurezza aziendale. Se implementate un'iper-controllo e stupidi programmi di monitoraggio (sì, non è un errore di battitura — questa non è sicurezza, è paranoia) e telecamere dietro le spalle, la fiducia dei dipendenti nell'azienda diminuirà, eppure mantenere la fiducia è anche uno strumento di sicurezza aziendale.
Pertanto, conoscete i vostri limiti, rispettate i dipendenti, create backup. E soprattutto — mettete al primo posto la sicurezza e non la paranoia personale.
noleggio di un server virtuale Windows e confrontate le loro funzionalità con i vostri obiettivi e compiti. Se avete domande o difficoltà — scriveteci, chiamateci, organizzeremo per voi una presentazione online personalizzata — senza classifiche e parametri.
 , in cui scriviamo senza pubblicità cose non propriamente formali riguardo al CRM e al business.
Fonte: habr.com
