

Tutto ciò di cui ha bisogno un attaccante è tempo e motivazione per infiltrarsi nella tua rete. Ma il nostro lavoro consiste nel non permettergli di farlo o, almeno, nel rendere il compito il più difficile possibile. Dobbiamo iniziare identificando le vulnerabilità in Active Directory (di seguito, AD) che un attaccante potrebbe sfruttare per ottenere accesso e muoversi nella rete senza essere rilevato. Oggi nell'articolo esamineremo gli indicatori di rischio che riflettono le vulnerabilità esistenti nella sicurezza informatica della tua organizzazione, utilizzando come esempio il pannello di controllo AD di Varonis.
Gli attaccanti sfruttano configurazioni specifiche nel dominio
Gli attaccanti utilizzano una serie di trucchi e vulnerabilità per infiltrarsi nella rete aziendale e aumentare i privilegi. Alcune di queste vulnerabilità sono parametri di configurazione del dominio che possono essere facilmente modificati una volta identificati.
Il pannello di controllo AD ti avviserà immediatamente se tu (o i tuoi amministratori di sistema) non hai cambiato la password di KRBTGT nel mese scorso, o se qualcuno si è autenticato con l'account amministratore incorporato predefinito (Administrator). Questi due account forniscono accesso illimitato alla tua rete: gli attaccanti cercheranno di accedervi per superare senza ostacoli qualsiasi restrizione sui privilegi e sulle autorizzazioni. E, come risultato, – ottenere accesso a qualsiasi dato di loro interesse.
Certo, puoi scoprire queste vulnerabilità da solo: ad esempio, impostando un promemoria nel calendario per il controllo o eseguendo uno script PowerShell per raccogliere queste informazioni.
Il pannello di controllo Varonis si aggiorna installati automaticamente , per garantire una rapida visualizzazione e analisi dei principali indicatori che evidenziano le potenziali vulnerabilità, così puoi immediatamente prendere provvedimenti per risolverle.
3 indicatori chiave di rischio a livello di dominio
Di seguito è riportato un elenco di widget disponibili nel pannello di controllo Varonis, il cui utilizzo rafforzerà notevolmente la sicurezza della rete aziendale e dell'infrastruttura IT nel suo insieme.
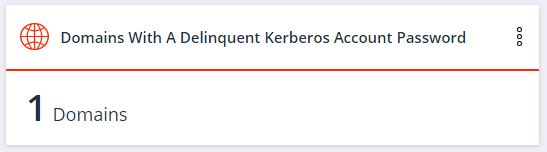
1. Numero di domini per i quali la password dell'account Kerberos non è stata cambiata da un tempo significativo
L'account KRBTGT è un account speciale in AD che firma tutti . Gli aggressori che hanno accesso al controller di dominio (DC) possono utilizzare questo account per creare , che darà loro accesso illimitato a praticamente qualsiasi sistema all'interno della rete aziendale. Ci siamo trovati di fronte a situazioni in cui, dopo aver ottenuto con successo il Golden Ticket, l'aggressore ha avuto accesso alla rete dell'organizzazione per due anni. Se la password dell'account KRBTGT nella vostra azienda non è stata cambiata negli ultimi quaranta giorni, il widget avviserà al riguardo.
Quarantadue giorni sono più che sufficienti per un aggressore per ottenere accesso alla rete. Tuttavia, se garantite e standardizzate il processo di cambio di questa password su base regolare, ciò renderà molto più difficile per un aggressore penetrare nella rete aziendale.
Ricordate che, secondo l'implementazione del protocollo Kerberos da parte di Microsoft, è necessario KRBTGT.
In seguito, questo widget AD ricorderà quando sarà il momento di cambiare nuovamente la password KRBTGT per tutti i domini nella vostra rete.
2. Numero dei domini in cui è stata recentemente utilizzata l'account amministratore integrato (Administrator)
Secondo — agli amministratori di sistema vengono forniti due account: il primo è per l'uso quotidiano, e il secondo è per attività di amministrazione pianificate. Ciò significa che nessuno dovrebbe utilizzare l'account amministratore per impostazione predefinita.
L'account amministratore integrato viene spesso utilizzato per semplificare il processo di amministrazione del sistema. Questo può diventare un'abitudine negativa, il cui risultato sarà un attacco. Se nella vostra organizzazione ciò avviene, vi sarà difficile distinguere l'uso corretto di questo account da un accesso potenzialmente dannoso.
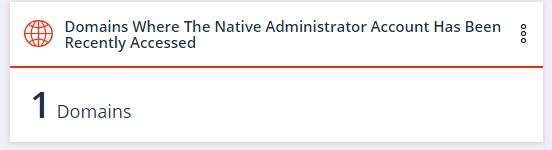
Se il widget mostra qualcosa di diverso da zero, significa che qualcuno sta gestendo in modo errato le credenziali amministrative. In tal caso, è necessario intraprendere azioni correttive e limitare l'accesso all'account amministratore integrato.
Dopo aver raggiunto il valore zero del widget e una volta che gli amministratori di sistema non utilizzano più questo account per il loro lavoro, qualsiasi ulteriore modifica indicherà un potenziale attacco informatico.
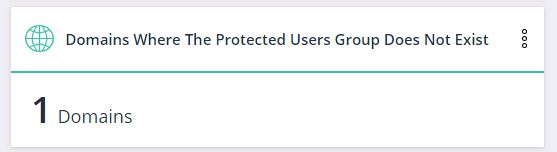
3. Il numero di domini in cui è assente un gruppo di Utenti Protetti (Protected Users)
Le versioni più vecchie di AD supportavano un tipo di crittografia debole: RC4. Gli hacker hanno craccato RC4 molti anni fa, e ora è un compito piuttosto triviale per un malintenzionato compromettere un account che utilizza ancora RC4. Nella versione di Active Directory presentata in Windows Server 2012, è stato introdotto un nuovo tipo di gruppo di utenti chiamato Gruppo di Utenti Protetti (Protected Users). Questo fornisce strumenti di protezione aggiuntivi e impedisce l'autenticazione degli utenti tramite crittografia RC4.
Questo widget mostrerà se in qualche dominio dell'organizzazione è assente tale gruppo, così che tu possa risolverlo, ossia attivare il gruppo di utenti protetti e utilizzarlo per proteggere l'infrastruttura.
Obiettivi facili per gli attaccanti
Gli account degli utenti sono l'obiettivo numero uno per i malintenzionati – dalle prime tentazioni di accesso all'escalation delle autorizzazioni e alla mascheratura delle proprie azioni. I malintenzionati cercando obiettivi semplici nella tua rete, utilizzando comandi PowerShell di base che spesso sono difficili da rilevare. Rimuovi da AD il maggior numero possibile di questi obiettivi facili.
I malintenzionati cercano utenti con password indefinite (o a cui non è richiesta una password), account tecnici che siano amministratori e account che utilizzano la vecchia crittografia RC4.
Qualsiasi di questi account è sia triviale da accedere, sia di solito non monitorati. I malintenzionati possono catturare questi account e muoversi liberamente all'interno della tua infrastruttura.
Una volta che i malintenzionati riescono a superare il perimetro di sicurezza, è probabile che ottengano accesso ad almeno un account. Riuscirai a impedire loro di accedere ai dati riservati prima di rilevare e neutralizzare l'attacco?
Il pannello di controllo Varonis AD evidenzierà gli account utente vulnerabili, consentendoti di risolvere i problemi in anticipo. Più difficile sarà infiltrarsi nella tua rete, maggiori saranno le possibilità di neutralizzare l'attaccante prima che causi danni seri.
4 indicatori chiave di rischio per gli account utente
Di seguito sono riportati esempi di widget nel pannello di controllo Varonis AD che indicano gli account utente più vulnerabili.
1. Numero di utenti attivi con password che non scadono mai
Per qualsiasi aggressore, ottenere l'accesso a tale account è sempre una grande opportunità. Poiché la scadenza della password non è mai impostata, l'aggressore ottiene un punto di ancoraggio permanente all'interno della rete, che può poi essere utilizzato per o muoversi all'interno dell'infrastruttura.
Gli aggressori dispongono di elenchi con milioni di combinazioni "utente-password" che utilizzano negli attacchi di credential stuffing e la probabilità che
la combinazione per un utente con una password "eterna" si trovi in uno di questi elenchi è ben superiore a zero.
Gli account con password che non scadono sono facili da gestire, ma non sono sicuri. Utilizza questo widget per trovare tutti gli account che hanno tali password. Modifica questa impostazione e aggiorna la password.
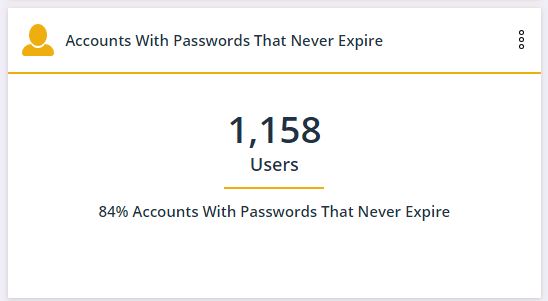
Una volta che il valore di questo widget diventa zero, qualsiasi nuovo account creato con tale password apparirà nel pannello di controllo.
2. Numero di account amministrativi con SPN
SPN (Service Principal Name) è un identificatore unico per l'istanza di un servizio. Questo widget mostra quante account di servizio hanno pieni diritti di amministratore. Il valore sul widget dovrebbe essere zero. Gli SPN con diritti di amministratore nascono perché concedere tali diritti è conveniente per i fornitori di software e gli amministratori delle applicazioni, ma rappresenta una minaccia per la sicurezza.
La fornitura di un account di servizio con diritti di amministratore consente a un attaccante di ottenere accesso completo a un account non utilizzato. Ciò significa che gli aggressori con accesso agli account SPN possono agire liberamente all'interno dell'infrastruttura, evitando nel contempo il monitoraggio delle loro azioni.
Per risolvere questo problema, è possibile modificare le autorizzazioni per gli account di servizio. Questi account devono rispettare il principio del minimo privilegio e avere solo l'accesso realmente necessario per le loro operazioni.
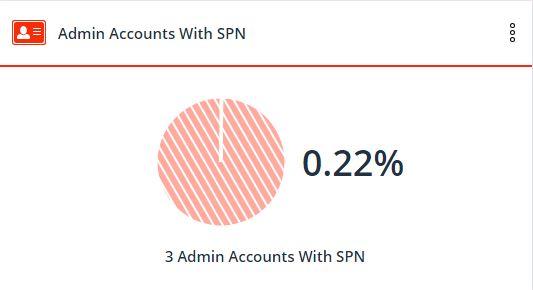
Con questo widget, sarà possibile individuare tutti gli SPN che hanno diritti di amministratore, rimuovere tali privilegi e in futuro controllare gli SPN, seguendo lo stesso principio di accesso con privilegi minimi.
I nuovi SPN appariranno nel pannello di monitoraggio e sarà possibile controllare questo processo.
3. Numero di utenti che non richiedono una verifica dell'autenticità Kerberos
In teoria, Kerberos cripta il ticket di autenticazione utilizzando la crittografia AES-256, che è rimasta inviolata fino ad oggi.
Tuttavia, le versioni più vecchie di Kerberos utilizzavano la crittografia RC4, che ora può essere decifrata in pochi minuti. Questo widget mostra quali account utente continuano a utilizzare RC4. Microsoft supporta ancora RC4 per la compatibilità retroattiva, ma ciò non significa che tu debba utilizzarlo nel tuo AD.
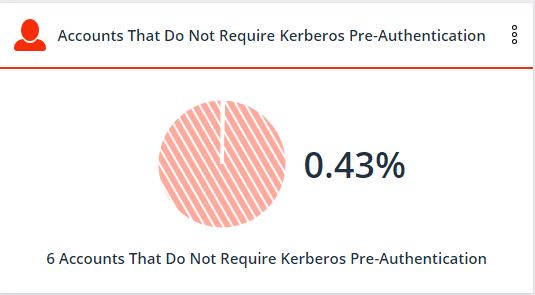
Dopo aver individuato tali account, è necessario deselezionare l'opzione "non è necessaria la pre-autenticazione Kerberos" nell'AD, affinché gli account utilizzino una crittografia più complessa.
Individuare autonomamente questi account, senza il pannello di monitoraggio Varonis AD, richiede molto tempo. In realtà, essere tempestivamente informati su tutti gli account modificati per utilizzare la crittografia RC4 è un compito ancora più complesso.
Se il valore nel widget cambia, potrebbe indicare attività illecite.
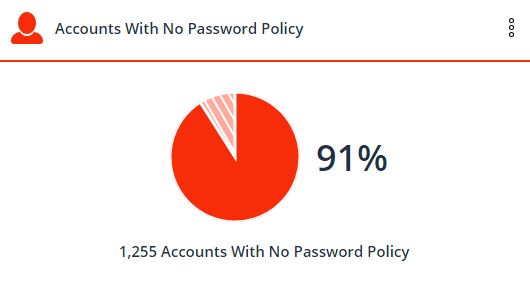
4. Numero di utenti senza password
I malintenzionati utilizzano comandi base di PowerShell per leggere dal AD il flag "PASSWD_NOTREQD" nelle proprietà dell'account. L'uso di questo flag significa che non ci sono requisiti per la presenza o complessità della password.
Quanto è facile rubare un account con una password semplice o vuota? E ora immagina che uno di questi account sia un amministratore.
E se uno dei migliaia di file riservati, accessibili a tutti, fosse un imminente rapporto finanziario?
Ignorare il requisito obbligatorio per l'inserimento della password è una scorciatoia per l'amministrazione di sistema, spesso utilizzata in passato, ma oggi è inaccettabile e non sicura.
Risolvi questo problema aggiornando le password per questi account.
Monitorare questo widget in futuro ti aiuterà a evitare la creazione di account senza password.
Varonis livella le possibilità
In passato, il lavoro di raccolta e analisi delle metriche riportate nell'articolo richiedeva molte ore e una profonda conoscenza di PowerShell: i professionisti della sicurezza dovevano dedicare risorse a tali attività ogni settimana o mese. Ma la raccolta e l'elaborazione manuale di queste informazioni offre ai malintenzionati un vantaggio per l'intrusione e il furto di dati.
C dedicherai un giorno a distribuire il pannello di monitoraggio AD e i componenti aggiuntivi, raccogliendo tutte le vulnerabilità esaminate e molte altre. In seguito, durante l'operatività, il pannello di monitoraggio si aggiornerà automaticamente man mano che lo stato dell'infrastruttura cambia.
Eseguire attacchi informatici è sempre una corsa tra attaccanti e difensori, con il malintenzionato che cerca di rubare i dati prima che i professionisti della sicurezza possano chiudere l'accesso. La rilevazione precoce dei malintenzionati e delle loro azioni illecite, insieme a una forte cybersicurezza, è la chiave per garantire la sicurezza dei tuoi dati.
Fonte: habr.com
