

Salve! Benvenuto alla nona lezione del corso . Su abbiamo esaminato i principali meccanismi di controllo degli accessi degli utenti a diverse risorse. Ora ci troviamo di fronte a un'altra sfida: è necessario analizzare il comportamento degli utenti in rete e impostare la raccolta di dati che possano aiutare nell'indagine di vari incidenti di sicurezza. Pertanto, in questa lezione esamineremo il meccanismo di registrazione e reporting. Per questo avremo bisogno di FortiAnalyzer, che abbiamo distribuito all'inizio del corso. La teoria necessaria e le lezioni video sono disponibili sotto il cat.
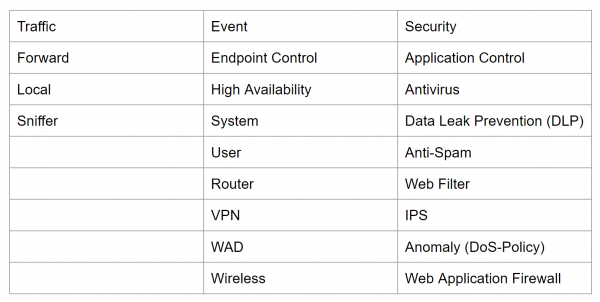
In FortiGate, i log sono suddivisi in tre tipi: log di traffico, log di eventi e log di sicurezza. Questi, a loro volta, sono suddivisi in sottotipi.
I log di traffico registrano informazioni sul flusso di traffico, come richieste e risposte, se presenti. Questo tipo contiene i sottotipi Forward, Local e Sniffer.
Il sottotipo Forward contiene informazioni sul traffico che FortiGate ha accettato o rifiutato in base alle politiche di firewall.
Il sottotipo Local contiene informazioni sul traffico direttamente dall'indirizzo IP di FortiGate e dagli indirizzi IP da cui è effettuata l'amministrazione. Ad esempio, le connessioni all'interfaccia web di FortiGate.
Il sottotipo Sniffer contiene log di traffico che è stato acquisito tramite il mirroring del traffico.
I log di eventi contengono eventi di sistema o amministrativi, come l'aggiunta o la modifica di parametri, l'instaurazione e il distacco di tunnel VPN, eventi di routing dinamico e così via. Tutti i sottotipi sono rappresentati nell'immagine qui sotto.
E il terzo tipo rappresenta i log di sicurezza. In questi log vengono registrati eventi legati a attacchi virus, accessi a risorse vietate, utilizzo di applicazioni proibite e così via. L'elenco completo è anche rappresentato nell'immagine qui sotto.
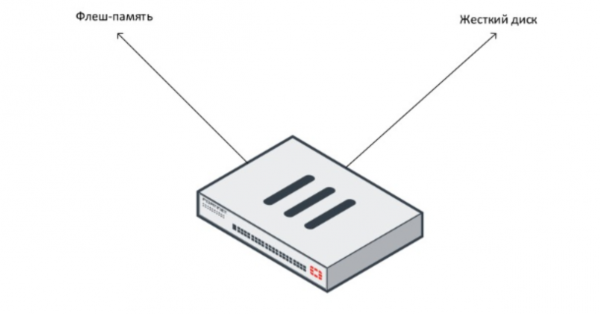
I log possono essere conservati in vari luoghi, sia all'interno di FortiGate che esternamente. La conservazione dei log su FortiGate è considerata registrazione locale. A seconda del dispositivo, i log possono essere memorizzati nella memoria flash del dispositivo o sul disco rigido. Di solito, i modelli di fascia media hanno un disco rigido. I modelli con disco rigido si distinguono facilmente: presentano un'unità finale. Ad esempio, FortiGate 100E va senza disco rigido, mentre FortiGate 101E è dotato di disco rigido.
Nei modelli più giovani e più vecchi di solito non c'è un disco rigido. In tal caso, per la registrazione dei log si utilizza la memoria flash. Tuttavia, va considerato che la registrazione continua dei log nella memoria flash può ridurne l'efficacia e la durata. Pertanto, la registrazione dei log nella memoria flash è disattivata per impostazione predefinita. Si consiglia di attivarla solo per la registrazione di eventi durante la risoluzione di problemi specifici.
Durante la registrazione intensiva dei log, sia su disco rigido che su memoria flash, le prestazioni del dispositivo diminuiranno.
È piuttosto comune memorizzare i log su server remoti. FortiGate può memorizzare i log su server Syslog, su FortiAnalyzer o FortiManager. Inoltre, per la memorizzazione dei log è possibile utilizzare il servizio cloud FortiCloud.
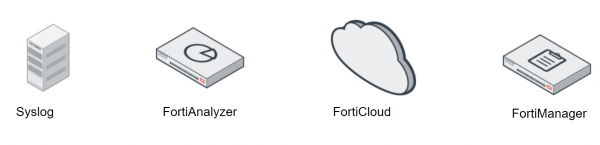
Syslog è un server per la memorizzazione centrale dei log dei dispositivi di rete.
FortiCloud è un servizio di gestione della sicurezza e di memorizzazione dei log basato su abbonamento. Con esso, è possibile memorizzare i log da remoto e generare report pertinenti. Se hai una rete piuttosto piccola, utilizzare questo servizio cloud potrebbe essere la soluzione migliore, piuttosto che acquistare hardware aggiuntivo. Esiste una versione gratuita di FortiCloud, che prevede la memorizzazione dei log per una settimana. Dopo aver acquistato l'abbonamento, i log possono essere memorizzati per un anno.
FortiAnalyzer e FortiManager sono dispositivi esterni per la memorizzazione dei log. Poiché tutti utilizzano lo stesso sistema operativo — FortiOS — l'integrazione di FortiGate con questi dispositivi non presenta difficoltà.
Tuttavia, è importante notare le differenze tra i dispositivi FortiAnalyzer e FortiManager. L'obiettivo principale di FortiManager è la gestione centralizzata di più dispositivi FortiGate, quindi la capacità di memorizzazione dei log su FortiManager è notevolmente inferiore rispetto a quella di FortiAnalyzer (a meno che non si confrontino modelli della stessa fascia di prezzo).
L'obiettivo principale di FortiAnalyzer è proprio la raccolta e l'analisi dei log. Pertanto, ci concentreremo sulla sua operatività nella parte pratica.
Tutta la teoria e la parte pratica sono presentate in questo video tutorial:
Nel prossimo tutorial esamineremo i punti principali relativi all'amministrazione del dispositivo FortiGate. Per non perderlo, segui gli aggiornamenti sui seguenti canali:
Fonte: habr.com
