

Ricercatore di sicurezza olandese ha dichiarato di aver scoperto la mano del Cremlino, l'account amministrativo Admin@kremlin.ru, in oltre 2000 database MongoDB aperti, appartenenti ad organizzazioni russe e persino ucraine.
Tra i database MongoDB aperti scoperti c'erano quelli di Walt Disney Russia, Stoloto, TTK-Nord-Ovest e persino il Ministero dell'Interno ucraino.
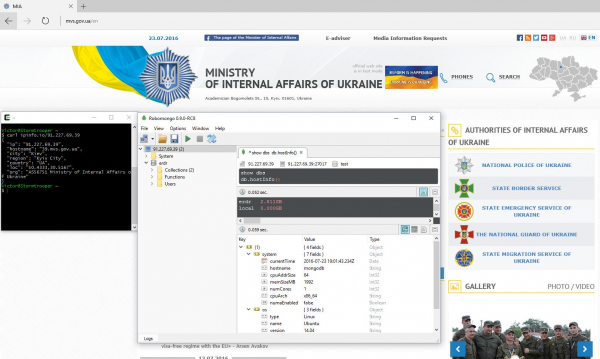
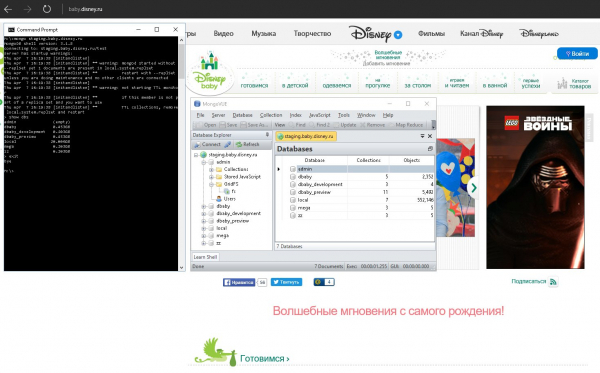
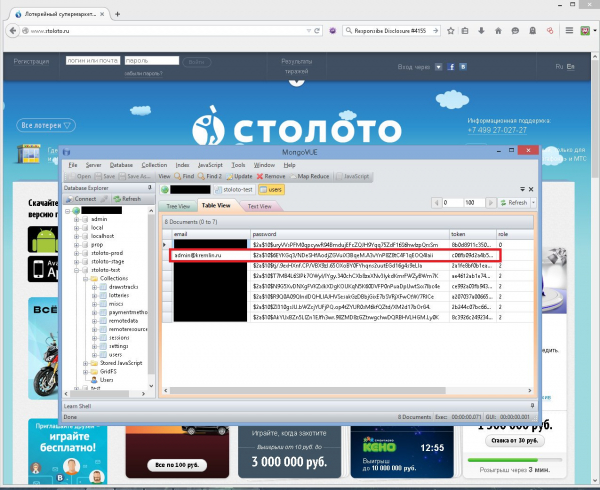
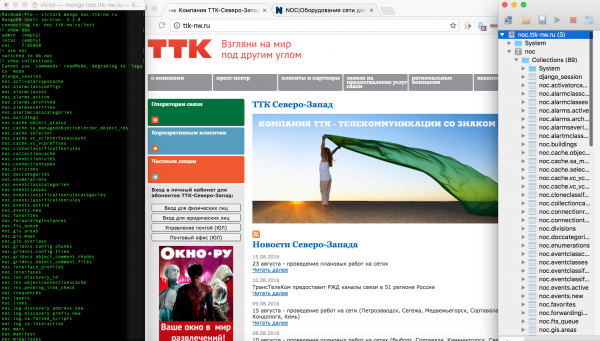
Il ricercatore ha subito tratto l'unica conclusione possibile [sarcasm] – il Cremlino, attraverso questo account, controlla le finanze delle imprese russe.
In realtà, tutti questi database MongoDB scoperti erano stati installati con impostazioni predefinite e chiunque aveva diritti di accesso in lettura e modifica (Crea, Leggi, Aggiorna e Cancella).
Notizie regolari su singoli casi di fuga di dati vengono pubblicati rapidamente sul canale .
Fonte: habr.com
