

Negli ultimi anni, Cisco ha attivamente promosso una nuova architettura per la costruzione delle reti di trasmissione dati nei data center — Application Centric Infrastructure (o ACI). Alcuni ne sono già a conoscenza. Altri sono persino riusciti a implementarla nelle loro aziende, anche in Russia. Tuttavia, per la maggior parte dei professionisti IT e dei dirigenti IT, l'ACI rimane ancora un'abbreviazione poco chiara o solo una speculazione sul futuro.
In questo articolo cercheremo di avvicinare questo futuro. A tal fine, parleremo dei principali componenti architettonici dell'ACI e illustreremo il modo in cui può essere applicata nella pratica. Inoltre, nei prossimi giorni organizzeremo una dimostrazione visiva del funzionamento dell'ACI, alla quale può iscriversi ogni professionista IT interessato.
Potrà scoprire di più sulla nuova architettura di costruzione della rete a San Pietroburgo a maggio 2019. Tutti i dettagli – a . Iscriviti!
Antefatti
Il modello di rete tradizionale e più popolare è il modello gerarchico a tre livelli: core -> distribuzione (aggregazione) -> accesso. Per molti anni questo modello è stato un riferimento, e i produttori hanno realizzato vari dispositivi di rete in base a questa logica.
In passato, quando le tecnologie informatiche erano una sorta di accessorio necessario (e, diciamolo, non sempre desiderato) per le imprese, questo modello era comodo, piuttosto statico e affidabile. Tuttavia, ora che l'IT è uno dei motori di sviluppo del business, e in molti casi lo è esso stesso, la staticità di questo modello ha portato a grandi problemi.
Il business moderno genera una grande quantità di diverse e complesse esigenze per l'infrastruttura di rete. Il successo del business dipende direttamente dalle tempistiche di realizzazione di queste esigenze. In tali condizioni, i ritardi sono inaccettabili, e il modello classico di costruzione della rete spesso non consente di soddisfare tempestivamente tutte le necessità aziendali.
Ad esempio, l'emergere di una nuova e complessa applicazione aziendale implica che gli amministratori di rete eseguano un gran numero di operazioni routinarie simili su un gran numero di diversi dispositivi di rete a vari livelli. Oltre a richiedere molto tempo, ciò aumenta anche il rischio di commettere errori, che possono portare a significative interruzioni dei servizi IT e, di conseguenza, a danni finanziari.
La radice del problema non risiede nemmeno nelle scadenze o nella complessità dei requisiti. Il punto è che questi requisiti devono essere "tradotti" dal linguaggio delle applicazioni aziendali al linguaggio dell'infrastruttura di rete. Come è ben noto, qualsiasi traduzione comporta sempre una parziale perdita di significato. Quando il proprietario dell'applicazione parla della logica di funzionamento della propria applicazione, l'amministratore di rete comprende un insieme di VLAN e access list su decine di dispositivi che devono essere mantenuti, aggiornati e documentati.
L'esperienza accumulata e la costante comunicazione con i clienti hanno permesso a Cisco di progettare e implementare nuovi principi per la costruzione di una rete di dati nei centri di elaborazione, che rispondono alle tendenze moderne e si basano, prima di tutto, sulla logica delle applicazioni aziendali. Da qui il nome — Application Centric Infrastructure.
Architettura ACI.
L'architettura ACI dovrebbe essere considerata correttamente non dal punto di vista fisico, ma logico. Essa si basa su un modello di politiche automatizzate, i cui oggetti possono essere suddivisi ai livelli superiori nei seguenti componenti:
- Rete basata su switch Nexus.
- Cluster di controller APIC;
- Profili delle applicazioni;
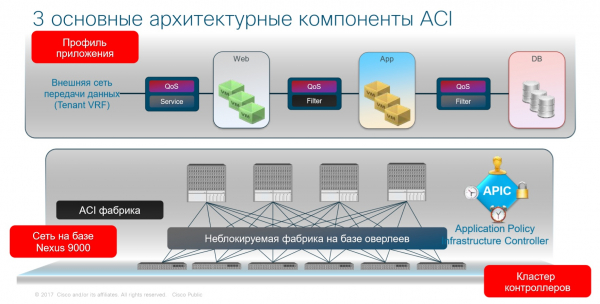
Esaminiamo ogni livello più in dettaglio, passando dal semplice al complesso.
Rete basata su switch Nexus
La rete nella fabbrica ACI è simile a un modello gerarchico tradizionale, ma viene costruita in modo significativamente più semplice. Per organizzare la rete si utilizza il modello Leaf-Spine, che è diventato l'approccio standard per l'implementazione delle reti di nuova generazione. Questo modello è composto da due livelli: Spine e Leaf, rispettivamente.
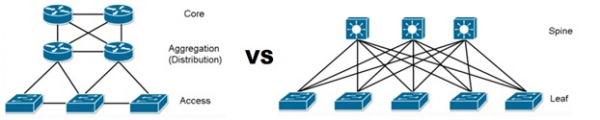
Il livello Spine è responsabile solo delle prestazioni. La prestazione totale degli switch Spine è pari alle prestazioni dell'intera fabbrica, quindi a questo livello è necessario utilizzare switch con porte da 40G o superiori.
Gli Spine switch si collegano a tutti gli switch di livello successivo: gli switch Leaf, ai quali si collegano gli host finali. Il ruolo principale degli switch Leaf è la capacità di porte.
In questo modo, è facile affrontare le questioni di scalabilità: se abbiamo bisogno di aumentare la capacità di banda della fabbrica, aggiungiamo switch Spine, mentre se necessitiamo di aumentare la capacità delle porte, utilizziamo switch Leaf.
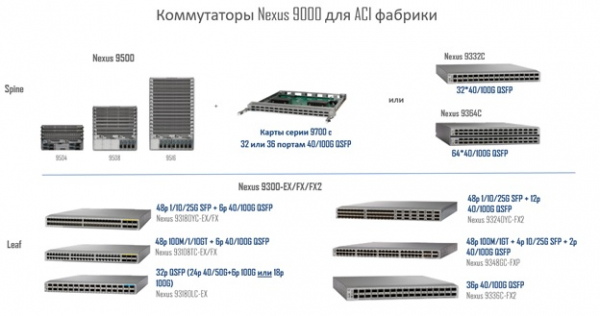
Per entrambi i livelli si utilizzano switch della serie Cisco Nexus 9000, che per Cisco sono lo strumento principale per la costruzione di reti di Data Center, indipendentemente dalla loro architettura. Per il livello Spine si usano switch Nexus 9300 o Nexus 9500, mentre per il livello Leaf solo Nexus 9300.
La gamma di switch Nexus, che vengono utilizzati nella fabbrica ACI, è mostrata nell'immagine sottostante.
Cluster di controller APIC (Application Policy Infrastructure Controller)
I controller APIC sono server fisici specializzati, mentre per piccole implementazioni è consentito utilizzare un cluster composto da un controller APIC fisico e due virtuali.
I controller APIC svolgono funzioni di gestione e monitoraggio. È importante notare che i controller non partecipano mai alla trasmissione dei dati; quindi, anche se tutti i controller del cluster dovessero guastarsi, la stabilità della rete non sarebbe assolutamente influenzata. è necessario anche sottolineare che tramite gli APIC l'amministratore gestisce tutte le risorse fisiche e logiche della fabbrica e, per apportare modifiche, non è più necessario collegarsi a un dispositivo specifico, poiché nell'ACI si utilizza un'unica point of control.
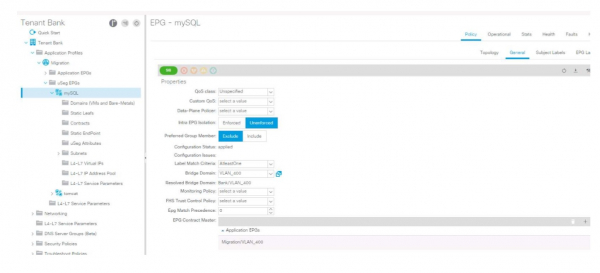
Ora passiamo a uno dei componenti principali dell'ACI: i profili delle applicazioni.
Profilo applicazione (Application Network Profile) è la base logica dell'ACI. I profili delle applicazioni definiscono le politiche di interazione tra tutti i segmenti di rete e descrivono i segmenti di rete stessi. L'ANP consente di astrarsi dal livello fisico e, in sostanza, di rappresentare come organizzare l'interazione tra i vari segmenti della rete dal punto di vista dell'applicazione.
Il profilo dell'applicazione è composto da gruppi di connessioni (End-point groups – EPG). Un gruppo di connessioni è un gruppo logico di host (macchine virtuali, server fisici, contenitori, ecc.) che si trovano nello stesso segmento di sicurezza (non di rete, ma di sicurezza specifica). Gli host finali che appartengono a un determinato EPG possono essere definiti secondo numerosi criteri. Di solito si utilizzano i seguenti:
- Porta fisica
- Porta logica (gruppo di porte su uno switch virtuale)
- ID VLAN o VXLAN
- Indirizzo IP o sottorete IP
- Attributi del server (nome, posizione, versione del SO, ecc.)
Per l'interazione tra diversi EPG è prevista un'entità chiamata contratti. Il contratto definisce le relazioni tra diversi EPG. In altre parole, il contratto determina quale servizio un EPG offre a un altro EPG. Ad esempio, creiamo un contratto che consente il passaggio del traffico tramite il protocollo HTTPS. Successivamente, colleghiamo questo contratto, ad esempio, all'EPG Web (gruppo di server web) e all'EPG App (gruppo di server applicativi), dopo di che questi due gruppi terminali possono scambiarsi traffico tramite il protocollo HTTPS.
Nell'immagine sottostante è descritto un esempio di configurazione della comunicazione tra diversi EPG attraverso contratti all'interno di un ANP.
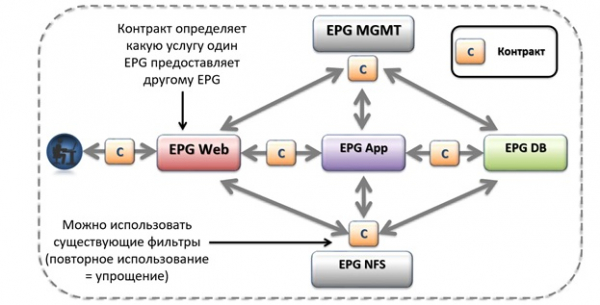
Nel contesto della fabbrica ACI, ci può essere un numero qualsiasi di profili applicativi. Inoltre, i contratti non sono legati a un profilo di applicazione specifico, ma possono (e devono) essere utilizzati per connettere EPG in diversi ANP.
Fondamentalmente, ogni applicazione che necessita in un certo modo di una rete è descritta da un proprio profilo. Ad esempio, nello schema sopra è riportata l'architettura standard di un'applicazione a tre livelli, composta da un numero N di server di accesso esterno (Web), server applicativi (App) e server di database (DB), e sono descritti anche i regole di interazione tra di loro. Nella tradizionale infrastruttura di rete, questa sarebbe una serie di regole definite su diversi dispositivi dell'infrastruttura. Nell'architettura ACI descriviamo queste regole all'interno di un unico profilo applicativo. ACI, utilizzando il profilo applicativo, consente di semplificare notevolmente la creazione di numerose configurazioni su diversi dispositivi, raggruppandole tutte in un unico profilo.
Nell'immagine sottostante è mostrato un esempio più reale. Il profilo dell'applicazione Microsoft Exchange, composto da diversi EPG e contratti.
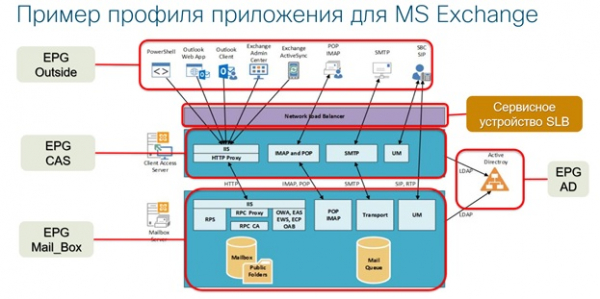
La gestione centralizzata, l'automazione e il monitoraggio sono alcuni dei principali vantaggi di ACI. La fabbrica ACI solleva gli amministratori dal lavoro routinario di creazione di un gran numero di regole su vari switch, router e firewall (il metodo di configurazione manuale tradizionale è comunque autorizzato ed utilizzabile). Le impostazioni dei profili delle applicazioni e di altri oggetti ACI vengono applicate automaticamente in tutta la fabbrica ACI. Anche quando i server fisici vengono spostati su altre porte degli switch della fabbrica, non è necessario duplicare le impostazioni dai vecchi switch a quelli nuovi né ripulire le regole superflue. In base ai criteri di appartenenza dell'host all'EPG, la fabbrica eseguirà automaticamente queste impostazioni e pulirà automaticamente le regole non utilizzate.
Le politiche di sicurezza integrate di ACI sono implementate secondo il principio delle liste bianche, cioè ciò che non è esplicitamente consentito è di default vietato. Combinato con l'aggiornamento automatico delle configurazioni dell'hardware di rete (rimozione delle regole e dei permessi 'dimenticati' non utilizzati), questo approccio aumenta significativamente il livello generale di sicurezza della rete e riduce la superficie di potenziale attacco.
ACI consente di organizzare l'interazione di rete non solo tra macchine virtuali e container, ma anche tra server fisici, appliance hardware e apparecchiature di rete di terze parti, rendendo ACI una soluzione unica al momento.
Il nuovo approccio di Cisco alla costruzione di reti di trasmissione dati basate sulla logica delle applicazioni non riguarda solo l'automazione, la sicurezza e la gestione centralizzata. Si tratta anche di una rete moderna orizzontalmente scalabile che soddisfa tutte le esigenze del business contemporaneo.
L'implementazione dell'infrastruttura di rete basata su ACI consente a tutti i reparti dell'azienda di parlare la stessa lingua. L'amministratore si guida solo con la logica di funzionamento dell'applicazione, all'interno della quale sono descritti i requisiti delle regole e delle connessioni. Anche i proprietari e i sviluppatori dell'applicazione, il servizio di sicurezza delle informazioni, gli economisti e i proprietari di azienda si orientano in base a questa logica.
In questo modo, l'azienda Cisco implementa nella pratica il concetto di rete del data center di nuova generazione. Vuoi verificarlo di persona? Partecipa alla dimostrazione Application Centric Infrastructure a San Pietroburgo e lavora con la rete del futuro già adesso.
Puoi registrarti all'evento .
Fonte: habr.com
