

Recentemente ho condiviso nella nostra organizzazione. Nei commenti è stata sollevata una questione seria riguardante la sicurezza informatica delle soluzioni hardware USB over IP, che ci preoccupa non poco.
Quindi, iniziamo a definire le condizioni di partenza.
- Un gran numero di chiavi di protezione elettronica.
- È necessario avere accesso a esse da diverse località geografiche.
- Consideriamo solo le soluzioni hardware USB over IP e cerchiamo di garantire la sicurezza di questa soluzione adottando ulteriori misure organizzative e tecniche (non stiamo considerando alternative per ora).
- Nell'ambito di questo articolo non intendo delineare completamente i modelli di minaccia che stiamo esaminando (molto può essere trovato in ), ma mi concentrerò brevemente su due punti. Escludiamo dalla nostra analisi l'ingegneria sociale e le azioni illecite da parte degli utenti stessi. Valutiamo le possibilità di accesso non autorizzato ai dispositivi USB da qualsiasi rete senza possedere credenziali valide.
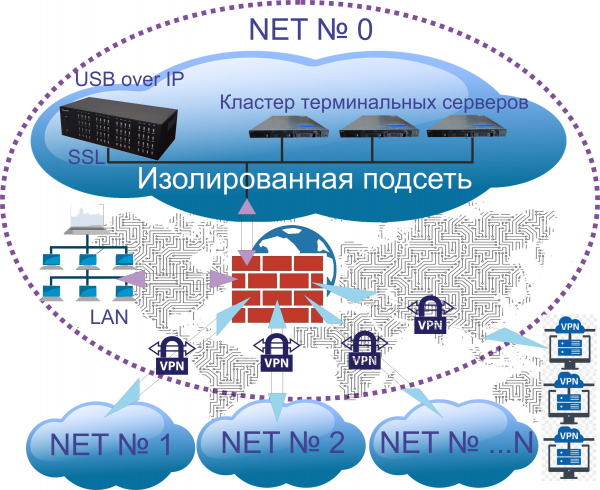
Per garantire la sicurezza dell'accesso ai dispositivi USB, sono state adottate misure organizzative e tecniche:
1. Misure organizzative di sicurezza.
Un hub USB over IP gestito è installato all'interno di un armadio server che si chiude bene a chiave. L'accesso fisico è controllato (sistemi di controllo accessi per l'ingresso nella stanza, videosorveglianza, chiavi e diritti di accesso riservati a un numero limitato di persone).
Tutti i dispositivi USB utilizzati nell'organizzazione sono condizionatamente divisi in 3 gruppi:
- Critici. Firma elettronica finanziaria – utilizzata secondo le raccomandazioni delle banche (non attraverso USB over IP)
- Importanti. Firma elettronica per mercati, servizi, EDO, rendicontazione, ecc., un certo numero di chiavi per software – utilizzate con un hub USB over IP gestito.
- Non critici. Alcune chiavi per software, telecamere, varie pen drive e dischi con informazioni non critiche, modem USB – utilizzati con un hub USB over IP gestito.
2. Misure tecniche di sicurezza.
L'accesso di rete all'hub USB over IP gestito è fornito solo all'interno di una sottorete isolata. L'accesso alla sottorete isolata è consentito:
- dalla farm di server terminali,
- tramite VPN (certificato e password) a un numero limitato di computer e laptop, a cui vengono assegnati indirizzi IP permanenti.
- tramite tunnel VPN che collegano gli uffici regionali.
Sul concentratore USB over IP DistKontrolUSB gestito, sono state configurate le seguenti funzionalità:
- Per accedere ai dispositivi USB del concentratore USB over IP viene utilizzata la crittografia (la crittografia SSL è attivata sul concentratore), anche se potrebbe non essere necessaria.
- È stata configurata la "limitazione dell'accesso ai dispositivi USB in base all'indirizzo IP". A seconda dell'indirizzo IP, all'utente viene concesso o meno l'accesso ai dispositivi USB a lui assegnati.
- È stata configurata la "limitazione dell'accesso alla porta USB in base a nome utente e password". Di conseguenza, agli utenti sono stati assegnati diritti di accesso ai dispositivi USB.
- La "limitazione dell'accesso al dispositivo USB in base a nome utente e password" non è stata utilizzata, poiché tutte le chiavi USB sono collegate al concentratore USB over IP in modo stazionario e non vengono spostate da porta a porta. È più logico per noi fornire accesso agli utenti alla porta USB con un dispositivo USB connesso per un lungo periodo.
- L'accensione e lo spegnimento fisico delle porte USB avviene:
- Per chiavi di software e ED, tramite il pianificatore di attività e le attività assegnate del concentratore (alcune chiavi sono state programmate per accendersi alle 9:00 e spegnersi alle 18:00, altre dalle 13:00 alle 16:00);
- Per chiavi da marketplace e vari software – dagli utenti autorizzati tramite interfaccia WEB;
- Telecamere, alcune chiavette USB e dischi con informazioni non riservate – sono sempre accesi.
Riteniamo che un'organizzazione dell'accesso ai dispositivi USB come questa garantisca un utilizzo sicuro:
- degli uffici regionali (condizionatamente NET nº 1 …… NET nº N),
- per un numero limitato di computer e laptop che collegano dispositivi USB tramite la rete globale,
- per gli utenti pubblicati su server terminali delle applicazioni.
Nei commenti ci piacerebbe sentire misure pratiche specifiche che aumentano la sicurezza informatica nell'offerta di accesso globale ai dispositivi USB.
Fonte: habr.com
