

Giornata della protezione dei dati personali, Minsk, anno 2019. Organizzatore: organizzazione per i diritti umani Human Constanta.
Moderatore (di seguito – M): – Artur Khachuyan si occupa di... Si può dire "dalla parte oscura" nel contesto della nostra conferenza?
Artur Khachuyan (di seguito – AK): – Dalla parte delle corporazioni – sì.
D: – Raccolgono i vostri dati, li vendono alle corporazioni.
AK: – In realtà no...
D: – E infatti lui parlerà di come le corporazioni possano usare i vostri dati, cosa succede ai dati quando finiscono online. Probabilmente non parlerà di come fare con essi. Ci penseremo più avanti...
AK: – Parlerò, parlerò. In realtà non ci metterò molto, ma all'evento precedente mi hanno presentato una persona a cui "Facebook" ha persino bloccato l'account del cane.
Ciao a tutti! Mi chiamo Artur. Mi occupo realmente del trattamento e della raccolta dei dati. Certo, non vendo a nessuno nessun dato personale in accesso pubblico. Scherzo. Il mio campo di attività è l'estrazione di conoscenze dai dati presenti in fonti aperte. Quando qualcosa non è legalmente considerato dati personali, ma si possono estrarre conoscenze e renderle significative quanto se i dati fossero stati ottenuti da dati personali. Non dirò nulla di realmente preoccupante. Qui si parla, davvero, della Russia, ma ho anche dei numeri sulla Bielorussia.
Quali sono le reali dimensioni?
Proprio l'altro ieri ero a Mosca in uno dei partiti di governo (non dirò quale) e stavamo discutendo l'implementazione di qualche progetto. E così, il direttore IT di quel partito si alza e dice: "Ecco, voi parlavate, – numeri e così via, – sapete, il 2° dipartimento del FSB mi ha preparato una nota, in cui si dice che ci sono 24 milioni di russi sui social network. E voi dite – 120 e qualcosa. In realtà più di trenta [milioni] non usano internet". Io dico: "Davvero? Va bene".
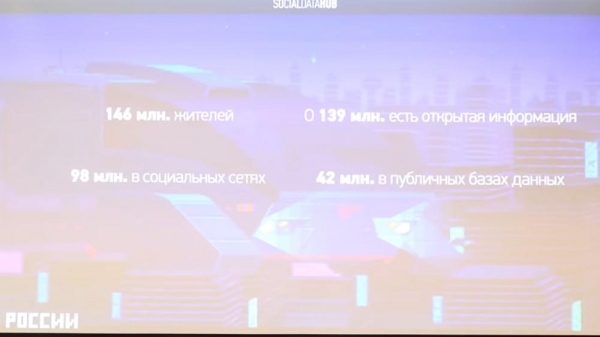
Le persone in realtà non si rendono conto dell'ampiezza. Non si tratta necessariamente di enti governativi che forse non comprendono appieno come funziona Internet, ma anche di mia madre, per esempio. Solo adesso ha cominciato a capire che la carta che le danno al 'Perekrestok' non le viene data così, non per miserabili sconti che questo 'Perekrestok' offre, ma per il fatto che poi i suoi dati vengono utilizzati nell'OFD, negli acquisti, nei modelli predittivi e così via.
Insomma, ci sono così tante persone e ci sono informazioni su quante di esse in fonti aperte. Di qualcuno si conosce solo il cognome, di qualcun altro si sa tutto, persino i video a luci rosse che like (ci scherzo sempre, ma è davvero così); e una serie di informazioni: quanto spesso le persone viaggiano, con chi si incontrano, che acquisti fanno, con chi vivono, come si muovono – molte informazioni che possono essere utilizzate da persone cattive, non così cattive e buoni ragazzi (non so neanche quale scala inventare adesso, ma comunque).
Ci sono social network che, naturalmente, sono un enorme insieme di dati aperti, giocando sulla vulnerabilità delle persone che sembrano urlare per la privacy. Ma in realtà è così: se vi immaginate un grafico degli ultimi 5 anni – il livello di isteria riguardo ai dati personali cresce, ma parallelamente il numero di account chiusi sui social network diminuirà di anno in anno. Potrebbe non essere del tutto corretto trarre conclusioni da questo, ma: la prima cosa che ferma qualsiasi azienda che raccoglie dati è un account chiuso sui social network, perché l'opinione di una persona all'interno del proprio account chiuso, se non ha 100.000 follower, in realtà non è molto interessante per un'analisi; ma ci sono anche casi così.
Da dove prendono le informazioni su di noi?
Qualche volta i vostri vecchi amici delle scuole vi hanno mai contattato, con cui non avete parlato da tempo, e poi quell'account scompariva? Ci sono persone poco raccomandabili che raccolgono numeri di telefono: analizzano gli amici (e l'elenco degli amici è quasi sempre aperto, anche se una persona chiude il proprio profilo, oppure l'elenco degli amici può essere recuperato "all'indietro", raccogliendo tutti gli altri utenti), prendono qualche vostro amico inattivo, copiano la sua pagina, vi inviano una richiesta di amicizia, voi lo aggiungete e dopo due secondi l'account viene eliminato; ma nel frattempo la copia della vostra pagina è rimasta. Così, in realtà, lo hanno fatto i ragazzi recentemente, quando 68 milioni di profili di "Facebook" sono scomparsi – aggiungevano amici a tutti in questo modo, copiando queste informazioni, e addirittura scrivevano a qualcuno nei messaggi privati, facevano delle cose…
I social network sono una grande fonte di informazioni, praticamente nell'80% dei casi le informazioni vengono raccolte su una persona specifica non direttamente, ma dal circondario più vicino – si tratta di varie conoscenze indirette, indizi (da noi si chiama "algoritmo della "Ex malvagia"), perché una mia conoscente mi ha spinto verso questa idea assolutamente geniale. Lei non ha mai tenuto d'occhio il suo ragazzo – monitorava sempre i cinque suoi amici e sapeva sempre dove si trovava. In realtà, questo è un motivo per scrivere un intero articolo scientifico.
Esistono un sacco di bot che fanno anche varie cose buone e cattive. Ci sono quelli innocui, che semplicemente si iscrivono a voi per poi pubblicizzare cosmetici; e ci sono reti più serie che cercano di imporre la loro opinione, specialmente prima delle elezioni. Non so come sia in Bielorussia, ma a Mosca prima delle elezioni comunali per qualche motivo mi è apparso un enorme numero di amici di persone poco chiare, ognuno dei quali fa campagna per un diverso candidato, cioè non analizzano affatto il contenuto che consumo – cercano semplicemente di imporre qualche riforma poco chiara, considerando che io non sono registrato a Mosca e non andrò a votare.
Discarica – fonte di informazioni pericolose
Inoltre, c'è «Thor», che non è che venga sottovalutato: tutti pensano che si debba andare lì solo per comprare droga o scoprire come si assemblano le armi. Ma in realtà ci sono moltissime fonti di dati. Praticamente tutte illegali (o semi-legali), perché qualcuno potrebbe aver violato il database delle compagnie aeree su un qualche sito di hacker e averlo caricato lì. Legalmente non puoi utilizzare questi dati, ma se ricevi qualche conoscenza da essi (come in un tribunale americano) – ad esempio, una registrazione di una conversazione audio effettuata senza un mandato, non puoi usarla, ma le informazioni che hai ottenuto da quella registrazione rimarranno impresse nella tua mente – e qui è circa la stessa cosa.
È davvero una cosa molto pericolosa, quindi scherzo sempre, ma è vero. Ordino sempre cibo nel vicino, perché «Delivery Club» viene spesso hackerato ed ha veramente dei problemi del genere. E di recente sono rimasto molto sorpreso: ordinando della spesa, ho notato che sulla scatola che portavo all'immondizia era attaccato un adesivo con scritto – «Artur Khachuyan», numero di telefono, indirizzo dell'appartamento, codice del citofono e e-mail. In effetti, abbiamo persino cercato di parlare con il comune di Mosca per avere accesso alla discarica: insomma, arrivare al deposito dei rifiuti e provare a trovare qualche riferimento a quei dati personali – fare una sorta di mini-ricerca. Ma ci hanno rifiutato quando hanno saputo che volevamo venire con i dipendenti di Roskomnadzor.
Ma è davvero così. Hai visto il fantastico film «Hackers»? Frugavano nei rifiuti per trovare una parte del virus. Anche questa è una cosa popolare: quando le persone buttano qualcosa in fonti aperte, se ne dimenticano. Potrebbe essere un sito scolastico dove hanno scritto una tesi sulla supremazia della razza bianca e poi sono andati alla Duma di Stato e se ne sono dimenticati. Casi del genere sono realmente accaduti.
Cosa gli «uniti» stanno mettendo mi piace?
Se entrate nel «top» del sito «Lifnews»… Due anni fa i miei studenti hanno condotto una ricerca: hanno preso tutti i partecipanti delle primarie di «Russia Unita» (tutti hanno ufficialmente inviato i loro profili social alla CEC), hanno controllato cosa piacevano – pornografia infantile, trash, annunci incomprensibili da strane donne adulte… In generale, la gente sembra aver dimenticato tutto ciò.
Poi hanno scritto una lettera in cui affermavano che i profili di venti persone erano stati rubati. Ma i loro profili erano stati rubati due settimane fa, otto mesi fa li avevano inviati alla commissione elettorale, e i 'like' risalgono a due anni fa… Insomma, capite, vero? C'è davvero una quantità enorme di informazioni che può essere utilizzata anche a fini di ricerca.
Mini off-topic: ieri ho visto una notizia secondo cui il Roskomnadzor ha bloccato ricerche di studenti della ‘vishka’ di due anni fa. Qualcuno ha visto questa notizia, no? I miei studenti hanno condotto una ricerca: hanno preso informazioni da «Tor», dal sito «Hydra», dove si vendono droghe (scusate – da «Ramp»), hanno raccolto dati su cosa, quanto, in quale regione della Russia costava, e hanno fatto uno studio. Si intitolava «Il carrello del consumatore del festaiolo». È, senza dubbio, una cosa divertente, ma dal punto di vista dell'analisi dei dati è davvero un dataset interessante – poi ho partecipato a diversi 'hackathon' per altri due anni. È una cosa reale – ci sono molte cose interessanti.
Come Get Contact ha «acquistato le anime» di utenti curiosi e perché è importante leggere i termini di servizio
Di solito, quando chiedi a qualcuno di che tipo di violazione dei dati ha paura (soprattutto se gli è coperta la webcam), pone sempre la struttura delle priorità in questo modo: hacker, Stato, aziende.
È, ovviamente, uno scherzo. Ma in realtà, gli analisti di dati attivi e vari ricercatori hanno rubato molto di più di quanto, secondo me, facessero i temibili russi, americani o altri hacker (inserite il termine che preferite, a seconda delle vostre convinzioni politiche). Insomma, di solito tutti temono questo – suppongo che tutti voi abbiate la webcam coperta, giusto? Potete anche non alzare la mano.
Ma se gli hacker fanno qualcosa di illegale, e il governo ha bisogno di un'autorizzazione giudiziaria per avere accesso ai dati, gli ultimi ragazzi [corporazioni] non hanno proprio bisogno di niente, perché hanno una cosa chiamata contratto utente, che nessuno legge mai nella vita. E spero davvero che eventi simili spingano le persone a leggere gli accordi. Non so come sia in Bielorussia, ma a Mosca, a metà di quell'anno, c'è stata un'ondata dell'applicazione "GetContact" (probabilmente ne siete stati a conoscenza), quando è apparsa un'applicazione misteriosa, che dice: dai all'app l'accesso a tutti i tuoi contatti, e noi ti mostreremo come sei stato divertentemente salvato negli indirizzi di qualcun altro.
Non è emerso nei media, ma molti funzionari di alto livello si sono lamentati con me del fatto che hanno iniziato a ricevere telefonate continuamente. Evidentemente, gli amministratori hanno deciso di cercare il numero di Shoigu in questo database, e di qualcun altro... Volochek... Una cosa innocua. Ma coloro che hanno letto il contratto di licenza di "GetContact" sanno che è scritto: spam illimitato in un tempo illimitato, vendita dei tuoi dati senza controllo a terzi, senza limitazione sui diritti, sulla prescrizione e su tutto ciò che è possibile. E in realtà non è una storia così super-rara. A me "Facebook", mentre ero lì, mostrava 15 volte al giorno notifiche: "Sincronizza i contatti, io ti troverò tutti i tuoi amici che hai!".
Alle corporazioni non interessa. FZ 152 e GDPR
Ma in realtà le priorità sono invertite, perché le corporazioni sono protette dal diritto privato, e quindi praticamente in tutti i casi è impossibile dimostrare che abbiano torto. E considerando che sono grandi, spaventose e molto costose, è praticamente impossibile. E se siete anche in Russia, con una legislazione obsoleta, allora la situazione è davvero pessima.
Sai qual è la differenza tra la legge russa (che è praticamente simile a quella bielorussa) e, ad esempio, il GDPR? La legge russa 152-FZ protegge i dati (un relitto del passato sovietico) – un documento che protegge i dati da fughe. Il GDPR, invece, protegge i diritti degli utenti – il diritto di non perdere alcune libertà, privilegi o qualcos'altro, perché i loro dati potrebbero fuggire da qualche parte (hanno introdotto un termine del genere nel «data-li»). Qui da noi, l'unica cosa per cui ti possono sanzionare è una multa perché non hai un «opend»-«Excel» certificato per trattare i dati personali. Spero che un giorno questo cambierà, ma penso che non accadrà a breve.
Quali sono le reali possibilità di targeting oggi?
La prima, probabilmente spaventosa, storia a cui tutti pensano costantemente è la lettura dei messaggi personali. Sicuramente tra di voi c'è qualcuno che ha mai detto qualcosa ad alta voce e poi ha ricevuto pubblicità mirata. Sì, ci sono stati? Alzate le mani.
In realtà, non credo che un ipotetico «Yandex Navigator» riconosca direttamente l'audio in streaming per tutti gli utenti, perché coloro che hanno avuto esperienza con il riconoscimento vocale sanno che: in primo luogo, il data center di «Yandex» dovrebbe essere cinque volte più grande; ma soprattutto, il costo per attrarre una persona del genere sarebbe enorme (per riconoscere audio in streaming e capire di cosa sta parlando la persona). Ma! Ci sono davvero algoritmi che ti etichettano in base a determinate parole chiave, affinché poi possano fare una qualche comunicazione pubblicitaria.
Sono stati condotti molti studi di questo tipo, e io ho creato 100 volte account puliti, ho scritto qualcosa a qualcuno in messaggi, e poi all'improvviso ho ricevuto pubblicità che sembrava non avere nulla a che vedere con ciò. In realtà, ci sono due conclusioni. Contro una tale storia, si considera che la persona si trovi semplicemente in un campione statistico; ad esempio, sei un uomo di 25 anni che proprio in quel momento dovrebbe imbattersi in corsi di inglese proprio mentre hai scritto a qualcuno. Perlomeno, Facebook dice sempre così in tribunale: che c'è un certo modello di comportamento che non vi mostreremo, creato su dati che non vi mostreremo, abbiamo ricerche interne che di certo non vi mostreremo (perché tutto è segreto commerciale); in breve, sei finito in un certo campione statistico, quindi te l'abbiamo mostrato.
Come Facebook ha fatto infuriare la privacy degli utenti
Sfortunatamente, è praticamente impossibile dimostrarlo, se non hai una persona all'interno dell'azienda che possa confermare queste azioni. Ma nella legge statunitense, in questo caso, il contratto di non divulgazione di quel dipendente vale più del suo desiderio di aiutarti, quindi nessuno lo farà. È interessante notare che circa un anno o un anno e mezzo fa è emersa una tendenza negli Stati Uniti, dove le persone installavano un'estensione per il browser che crittografava i messaggi di Facebook: scrivi qualcosa a qualcuno, viene crittografato sul dispositivo con una chiave e inviato un'informazione incomprensibile in chiaro.
Così Facebook ha fatto causa a questa azienda per un anno e mezzo e non è chiaro su quali basi (dato che non capisco molto di diritto americano) ha costretto a rimuovere questa applicazione e poi ha apportato una modifica al contratto utente: se guardi, c'è una clausola che non puoi inviare messaggi in forma crittografata – è descritta in modo così ingegnoso che non puoi usare algoritmi crittografici per modificare i messaggi – beh, c'è questo. Quindi hanno detto: o utilizzi la nostra piattaforma, scrivi in chiaro, oppure non scrivi. E da qui sorge la domanda: perché hanno realmente bisogno dei messaggi personali?
I messaggi personali sono fonte di informazioni completamente affidabili.
Qui c'è qualcosa di molto semplice. Tutti coloro che si occupano dell'analisi delle tracce digitali e dell'attività umana cercano di utilizzare questi dati per il marketing o altro, e hanno una metrica chiamata attendibilità. Cioè un'immagine di una persona – capite bene, non è la persona stessa – questa immagine è sempre leggermente più di successo, leggermente migliore. I messaggi personali sono conoscenze reali che si possono ottenere su una persona, sono praticamente sempre affidabili al 100%. Perché raramente qualcuno scrive qualcosa di ingannevole nei messaggi personali, e tutto ciò viene verificato molto facilmente – di conseguenza, rispetto ad altri messaggi (sapete di cosa parlo). Il punto è che le conoscenze estratte in questo modo sono quasi al 100% affidabili, per cui tutti cercano sempre di ottenerle.
Tuttavia, tutto ciò è di nuovo una storia molto difficile da dimostrare. E coloro che credono che il 'VKontakte' abbia un certo accesso da parte delle forze dell'ordine per i messaggi personali – non è del tutto vero. Se guardate la storia delle richieste giudiziarie di divulgazione delle informazioni, vedrete come 'VKontakte' risponde in modo molto astuto (in questo caso Mail.ru) a queste richieste.
Il loro principale argomento è sempre: secondo la legge, le forze dell'ordine devono giustificare perché hanno bisogno dell'accesso ai messaggi personali. Di solito, se si tratta di un omicidio, il detective dice sempre che probabilmente la persona ha detto dove ha nascosto l'arma (nei messaggi personali). Ma noi capiamo che nessun criminale di buonsenso scriverebbe mai su 'VKontakte' ai suoi complici dove ha nascosto un'arma da fuoco. Ma questo è uno dei motivi comuni con cui i funzionari rendono conto.
Ecco un altro esempio spaventoso (mi hanno chiesto oggi di portare esempi spaventosi) – riguardo la Russia (spero che in Bielorussia non succeda): secondo la legge, l'investigatore deve avere motivi sufficientemente validi per rivelare queste informazioni. Naturalmente, in nessun luogo sono descritti questi parametri attendibili (quali, in quale forma devono essere), ma in Russia ci sono sempre più precedenti in cui per il tribunale tale motivazione emerge se esiste un modello che ha previsto un certo comportamento, buono o cattivo.
Cioè, nessuno può essere arrestato (e questo è positivo) per essere finito in un certo campione statistico di assassini incalliti – ed è buono perché viola la presunzione di innocenza; ma ci sono precedenti in cui i risultati di tali previsioni sono stati usati per ottenere un permesso giudiziario per ottenere dati. Non solo in Russia, a proposito. Anche in America esiste una cosa simile. Lì "Palantir" ha già fatto il punteggio a tutti, usano cose simili. Una storia spaventosa.
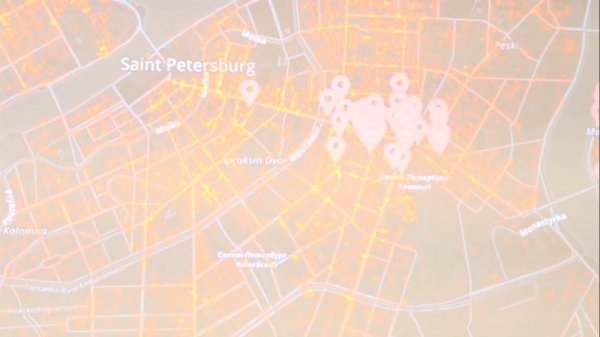
Questa è una mia ricerca. Abbiamo condotto un'esperienza simile: camminavamo per San Pietroburgo, in luoghi con punti verdi scrivevamo alcuni momenti chiave ad amici da account "puliti" – tipo "voglio bere un caffè", "dove posso comprare il detersivo per la lavatrice?" e così via. E poi ricevevamo pubblicità geo-localizzate. In che modo magico… O come si diceva: "Coincidenza? Non lo penso!" Sono messaggi personali su "Vkontakte". Mi perdoni Mail.ru, ma è così. Chiunque lo desideri può ripetere un esperimento simile.
A proposito, quando abbiamo presentato una denuncia per supporto, Mail ha detto che c'erano punti wi-fi che hanno catturato il tuo indirizzo MAC. Esiste anche questo.
Metodi di acquisizione e varianti comuni di "leak" di dati personali
La prossima storia è un'estrazione di conoscenze aggiuntive, un frammento del quale ho effettivamente toccato. In realtà, un profilo pieno di dati di una persona sui social media contiene davvero il 15-20% delle informazioni reali che l'operatore dei dati conserva su di lei. Tutta la restante storia proviene da cose molto interessanti. Perché pensate che Google stia sviluppando fortemente librerie per la computer vision? In particolare, sono stati tra i primi a sviluppare librerie appositamente per l'analisi e la categorizzazione degli oggetti – sullo sfondo, in primo piano, non importa dove. Perché è una enorme fonte di informazioni aggiuntive su che tipo di appartamento ha una persona, l'auto, dove vive, oggetti di lusso...
Ci sono stati molti leak "hacker" quando sono state diffuse le reti neurali addestrate di Google (non so a chi appartenessero, ma tant'è). C'era molto di interessante riguardo alla dimensione del seno, al volume della vita – cosa non cercavano le persone su altri basandosi sull'analisi delle foto. Perché quando una persona scatta una foto, non pensa sempre a quante informazioni interessanti si possono ricavare da essa? E quante passeggerie di neonati vengono caricate in Russia?.. O: "Evviva, il mio bambino ha ottenuto un visto!" Questo è davvero un dolore della società moderna.
Un ulteriore off-topic (oggi condividerò con voi dei fatti): a Mosca la fuga di dati personali più frequente è quella legata alla gestione del patrimonio edilizio, quando viene affisso un elenco dei debitori sulla porta, e questi debitori poi fanno causa, perché i loro dati personali sono stati resi pubblici senza il loro consenso. Immaginate se succedesse a voi... La questione è che quando una persona fa qualcosa, non sa mai cosa ci fosse in quella fotografia, cosa non c'era. Ci sono molte registrazioni di auto al giorno d'oggi.
Una volta abbiamo condotto uno studio – cercavamo di capire quante persone avessero foto di auto aperte (hanno, di conseguenza, violazioni e così via) – purtroppo, questo poteva essere fatto solo attraverso banche dati trapelate della polizia stradale, dove c'è solo il numero (informazioni non molto affidabili), ma era comunque interessante.
La vostra prossima pubblicità dipende da come avete "consumato" quella precedente
Questa è la prima storia. La seconda storia riguarda i modelli di comportamento, il contenuto che consuma una persona, perché una delle metriche più importanti che i social media cercano di costruire su di voi è quella di capire come interagite con la pubblicità. Per quanto siano precisi, "fantastici" gli algoritmi, e per quanto bene funzionino le intelligenze artificiali e tutto il resto, la vera priorità dei social network è sempre quella di guadagnare soldi. Quindi, se una condizionata "Coca-Cola" si presenta e dice: "Voglio che il mio post venga visto da tutti gli abitanti della Bielorussia" - lo vedranno, indipendentemente da ciò che pensano gli algoritmi su di questa persona, su come targetizzarlo. Sicuramente avete ricevuto pubblicità che, oltre a essere super-super-targetizzate, erano completamente scollegate. Perché per questa pubblicità scollegata sono stati spesi moltissimi soldi.
Ma una delle metriche principali è capire con quale contenuto interagite meglio, precisamente – come reagite a esso, per mostrarvi storie pubblicitarie simili. E di conseguenza, questa è la metrica di come interagite con la pubblicità: chi la blocca, chi no, come clicca la persona, se legge solo i titoli o si immerge completamente nel materiale; e poi basandosi su questo continuarvi a mantenere in quello che oggi viene chiamato "bolla dei filtri", per far sì che continuiate a interagire con quel contenuto.
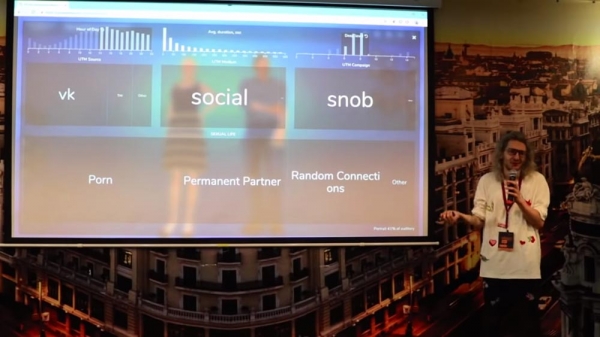
Se mai vi fosse interessante, provate a bloccare per molto tempo, per una settimana, forse un mese, semplicemente tutta la pubblicità sui social network: vi viene mostrato un annuncio – lo chiudete. Se si analizza questo e lo si sovrappone a un grafico, emergerà una storia interessante: se bloccate la pubblicità per una settimana, la settimana successiva ve la mostrerà in variante intensificata e comunque da diverse categorie; per dire, se amate i cani e vi viene mostrata pubblicità con i cani – bloccate tutti i cani, e poi vi cominceranno a mostrare tutta una serie di insignificanti cose da diverse varianti, per cercare di capire cosa vi serve.
E poi, alla fine, vi sputeranno in faccia, vi marchieranno come una persona che non interagisce con la pubblicità, vi metteranno un segno di croce e in quel momento inizieranno a mostrarvi pubblicità esclusivamente dei brand ricchi. Cioè, in quel momento vedrete solo pubblicità di 'Coca-Cola', 'Kit Kat', 'Unilever' e di tutte quelle persone che 'sborsano' enormi somme di denaro, perché devono aumentare le visualizzazioni. Fate un esperimento per un mese: per una o due settimane bloccate tutta la pubblicità, poi vedete tutto ciò che passa e la bloccate – alla fine, vedrete solo pubblicità, come poi si scopre (e dicono le agenzie pubblicitarie), solo di clienti che pagano per le visualizzazioni, perché non è possibile capire come interagite con questa pubblicità.
La pornografia viene guardata più spesso da chi tende a immergersi profondamente nel contenuto.
Di conseguenza, qui si tratta di monitorare il comportamento in vari modi. Ho un esempio interessante: i visitatori di un sito web governativo. La cosa più divertente è che più le persone navigano a fondo, più queste preferiscono guardare pornografia rispetto alle relazioni tradizionali. Scusate se parlo sempre di questo tema, ma in realtà ho ottime relazioni con 'Pornhub', ed è sempre molto interessante fare ricerche, perché è un argomento apparentemente tabù, ma parla molto dell'essere umano. E i punti che ne seguono riguardo al traffico... Ci torneremo su 'Pornhub'!
Cosa si considera dati personali e si può sbloccare un 'iPhone' con un modello 3D del viso?
La mia cosa preferita è l'aggiramento della legge sui dati personali. Se leggete la documentazione tecnica di Facebook, che ha fornito alcuni documenti interni (per esempio, in tribunale), non troverete menzioni di riconoscimento facciale o analisi vocale. Ci saranno formulazioni molto complesse che nessun avvocato qualificato troverebbe nella legislazione. Anche in Russia funziona più o meno la stessa cosa – ora vi mostro una cosa del genere.
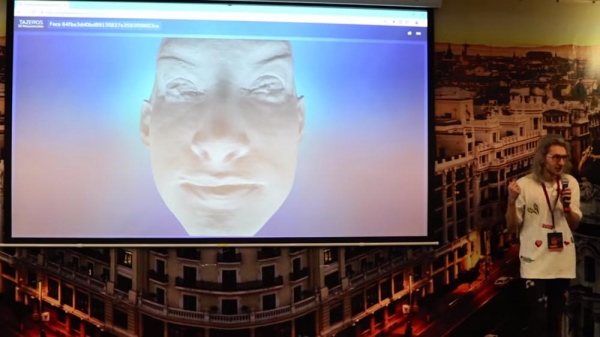
Cosa vedete qui? Qualsiasi persona normale direbbe che è un volto. Questo, tra l'altro, è Sasha Grey, secondo me. E dal punto di vista legale, è una matrice di alcuni punti tridimensionali, qui ci sono 300.000 pezzi. Che sia bene o male, ma per legge non è considerato dati personali. In generale, il RKN russo non considera una singola fotografia dati personali - li considera tali solo se c'è qualcos'altro accanto (ad esempio, nome e cognome o numero di telefono); la fotografia stessa non è nulla. Non appena è stata introdotta la legge sulla biometria, e i dati biometrici sono stati equiparati ai dati personali (sebbene in modo molto approssimativo), tutti hanno cominciato a dire: non sono dati biometrici, sono una matrice di punti! Soprattutto, se prendete da questa matrice di punti una trasformazione diretta o inversa di Fourier, in teoria non potete deanonimizzare la persona da questa trasformazione, ma potete identificarla. Teoricamente, questa legge non viola nulla.
Ho anche svolto un'altra ricerca: è un algoritmo che costruisce una ricostruzione tridimensionale del volto da fonti aperte - prendiamo un account di 'Instagram' e poi possiamo stampare il viso su una stampante 3D. A proposito, per chi è interessato, ho un link accessibile pubblicamente; se qualcuno volesse sbloccare il 'iPhone' di qualcuno... Scherzo - non si può sbloccare un 'iPhone', la qualità è ridotta.
Un profilo chiuso è un vantaggio per la sicurezza.
Questa è la prima cosa, e la seconda... Ho già accennato al fatto che l'informazione viene principalmente ottenuta dall'ambiente dell'utente. Questo diagramma l'ho disegnato nel 2017: l'utente medio delle reti sociali russe è interno, in media ha 200-300 amici, i suoi amici hanno amici e così via.
Grazie ai social network per aver introdotto algoritmi per le e-lenti 'intelligenti', in teoria per aumentare le probabilità di incontrare contenuti interessanti. Questo numero di persone può vedere in qualsiasi momento casuale il contenuto che produci, anche se il tuo account è limitato solo ai livelli superiori di privacy (solo per amici di amici, e così via). Ecco qui i amici degli amici:
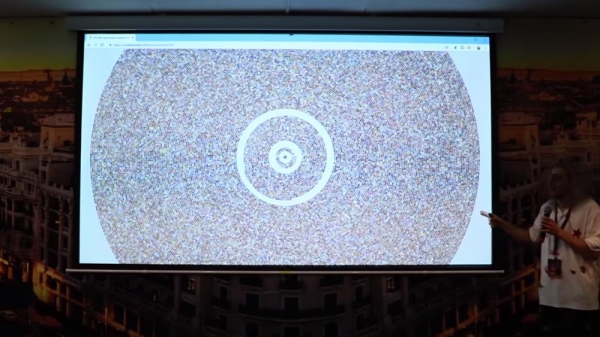
Se qualcuno pensa che quando sceglie 'amici di amici' nella sezione 'I miei post' su VK, tre strette di mano equivalgano a circa 800 mila persone, che in effetti non sono poche, ma dipende dal vostro contenuto. Può darsi che stiate trasmettendo streaming inappropriati e tutti questi amici di amici potrebbero interagire con quel contenuto. Qualcuno di loro potrebbe ripubblicare qualcosa, tutti hanno un feed di 'mi piace', che in realtà molto probabilmente verrà cancellato, perché non è proprio una cosa piacevole. Quindi, in qualsiasi momento, il contenuto potrebbe finire da qualche parte.
Lo scorso anno VK ha lanciato anche profili superchiusi, ma finora li ha utilizzati un numero davvero molto ridotto di persone (non dirò quale, ma è ridotto!). Forse un giorno le persone si renderanno conto – in realtà spero sinceramente che ciò avvenga. Tutte le ricerche sono costantemente mirate a far capire alle persone l'entità dei problemi. Perché, finché certe cose terribili non colpiscono qualcuno di specifico, non ci penseranno mai. Andiamo avanti.
Negli enti pubblici non sanno cosa siano i dati personali e non si sbrigano a dare una definizione.
Qualsiasi esperto di diritto sui dati personali dice sempre la stessa cosa: non bisogna mai combinare vari fonti di dati, perché qui avete le e-mail (questi sono dati personali con qualche identificatore anonimizzato), qui ci sono nomi e cognomi... Se si combinano tutte queste informazioni, in teoria diventerebbero dati personali. In effetti, sarebbe giusto affrontare prima questo tema, ma penso che siate già immersi in esso e sappiate come funziona la legge.
In realtà, nessuno sa cosa siano i dati personali. È un concetto importante! Quando vado negli enti pubblici, dico: 'Una bottiglia di cognac a chi dirà cosa sono i dati personali'. E nessuno riesce a dirlo. Perché? Non perché siano stupidi, ma perché nessuno vuole assumersi la responsabilità. Perché, se il Roskomnadzor dice che questi sono dati personali, domani qualcuno potrebbe fare qualcosa, e loro sarebbero colpevoli; essi sono organi di potere esecutivo e non dovrebbero rispondere di nulla.
La sostanza è che la legge specifica chiaramente che i dati personali sono quelle informazioni che possono identificare una persona. E viene fornito un esempio: nome e cognome, indirizzo di residenza, numero di telefono. Ma noi sappiamo che si può identificare una persona anche in base a come preme i pulsanti, a come interagisce con l'interfaccia, e in base ad altri parametri indiretti. Se a qualcuno interessa: praticamente in ogni settore ci sono un sacco di scappatoie.
Identificatori che ci espongono
Ad esempio, tutti hanno iniziato a mettere punti per la cattura degli indirizzi MAC (vi è capitato di incontrarli?) - produttori di attrezzature mobili, intelligenti (o forse avido), come Apple e Google, hanno rapidamente implementato algoritmi che forniscono un indirizzo MAC casuale, per non poter essere identificati quando camminate per la città e inviate il vostro indirizzo MAC a tutti. Ma i ragazzi intelligenti hanno pensato ancora più in là a questa storia.
Ad esempio, potete ottenere una licenza da operatore telefonico; ottenendo la licenza, avrete accesso a una cosa chiamata protocollo SS7, attraverso il quale vedrete un certo flusso di operatori mobili; lì ci sono un sacco di identificatori vari che non sono dati personali. Prima era l'IMEI, e ora, letteralmente, qualcuno ha preso in considerazione di creare in Russia (c'è questa iniziativa) un database unico di questi "imei". Sembra che ci sia, ma nonostante ciò.
C'è anche un sacco di identificatori, ad esempio l'IMCI (identificatore di attrezzature mobili), che non è né un dato personale né legato ad altre cose e, di conseguenza, può essere conservato senza alcuna persecuzione legislativa e poi scambiato con qualcuno per comunicare con una persona.
La cultura del trattamento dei dati personali è a un livello molto basso.
In generale, il punto è che ora tutti sono molto preoccupati per la fusione di dati da uno all'altro, e la maggior parte delle aziende che fanno questa fusione, a volte neppure ci pensano. Ad esempio, una banca è venuta, ha firmato un accordo di non divulgazione con un'azienda che fa scoring, e ha passato 100.000 dei suoi clienti...
E non è sempre che questa banca abbia una clausola nel contratto riguardante la trasmissione dei dati a terzi. Questi clienti hanno fatto qualcosa che non capisco, e non è chiaro dove sia andata a finire questa base, se sia andata o meno – nella maggior parte delle aziende in Russia non c'è una cultura della cancellazione dei dati… – quel «excel» finirà sicuramente da qualche parte sul computer di un segretario.
I nostri dati possono essere venduti con ogni acquisto nel negozio
Ci sono molte schemi che sembrano quasi legali (cioè legali). Ad esempio, la storia è la seguente: delle 15 principali banche russe, solo due sono propriamente dei gateway SMS – «Tinkoff» e «Alfa», cioè inviano loro stessi i loro SMS. Le altre banche utilizzano gateway SMS per inviare SMS ai clienti finali. Questi gateway SMS hanno quasi sempre il diritto di analizzare il contenuto (ad esempio, per motivi di sicurezza e per alcune loro conclusioni) per poi vendere le statistiche aggregate. Questi gateway SMS «collaborano» con gli operatori dei dati fiscali, che gestiscono le ricevute.
E il risultato è il seguente: arrivate alla cassa, l'operatore dei dati fiscali (che sia stato fornito o meno il proprio numero di telefono – in qualche modo è collegato lì)… ricevete un SMS sul numero di telefono, il gateway di questi SMS vede le ultime 4 cifre della carta e il numero di telefono. Sappiamo in quale momento avete effettuato la transazione dall'operatore dei dati fiscali, e negli SMS sappiamo (già ora) a quale numero è arrivata l'informazione su un addebito di una certa somma di denaro con le ultime quattro cifre della carta. Le ultime quattro cifre della carta non vi identificano, non violano la legge, perché non possono deanonimizzarvi, nemmeno l'importo della transazione.
Ma se avete concordato con l'operatore dei dati fiscali – sapete a quale intervallo di tempo (più o meno 5 minuti) dovrebbe arrivarvi quest'SMS. In questo modo, siete stati rapidamente legati al vostro numero di telefono nell'OFD, e il vostro numero di telefono è legato a identificatori pubblicitari, insomma, a tutto quanto. Pertanto, poi possono rintracciarvi: siete andati al negozio, e poi vi mandano qualche sciocchezza senza permesso. Penso che in questa sala difficilmente ci sia qualcuno che almeno una volta ha presentato un reclamo alla FAS per spam. Difficilmente c'è… a parte me, probabilmente.
La carta è un modo arcaico, ma efficace, per combattere per i propri diritti
Funziona davvero bene. Certo, dovrai aspettare un anno e mezzo, ma l'FAS condurrà davvero un controllo: chi, come, a chi ha trasferito i dati, perché e così via.
Domanda dal pubblico (di seguito – D): – In Bielorussia non c'è l'FAS. È un altro paese.
AK: – Sì, capisco. Ci sarà sicuramente un equivalente...
Dal pubblico arrivano obiezioni.
AK: – Va bene, cattivo esempio, «scusa». Non importa. Tra i miei amici non conosco nessuno che sappia, in linea di principio, dell'esistenza di una cosa del genere: che puoi andare a scriverlo, e loro poi ci lavoreranno per un altro anno.
Una seconda storia, che in Russia si sta sviluppando molto, ma penso che tu troverai un equivalente anche da te. Mi piace molto farlo, quando un ente governativo non comunica bene con te, una banca o qualcos'altro: dici: «Dammi un documento». E scrivi sul documento: «Secondo il paragrafo 14 della legge federale 152, chiedo di trattare i dati personali su carta». Non so come venga fatto esattamente in Bielorussia, ma sicuramente si farà. Secondo le leggi russe, non hanno il diritto di rifiutare questo servizio.
So anche di molte persone che hanno inviato qualcosa del genere a Mail.ru e hanno chiesto di tener conto dei loro dati personali su carta. Mail.ru ha resistito a lungo a questo. So anche di un sviluppatore di Yandex, su cui hanno scherzato: hanno cancellato il suo account su VK e gli hanno inviato un pacco di screenshot stampati, dicendo che gli avrebbero inviato screenshot ogni volta che volesse aggiornare la sua pagina.
È divertente, ma è comunque un'alternativa reale, se qualcuno si preoccupa realmente dei dati, da una parte... Dall'altra parte, lo stesso RKN mi ha detto che questo accordo per il trattamento dei dati personali è formale, e la legge prevede anche diverse altre opzioni per dare questo consenso. E che, ad esempio, mi hanno invitato qui a un evento, e se, ad esempio, Human Constanta non può stipulare un accordo sul trattamento dei dati personali con me ai sensi delle leggi russe (perché il semplice fatto che io sia arrivato e abbia accettato di parlare costituisce consenso per il trattamento dei dati personali), – tutti comunque prendono questi permessi cartacei. Ma RKN mi ha detto che non è affatto certo che probabilmente un giorno non ne avremo più bisogno.
Spero che in Russia non venga mai creato un operatore unico, Dio ci scampi, per i dati personali, perché non c'è nulla di peggio che accumulare tutti i dati personali in un unico contenitore, se non fare lo stesso con il contenitore statale. Perché non si sa che cosa succederà poi con tutto questo.
Le aziende scambiano dati personali e le leggi regolano debolmente questo aspetto.
La maggior parte delle aziende scambia tra loro vari dati, identificatori. Può trattarsi di un negozio che collabora con una banca, poi la banca con un social network, il social network con qualcos'altro... E alla fine, queste persone accumulano una certa massa critica di conoscenze che possono essere utilizzate in qualche modo, e tutte queste informazioni, davvero, ora cercano di conservarle dalla loro parte. Tuttavia, alla fine tutto ciò finisce comunque in qualche traffico pubblicitario o altrove.
La trasmissione di dati a terzi è la cosa più divertente che ci possa essere, perché nelle leggi non è specificato chi siano questi terzi, a chi debbano essere considerati 'terzi'. Questa è, tra l'altro, una frase molto comune tra gli avvocati americani – da loro è 'Third parties' – chi consideri tu terzi: la nonna, la bisnonna?... Negli Stati Uniti ci fu un precedente in cui dei dati di qualcuno furono divulgati, la persona fece causa, e dimostrarono che quella persona, attraverso alcuni amici, conosceva il proprietario dei dati – un certo numero di strette di mano, furono citati alcuni strani studi sociologici – dimostrarono così che queste persone non possono essere considerate terzi l'una per l'altra. È ridicolo. Ma il fatto che tali dati vengano trasmessi è molto comune.
Anche se entri su un sito web che ha un contatore per l'identificazione – quel contatore ha il diritto di trasmettere i dati del tuo traffico da qualche parte (a 'Clickstream', ai proprietari delle piattaforme pubblicitarie di qualsiasi tipo, a 'Pornhub', per esempio). 'Pornhub', se qualcuno di voi è uno sviluppatore web, date un'occhiata a quante pixel di tracciamento ci sono sul sito di 'Pornhub'. Entrando, si carica un immenso quantitativo di JavaScript, per migliorare il funzionamento del sito. In realtà ci sono anche cookie cross-domain impostati, c'è davvero di tutto, perché queste informazioni sono sempre molto apprezzate nel mercato del 'clickstream'.
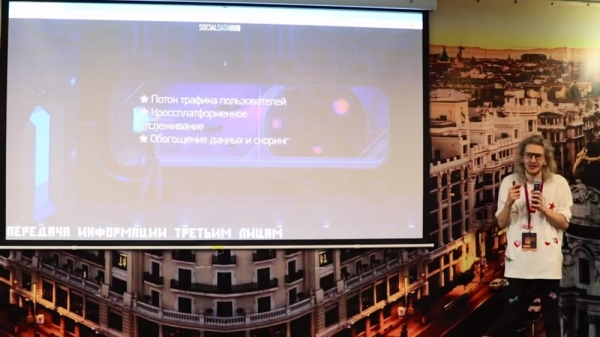
«Facebook» ondeggia e non ha intenzione di togliere la maschera
Naturalmente, nessuno dei grandi attori racconta mai a nessuno a chi e come vende i propri dati. Per questo, ad esempio, l'Europa ora sta cercando di fare causa a «Facebook». Questo è successo proprio dopo l'introduzione del GDPR; l'Unione Europea sta cercando di ottenere da «Facebook» la divulgazione dei propri algoritmi di rivendita dei dati a terzi.
«Facebook» non lo fa e dichiara ad alta voce che non lo fa, perché sono una «corporazione globale» (cita dalla lettera che mi hanno inviato), sono «contro l'uso dannoso delle tecnologie» (soprattutto se vendi il riconoscimento facciale al Cremlino). In sostanza, il punto è che «Facebook» non agisce in modo del tutto onesto: il suo obiettivo principale e quello che succederà appena tale meccanismo viene rivelato è che sarà possibile calcolare realmentela redditività della pubblicità, sarà possibile capire il reale valore degli annunci pubblicitari.
In sostanza, se «Facebook» ti dice ora che il costo di una visualizzazione pubblicitaria è di 5 rubli e noi te la vendiamo per 3 (e, tipo, ci rimangono due rubli), e loro, in teoria, ottengono il 5% di profitto da queste visualizzazioni pubblicitarie. In realtà non è il 5%, ma il 505, perché, se questo algoritmo emergerà (a chi e come «Facebook» ha trasferito il «clickstream», i dati di visualizzazione, i dati dei pixel a svariati network pubblicitari), si scoprirà che guadagnano molto di più di quanto dicono. E non si tratta solo di denaro, ma del fatto che il costo per clic è un rublo, mentre in realtà è centesimi.
In generale, il punto è che tutti cercano di nascondere tale trasferimento, che si tratti di traffico pubblicitario o non pubblicitario, ma esiste. Sfortunatamente, non è possibile scoprirlo giuridicamente, perché le aziende sono private, e tutto ciò che hanno al loro interno è un loro diritto privato e un segreto commerciale. Ma storie simili sono emerse molto spesso.
I narcotrafficanti sono prevedibili e vengono 'beccati' su «Avito»
Ultima immagine di questa presentazione. È divertente, e il suo punto è che ci sono alcune categorie di persone che si preoccupano molto dei propri dati personali. E questo è positivo, in realtà! Questo esempio riguarda una categoria di persone come i narcotrafficanti. Sembrerebbe che siano persone che dovrebbero preoccuparsi molto dei loro dati personali...
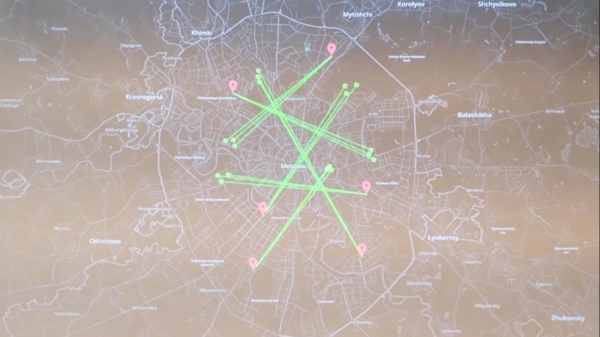
Questa è un'indagine condotta all'inizio di quest'anno sotto la supervisione di autorità competenti. Sì, si tratta di uno script finanziato per acquistare droghe su "Telegram" e "Tor", ma solo da quelle persone che si potevano identificare.
In realtà, quasi tutti i trafficanti di droga di Mosca si fanno prendere dal fatto che il loro numero di telefono non è presente in alcuna fonte aperta, ma prima o poi vendono qualcosa su "Avito", il che consente di capire la loro posizione approssimativa. La questione è che i punti rossi indicano dove vivono, mentre i punti verdi indicano dove si recano a lasciare, sapete cosa. Questa era una delle parti dell'algoritmo che prevedeva la disposizione delle forze di pattugliamento, ma questi ragazzi di Mosca cercano sempre di andare lungo la diagonale, il più lontano possibile.
Credono che se vivono in alto a sinistra, devono andare in alto a destra, dove sicuramente non verranno mai trovati. Questo vi dico per farvi capire che, se cercate di nascondervi dagli algoritmi onnipresenti, il miglior modo è cambiare modello comportamentale: installare ad esempio qualche "Host" per randomizzare le visite, le proprietà e così via. Oh, ci sono perfino algoritmi e plugin che cambiano le dimensioni del browser di qualche pixel, in modo che non si possa calcolare la 'fingerprint' del browser e identificare in qualche modo.
Ho finito. Se avete domande, chiedete pure. Ecco un link alla presentazione.
Domanda dal pubblico (D): – Mi scusi, ma dal punto di vista dell'uso di "Tor", in termini di tracciamento del traffico… Lo consigliereste?
Nascondersi è difficile, ma possibile.
AK: – «Tor»? No, non in nessun modo. Non so come sia in Bielorussia, ma in Russia non bisogna assolutamente entrarci, perché praticamente la maggior parte dei «grace nod» verificati aggiunge improvvisamente qualche pacchetto al tuo traffico. Non so quali, ma se guardi: ci sono dei «nod» che etichettano il traffico, – non è chiaro chi lo faccia, con quali scopi, – ma qualcuno lo etichetta nell'intestazione in modo che poi possa essere compreso. Adesso in Russia tutto il traffico è memorizzato, anche se è conservato in forma crittografata, e tutti criticano il «Pacchetto Yarovaya» riguardo al fatto che il traffico crittografato viene memorizzato, ma rimane comunque etichettato, il che significa che non puoi utilizzarlo, né decifrarlo…
Z: – In Europa è già da tempo che viene conservato, da circa dieci anni, probabilmente.
AK: – Sì, capisco. Tutti ridono di questo – come se conservaste l'https, che è impossibile da leggere. Non puoi leggere il contenuto, ma puoi capire da dove arrivano i pacchetti con determinati algoritmi – in base al peso dei pacchetti, alla lunghezza e così via. E quando hai sotto controllo tutti i provider, hai a disposizione tutto l'hardware di rete e tutti i passaporti… In sostanza, avete capito di cosa parlo?
Z: – Quale browser consigliate di utilizzare?
AK: – Per «Tor»?
Z: – No, in generale.
AK: – Beh, non lo so. In realtà utilizzo «Chrome», ma esclusivamente perché lì la console degli sviluppatori è la più comoda. Se mai dovessi entrare in qualche posto, andrò in qualche caffè. In realtà, lì non bisognerebbe autorizzarsi con una vera SIM.
Z: – Avete parlato di alcuni studenti. Insegna da qualche parte o tiene dei corsi?
AK: – Sì, abbiamo un master in giornalismo dei dati. Insegniamo ai giornalisti a raccogliere dati, analizzarli – così realizzano di tanto in tanto ricerche simili.
Non ci sono applicazioni sicure
Z: – Non è sicuro comunicare con gli amici su «Facebook», «VKontakte», per non ricevere pubblicità contestuale. E come aumentare la sicurezza?
AK: – La domanda è che cosa consideri un livello accettabile di sicurezza. In effetti, non esiste la parola "sicuro". La questione è cosa ritieni accettabile. Alcuni considerano accettabile scambiare foto intime tramite "Facebook", mentre alcuni agenti dei servizi segreti considerano che tutto ciò che è stato detto a voce, anche alla persona più vicina, sia già per definizione non sicuro. Se non vuoi che il social network sappia qualcosa al riguardo, allora sì – è meglio non scriverne. Non conosco applicazioni sicure. Ho paura che non ce ne siano. E questo è normale, dal punto di vista che ogni proprietario di un'app deve in qualche modo monetizzarla, anche se è gratuita o se si tratta di un qualche tipo di media. Sembra gratuita, ma deve pur vivere di qualcosa. Quindi non c'è niente di sicuro. Devi solo decidere per te stesso, così dire, cosa ti va bene.
Z: – E tu cosa usi?
AK: – I social network?
Z: – Tra i messaggeri.
AK: – Tra i messaggeri, uso il principale messaggero statale della Federazione Russa – "Telegram".
Z: – "Viber". È sicuro?
AK: – Ascolta, non sono molto esperto nei messaggeri. A dire il vero, non credo nella sicurezza, né in altro, perché sarebbe probabilmente molto strano. Anche se "Telegram" sembra essere open source e i suoi algoritmi di crittografia sono stati rivelati. Ma è anche una cosa astuta, perché il client è "open source", ma i server nessuno li ha mai visti. Penso di no: in "Viber" ci sono tantissimi spam, bot e così via. Non ne ho idea. Mi sembra che tutto questo non funzioni molto bene.
Chi è più pericoloso – le corporation o lo stato?
Conduttore (C): – Ho una domanda per te. Guarda, ne hai accennato un paio di volte – riguardo al fatto che lo stato... Troppi dati non è una cosa buona... Le corporation hanno troppi dati. Beh, questa è semplicemente la vita, giusto? Quindi di chi aver più paura – delle corporation o dello stato? Dove sono le insidie?
AK: – Questa è una domanda molto complicata. È al confine. Un difficile barriera etica. Se una persona non ha nulla da temere, se non ha infranto la legge, in linea di principio perché avrebbe bisogno di privacy? Anche se io non la penso così – lo pensa lo stato. Forse c'è un fondo di verità in questo. Senti, ho più paura dei hacker – questo tipo di cose. In realtà, la cosa più inquietante che ho visto nella mia vita (di tutto questo): circa un anno e mezzo fa, in Podmoskov'e, hanno arrestato un pedofilo e durante le indagini hanno trovato sul suo computer diversi tutorial su Python, script, API VK. Raccoglieva gli account delle ragazze, analizzava chi fosse nelle vicinanze, raccoglieva i contenuti che... Insomma, hai capito. Questa è la cosa più spaventosa che abbia visto. E in realtà ho paura di questo, che a un certo punto qualcuno possa fare qualcosa di simile.
Un'altra piccola digressione: l'Organizzazione europea per la sicurezza pubblica ha riportato lo scorso anno che il numero di furti dai conti bancari è aumentato di circa il 20-25% a causa del furto della domanda segreta. Pensate semplicemente al vostro attuale domanda segreta in banca e chiedetevi se posso scoprire la risposta da fonti aperte. Se lì c'è il cognome da sposata di vostra madre o il piatto preferito... Insomma, la gente ha analizzato i profili, basandosi su questo capivano il soprannome dell'animale domestico preferito – più o meno così...
Z: – Lei ha detto che le aziende, le corporazioni raccolgono le informazioni necessarie tramite algoritmi? Sapete sicuramente come?
AK: – C'era un gran movimento di persone che a un certo punto passavano le fotografie attraverso un filtro speciale, affinché questo filtro rompesse l'analisi delle immagini, così da non poter identificare successivamente queste persone. Vi ho portato l'esempio di come Facebook combatteva la crittografia dei messaggi. E se questa cosa dovesse diffondersi e diventare di massa, sicuramente i social media combatteranno contro di essa. Inoltre, il riconoscimento delle immagini ora funziona molto bene, e questo si avvicina al punto in cui il livello sufficiente per "rompere" questa fotografia (per "rompere" l'algoritmo che riconosce queste immagini) – probabilmente non ci sarà più nulla di chiaro.
Tutti i filtri glitch funzionano bene se c'è uno spostamento netto nella metà della foto. Il tuo account assumerà allora tutti i colori dell'LSD. Puramente teoricamente, non considero così spaventoso se "Facebook", ad esempio, scopre quale macchina ho – probabilmente, a meno che non mi autentichi nell'auto tramite "Facebook".
La legge sul diritto all'oblio funziona, ma non su Internet
Z: – Ti sei mai trovato di fronte a un utente che ti costringeva a rispettarlo, ad eliminare o a ottenere accesso? Gestisci enormi quantità di dati e sicuramente ne informi. Le persone possono contattarti. Quanti percento?
AK: – Ora ti racconterò. Ora sarà davvero interessante. Adesso calcolo quante persone entreranno, perché dopo l'evento c'è sempre il 15-20% che entra e compila il modulo per la cancellazione dei dati – è così. In realtà, si tratta di circa il 7-8% di account chiusi che non analizziamo, e circa 5 persone su mille che chiedono di rimuovere i propri dati. È molto poco, anche secondo il mio modesto parere.
Il problema qui è il seguente: c'è una cosa chiamata legge sul diritto all'oblio. Ma la legge sul diritto all'oblio, almeno in Russia, si applica giuridicamente solo ai motori di ricerca. È scritto chiaramente: motori di ricerca. E anche in questo caso, si tratta solo della rimozione di link ai materiali, non dei materiali stessi. In realtà, per rimuovere qualcosa da Internet, sarà necessario attraversare tutte queste fonti; quindi, in linea di principio, non ci credo. Cerchiamo di avvisare gli utenti che devono prima riflettere prima di pubblicare.
Finora questa percentuale è molto bassa – 5-7 persone su mille. A proposito, riguardo alla legge sul diritto all'oblio: tutti conoscono quel caso interessante "Sechin contro RBC". La legge sul diritto all'oblio ha funzionato, l'articolo è stato rimosso, ma è ancora ovunque. Capite che se qualcosa è mai finito su Internet, non sparirà mai più da lì.
Gli utenti vengono eliminati, ma vengono identificati per comportamento tipico.
Z: – Non pensi che le persone che cancellano i propri account e cercano di diventare "buchi neri" si troveranno in una posizione meno favorevole rispetto agli altri agenti economici?
AK: Probabilmente sì, questa situazione sarà svantaggiosa per loro. Ci sono molti tipi di sconti e offerte che dipendono da loro. Ma, puramente in teoria, se una persona elimina l'account adesso... È comune tra gli estremisti che eliminano l'account e ne creano uno falso continuando a interagire con lo stesso contenuto: questa persona, di nuovo, può essere identificata (soprattutto se avviene all'interno della stessa rete sociale, dallo stesso computer — è proprio una questione); semplicemente con il modello di consumo dei contenuti si può trovare questa persona, se c'è la necessità di farlo.
Spero che nei prossimi 5 anni emerga qualche tecnologia per monetizzare questi dati, dove sarà realmente possibile pagare le persone — tu stesso pagherai e non utilizzeremo i tuoi dati. Ma penso che se su qualche 'Instagram' verrà introdotto un abbonamento a pagamento, nessuno lo utilizzerà, quindi l'alternativa è pagare gli utenti per i loro dati. Ma non sarà molto presto, perché il potere dei temibili ragazzi delle corporazioni non permetterà di introdurre una legge del genere, anche se sarebbe interessante. Ma qui il problema è che non è possibile valutare il valore reale dei dati di una persona in un momento specifico.
Facebook – ragazzi pieni di falle
Z: Buongiorno. Recentemente è emersa la notizia che Facebook intende integrare tutti i suoi progetti, incluso Instagram e Facebook, WhatsApp e così via. Qual è la sua opinione, dal punto di vista dei dati personali, considerando che ora queste applicazioni sono separate sul mio smartphone, ma appartengono comunque a Facebook?.. Cosa ne sarà in futuro?
AK: Ho capito. Giuridicamente appartengono già a Facebook, e possono unirli senza alcun controllo al loro interno, quindi penso che non cambierà nulla. L'unica cosa è che ora è sufficiente violare una sola applicazione per ottenere tutto. E Facebook... Spero che stiano monitorando. Sono veramente pieni di falle in tutti i luoghi.
Negli ultimi tempi sono emerse molte informazioni al riguardo — riguardo alle violazioni dei dati da parte di "Facebook". Non è che "Facebook" abbia improvvisamente iniziato a perdere questi dati, ma perché il GDPR ora costringe l'azienda a avvisare in anticipo. E la multa più grande si verifica nel caso in cui ci sia stata una violazione e l'azienda l'abbia taciuta, e perciò "Facebook" ora ne parla da solo. Questo non significa che prima non ci fossero queste violazioni dei dati.
Z: – Salve. Ho una domanda riguardo alla conservazione dei dati. Ogni stato sta attualmente introducendo leggi affinché i dati dei cittadini siano conservati sul territorio di questo stato. Quale condizione è sufficiente rispettare per poter eseguire questa legge, per un'applicazione internazionale?.. Ad esempio, "Facebook": un'unica base di dati…
In che modo, per rispettare queste condizioni?
AK: – Ascoltate, giuridicamente è sufficiente semplicemente affittare un server in questo paese e metterci dentro qualcosa. Il problema è che non c'è un organismo di controllo competente. I dati di "Facebook" non si trovano in Russia. Roskomnadzor sta lottando… "Facebook" ha una parte dei server dove si trova l'interfaccia di "Facebook" stesso, e non è possibile verificare dove si trovano realmente i dati e come vengono sincronizzati.
Z: – Controllare il traffico?
AK: – Controllare il traffico? Sì. Ma il traffico potrebbe poi portare a un punto di rete principale. Inoltre, tra i server potrebbe esserci qualcosa tipo VPN o altro. Teoricamente, non è possibile controllare che, diciamo, un amministratore di sistema a un certo punto non acceda a quel server e non prenda qualcosa da lì. Quindi questa legge non è stata fatta per proteggere i dati, ma per costringere le aziende ad aprire uffici, pagare tasse e conservare i dati fisicamente sul territorio del paese. Ma dal mio punto di vista, è un'iniziativa molto strana, a dire il vero.
Z: – Quindi è sufficiente controllare effettivamente l'interfaccia?
AK: Qualcuno potrebbe venire a controllare se i tuoi dati sono lì. Ma puoi mostrare un "excel" e nessuno potrà verificarlo, difficilmente qualcuno lo farà. Ora controllano semplicemente gli indirizzi IP: se l'indirizzo IP associato al dominio si trova nel territorio del paese — non controllano oltre. Ora, probabilmente, verranno a controllarmi.
Non ci sono servizi ai quali si possa affidare al 100%, ma le persone per bene non hanno nulla da temere.
Z: – Questa notizia, riportata in molti luoghi: un tizio di Microsoft ha caricato un servizio per controllare i propri…
AK: – Qualcosa del tipo: le vostre password sono state trapelate? In realtà, dopo le stesse violazioni su Facebook, lo stesso Facebook avvia sempre qualche sito di backup dove è possibile controllare se si trova in quel database — d'altra parte, è richiesto dal GDPR. Quindi, se non crei una cosa del genere, non te la caverai bene. Perciò tutti ora presentano questi progetti come 'è la nostra iniziativa'; in realtà, è una richiesta della legge. È davvero una cosa molto utile, ma non mi fiderei molto di servizi del genere se dev'essere inviato qualcosa di più complesso della tua password, perché molte persone hanno password identiche.
Z: – Basta inserire l'e-mail e già ti dicono quante volte è stata compromessa…
AK: – In realtà, non mi fido di queste cose, perché è molto facile collegarvi a quel browser, a un account reale. Soprattutto se usate i servizi delle stesse persone che hanno lanciato quel sito. È stato come l'anno scorso, quando Facebook ha inviato: se le vostre foto intime sono trapelate su Facebook, inviatecele e noi verificheremo dove sono state menzionate.
Non so cosa sia questo incubo pubblicitario e chi l'abbia pensato in Facebook, ma è realmente accaduto. Volevano confrontare se qualcuno avesse inoltrato le vostre foto in messaggi privati. Fondamentalmente, questo è mirato a buone intenzioni, ma è davvero strano. Non mi fiderei di questo.
Z: – E un'altra domanda. Per un utente normale, quanto sono alti i rischi di fuga di dati? Rischi di danno a causa delle fughe.
AK: – Ho capito. Dipende dai dati che si custodiscono. Penso che non siano molto alti. La cosa più grave è se le e-mail e le password trapelano da qualche parte e si utilizza sempre la stessa password — allora sì. Ritengo che gli utenti non abbiano molto da temere. Ma se, ovviamente, non hanno qualche cosa di compromettente nel loro Google Mail. Ci sono stati molti esempi.
La storia più conosciuta è quella di "Google", quando in Utah una ragazza fu rapita, non riuscivano a trovarla, e a un certo punto i rapitori inviarono le sue foto in un allegato archiviato. E "Google", scannerizzando quell'allegato, scoprì segni di pornografia infantile. Trovarono tutti. Eppure loro riuscirono a fare causa a "Google" per aver violato il segreto della corrispondenza. Questo procedimento legale è durato piuttosto a lungo. Tuttavia, ritengo che un utente normale non abbia nulla da temere, a meno che non pubblichi, ad esempio, il suo passaporto in accesso pubblico. È una storia doppia – dipende dai dati e dall'utente. Magari adesso – nulla di grave, ma tra 15 anni, quando diventerà un funzionario, potrebbero riemergere alcuni suoi materiali.
Come si lavora con lo stato?
Z: – Grazie. Ha accennato un po' al fatto che fa ricerche per lo Stato, per enti pubblici, servizi, e lavora con loro. Potrebbe raccontarci un po' di più su alcuni progetti attuali? Anche di più, se può, su... Due domande: la prima – progetti attuali, e la seconda – sono arrivate alcune proposte da parte di enti pubblici…
AK: – Inadeguate!
Z: – Sì. Quando ha pensato: forse non dovrei farlo.
AK: – Vi racconterò. Lo dico a tutti. Con questa persona ci siamo molto litigati su "Twitter". Dalla squadra di Milonov mi è arrivata una richiesta su "Twitter" per trovare insegnanti che guardano porno gay. Abbiamo subito detto di no. Ma ci sono persone del genere, arrivano spesso lettere, e molto spesso è collegato a qualche oppositore, manifestazioni. Noi non ci occupiamo di queste sciocchezze, e ci tiriamo già addosso tante critiche. Non me ne vergogno.
Per quanto riguarda i "governi", abbiamo la seguente politica: sviluppiamo software, software per la ricostruzione tridimensionale, riconoscimento facciale, analisi dei dati. Cosa fanno esattamente, è molto difficile dirlo, ma tra i modelli – c'è la previsione dei crimini, ciò che è legato alla sicurezza pubblica all'interno della città, movimenti delle persone, geomarketing e così via. Dalla disposizione degli oggetti nell'ambiente urbano fino all'identificazione di pedofili, stupratori, maniaci e tutti i vari individui poco raccomandabili.
A dir poco, non ci siamo mai occupati di oppositori. Forse, non ci dicono mai in faccia. In realtà, è un problema molto grande: la cooperazione con i "govenatori", perché non sempre spiegano quale sia il compito. Ti dicono: fai un software per identificare le casalinghe, mentre in realtà hanno in mente di fare qualcos'altro con esso – tutto si blocca lì.
Inoltre, lo stato è un cliente molto interessante e strano, che cerca sempre di inserire qualche centesimo nella tua ricerca, e spesso il loro approccio e comprensione del machine learning sono molto superficiali. Ad esempio, ho una lezione separata sugli errori del machine learning. Là porto sempre l'esempio quando abbiamo fatto un sistema di previsione della criminalità nella regione di Mosca, il cliente ha detto: lì dove vendono i cocomeri, per favore aumentate il coefficiente di quattro volte. E poi in realtà si è scoperto che i punti vendita di cocomeri non sono affatto criminali. È solo un errore del fatto che una persona mette le proprie idee.
Insomma, lo stato è un cliente interessante, ci sono molte sfide interessanti. La maggior parte si riduce a modelli di previsione di qualche cosa. Spesso riguarda qualche infrastruttura urbana.
Z: – Ci sono fonti dove è possibile seguire le vostre ricerche? Molte informazioni. Da quanto capisco, c'è ancora molto materiale trascurato. Le vostre pagine, qualcos'altro...
AK: – Non ho pagine personali.
Z: – Probabilmente, hanno già chiuso su Facebook?
AK: – Qualcosa come quattro mesi fa c'è stata una storia: ci hanno inviato tutti delle grandi lettere, dicendo che "siete dei bastardi, vendete tutto al Cremlino, violate tutte le regole di Facebook". Hanno persino inviato una lettera al mio cane: "Ciao, Marss blu-corgi, stai raccogliendo dati!" e così via. Ascoltate, stiamo facendo un rebranding ora. Tra due o tre settimane avremo un sito aggiornato. Si potrà seguire lì. Ma in questo senso siamo molto pigri.
Come si può determinare l'affidabilità di una VPN?
Z: – Quando hai detto che saresti entrato in un caffè senza identificarti col tuo numero di telefono. Ma con quale?
AK: – Non si può parlare – sotto un altro nome, perché è un invito a violare il regolamento di identificazione. No-no-no. Sto scherzando. Ora praticamente tutti i caffè identificano tutto – lì non c'è solo il numero di telefono, ci sono un sacco di pixel, c'è l'identificazione del dispositivo, l'indirizzo MAC e chissà cos'altro, per poi utilizzarlo – da scopi pubblicitari a operazioni di sorveglianza. Quindi con queste cose bisogna essere molto cauti. Non solo puoi scrivere qualcosa, ma anche dal tuo dispositivo possono scrivere, e poi succederà qualcosa.
Forse hai visto la storia di come ora si stia svolgendo un'indagine su come (in Bielorussia, per inciso) gli account di Facebook vengano affittati, tipo per la pubblicità dei casinò. E in realtà non si sa per cosa, tra l'altro danno anche l'accesso al computer. È di questo tipo di cose che bisogna stare il più attenti possibile. Se decidi di scrivere qualcosa in modo anonimo… Io andrei in un caffè e attiverebbe un VPN di qualche tipo. Ma in realtà (anche qui, non sto accusando nessuno), quando usi un account nel VPN, controlla a chi appartiene questo VPN, quale azienda, a chi appartiene questa azienda e così via. Perché la maggior parte degli attori del mercato VPN non sono proprio ragazzi così bravi.
Va bene, in Bielorussia non è importante. In Russia un buon VPN viene controllato per vedere se azino777 è bloccato o meno. Perché, se non lo è, c'è una grande probabilità che entro una settimana questo servizio VPN venga chiuso. In generale, controlla tutto.
Sulla cancellazione automatica dei messaggi
Z: – Hai parlato così tanto di messaggi privati, che i social network li leggono… Ad esempio, Facebook ha messaggi privati segreti che possono essere impostati (oltre al fatto che sono anche cifrati) per essere eliminati. Come puoi commentare questo?
AK: – Non posso commentare. Prima di tutto, non sono un super professionista in crittografia, e in secondo luogo, il problema è che nessuno ha mai visto i server di Facebook, nessuno sa come funziona tutto questo. In una specifica, si potrebbe dire che c'è la crittografia end-to-end, ma potrebbe non essere così, oppure è end-to-end, ma con alcune imprecisioni o qualcos'altro. Ha senso utilizzare una cosa del genere se hai paura che la persona a cui hai inviato qualcosa, a un certo punto cerchi di fare qualcosa.
In «Telegram» c'è una funzione comoda per inviare fotografie intime che si autoeliminano: quando provi a fare uno screenshot, si elimina automaticamente. In «iPhone» è invece stata introdotta la funzione di registrazione dello schermo, e puoi registrare video dallo schermo e così via… Mi inviano molto spesso materiale con questa funzione (autoeliminazione) – non capisco mai perché. Posso semplicemente scaricarlo subito! È tutto a vostra discrezione.
Il sistema di rating sociale in Cina: miti, realtà, prospettive
D: – In realtà abuso un po', anche se non ho bisogno di VPN (tra l'altro, la VPN che abbiamo è verificata). E a proposito di etica. Abbiamo un amico meraviglioso dal Kazakistan, lo abbiamo anche portato per una lezione. Una volta eravamo seduti a una conferenza, dove si parlava di varie cose, e lui dice (è un esperto di sicurezza informatica, quindi si occupa di sicurezza ingegneristica, è una persona a cui piacciono le soluzioni tecniche): «Ecco, sono tornato dalla Cina. Lì stanno facendo una cosa fantastica – il rating sociale». Hai per caso fatto qualche ricerca su questo argomento, su come funziona da loro?
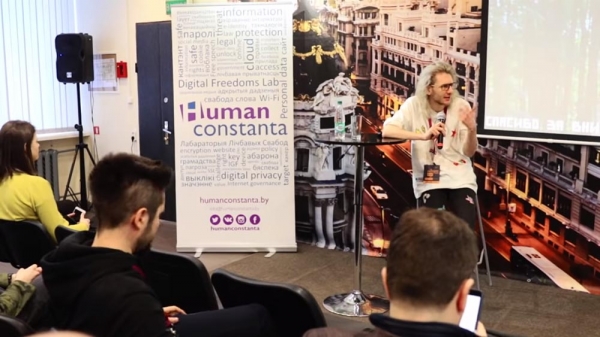
AK: – Noi in Russia vendiamo servizi di scoring, ne so molto.
D: – Ecco, ho proprio questa domanda, vorresti parlarne di più – riguardo a ciò che potrebbe attenderci in futuro. Ma c'è anche la questione etica. Lui parlava con tanto entusiasmo: «Una soluzione ingegneristica interessante!» Hai un tuo codice etico?
AK: – Sì, tra l'altro, ce l'abbiamo. Due anni fa lo abbiamo introdotto – proprio dopo la storia con Milonov abbiamo deciso di classificare questi progetti. Tornando al rating: è una delle questioni più popolari, perché i media demonizzano molto tutta questa storia – che le persone non possono uscire dal paese, vengono uccise con un laser dalla luna. Vi mostro, di nuovo, cose ingegneristiche…
Se inizi a scavare in questa storia, guardando quali parametri rientrano in questo rating sociale, capirai: ci sono alimenti in sospeso, condanne, storia creditizia, insomma, dal punto di vista ingegneristico è davvero straordinaria. Vivi senza infrangere la legge, vivi bene – ti danno un tasso di interesse basso per i prestiti. Hai un lavoro sociale importante (per esempio, insegnante) – ti danno un alloggio adeguato. Inizialmente tutti furono stupiti, perché si diffuse la notizia che se scrivessi male del presidente, il tuo rating sarebbe stato abbassato. Anche se non c'erano prove. A difesa del rating posso dire, contro il rating posso dire, che nessuno ha visto l'algoritmo, quali parametri vengono effettivamente utilizzati.
Poi è emersa la storia che oltre un milione di persone non sono state lasciate uscire all'estero, il divieto di espatrio è stato imposto. In verità, questa non è una formulazione molto precisa. Quando ottieni un visto (ad esempio, per l'Europa), il visto ti viene rilasciato sulla base di "70 euro al giorno" (qualcosa del genere); se non fornisci un documento sui redditi, non ti daranno il visto. In Cina, il ministero degli Esteri locale ha deciso di andare un po' oltre: ha semplicemente avvertito subito le persone che non avevano abbastanza soldi che, se volessero andare all'estero, non avrebbero avuto abbastanza fondi. Di conseguenza, tutto ciò poi è stato riportato nella concezione che i poveri non possono uscire all'estero. È una questione etica complessa, che confina con una certa presunzione di colpevolezza-innocenza, ma di fatto non posso dare un giudizio.
Le persone uccidono, non le armi.
La cosa principale da capire: tutti questi algoritmi che la società condanna – il problema non sono gli algoritmi. Gli algoritmi hanno semplicemente permesso di analizzare molto rapidamente un grande "volume" di persone, e questo problema sociale è stato sollevato. Quindi, il bot di "Microsoft" che ha appreso dai tweet ed è diventato razzista – non è colpa del bot, ma dei tweet che ha letto. Oppure l'azienda che decide di costruire un modello di dipendente ideale, analizzando quelli attuali, e scopre che è un bianco, di genere maschile con un'istruzione superiore.
Questo non è un modello: razzista, sessista o altro; sono persone che hanno assunto queste persone (giuste o sbagliate che siano, non importa). Tutto semplicemente confina con l'idea che l'intelligenza artificiale sia cattiva, ma in realtà... Se, per esempio, il governo russo dovesse approvare una legge per cui non si offre istruzione gratuita agli oppositori, e venisse scritta una soft che li identifica e li priva di questa istruzione gratuita, non sarebbe colpa dell'algoritmo. Anche se nessuno sostiene la mia concezione, perché quando dico che non sono le armi a uccidere le persone, ma le persone, mi danno del 'fascista' e così via.
In generale, è davvero una soluzione ingegneristica molto interessante. Bisogna capire perché, per esempio, in Russia non ci sarà nulla di tutto ciò. In [Bielorussia] non ci sarà, perché siete uno stato europeo, va tutto bene per voi. In Russia non ci sarà per molte ragioni: innanzitutto, non abbiamo lo stesso livello di fiducia nel sistema di polizia come in Cina; non abbiamo lo stesso livello di digitalizzazione. Perché in Cina ha funzionato tutto? Perché il governo ha la medicina digitale, l'assicurazione digitale, la polizia digitale. E qualcuno di intelligente ha pensato: mettiamo tutto questo insieme e creiamo – fondamentalmente è un programma di fidelizzazione. Ci sono più vantaggi che svantaggi.
Quindi sì, penso che in Russia non verrà implementato. Prima bisogna digitalizzare tutto il Ministero della Salute (e questo è un compito per 50 anni) – qualcuno deve dedicare la vita a farlo, ma ovviamente nessuno lo farà. D'altra parte, le banche russe sono all'avanguardia nel mondo per il punteggio delle persone, fanno di tutto: 'Ah, sei un uomo? Metti like a giovani donne? Ecco una carta di credito per la tua amante'. È tutto molto avanzato. Per esempio, in America, praticamente ovunque il punteggio è vietato, perché ci sono leggi che obbligano la banca a spiegarti il perché: 'Ah! Perché la compagnia Social Data Hub conserva la storia per 10 anni, e ecco cosa ha rivelato di te'! E ora puoi citare in giudizio entrambi! Ma da noi non ci sono storie simili.
Perché si tace sulla statistica?
In linea di principio, supporto il punteggio, se non è una storia «totalitaria». Ma il punto è che non è possibile prevederlo o valutarlo. Questa è la questione più complessa nell'etica dei big data: prevedere l'effetto sociale che ci sarà tra 15 anni. Ad esempio, io ho supplicato a lungo la procura di rivelare informazioni sulla criminalità. I dati sulle statistiche criminali sono uno dei pilastri di qualsiasi statistica; tutti lo desiderano molto. Ma, ad esempio, in Russia non si rivelano le statistiche criminali per una ragione molto semplice: temono di alterare la demografia all'interno delle città. Si pensa che le persone smetteranno di vivere in alcune città, anche all'interno della città si redistribuirà tutto in qualche modo. Per la stessa ragione non si divulgano le statistiche dell'ESAME DI STATO – capite, in quali scuole andrà la gente, in quali no.
È possibile che sia giusto, è possibile che no, ma ci sono stati molti progetti... Ad esempio, «Yandex» per un certo periodo (di nuovo, secondo «rumors gialli», non ho visto, non so) ha deciso di aggiungere al modello di previsione del mercato immobiliare il numero di attacchi ai tassisti, cioè un certo approccio al livello di criminalità, contando il numero di reclami dei tassisti su chi li ha molestati, minacciati e così via. Sono stati costretti a ritirarlo rapidamente all'interno dell'azienda, per evitare di fare cose simili.
Z: – Comunicate con gli studenti, comunicate con il pubblico nel vostro paese, nel nostro paese. Avete notato dal numero di domande dal pubblico che siamo ancora in quella fase di sviluppo in cui pensiamo che abbiamo bisogno di riservatezza, che possiamo nasconderci da qualcuno, proteggere i nostri dati senza fornirli, nascondendoli, crittografandoli. Se l'Unione Europea ha già passato la fase successiva, la fase di privacy, che implica il controllo sui dati – costringere chi raccoglie i tuoi dati a fornirti un controllo efficace su di essi... In base ai campioni per regioni, per classi sociali – quale categoria di cittadini, di persone, ha già superato la seconda fase o chi siede ancora per lo più al primo?
Chi è più preoccupato per la sicurezza dei dati personali?
AK: La stragrande maggioranza... Direi: a nessuno frega niente! Questo preoccupa attualmente i top manager. Nelle città russe – Mosca e San Pietroburgo. Il centro attivo è rappresentato da informatici, designer, professioni creative, tutti coloro che sanno filtrare i contenuti, acquisire nuove conoscenze, con un elevato livello di interesse per i problemi internazionali. Principalmente sono top manager; sì, informatici (escludendo i professionisti della sicurezza); banchieri – ovvero tutte le persone a cui una fuga di dati potrebbe in qualche modo influire.
Se, per esempio, i dati di un qualsiasi casalingo di una qualche Kaluga venissero rubati: difficilmente la sua vita cambierà in modo significativo se qualcuno ruba, ad esempio, l'accesso al suo gmail, dove tiene l'accesso alle serie. Il punto è che la legge protegge tutti allo stesso modo, ed è giusto, perché... dal punto di vista legale tutti sono uguali – ah-ah... ma la cosa più importante è che è impossibile capire quanto varranno i dati di qualcuno finché questi dati non scompaiono – purtroppo, è molto difficile da prevedere. Ma principalmente appartiene a tale categoria di cittadini.
Telefono – nella stagnola!
Ho visto una volta in vita mia una conservazione totale di tutto in due aziende. Una è il maggiore integratore di sicurezza informatica: lì tutto, fino alle chiavette USB, è incollato con nastro all'interno dell'ufficio; e le persone lì sono simili – ho incontrato una persona che aveva il telefono in un sacchetto di stagnola. Ho scoperto che ci sono aziende che commerciano in sacchetti speciali di questo tipo. E la seconda volta ho visto una storia simile in "Bloomberg" con i dipendenti: stavamo nella sala fumatori, e qualcuno si stava facendo fotografare da qualche parte, e uno di loro ha detto – "Così, che non si veda noi sullo sfondo!" Pensavo: "Oh, niente male"!
«Meglio noi che l'FSB»
Non mi piacerebbe dire che sono meno dell'uno per cento della popolazione, ma, sfortunatamente, nella massa generale praticamente a tutti non importa. Ma d'altra parte, ho un servizio controverso per il monitoraggio delle azioni dei minori (lo abbiamo lanciato tempo fa con lo slogan «Meglio noi che l'FSB»), per avvertire i genitori che il minore sta combinando guai, prima che il nostro algoritmo, installato da qualche parte lì, invi un qualcuno a lui.
Durante la verifica del bambino, è necessario inviare una scansione del passaporto (è in effetti una pratica normale), ma abbiamo scritto che potete tagliare il numero del passaporto, perché non ci interessa; ci interessa solo la vostra foto, l'ologramma e il nome-cognome. E praticamente il 100 % delle persone – bene, circa 95 passaporti su 100 – le persone hanno accuratamente ritagliato questi numeri in «Photoshop» e hanno inviato solo la parte necessaria. Cioè hanno capito – ah, visto che non serve a loro, allora non serve nemmeno inviarlo. A mio avviso, è un reale passo in avanti, spinto dal loro scetticismo nei nostri confronti.
Z: – Il campione è specifico. Ci sono persone che si rivolgono, già avanzate.
Le persone non vogliono essere sorvegliate, ma non leggono i contratti.
AK: – Sì. E c'è un'altra cosa simile: abbiamo lanciato alla fine dell'anno scorso un'applicazione di incontri (presto la rilanceremo). C'era un gruppo di controllo di 100.000 persone. E secondo i criteri del GDPR, nella pagina personale c'erano 15 checkbox – do il consenso per l'analisi dell'interazione con l'interfaccia, per l'accesso alla mia demografia, per l'accesso alla ricostruzione 3D del volto, per l'accesso ai miei messaggi personali e così via. Abbiamo elencato al massimo i diversi tipi di accesso. C'è anche qualche statistica su quali checkbox le persone selezionavano. Il 98 % ha lasciato tutte le checkbox preimpostate come di default (anche se accedevano a questa pagina e vedevano tutto, non gli importava), mentre era interessante analizzare questi 2 % su cosa fosse prioritario per loro.
Tutti hanno rimosso il consenso per l'accesso ai messaggi personali e praticamente tutti hanno rimosso il consenso per i dati del test sessuale (cosa piace loro, cosa riempivano, le loro devianze – scherzo). Ma questo ha spinto le persone a fare attenzione: l'interfaccia dice loro – leggi attentamente questo, dà la possibilità di scorrere fino alla fine di questo contratto. Ma questo è stato fatto esclusivamente perché era un progetto di ricerca, e tutti sono stati avvertiti. Nessuna azienda, compresa noi, una volta rilasciata quest'applicazione al pubblico, costringerà una persona a leggere questo messaggio fino alla fine, perché... scusate, così funziona tutto.
A condizione che siano venuti da noi sapendo cosa fa l'azienda, sapendo che sono entrati in un servizio che ti offrirà candidati in base alle preferenze pornografiche – addirittura solo il 2% ha letto queste opzioni e ha fatto qualcosa. E praticamente nessuno di loro ha tolto il segno da «Accesso al traffico e ai dati sulle visite ad altre pagine web». Principalmente a tutti interessavano i messaggi personali.
Nudo e arresti per like – leggi interessanti delle repubbliche fraterne
Z: – Ho una domanda sulla protezione dei dati. Posso portare il telefono in un involucro di alluminio, fingere che non ci sia… Poi risulta che, in qualche modo stai salvando, salvando, ma poi devi consegnare i tuoi dati allo stato, perché lo richiede, e non puoi… E qui si scopre che i contrattisti statali sono tutti inaffidabili. In Bielorussia c'è una norma simile: se controllo la sicurezza dei miei dati personali (faccio alcune modifiche per avere accesso), divento subito un criminale. La stessa legge è stata usata per accusare i giornalisti nel caso «BelTa» di aver ottenuto accesso non autorizzato ai dati (puoi leggerlo tu stesso). Quindi, la mia domanda è: queste restrizioni sono una misura efficace per la privacy e, in generale, per la sicurezza dei dati personali?
AK: – Ho capito. In Bielorussia ci sono molte leggi molto interessanti. Ho appena scoperto... Io scherzo sempre sulla trasmissione di nudi, e in realtà da voi è vietata.
Z: – La dimostrazione è vietata!
AK: – È davvero strano.
Z: – Si può guardare, ma non si può trasmettere, non si può mettere mi piace. Non si può guardare insieme!
AK: – Risponderò alla tua domanda. Tornerò sul tema «arresti per like» a Mosca. In Russia è il principale tema. Non so come sia in Bielorussia, ma, a dire il vero, lo stato... Se analizzi le statistiche, a Mosca 95 arresti per like su 100 sono quando le persone si lamentano di altre persone, qualcuno denuncia un altro alla procura. Lo stato avvia raramente casi simili. Mi sembra che questa legge sia assolutamente assurda. Non conosco nessun criminale reale che sia stato arrestato per questo. Ma questa misura viene utilizzata per dare all'individuo qualcosa per cui essere accusato. Mi sembra che sia molto strano. Penso che un giorno verrà abrogata.
Z: – Si chiama tenere sotto controllo.
AK: – Beh-eh-eh, va bene... Non posso dirlo. Non sono proprio una sorta di mostro statale, ma la mia percezione è un po' cambiata, sapete, dalle persone che vengono da noi e dicono: «Mio figlio è scomparso, aiutatemi a trovarlo». Io dico: «Non posso fare nulla senza autorizzazione del tribunale». Guardi questi genitori, che darebbero tutto nella loro vita, darebbero l'accesso a qualsiasi dato – solo per risolvere il loro problema. Quindi è molto difficile per me affrontare una simile discussione: da un lato, credo che lo Stato faccia cose giuste quando prende persone reali, mentre dall'altro, dare accesso incontrollato è una storia davvero terrificante.
Tornando alla tua cosa, scusa, mi sono distratto. Io non credo affatto nei sacchetti di alluminio. Avere un cellulare e avvolgerlo in alluminio è una sorta di stupidaggine. A cosa serve? Per evitare che il telefono si colleghi al Wi-Fi? È più semplice spegnerlo. Per impedire al gestore telefonico di identificarti? Possono comunque triangolare il segnale, calcolarlo in qualche modo. Per me, le uniche misure di sicurezza efficaci sono quelle che includono un deposito protetto, come una rete locale – magari in appartamento, dove si può conservare qualcosa.
Z: – Qui si pone una questione legislativa. La legislazione è repressiva nei confronti della persona che vuole controllare i propri dati?
AK: – Ho capito, sì. Non sapevo nemmeno di questa cosa, quindi non posso dirti con certezza. In Russia non esiste una cosa del genere, anche se tutto è molto complicato. Probabilmente, si potrebbe consultare avvocati qualificati e, forse, c'è qualche via d'uscita – magari presentare ricorso a qualche tribunale europeo… No? Non posso dirti nulla su questo. Le mie conoscenze giuridiche sono superficiali, a livello di un amministratore d'azienda. So cosa non si può fare, affinché nessuno dica niente. Questo, naturalmente, è molto triste.
Z: – Voglio dire che in altri paesi (per esempio, negli Stati Uniti) è pratica normale che tu possa testare una vulnerabilità e poi denunciarla, ma non pubblicizzarla.
AK: – Sì, «bug bounty». Ho capito, esiste una cosa del genere.
Z: – E le aziende non hanno meccanismi per allontanarti, perché è più economico.
AK: – Questa cosa rientra anche nel campo della legge. Dipende da come trovate questa vulnerabilità. Mi sembra che un gran numero di soldi, pagati per questa vulnerabilità in America, siano stati elargiti sotto accordi di riservatezza e con la minaccia di citare in giudizio la persona in questione. Non voglio comunque fare il moralista. Rischiamo sempre con queste cose. Ho avuto dipendenti che hanno trovato simili vulnerabilità in varie applicazioni governative – dico sempre: "Meglio inviare una lettera anonima che dirgli che c'è un buco lì." E poi un qualche ente di ricerca potrebbe arrivare… Insomma, non voglio continuare oltre.
Non è possibile controllare l'onestà di un'azienda: se non ti piace, non usarla.
Z: – Ho una domanda. Avete detto che avete svolto un esperimento – c'erano 15 caselle da spuntare... Supponiamo che l'utente deselezioni tutte le caselle. Chi e come controllerà questo? Come può essere verificato?
AK: – A dirvelo onestamente: nessuno e in nessun modo. Sul serio. Il fatto che abbiate spuntato o deselezionato la casella "Disabilita il tracciamento pubblicitario" su Google non significa assolutamente nulla. Purtroppo, anche quando su VKontakte spuntate il divieto di indicizzazione da parte dei motori di ricerca, questi continuano a indicizzarla e poi semplicemente non mostrano quei risultati a determinate persone. Tutto questo è dovuto alla mancanza di organi competenti in grado di verificarlo. Inoltre, le aziende che lo fanno sono private. Facebook ha una posizione, giusta o sbagliata, ma è una sola: se non ti piace, non usarlo.
Sulla regolamentazione
Z: – Ho solo una semplice domanda. Qual è la tua opinione sulla regolamentazione nel trattamento dei dati, sull'autoregolamentazione?
AK: – Io, come rappresentante dell'azienda, credo che il mercato e il business necessitino di autoregolamentazione. Credo che un'associazione di big data possa regolamentarsi da sola, senza lo stato. Ho molta sfiducia nella regolamentazione statale e in tutte le storie in cui lo stato vuole conservare qualcosa, perché ogni caso ha dimostrato che è molto dannoso. Qualcuno sicuramente incollerà il login e la password su un post-it giallo sul monitor e così via.
In generale, credo nell'auto-regolazione. Inoltre, credo che nei prossimi 5 anni arriveremo a una certa apertura. Anche ora lo vedete già nei temi di attualità, che per lo stato è molto difficile mentire agli utenti, e agli utenti è molto difficile mentire al sistema. E questo, in linea di massima, probabilmente è un bene. Dato che i nostri collaboratori dei servizi segreti riescono a identificare le persone dalle foto pubbliche.
Tutto ciò porta probabilmente a una diminuzione del livello di criminalità. Beh, puramente matematicamente. Se a qualcuno interessa discutere della diminuzione del livello di criminalità, ci sono moltissime conclusioni che si possono trarre. In generale, sono per l'auto-regolazione del mercato. Grazie!

Un po' di pubblicità 🙂
Grazie per rimanere con noi. Ti piacciono i nostri articoli? Vuoi vedere più contenuti interessanti? Supportaci effettuando un ordine o raccomandandoci a qualcuno. , unica alternativa ai server entry-level, concepita da noi per te: (sono disponibili opzioni con RAID1 e RAID10, fino a 24 core e fino a 40GB DDR4).
Dell R730xd a metà prezzo nel data center Equinix Tier IV ad Amsterdam? Solo da noi nei Paesi Bassi! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partire da $99! Leggi di
Fonte: habr.com
