

Toolkit per il pentester principiante: ecco un breve riassunto dei principali strumenti utili per il pentest di una rete interna. Questi strumenti sono già ampiamente utilizzati da una vasta gamma di specialisti, quindi è utile conoscere le loro possibilità e possederli a menadito.
Contenuto:
Nmap
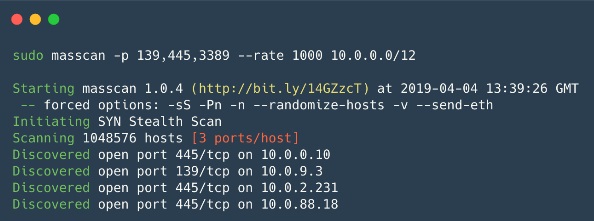
– utilità open source per la scansione delle reti, è uno degli strumenti più popolari tra i professionisti della sicurezza e gli amministratori di sistema. Viene utilizzato principalmente per la scansione delle porte, ma oltre a ciò ha una vasta gamma di funzioni utili, il che fa di Nmap un super-combinato per l'esplorazione delle reti.
Oltre a controllare le porte aperte/chiuse, Nmap può identificare il servizio che ascolta sulla porta aperta e la sua versione, e a volte aiuta a determinare il sistema operativo. Nmap supporta script per la scansione (NSE — Nmap Scripting Engine). Utilizzando script, è possibile verificare le vulnerabilità di vari servizi (se, ovviamente, esiste uno script per essi, oppure si può sempre scrivere il proprio) o fare brute-forcing delle password di vari servizi.
In questo modo, Nmap consente di creare una mappa dettagliata della rete, ottenere il massimo delle informazioni sui servizi in esecuzione sugli host della rete e anche verificare proattivamente alcune vulnerabilità. Nmap ha anche impostazioni di scansione flessibili, è possibile configurare la velocità di scansione, il numero di thread, il numero di gruppi da scansionare, ecc.
È comodo per la scansione di piccole reti ed è indispensabile per la scansione mirata di singoli host.
Pro:
- Funziona rapidamente con un piccolo intervallo di host;
- Flessibilità delle impostazioni: è possibile combinare le opzioni in modo da ottenere dati informativi nel tempo accettabile;
- Scansione parallela: l'elenco degli host target è suddiviso in gruppi e poi ogni gruppo viene scansionato in sequenza, all'interno del gruppo viene utilizzata la scansione parallela. Inoltre, la suddivisione in gruppi è un piccolo svantaggio (vedi sotto);
- Set di script preimpostati per diverse attività: è possibile non perdere molto tempo a cercare script specifici, ma indicare i gruppi di script;
- Output dei risultati: 5 formati diversi, incluso XML, che può essere importato in altri strumenti;
Contro:
- La scansione di un gruppo di host — le informazioni su un determinato host non sono disponibili fino al termine della scansione dell'intero gruppo. Questo si risolve impostando nelle opzioni la dimensione massima del gruppo e l'intervallo di tempo massimo entro il quale si attenderà una risposta alla richiesta, prima di interrompere i tentativi o effettuare un altro;
- Durante la scansione, Nmap invia pacchetti SYN alla porta di destinazione e attende qualsiasi pacchetto di risposta o l'assenza di risposta, nel caso non ci sia risposta. Questo incide negativamente sulle prestazioni del scanner in generale, rispetto agli scanner asincroni (ad esempio, zmap o masscan);
- Quando si esegue la scansione di grandi reti utilizzando flag per accelerare la scansione (—min-rate, —min-parallelism) può dare risultati false negative, mancando porte aperte su un host. Inoltre, queste opzioni devono essere utilizzate con cautela, considerando che un alto packet-rate può portare a un DoS involontario.
Zmap
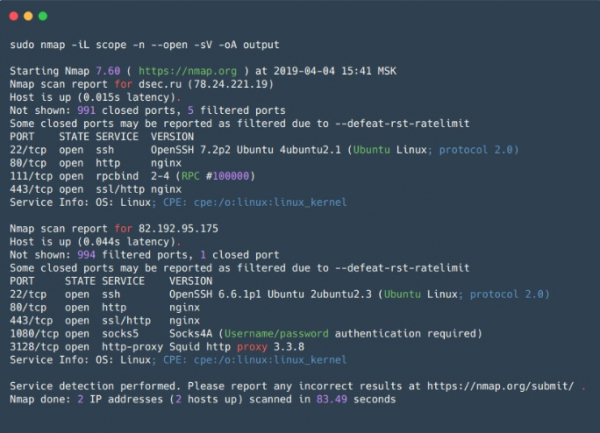
(non confondere con ZenMap) — è anche uno scanner open source, creato come un'alternativa più veloce a Nmap.
A differenza di nmap — Zmap, inviando pacchetti SYN, non attende che torni una risposta, ma continua la scansione, aspettando contemporaneamente risposte da tutti gli host, in questo modo non supporta effettivamente uno stato di connessione. Quando arriva una risposta al pacchetto SYN, Zmap, in base al contenuto del pacchetto, capirà quale porta e su quale host era aperta. Inoltre, Zmap invia solo un pacchetto SYN alla porta scansita. È anche possibile utilizzare PF_RING per una scansione rapida di grandi reti, se si dispone di un'interfaccia a 10 gigabit e di una scheda di rete compatibile.
Pro:
- Velocità di scansione;
- Zmap genera frame Ethernet bypassando lo stack TCP/IP del sistema;
- Possibilità di utilizzare PF_RING;
- ZMap randomizza gli obiettivi per una distribuzione uniforme del carico sul lato in scansione;
- Possibilità di integrazione con ZGrab (strumento per la raccolta di informazioni sui servizi a livello applicativo L7).
Contro:
- Può causare un'interruzione del servizio delle attrezzature di rete, ad esempio, potrebbe mettere fuori uso router intermedi, nonostante il carico distribuito, poiché tutti i pacchetti passeranno attraverso un unico router.
Masscan
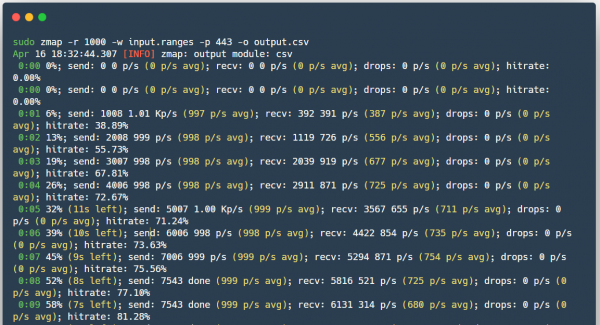
— sorprendentemente, ma è anche uno scanner open source creato con un unico scopo: scansionare Internet ancora più velocemente (in meno di 6 minuti a una velocità di ~10 milioni di pacchetti/s). Funziona sostanzialmente allo stesso modo di Zmap, solo che è ancora più veloce.
Pro:
- La sintassi è simile a Nmap e il programma supporta alcune opzioni compatibili con Nmap;
- La velocità di funzionamento — uno degli scanner asincroni più veloci.
- Meccanismo di scansione flessibile — ripristino della scansione interrotta, distribuzione del carico su più dispositivi (come in Zmap).
Contro:
- Analogamente a Zmap, il carico sulla rete è estremamente elevato, il che può portare a un DoS;
- Di default non è possibile scansionare a livello applicativo L7;
Nessus
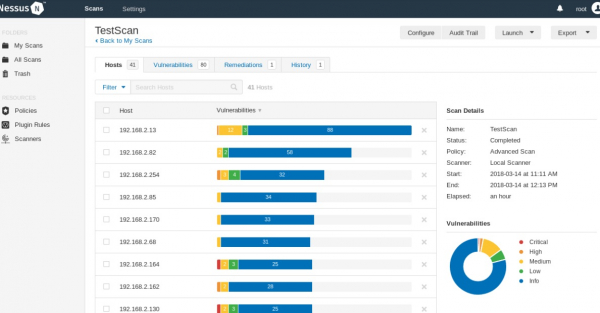
— uno scanner per automatizzare il controllo e l'identificazione delle vulnerabilità note nel sistema. Il codice sorgente è chiuso, esiste una versione gratuita di Nessus Home, che consente di scansionare fino a 16 indirizzi IP con la stessa velocità e analisi dettagliata della versione a pagamento.
È in grado di identificare versioni vulnerabili di servizi o server, rilevare errori nella configurazione del sistema, eseguire il bruteforce di password da dizionario. Può essere utilizzato per verificare la correttezza delle impostazioni dei servizi (posta, aggiornamenti, ecc.), oltre a essere utile nella preparazione per l'audit PCI DSS. Inoltre, in Nessus è possibile fornire le credenziali per l'host (SSH o credenziali di dominio in Active Directory) e lo scanner avrà accesso all'host per eseguire controlli direttamente su di esso, questa opzione è chiamata scansione delle credenziali. Utile per le aziende che conducono audit delle proprie reti.
Pro:
- Scenari specifici per ogni vulnerabilità, il cui database viene continuamente aggiornato;
- Output dei risultati — testo semplice, XML, HTML e LaTeX;
- API Nessus — consente di automatizzare i processi di scansione e di acquisizione dei risultati;
- Scansione delle credenziali, è possibile utilizzare credenziali Windows o Linux per controllare aggiornamenti o altre vulnerabilità;
- Possibilità di scrivere moduli di sicurezza personalizzati — lo scanner dispone di un proprio linguaggio di scripting NASL (Nessus Attack Scripting Language);
- È possibile impostare un orario per la scansione regolare della rete locale — ciò consente al Servizio di Sicurezza Informatica di essere sempre aggiornato su tutte le modifiche nella configurazione della sicurezza, l'emergere di nuovi host e l'uso di password da dizionario o password di default.
Contro:
- Possono verificarsi malfunzionamenti nei sistemi scansionati: quando l'opzione safe checks è disattivata, è necessario lavorare con attenzione;
- La versione che consente l'uso commerciale non è gratuita.
Net-Creds
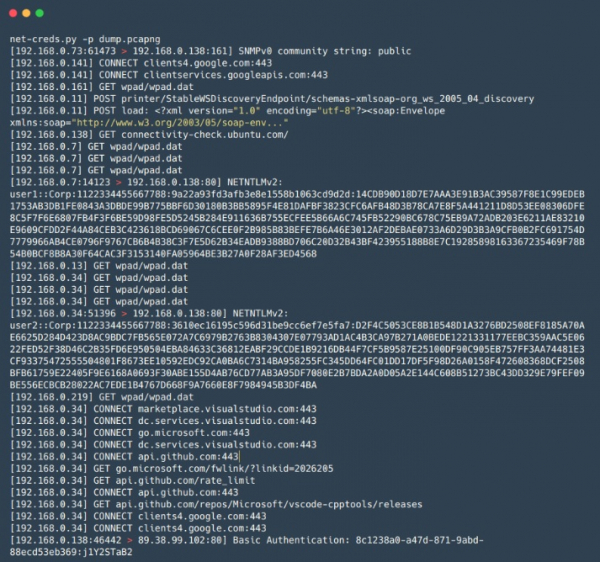
— uno strumento in Python per raccogliere password e hash, oltre ad altre informazioni, come URL visitati, file caricati e altri dati dal traffico, sia in tempo reale durante un attacco MiTM, sia da file PCAP precedentemente salvati. Adatto per un'analisi rapida e superficiale di grandi volumi di traffico, ad esempio durante attacchi MiTM in rete, quando il tempo è limitato e l'analisi manuale tramite Wireshark richiede molto tempo.
Pro:
- L'identificazione dei servizi si basa sull'analisi dei pacchetti anziché sulla determinazione del servizio in base al numero della porta utilizzata;
- Facile da usare;
- Ampia gamma di dati estraibili, inclusi login e password per FTP, POP, IMAP, SMTP, protocolli NTLMv1/v2, oltre ad informazioni dalle richieste HTTP, come moduli di login e autenticazione di base;
network-miner
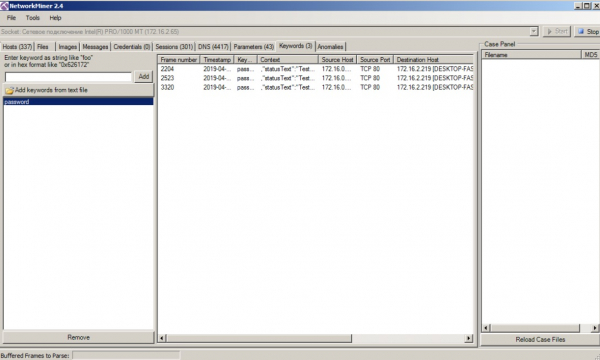
— simile a Net-Creds per principio di funzionamento, ma con maggiori funzionalità, come la possibilità di estrarre file trasmessi tramite protocolli SMB. Come Net-Creds, è comodo quando è necessario analizzare rapidamente un grande volume di traffico. Ha anche un'interfaccia grafica conveniente.
Pro:
- Interfaccia grafica;
- Visualizzazione e classificazione dei dati in gruppi – semplifica l'analisi del traffico e la rende rapida.
Contro:
- Nella versione di prova alcune funzionalità sono limitate.
mitm6
— uno strumento per condurre attacchi su IPv6 (SLAAC-attack). IPv6 è prioritario nei sistemi operativi Windows (in generale, anche in altri sistemi operativi), e nella configurazione predefinita l'interfaccia IPv6 è attivata, permettendo all'attaccante di impostare il proprio server DNS sulla vittima, utilizzando i pacchetti di Router Advertisement, dando così la possibilità di alterare il DNS della vittima. Ottimo per condurre attacchi Relay insieme all'utilità ntlmrelayx, il che permette di attaccare con successo le reti Windows.
Pro:
- Funziona alla grande in molte reti proprio a causa delle configurazioni standard degli host e delle reti Windows;
Responder
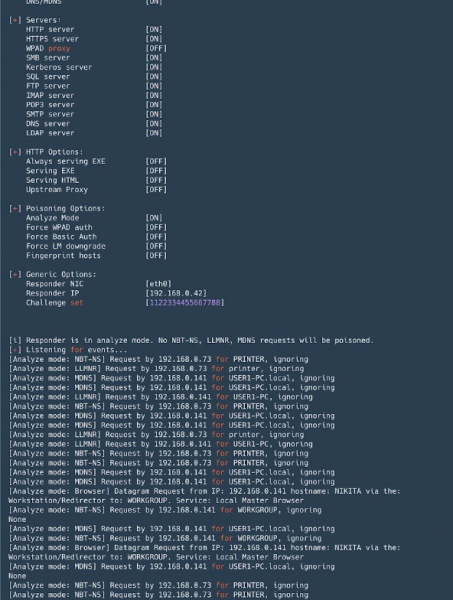
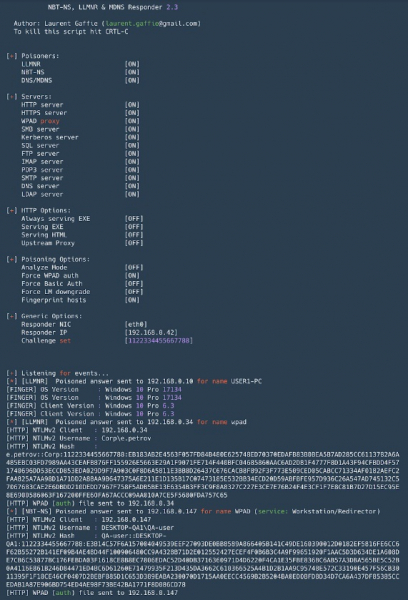
— uno strumento per lo spoofing dei protocolli di risoluzione dei nomi su larga scala (LLMNR, NetBIOS, MDNS). Strumento indispensabile nelle reti Active Directory. Oltre allo spoofing, è in grado di intercettare l'autenticazione NTLM e include anche un set di strumenti per raccogliere informazioni e implementare attacchi NTLM-Relay.
Pro:
- Di default solleva numerosi server con supporto per l'autenticazione NTLM: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Consente di sostituire il DNS in caso di attacchi MITM (spoofing ARP, ecc.);
- Fingerprint dei host che hanno effettuato una richiesta broadcast;
- Modalità Analizzare — per un monitoraggio passivo delle richieste;
- Il formato degli hash intercettati durante l'autenticazione NTLM è compatibile con John the Ripper e Hashcat.
Contro:
- All'avvio su Windows, il binding della porta 445 (SMB) presenta alcune difficoltà (richiede l'interruzione dei servizi corrispondenti e un riavvio);
Evil_Foca
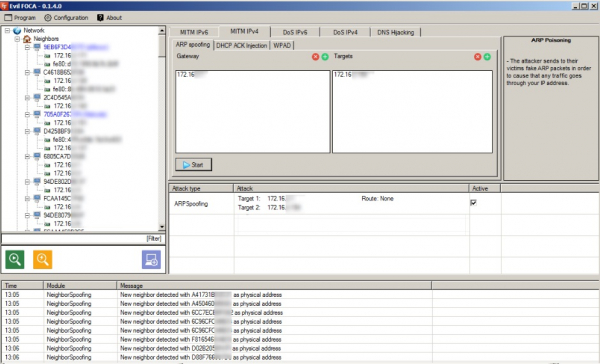
— uno strumento per verificare vari attacchi di rete nelle reti IPv4 e IPv6. Scansiona la rete locale, identificando dispositivi, router e le loro interfacce di rete, dopodiché è possibile effettuare vari attacchi sui partecipanti alla rete.
Pro:
- Ideale per eseguire attacchi MITM (spoofing ARP, iniezioni DHCP ACK, attacco SLAAC, spoofing DHCP);
- Possibilità di effettuare attacchi DoS — con spoofing ARP per reti IPv4, con DoS SLAAC in reti IPv6;
- Possibilità di effettuare DNS hijacking;
- Facile da usare, interfaccia grafica conveniente.
Contro:
- Funziona solo su Windows.
Bettercap
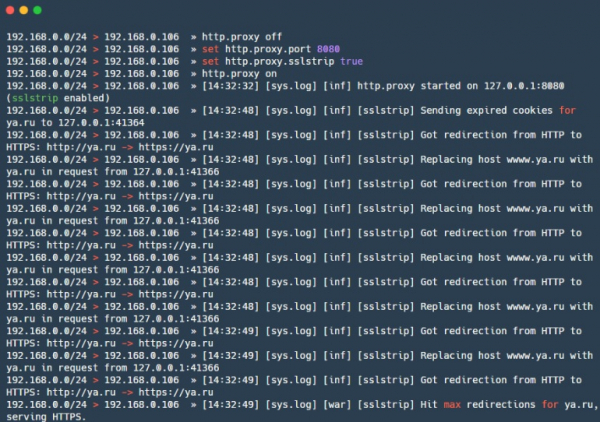
— un potente framework per l'analisi e l'attacco a reti, che include anche attacchi a reti wireless, BLE (bluetooth low energy) e persino attacchi MouseJack su dispositivi HID wireless. Inoltre, contiene funzionalità per la raccolta di informazioni dal traffico (analogamente a net-creds). In generale, un coltello svizzero (tutto in uno). Recentemente ha anche .
Pro:
- Sniffer di credenziali — permette di catturare URL visitati e host HTTPS, autenticazione HTTP, credenziali di vari protocolli;
- Numerosi attacchi MITM integrati;
- Proxy HTTP(S) trasparente modulare — consente di gestire il traffico in base alle necessità;
- Server HTTP integrato;
- Supporto per caplets — file che consentono di descrivere attacchi complessi e automatizzati in linguaggio di scripting.
Contro:
- Alcuni moduli — ad esempio, ble.enum — sono parzialmente non supportati su macOS e Windows, alcuni sono progettati solo per Linux — packet.proxy.
gateway_finder
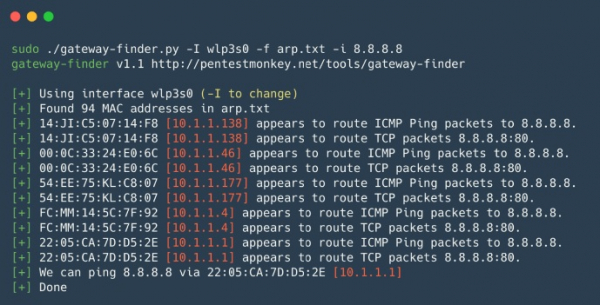
— uno script Python che aiuta a identificare possibili gateway nella rete. Ottimo per verificare la segmentazione o per trovare host che possono instradare nella sottorete necessaria o su Internet. Utile per test di penetrazione interni, quando è necessario controllare rapidamente la presenza di percorsi non autorizzati o percorsi verso altre reti locali interne.
Pro:
- Facile da usare e personalizzare.
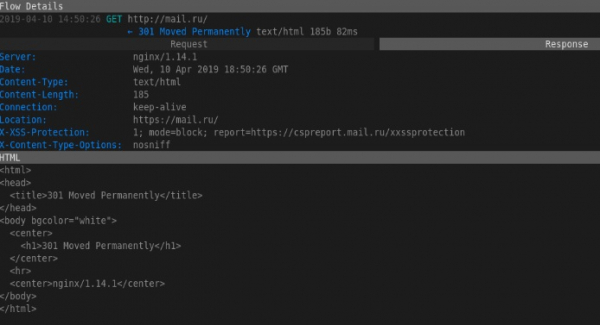
mitmproxy
— strumento open source per l'analisi del traffico protetto tramite SSL/TLS. mitmproxy è utile per intercettare e modificare il traffico protetto, con alcune riserve; lo strumento non esegue attacchi per decifrare SSL/TLS. Viene utilizzato quando è necessario intercettare e registrare le modifiche nel traffico protetto da SSL/TLS. È composto da Mitmproxy — per il proxying del traffico, mitmdump — simile a tcpdump, ma per il traffico HTTP(S), e mitmweb — interfaccia web per Mitmproxy.
Pro:
- Funziona con diversi protocolli e supporta la modifica di vari formati, da HTML a Protobuf;
- API per Python — consente di scrivere script per compiti non standard;
- Può funzionare in modalità proxy trasparente con intercettazione del traffico.
Contro:
- Il formato del dump non è compatibile con altri strumenti — difficile utilizzare grep, è necessario scrivere script;
SIET
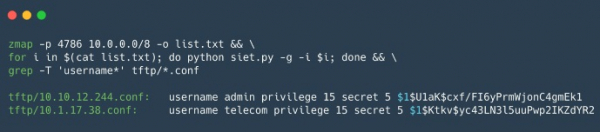
— strumento per sfruttare le capacità del protocollo Cisco Smart Install. Possibile ottenere e modificare la configurazione, oltre a prendere il controllo su dispositivi Cisco. Se si riesce a ottenere la configurazione di un dispositivo Cisco, è possibile verificarla tramite , questo strumento è utile per analizzare la sicurezza delle configurazioni dei dispositivi Cisco.
Pro:
L'uso del protocollo Cisco Smart Install consente di:
- Modificare l'indirizzo del server tftp sul dispositivo client inviando un pacchetto TCP corrotto;
- Copiare il file di configurazione del dispositivo;
- Sostituire la configurazione del dispositivo, ad esempio aggiungendo un nuovo utente;
- Aggiornare l'immagine iOS sul dispositivo;
- Eseguire un insieme arbitrario di comandi sul dispositivo. Questa è una nuova funzione, disponibile solo nelle versioni 3.6.0E e 15.2 (2) E iOS;
Contro:
- Funziona con un numero limitato di dispositivi Cisco, è anche necessario un IP 'bianco' per ricevere risposta dal dispositivo o essere sulla stessa rete del dispositivo;
yersinia
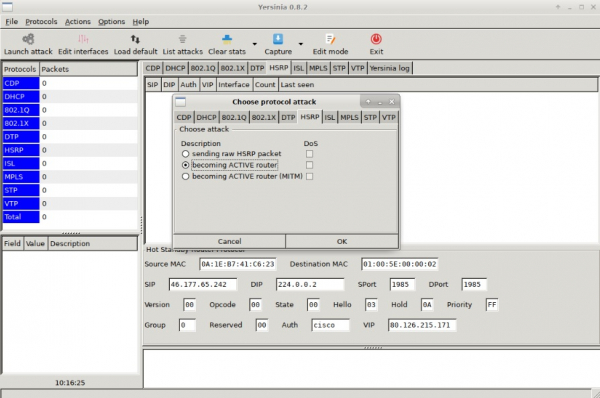
— framework per attacchi L2, creato per sfruttare vulnerabilità di sicurezza in vari protocolli di rete L2.
Pro:
- Consente di eseguire attacchi su protocolli STP, CDP, DTP, DHCP, HSRP, VTP e altri.
Contro:
- Interfaccia non molto comoda.
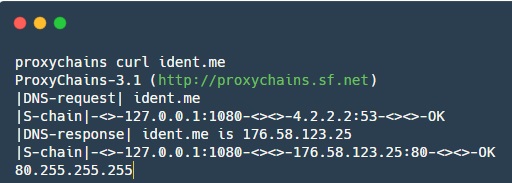
proxychains
— strumento che permette di reindirizzare il traffico dell'applicazione attraverso un SOCKS proxy specificato.
Pro:
- Aiuta a reindirizzare il traffico di alcune applicazioni che di default non possono lavorare con i proxy;
In questo articolo abbiamo esaminato brevemente i vantaggi e gli svantaggi dei principali strumenti per il pentesting della rete interna. Restate sintonizzati per ulteriori aggiornamenti, pianifichiamo di pubblicare queste raccolte anche in futuro: Web, database, applicazioni mobili — di questo parleremo sicuramente.
Condividete i vostri strumenti preferiti nei commenti!
Fonte: habr.com
