

Le violazioni dei dati sono una questione delicata per il servizio di sicurezza. E ora che la maggior parte delle persone lavora da casa, il rischio di violazioni risulta molto più elevato. È per questo che noti gruppi di cybercriminali prestano maggiore attenzione ai protocolli di accesso remoto obsoleti e insufficientemente protetti. E, cosa interessante, sempre più violazioni dei dati oggi sono collegate al Ransomware. Come, perché e in che modo — leggi sotto.
Iniziamo dicendo che lo sviluppo e la distribuzione di ransomware è di per sé un'attività criminale molto redditizia. Ad esempio, secondo le stime dell'FBI americano, nel corso dell'ultimo anno ha guadagnato circa 1 milione di dollari al mese. E i criminali che utilizzano Ryuk guadagnavano ancora di più: all'inizio dell'attività del gruppo, i loro profitti arrivavano fino a 3 milioni di dollari al mese. Non è quindi sorprendente che molti CISO segnalino i ransomware come uno dei cinque principali rischi per le aziende.
Il centro sicurezza Acronis Cyber Protection Operation Center (CPOC), situato a Singapore, conferma l'aumento della criminalità informatica nel settore del Ransomware. Nella seconda metà di maggio, sono stati bloccati in tutto il mondo il 20% in più di ransomware rispetto al solito. Dopo un leggero calo, ora, a giugno, assistiamo nuovamente a una crescita dell'attività. E ci sono diverse ragioni per questo.
Accedere al computer della vittima
Le tecnologie di protezione si evolvono e i criminali devono cambiare un po' la loro tattica per infiltrarsi in un sistema specifico. Gli attacchi mirati di Ransomware si diffondono ancora attraverso email di phishing ben congegnate (qui non manca la ingegneria sociale). Tuttavia, negli ultimi tempi, gli sviluppatori di malware prestano molta attenzione ai dipendenti remoti. Per attaccarli, si possono trovare servizi di accesso remoto poco protetti, come RDP o server VPN con vulnerabilità.
È esattamente ciò che stanno facendo. Nel dark web sono apparsi anche servizi di ransomware-as-a-service, che forniscono tutto il necessario per attaccare un'organizzazione o una persona scelta.
I criminali cercano qualsiasi modo per infiltrarsi nella rete aziendale e ampliare il campo d'azione. Un'area popolare è diventata il tentativo di infettare le reti dei fornitori di servizi. Poiché i servizi cloud stanno iniziando a guadagnare popolarità, infettare un servizio noto consente di attaccare decine o addirittura centinaia di vittime in una sola volta.
In caso di compromissione delle console web di gestione dei sistemi di sicurezza o di backup, gli aggressori possono disattivare la protezione, eliminare i backup e garantire la distribuzione del loro malware in tutta l'organizzazione. È proprio per questo che gli esperti raccomandano di proteggere attentamente tutti gli account di servizio tramite autenticazione a più fattori. Ad esempio, tutti i servizi cloud Acronis consentono di impostare una doppia protezione, poiché in caso di compromissione della password, i criminali possono annullare tutti i vantaggi derivanti dall'uso di un sistema complesso di cyber difesa.
Espansione del campo d'azione
Quando l'obiettivo desiderato è raggiunto e il malware è già all'interno della rete aziendale, per la ulteriore diffusione vengono tipicamente utilizzate tattiche comuni. I criminali studiano la situazione e cercano di superare le barriere che sono state create all'interno dell'azienda per contrastare le minacce. Questa parte dell'attacco può avvenire manualmente (dopotutto, se sono già entrati nella rete, significa che sono stati presi all'amo!). A tal fine vengono utilizzati strumenti noti, come PowerShell, WMI PsExec, oltre al più recente emulatore Cobalt Strike e altre utility. Alcuni gruppi criminali attaccano specificamente i gestori di password per infiltrarsi più a fondo nella rete aziendale. Un malware come Ragnar è stato recentemente individuato in un'immagine virtuale di VirtualBox completamente chiusa, che aiuta a nascondere la presenza di software estraneo sulla macchina.
Così, entrando nella rete aziendale, il malware cerca di verificare il livello di accesso dell'utente e applicare le password rubate. Strumenti come Mimikatz e Bloodhound & Co. aiutano a compromettere gli account degli amministratori di dominio. Solo quando l'attaccante ritiene che le possibilità di diffusione siano esaurite, il ransomware viene caricato direttamente nei sistemi del cliente.
Ransomware come copertura
Considerando la gravità della minaccia di perdita di dati, ogni anno sempre più aziende attuano quello che viene definito un "piano di recupero da disastro". Grazie a questo, non si preoccupano molto dei dati crittografati e, in caso di attacco ransomware, non iniziano a raccogliere un riscatto, ma avviano il processo di ripristino. Tuttavia, anche i criminali non restano fermi. Sotto la copertura del ransomware si verifica un furto di dati su larga scala. I primi a utilizzare massicciamente questa tattica sono stati i Maze nel 2019, sebbene altri gruppi abbiano periodicamente combinato attacchi. Ora furti di dati, insieme alla crittografia, sono gestiti da almeno Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO e Sekhmet.
A volte ai criminali riesce di estrarre dall'azienda decine di terabyte di dati, che avrebbero potuto essere individuati da strumenti di monitoraggio di rete (se fossero stati installati e configurati). Infatti, più spesso il trasferimento di dati avviene semplicemente tramite FTP, Putty, WinSCP o script PowerShell. Per bypassare i sistemi DLP e di monitoraggio di rete, i dati possono essere crittografati o inviati come archivio protetto da password, e questa è una nuova sfida per le forze di sicurezza, che devono controllare il traffico in uscita alla ricerca di tali file.
L'analisi del comportamento degli infostealer mostra che i criminali non raccolgono tutto indiscriminatamente — sono interessati in particolare ai report finanziari, alle banche dati dei clienti, ai dati personali dei dipendenti e dei clienti, ai contratti, alle registrazioni, ai documenti legali. Il malware scansiona i dischi alla ricerca di qualsiasi informazione che potrebbe teoricamente essere utilizzata per ricatti.
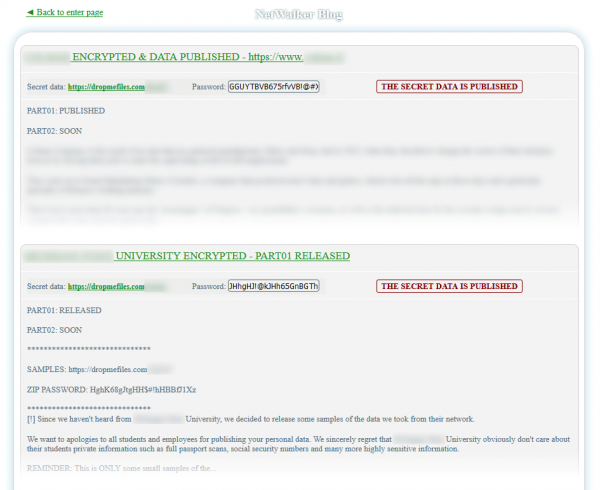
Se un attacco simile ha avuto successo, di solito gli aggressori pubblicano un breve teaser, mostrando alcuni documenti a conferma che i dati sono stati rubati dall'organizzazione. Alcuni gruppi pubblicano addirittura l'intero set di dati sul proprio sito web, se il termine per il pagamento del riscatto è scaduto. Per evitare il blocco e garantire un'ampia copertura, i dati vengono resi pubblici anche sulla rete TOR.
Un altro modo per monetizzare è la vendita dei dati. Ad esempio, Sodinokibi ha recentemente annunciato l'organizzazione di aste pubbliche, dove i dati vengono assegnati al partecipante che offre la somma più alta. Il prezzo di partenza per queste aste è di $50-100K a seconda della qualità e del contenuto dei dati. Ad esempio, un set di 10.000 record su flussi di cassa, dati aziendali riservati e patenti di guida scansionate sono stati venduti a partire da $100.000. Inoltre, per $50.000 era possibile acquistare oltre 20.000 documenti finanziari più tre database con file di contabilità e dati dei clienti.
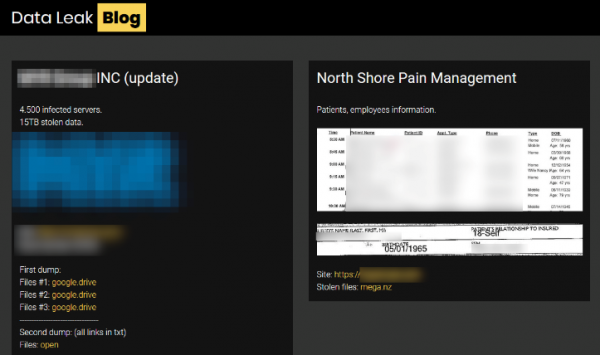
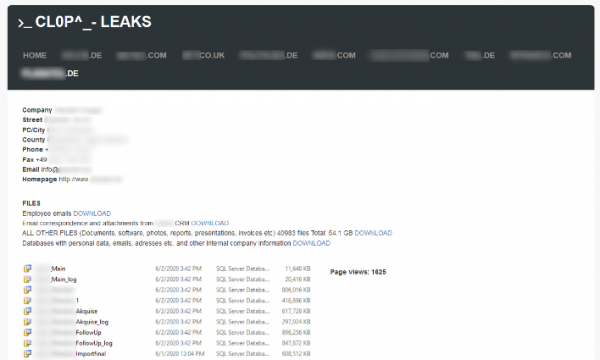
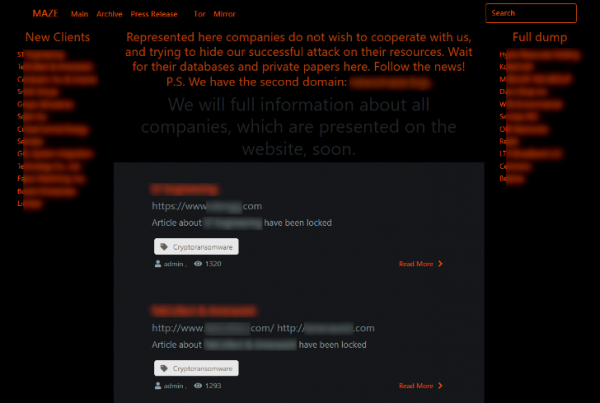
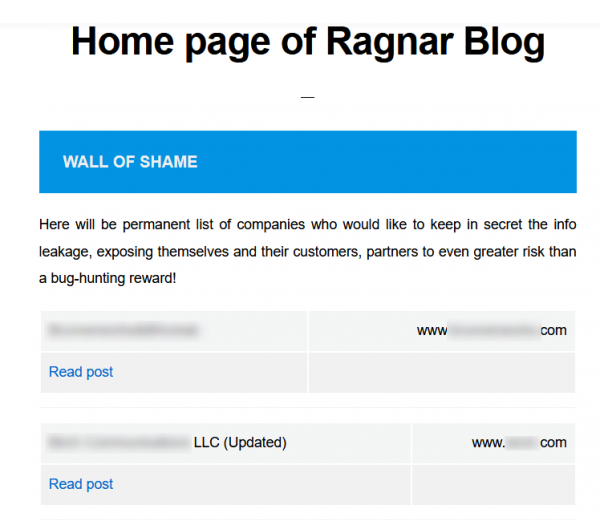
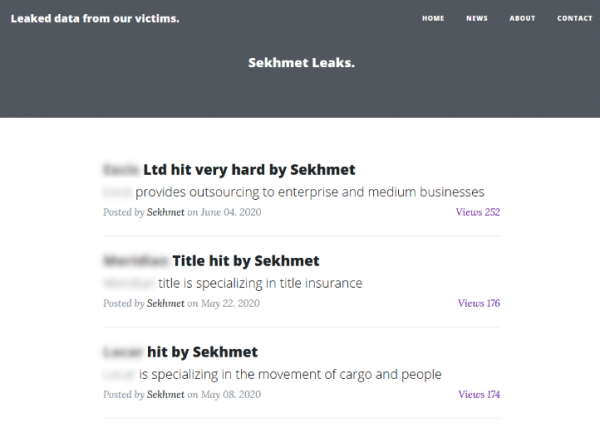
I siti che pubblicano le fughe di dati possono essere dei più diversi. Può essere una semplice pagina dove vengono semplicemente caricati tutti i dati rubati, ma ci sono anche strutture più complesse con sezioni e possibilità d'acquisto. Ma la cosa principale è che tutti servono a un unico scopo: aumentare le possibilità degli aggressori di ottenere denaro vero. Se questo modello di business si dimostrerà efficace per i criminali informatici, non c'è dubbio che ci saranno ancora più di questi siti e le tecniche di furto e monetizzazione dei dati aziendali saranno ulteriormente ampliate.
Ecco come appaiono i siti attuali dove vengono pubblicate le fughe di dati:
Cosa fare con i nuovi attacchi
La principale sfida per le forze di sicurezza in queste circostanze è che di recente sempre più incidenti legati al ransomware si rivelano semplicemente un metodo di distrazione per il furto di dati. I criminali informatici non puntano più solo alla crittografia dei server. Al contrario, l'obiettivo principale diventa organizzare la fuga di dati mentre si combatte contro i ransomware.
Pertanto, l'uso di un'unica soluzione di backup, anche con un buon piano di ripristino, risulta insufficiente per affrontare minacce multilivello. Certo, le copie di sicurezza sono necessarie, poiché i malintenzionati tenteranno sicuramente di crittografare qualcosa e richiederanno un riscatto. Si tratta piuttosto del fatto che ora ogni attacco che utilizza il Ransomware deve essere considerato come un'opportunità per un'analisi approfondita del traffico e l'avvio di un'indagine su un possibile attacco. Inoltre, è opportuno considerare ulteriori mezzi di sicurezza che potrebbero:
- Identificare rapidamente gli attacchi e analizzare attività insolite nella rete utilizzando l'IA
- Ripristinare istantaneamente i sistemi in caso di attacchi Ransomware zero-day, in modo da poter monitorare l'attività di rete
- Bloccare la diffusione di malware classico e nuove forme di attacco all'interno della rete aziendale
- Analizzare il software e i sistemi (incluso l'accesso remoto) per vulnerabilità e exploit attuali
- Impedire la trasmissione di informazioni sconosciute al di fuori del perimetro aziendale
Solo gli utenti registrati possono partecipare al sondaggio. , per favore.
Hai mai analizzato l'attività di fondo durante un attacco Ransomware?
20,0%Sì1
80,0%No4
Hanno votato 5 utenti. 2 utenti si sono astenuti.
Fonte: habr.com
