

Continuiamo l'analisi degli esercizi del modulo Network del campionato WorldSkills nella competenza «Amministrazione di sistema e rete».
Nell'articolo verranno esaminate le seguenti attività:
- Su TUTTI i dispositivi, create interfacce virtuali, sottointerfacce e interfacce di tipo loopback. Assegnate Indirizzi IP in conformità con la topologia.
- Attivate il meccanismo SLAAC per l'assegnazione di indirizzi IPv6 nella rete MNG sull'interfaccia del router RTR1;
- Sulle interfacce virtuali nella VLAN 100 (MNG) sugli switch SW1, SW2, SW3 attivate la modalità di autoconfigurazione IPv6;
- Su TUTTI i dispositivi (tranne PC1 e WEB) assegnate manualmente indirizzi link-local;
- Su TUTTI gli switch disattivate TUTTI le porte non utilizzate nell'esercizio e trasferitele nella VLAN 99;
- Sullo switch SW1 attivate il blocco per 1 minuto in caso di due tentativi errati di inserimento della password nell'arco di 30 secondi;
- Tutti i dispositivi devono essere accessibili per la gestione tramite il protocollo SSH versione 2.
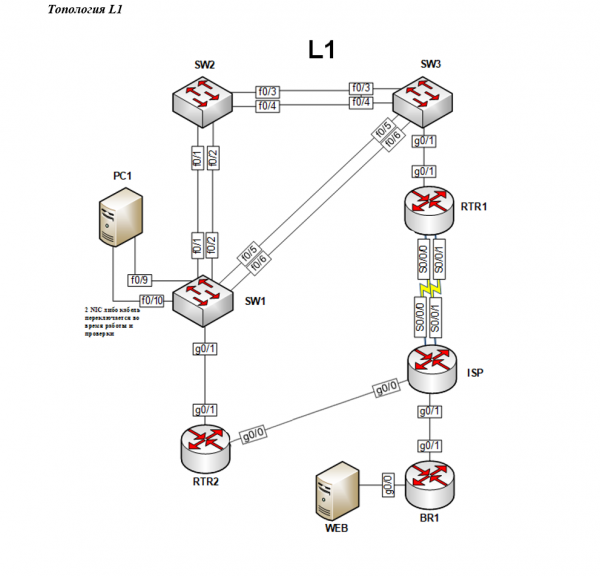
La topologia di rete a livello fisico è rappresentata nel seguente schema:
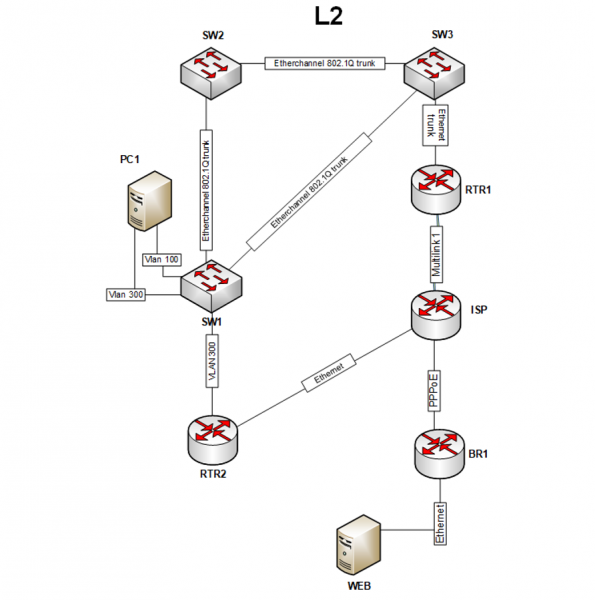
La topologia della rete a livello di collegamento è rappresentata nel seguente schema:
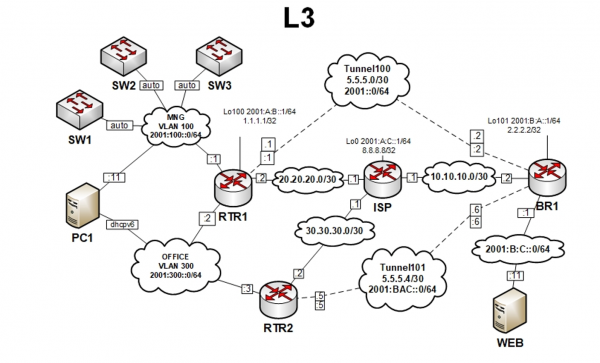
La topologia della rete a livello di rete è rappresentata nel seguente schema:
Configurazione preliminare
Prima di eseguire gli esercizi sopra indicati, è necessario configurare la commutazione di base sugli switch SW1-SW3, poiché sarà più comodo controllare le loro impostazioni in seguito. La configurazione della commutazione sarà descritta dettagliatamente nel prossimo articolo, mentre per ora saranno definite solo le configurazioni.
Per prima cosa, è necessario creare VLAN con i numeri 99, 100 e 300 su tutti gli switch:
SW1(config)#vlan 99
SW1(config-vlan)#exit
SW1(config)#vlan 100
SW1(config-vlan)#exit
SW1(config)#vlan 300
SW1(config-vlan)#exit
Il passo successivo sarà quello di trasferire l'interfaccia g0/1 su SW1 nella VLAN con numero 300:
SW1(config)#interface gigabitEthernet 0/1
SW1(config-if)#switchport mode access
SW1(config-if)#switchport access vlan 300
SW1(config-if)#exit
Le interfacce f0/1-2, f0/5-6, che si collegano ad altri switch, devono essere trasferite nella modalità trunk:
SW1(config)#interface range fastEthernet 0/1-2, fastEthernet 0/5-6
SW1(config-if-range)#switchport trunk encapsulation dot1q
SW1(config-if-range)#switchport mode trunk
SW1(config-if-range)#exit
Sullo switch SW2 saranno in modalità trunk le interfacce f0/1-4:
SW2(config)#interface range fastEthernet 0/1-4
SW2(config-if-range)#switchport trunk encapsulation dot1q
SW2(config-if-range)#switchport mode trunk
SW2(config-if-range)#exit
Sullo switch SW3 saranno in modalità trunk le interfacce f0/3-6, g0/1:
SW3(config)#interface range fastEthernet 0/3-6, gigabitEthernet 0/1
SW3(config-if-range)#switchport trunk encapsulation dot1q
SW3(config-if-range)#switchport mode trunk
SW3(config-if-range)#exit
In questa fase, la configurazione degli switch permetterà lo scambio di pacchetti etichettati, necessario per completare i compiti.
1. Su TUTTI i dispositivi, crea interfacce virtuali, sottinterfacce e interfacce di tipo loop. Assegna indirizzi IP in base alla topologia.
Il primo a essere configurato sarà il router BR1. Secondo la topologia L3, è necessario configurare un'interfaccia di tipo loopback, identificata con il numero 101:
// Создание loopback
BR1(config)#interface loopback 101
// Назначение ipv4-адреса
BR1(config-if)#ip address 2.2.2.2 255.255.255.255
// Включение ipv6 на интерфейсе
BR1(config-if)#ipv6 enable
// Назначение ipv6-адреса
BR1(config-if)#ipv6 address 2001:B:A::1/64
// Выход из режима конфигурирования интерфейса
BR1(config-if)#exit
BR1(config)#
Per verificare lo stato dell'interfaccia creata, puoi utilizzare il comando show ipv6 interface brief:
BR1#show ipv6 interface brief
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//indirizzo link-local
    2001:B:A::1			//indirizzo IPv6
...
BR1#
Qui si vede che il loopback è attivo, il suo stato UP. Se guardi più in basso, puoi vedere due indirizzi IPv6, anche se è stato utilizzato solo un comando per impostare l'indirizzo IPv6. Il fatto è che FE80::2D0:97FF:FE94:5022 è un indirizzo link-local, assegnato quando l'ipv6 è abilitato sull'interfaccia con il comando ipv6 enable.
Per visualizzare l'indirizzo IPv4 si usa un comando simile:
BR1#show ip interface brief
...
Loopback101        2.2.2.2      YES manual up        up
...
BR1#
Per il BR1 è subito necessario configurare l'interfaccia g0/0, qui è sufficiente impostare l'indirizzo IPv6:
// Переход в режим конфигурирования интерфейса
BR1(config)#interface gigabitEthernet 0/0
// Включение интерфейса
BR1(config-if)#no shutdown
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:B:C::1/64
BR1(config-if)#exit
BR1(config)#
Puoi controllare le impostazioni con lo stesso comando show ipv6 interface brief:
BR1#show ipv6 interface brief
GigabitEthernet0/0         [up/up]
    FE80::290:CFF:FE9D:4624	//indirizzo link-local
    2001:B:C::1			//indirizzo IPv6
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//indirizzo link-local
    2001:B:A::1			//indirizzo IPv6
Successivamente, sarà configurato il router ISP. Qui, secondo il compito, sarà configurato un loopback con il numero 0, ma è preferibile configurare anche l'interfaccia g0/0, sulla quale deve esserci l'indirizzo 30.30.30.1, poiché nei compiti successivi non verrà detto nulla sulla configurazione di queste interfacce. Prima si configura il loopback con il numero 0:
ISP(config)#interface loopback 0
ISP(config-if)#ip address 8.8.8.8 255.255.255.255
ISP(config-if)#ipv6 enable
ISP(config-if)#ipv6 address 2001:A:C::1/64
ISP(config-if)#exit
ISP(config)#
Con il comando show ipv6 interface brief Puoi verificare la correttezza della configurazione dell'interfaccia. Successivamente, si configura l'interfaccia g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.1 255.255.255.252
BR1(config-if)#exit
BR1(config)#
Successivamente, sarà configurato il router RTR1. Anche qui è necessario creare un loopback con il numero 100:
BR1(config)#interface loopback 100
BR1(config-if)#ip address 1.1.1.1 255.255.255.255
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:A:B::1/64
BR1(config-if)#exit
BR1(config)#
È inoltre necessario creare 2 sott'interfacce virtuali per i VLAN con i numeri 100 e 300 su RTR1. Questo può essere fatto nel seguente modo.
Per iniziare, è necessario attivare l'interfaccia fisica g0/1 con il comando no shutdown:
RTR1(config)#interface gigabitEthernet 0/1
RTR1(config-if)#no shutdown
RTR1(config-if)#exit
Successivamente, si creano e configurano le sott'interfacce con i numeri 100 e 300:
// Создание подынтерфейса с номером 100 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.100
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 100
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:100::1/64
RTR1(config-subif)#exit
// Создание подынтерфейса с номером 300 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.300
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 300
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:300::2/64
RTR1(config-subif)#exit
Il numero della sott'interfaccia può differire dal numero del VLAN in cui opererà, ma per comodità è consigliabile utilizzare un numero di sott'interfaccia che corrisponda al numero del VLAN. In caso di impostazione del tipo di incapsulamento durante la configurazione della sott'interfaccia, è necessario specificare un numero che corrisponde a quello del VLAN. Quindi, dopo il comando encapsulation dot1Q 300 la sott'interfaccia trasmetterà solo i pacchetti del VLAN con numero 300.
L'ultima configurazione in questo compito sarà il router RTR2. La connessione tra SW1 e RTR2 deve essere in modalità access, l'interfaccia dello switch trasmetterà verso RTR2 solo i pacchetti destinati al VLAN con numero 300, come indicato nel compito relativo alla topologia L2. Quindi, sul router RTR2 verrà configurata solo l'interfaccia fisica senza creare sott'interfacce:
RTR2(config)#interface gigabitEthernet 0/1
RTR2(config-if)#no shutdown
RTR2(config-if)#ipv6 enable
RTR2(config-if)#ipv6 address 2001:300::3/64
RTR2(config-if)#exit
RTR2(config)#
Successivamente, si configura l'interfaccia g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.2 255.255.255.252
BR1(config-if)#exit
BR1(config)#
A questo punto, la configurazione delle interfacce dei router per il compito attuale è completata. La configurazione delle altre interfacce sarà realizzata durante l'esecuzione dei compiti successivi.
a. Attiva il meccanismo SLAAC per l'assegnazione degli indirizzi IPv6 nella rete MNG sull'interfaccia del router RTR1.
Il meccanismo SLAAC è abilitato di default. L'unica cosa da fare è attivare il routing IPv6. Questo può essere fatto con il seguente comando:
RTR1(config-subif)#ipv6 unicast-routing
Senza questo comando, l'hardware svolge il ruolo di host. In altre parole, grazie al comando sopra menzionato, diventa possibile utilizzare ulteriori funzioni di IPv6, inclusa l'assegnazione degli indirizzi IPv6, la configurazione del routing e altro.
b. Abilita la modalità di auto-configurazione IPv6 sulle interfacce virtuali nel VLAN 100 (MNG) sugli switch SW1, SW2, SW3.
Dalla topologia L3 si vede che gli switch sono connessi alla rete VLAN 100. Ciò significa che sugli switch è necessario creare interfacce virtuali e poi assegnare lì l'ottenimento degli indirizzi ipv6 per impostazione predefinita. La configurazione iniziale è stata fatta proprio per consentire agli switch di ricevere indirizzi per impostazione predefinita da RTR1. Questo compito può essere eseguito con il seguente elenco di comandi, adatti per tutti e tre gli switch:
// Создание виртуального интерфейса
SW1(config)#interface vlan 100
SW1(config-if)#ipv6 enable
// Получение ipv6 адреса автоматически
SW1(config-if)#ipv6 address autoconfig
SW1(config-if)#exit
Puoi verificare tutto con lo stesso comando show ipv6 interface brief:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::A8BB:CCFF:FE80:C000		// indirizzo link-local
    2001:100::A8BB:CCFF:FE80:C000	// indirizzo IPv6 ottenuto
Oltre all'indirizzo link-local è apparso un indirizzo ipv6, ottenuto da RTR1. Questo compito è stato completato con successo e sugli altri switch è necessario digitare gli stessi comandi.
c. Su TUTTI i dispositivi (eccetto PC1 e WEB) assegnare manualmente gli indirizzi link-local
Gli indirizzi ipv6 trentadimensionali non piacciono agli amministratori, quindi c'è la possibilità di modificare manualmente il link-local, riducendo la sua lunghezza al valore minimo. Nei compiti non è stato specificato quali indirizzi scegliere, quindi qui c'è una libertà di scelta.
Ad esempio, sullo switch SW1 è necessario impostare l'indirizzo link-local fe80::10. Questo può essere fatto con il seguente comando dalla modalità di configurazione dell'interfaccia selezionata:
// Вход в виртуальный интерфейс vlan 100
SW1(config)#interface vlan 100
// Ручная установка link-local адреса
SW1(config-if)#ipv6 address fe80::10 link-local
SW1(config-if)#exit
Ora l'indirizzamento appare molto più attraente:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::10		// indirizzo link-local
    2001:100::10	// indirizzo IPv6
Oltre all'indirizzo link-local, è cambiato anche l'indirizzo IPv6 ottenuto, poiché l'indirizzo è assegnato sulla base dell'indirizzo link-local.
Sullo switch SW1 era necessario assegnare l'indirizzo link-local solo su un'interfaccia. Con il router RTR1, è necessaria una maggiore configurazione: è necessario impostare il link-local su due sott'interfacce, sul loopback e nelle configurazioni successive apparirà anche un'interfaccia tunnel 100.
Per evitare di digitare comandi superflui, è possibile assegnare lo stesso indirizzo link-local a tutte le interfacce contemporaneamente. Questo può essere fatto usando la parola chiave range seguendo con l'elenco di tutte le interfacce:
// Переход к настройке нескольких интерфейсов
RTR1(config)#interface range gigabitEthernet 0/1.100, gigabitEthernet 0/1.300, loopback 100
// Ручная установка link-local адреса
RTR1(config-if)#ipv6 address fe80::1 link-local
RTR1(config-if)#exit
Verificando le interfacce si potrà vedere che su tutte le interfacce selezionate sono stati modificati gli indirizzi link-local:
RTR1#show ipv6 interface brief
gigabitEthernet 0/1.100		[up/up]
    FE80::1
    2001:100::1
gigabitEthernet 0/1.300		[up/up]
    FE80::1
    2001:300::2
Loopback100            		[up/up]
    FE80::1
    2001:A:B::1
Tutti gli altri dispositivi vengono configurati in modo simile
d. Su TUTTI gli switch disabilitare TUTTE le porte inutilizzate nel compito e trasferirle nel VLAN 99
L'idea principale consiste nello stesso modo di selezionare più interfacce da configurare con il comando range, e poi si devono scrivere i comandi per spostarle nel VLAN desiderato e disattivare le interfacce. Ad esempio, sullo switch SW1, secondo la topologia L1, saranno disattivate le porte f0/3-4, f0/7-8, f0/11-24 e g0/2. Per questo esempio, la configurazione sarà la seguente:
// Выбор всех неиспользуемых портов
SW1(config)#interface range fastEthernet 0/3-4, fastEthernet 0/7-8, fastEthernet 0/11-24, gigabitEthernet 0/2
// Установка режима access на интерфейсах
SW1(config-if-range)#switchport mode access
// Перевод в VLAN 99 интерфейсов
SW1(config-if-range)#switchport access vlan 99
// Выключение интерфейсов
SW1(config-if-range)#shutdown
SW1(config-if-range)#exit
Controllando le impostazioni con il comando già noto, è importante notare che tutte le porte inutilizzate devono avere lo stato administratively down, che indica che la porta è spenta:
SW1#show ip interface brief
Interface          IP-Address   OK? Method   Status                  Protocol
...
fastEthernet 0/3   unassigned   YES unset    administratively down   down
Per vedere in quale vlan si trova la porta, si può utilizzare un altro comando:
SW1#show ip vlan
...
99   VLAN0099     active    Fa0/3, Fa0/4, Fa0/7, Fa0/8
                            Fa0/11, Fa0/12, Fa0/13, Fa0/14
                            Fa0/15, Fa0/16, Fa0/17, Fa0/18
                            Fa0/19, Fa0/20, Fa0/21, Fa0/22
                            Fa0/23, Fa0/24, Gig0/2
...
Qui dovrebbero esserci tutte le interfacce inutilizzate. È importante notare che non sarà possibile trasferire le interfacce nel vlan se tale vlan non è stata creata. Questo è il motivo per cui durante la configurazione iniziale sono stati creati tutti i vlan necessari per il funzionamento.
e. Sullo switch SW1 attivate il blocco per 1 minuto in caso di due tentativi di login errati in 30 secondi
Questo può essere fatto con il seguente comando:
// Блокировка на 60с; Попытки: 2; В течение: 30с
SW1#login block-for 60 attempts 2 within 30
È possibile controllare queste impostazioni nel seguente modo:
SW1#show login
...
   If more than 2 login failures occur in 30 seconds or less,
     logins will be disabled for 60 seconds.
...
Dove viene spiegato chiaramente che dopo due tentativi falliti in 30 secondi o meno, l'accesso sarà bloccato per 60 secondi.
2. Tutti i dispositivi devono essere accessibili per la gestione tramite il protocollo SSH versione 2
Affinché i dispositivi siano accessibili tramite SSH versione 2, è necessario configurare preliminarmente l'apparecchiatura, quindi a scopo informativo verrà prima configurata l'apparecchiatura con le impostazioni di fabbrica.
Ecco come cambiare la versione del protocollo:
// Установить версию SSH версии 2
Router(config)#ip ssh version 2
Please create RSA keys (of at least 768 bits size) to enable SSH v2.
Router(config)#
Il sistema chiede di creare chiavi RSA per il funzionamento di SSH versione 2. Seguendo il consiglio del sistema intelligente, le chiavi RSA possono essere create con il seguente comando:
// Создание RSA ключей
Router(config)#crypto key generate rsa
% Please define a hostname other than Router.
Router(config)#
Il sistema non consente di eseguire il comando perché il hostname non è stato modificato. Dopo aver cambiato il hostname, è necessario scrivere di nuovo il comando per la generazione delle chiavi:
Router(config)#hostname R1
R1(config)#crypto key generate rsa
% Si prega di definire un nome di dominio prima.
R1(config)#
Ora il sistema non consente di creare chiavi RSA a causa dell'assenza di un nome di dominio. Solo dopo aver impostato un nome di dominio sarà possibile creare chiavi RSA. La lunghezza delle chiavi RSA deve essere di almeno 768 bit per il funzionamento di SSH versione 2:
R1(config)#ip domain-name wsrvuz19.ru
R1(config)#crypto key generate rsa
Quanti bit nel modulo [512]: 1024
% Generazione di chiavi RSA da 1024 bit, le chiavi non saranno esportabili...[OK]
In definitiva, per il funzionamento di SSHv2 è necessario:
- Modificare il hostname;
- Modificare il nome di dominio;
- Generare chiavi RSA.
Nell'articolo precedente è stata fornita la configurazione per modificare il hostname e il nome di dominio su tutti i dispositivi, quindi, continuando la configurazione dei dispositivi attuali, è necessario solo generare chiavi RSA:
RTR1(config)#crypto key generate rsa
Quanti bit nel modulo [512]: 1024
% Generazione di chiavi RSA da 1024 bit, le chiavi non saranno esportabili...[OK]
SSH versione 2 è attivo, ma i dispositivi non sono ancora completamente configurati. L'ultima fase sarà la configurazione delle console virtuali:
// Переход к настройке виртуальных консолей
R1(config)#line vty 0 4
// Разрешение удаленного подключения только по протоколу SSH
RTR1(config-line)#transport input ssh
RTR1(config-line)#exit
Nell'articolo precedente è stata configurata la modalità AAA, dove sulle console virtuali è stata impostata l'autenticazione utilizzando un database locale, e dopo l'autenticazione l'utente doveva accedere direttamente alla modalità privilegiata. Il modo più semplice per verificare il funzionamento di SSH è provare a connettersi al proprio hardware. Su RTR1 c'è un loopback con l'indirizzo IP 1.1.1.1, si può provare a connettersi a questo indirizzo:
//Подключение по ssh
RTR1(config)#do ssh -l wsrvuz19 1.1.1.1
Password:
RTR1#
Dopo la chiave -l si inserisce il nome utente di un utente esistente e poi la password. Dopo l'autenticazione, si passa direttamente alla modalità privilegiata, il che significa che SSH è configurato correttamente.
Fonte: habr.com
