

Oggi inizieremo lo studio del protocollo EIGRP, che insieme allo studio dell'OSPF è uno degli argomenti più importanti del corso CCNA.
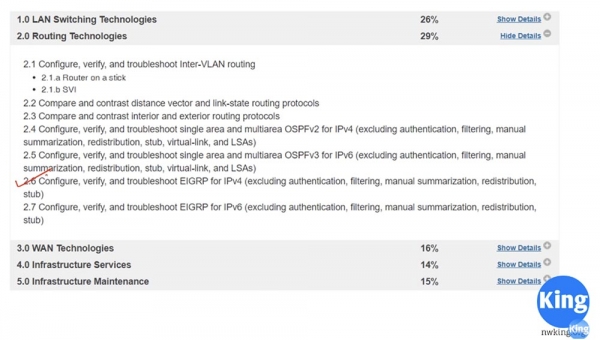
In seguito torneremo alla sezione 2.5, ma ora, subito dopo la sezione 2.4, passeremo alla sezione 2.6 «Configurazione, verifica e risoluzione dei problemi dell'EIGRP su protocollo IPv4 (esclusi autenticazione, filtraggio, sommazione statica, ridistribuzione e configurazione stub)».
Oggi avremo una lezione introduttiva in cui vi parlerò del concetto del protocollo di routing interno avanzato EIGRP, e nelle due lezioni successive esamineremo la configurazione e la risoluzione dei problemi di questo protocollo. Ma prima voglio comunicarvi quanto segue.
Negli ultimi lezioni abbiamo studiato l'OSPF. Ora voglio che ricordiate che, quando mesi fa abbiamo studiato il protocollo RIP, abbiamo parlato dei loop di routing e delle tecnologie che prevengono il looping del traffico. Come si possono prevenire i loop di routing utilizzando l'OSPF? È possibile utilizzare metodi come il «poisoning del percorso» o il «split horizon»? Queste sono domande a cui dovete rispondere autonomamente. Potete utilizzare altre risorse tematiche, ma trovate le risposte a queste domande. Voglio che impariate a trovare le risposte autonomamente, lavorando con diverse fonti, e vi chiedo di lasciare i vostri commenti sotto questo video, in modo da poter vedere quanti dei miei studenti sono riusciti a completare questo compito.
Che cos'è l'EIGRP? È un protocollo di routing ibrido che combina le funzionalità utili di un protocollo a vettore di distanza come il RIP e di un protocollo a stato di collegamento come l'OSPF.
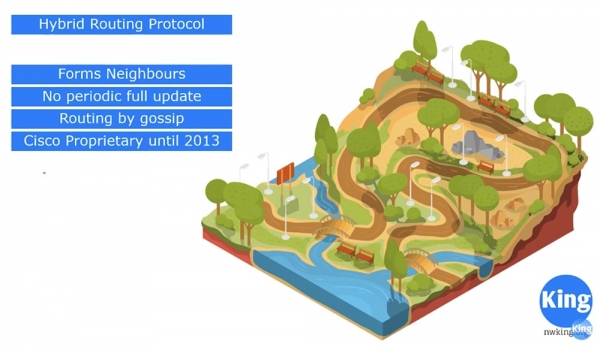
L'EIGRP è un protocollo proprietario Cisco, che è stato reso disponibile per uso pubblico nel 2013. Dal protocollo a stato di collegamento, ha preso in prestito l'algoritmo di formazione dei vicini, a differenza del RIP, che non crea vicini. Il RIP scambia anche tabelle di routing con altri partecipanti al protocollo, mentre l'OSPF, prima di iniziare tale scambio, stabilisce una vicinanza. Allo stesso modo funziona l'EIGRP.
Il protocollo RIP esegue aggiornamenti periodici della tabella di routing completa ogni 30 secondi e invia informazioni su tutte le interfacce e tutti i percorsi a tutti i suoi vicini. L'EIGRP non esegue aggiornamenti completi periodici delle informazioni, utilizzando invece il concetto di invio di messaggi Hello, come fa l'OSPF. Ogni pochi secondi invia un Hello per assicurarsi che il vicino sia ancora "vivo".
A differenza del protocollo a vettore di distanza, che esplora l'intera topologia di rete prima di prendere una decisione sulla formazione del percorso, l'EIGRP, simile al RIP, crea percorsi sulla base di informazioni di 'sentito dire'. Quando dico 'sentito dire', intendo che quando un vicino comunica qualcosa, l'EIGRP ci crede incondizionatamente. Ad esempio, se un vicino afferma di sapere come raggiungere 10.1.1.2, l'EIGRP gli crede, senza chiedere: 'Come lo sai? Parlami della topologia dell'intera rete!'.
Fino al 2013, se utilizzavi solo l'infrastruttura Cisco, potevi usare l'EIGRP, poiché questo protocollo era stato creato nel 1994. Tuttavia, molte aziende, anche utilizzando attrezzature Cisco, non volevano lavorare con questo protocollo. A mio avviso, al giorno d'oggi l'EIGRP è il miglior protocollo di routing dinamico, perché è molto più facile da usare, tuttavia le persone preferiscono ancora l'OSPF. Penso che sia legato al fatto che non vogliono 'legarsi' ai prodotti Cisco. Ma Cisco ha reso questo protocollo accessibile perché supporta hardware di rete di terze parti, come Juniper, e se ti unisci a un'azienda che non utilizza equipaggiamento Cisco, non avrai alcun problema.
Facciamo una breve escursione nella storia dei protocolli di rete.
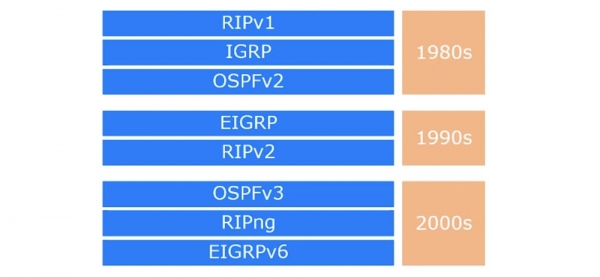
Il protocollo RIPv1, apparso negli anni '80, aveva una serie di limitazioni, ad esempio, un numero massimo di salti pari a 16, il che lo rendeva incapace di gestire il routing in reti estese. Poco dopo fu sviluppato il protocollo di routing interno Gateway IGRP, che era molto migliore del RIP. Tuttavia, era più un protocollo a vettore di distanza che un protocollo di stato dei collegamenti. Alla fine degli anni '80 apparve lo standard aperto – il protocollo di stato dei collegamenti OSPFv2 per il protocollo IPv4.
All'inizio degli anni '90, Cisco decise che il protocollo IGRP necessitava di miglioramenti e pubblicò il protocollo di routing interno EIGRP. Era di gran lunga più efficiente dell'OSPF, poiché combinava le caratteristiche sia di RIP che di OSPF. Quando inizieremo a studiarlo, vi accorgerete che configurare EIGRP è molto più semplice che impostare OSPF. Cisco ha cercato di creare un protocollo che garantisse la massima velocità di convergenza della rete.
Alla fine degli anni '90, fu rilasciata una versione aggiornata del protocollo RIPv2 priva di classi. Negli anni 2000 vennero introdotte la terza versione di OSPF, RIPng e EIGRPv6, che supportavano il protocollo IPv6. Il mondo si sta lentamente avvicinando alla transizione totale verso l'IPv6, e gli sviluppatori di protocolli di routing vogliono essere pronti.
Se ricordate, abbiamo studiato che nella scelta del percorso ottimale, RIP, in quanto protocollo a vettore di distanza, si basa solo su un criterio: il numero minimo di hop, o la distanza minima dal’interfaccia di destinazione. Così, il router R1 sceglierà un percorso diretto verso il router R3 nonostante la velocità di questo percorso sia di 64 kbit/s, molto inferiore alla velocità nel percorso R1-R2-R3, che è pari a 1544 kbit/s. Il protocollo RIP considererà il percorso lento di un hop come ottimale, piuttosto che il percorso veloce di 2 hop.
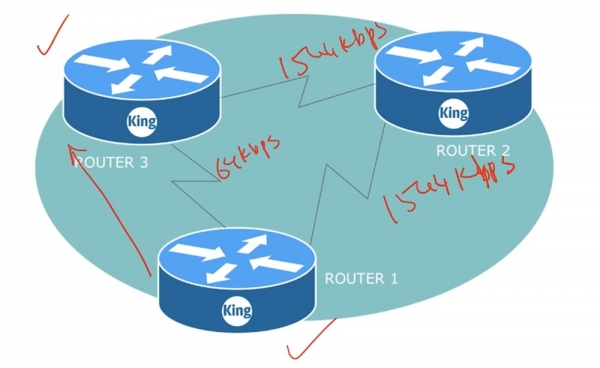
OSPF esaminerà l'intera topologia della rete e deciderà di utilizzare il percorso attraverso il router R2 per connettersi al router R3, poiché è considerato più veloce. Come metrica, RIP utilizza il numero di hop, mentre la metrica di OSPF è il costo, che nella maggior parte dei casi è proporzionale alla larghezza di banda disponibile.
Anche l'EIGRP si basa sul costo del percorso, tuttavia la sua metrica è molto più complessa rispetto a quella di OSPF e si basa su molti fattori, tra cui la larghezza di banda (Bandwidth), il ritardo (Delay), l'affidabilità (Reliability), il caricamento (Loading) e la dimensione massima dei pacchetti (MTU). Ad esempio, se un nodo fosse più carico di altri, EIGRP analizzerà il carico dell'intero percorso e sceglierà un altro nodo con un carico minore.
Nel corso del CCNA considereremo solo i fattori di formazione della metrica, come la larghezza di banda (Bandwidth) e il ritardo (Delay), proprio questi saranno utilizzati dalla formula della metrica.
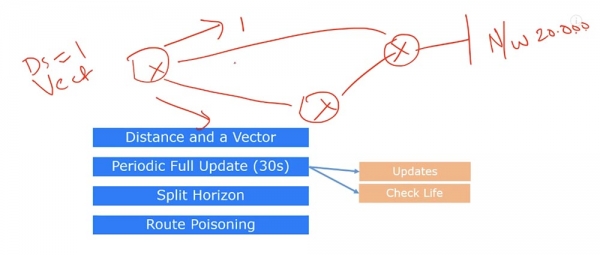
Il protocollo a vettore remoto RIP utilizza due concetti: distanza e direzione. Se abbiamo 3 router e uno di essi è collegato alla rete 20.0.0.0, la selezione avverrà in base alla distanza, che è espressa in hop, in questo caso 1 hop, e in base alla direzione, cioè quale percorso – superiore o inferiore – deve seguire il traffico.
Inoltre, RIP utilizza l'aggiornamento periodico delle informazioni, inviando una tabella di routing completa in tutta la rete ogni 30 secondi. Questo aggiornamento svolge 2 funzioni. La prima è l'aggiornamento stesso della tabella di routing, la seconda è la verifica della vitalità del vicino. Se un dispositivo non riceve una risposta di aggiornamento della tabella o nuove informazioni sul percorso dal vicino entro 30 secondi, capisce che il percorso verso il vicino non può più essere utilizzato. Il router invia aggiornamenti ogni 30 secondi per sapere se il vicino è ancora “vivo” e se il percorso è ancora valido.
Come ho detto, per prevenire i loop di routing si utilizza la tecnologia Split Horizon. Ciò significa che l'aggiornamento non viene inviato indietro all'interfaccia da cui è arrivato. La seconda tecnologia per prevenire i loop è il Route Poison. Se la connessione con la rete 20.0.0.0 mostrata nell'immagine viene interrotta, il router a cui era collegata invia ai vicini un 'percorso avvelenato', informando che questa rete è ora accessibile in 16 hop, ovvero praticamente irraggiungibile. In questo modo funziona il protocollo RIP.
Come funziona EIGRP? Se ricordate dalle lezioni su OSPF, questo protocollo svolge tre funzioni: stabilisce la vicinanza, aggiorna il database LSDB in base ai cambiamenti della topologia della rete tramite LSA e costruisce la tabella di routing. La stabilizzazione della vicinanza è una procedura piuttosto complessa che utilizza numerosi parametri. Ad esempio, la verifica e la modifica della connessione 2WAY – alcune connessioni rimangono in stato di comunicazione bidirezionale, altre passano allo stato FULL. A differenza di OSPF, nel protocollo EIGRP ciò non avviene: controlla solo 4 parametri.
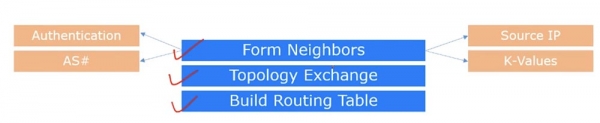
Come OSPF, anche questo protocollo invia un messaggio Hello ogni 10 secondi, contenente 4 parametri. Il primo è il criterio di autenticazione, se è stato configurato in precedenza. Tutti i dispositivi che stabiliscono vicinanza devono avere gli stessi parametri di autenticazione.
Il secondo parametro serve per verificare l'appartenenza dei dispositivi a un unico sistema autonomo, ovvero per stabilire la vicinanza tramite il protocollo EIGRP, entrambi i dispositivi devono avere lo stesso numero del sistema autonomo. Il terzo parametro serve per verificare che i messaggi Hello siano inviati da un unico indirizzo IP sorgente Source IP.
Il quarto parametro viene utilizzato per verificare la corrispondenza delle variabili coefficienti K-Values. Il protocollo EIGRP utilizza 5 di questi coefficienti da K1 a K5. Se ricordate, con il valore K=0 i parametri vengono ignorati, mentre se K=1, i parametri vengono utilizzati nella formula di calcolo della metrica. Pertanto, i valori K1-5 devono corrispondere tra i vari dispositivi. Nel corso CCNA utilizzeremo i valori di questi coefficienti per impostazione predefinita: K1 e K3 sono uguali a 1, mentre K2, K4 e K5 sono uguali a 0.
Quindi, se questi 4 parametri coincidono, EIGRP stabilisce le relazioni di vicinanza e i dispositivi si inseriscono a vicenda nella tabella dei vicini. Successivamente vengono eseguiti aggiornamenti nella tabella della topologia.
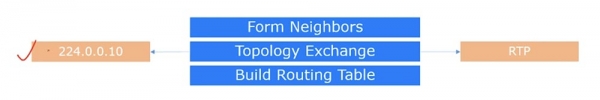
Tutti i messaggi Hello vengono inviati all'indirizzo IP multicast 224.0.0.10, e gli aggiornamenti, a seconda della configurazione, vengono inviati agli indirizzi unicast dei vicini o all'indirizzo multicast. Questo aggiornamento non avviene tramite UDP o TCP, ma utilizza un altro protocollo chiamato RTP, Reliable Transport Protocol, o "protocollo di trasporto affidabile". Questo protocollo verifica se il vicino ha ricevuto l'aggiornamento, e come suggerisce il suo nome, la sua funzione principale è garantire l'affidabilità della comunicazione. Se l'aggiornamento non arriva al vicino, la trasmissione verrà ripetuta finché non verrà ricevuta. Nel caso di OSPF, il meccanismo per controllare il dispositivo ricevente è assente, quindi il sistema non sa se i dispositivi vicini hanno ricevuto l'aggiornamento o meno.
Se ricordi, RIP invia un aggiornamento completo della topologia di rete ogni 30 secondi. EIGRP lo fa solo se viene aggiunto un nuovo dispositivo alla rete o se ci sono stati dei cambiamenti. Se la topologia di una sottorete è cambiata, il protocollo invierà un aggiornamento, ma non della tabella di topologia completa, bensì solo delle voci riguardanti quella modifica. Se una sottorete è cambiata, verrà aggiornata solo la sua topologia. Questo appare come un aggiornamento parziale, che avviene quando necessario.
Come sapete, OSPF invia LSA ogni 30 minuti, indipendentemente dal fatto che siano stati effettuati cambiamenti nella rete. EIGRP non invierà alcun aggiornamento per un lungo periodo di tempo fino a quando non ci sarà un cambiamento nella rete. Pertanto, EIGRP è molto più efficiente di OSPF.
Dopo che i router si sono scambiati pacchetti di aggiornamento, si entra nella terza fase: la formazione della tabella di routing sulla base della metrica, che viene calcolata secondo la formula mostrata nell'immagine. Essa calcola il costo e sulla base di questo costo prende decisioni.
Supponiamo che R1 abbia inviato un Hello al router R2, e R2 ha inviato un Hello al router R1. Se tutti i parametri coincidono, i router creeranno una tabella dei vicini. In questa tabella, R2 registrerà il router R1, e R1 creerà una registrazione per R2. Successivamente, il router R1 invia un aggiornamento alla rete a cui è connesso, 10.1.1.0/24. Nella tabella di routing, questo appare come informazioni sull'indirizzo IP della rete, sull'interfaccia del router che la collega e sul costo della rotta attraverso questa interfaccia. Se ricorda, il costo di EIGRP è 90, e successivamente verrà indicato il valore della distanza, di cui parleremo più avanti.
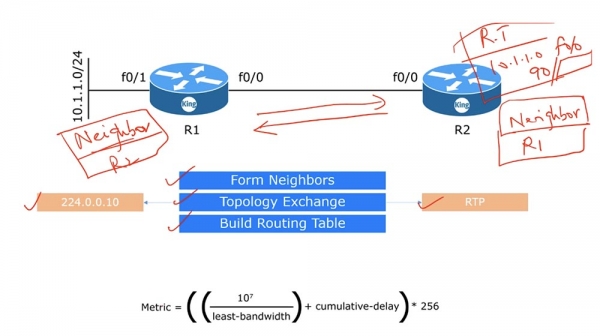
La formula completa della metrica appare molto più complessa, poiché include valori dei coefficienti K e varie trasformazioni. Sul sito Cisco è fornita la forma completa della formula, ma se inserite i valori dei coefficienti predefiniti, essa si trasforma in una forma più semplice: la metrica sarà uguale a (bandwidth + Delay) * 256.
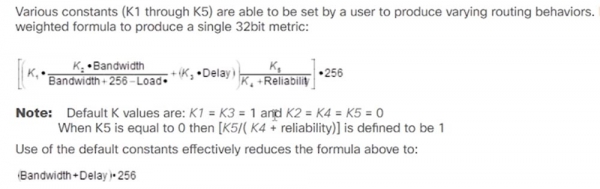
Utilizzeremo precisamente questa forma semplificata della formula per calcolare la metrica, dove la larghezza di banda in kilobit è pari a 107 diviso la larghezza di banda minima di tutte le interfacce che conducono alla rete di destinazione least-bandwidth, mentre il ritardo cumulative-delay è il ritardo totale in decine di microsecondi su tutte le interfacce che portano alla rete di destinazione.
Nello studio dell’EIGRP dobbiamo assimilare quattro definizioni: Feasible Distance (distanza fattibile), Reported Distance (distanza segnalata), Successor (router adiacente con il costo di percorso più basso verso la rete di destinazione) e Feasible Successor (router adiacente di riserva). Per comprendere il loro significato, consideriamo la seguente topologia di rete.
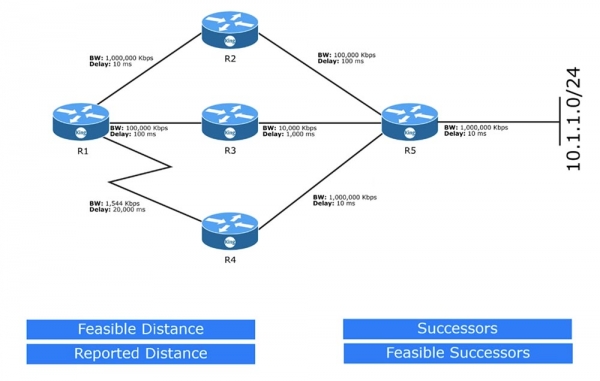
Iniziamo creando la tabella di routing R1 con l'obiettivo di scegliere il miglior percorso verso la rete 10.1.1.0/24. Accanto a ciascun dispositivo è indicata la larghezza di banda in kbit/s e il ritardo in ms. Utilizziamo interfacce GigabitEthernet con una larghezza di banda di 100 Mbit/s, ovvero 1000000 kbit/s, interfacce FastEthernet con velocità di 100000 kbit/s, Ethernet con velocità di 10000 kbit/s e un'interfaccia seriale con velocità di 1544 kbit/s. Questi valori possono essere ottenuti controllando nelle impostazioni del router le specifiche degli interfacce fisici pertinenti.
La larghezza di banda delle interfacce seriali è di default pari a 1544 kbit/s, e anche se si dispone di una linea a 64 kbit/s, la larghezza di banda rimarrà comunque 1544 kbit/s. Pertanto, come amministratore di rete, dovrete assicurarvi di utilizzare il valore di bandwidth corretto. Per un'interfaccia specifica, è possibile impostarlo tramite il comando bandwidth, mentre con il comando delay è possibile modificare il valore di ritardo predefinito. Non dovrete preoccuparvi dei valori di bandwidth di default per le interfacce GigabitEthernet o Ethernet, ma fate attenzione quando scegliete la velocità della linea se state utilizzando un'interfaccia seriale.
Si noti che in questo diagramma il ritardo è indicato come se fosse in millisecondi ms, ma in realtà si tratta di microsecondi, semplicemente non ho la lettera μ per indicare correttamente i microsecondi μs.
Fate attenzione al seguente aspetto. Se immettete il comando show interface g0/0, il sistema mostrerà il ritardo in decine di microsecondi, e non semplicemente in microsecondi.
Esamineremo questo argomento in dettaglio nel prossimo video dedicato alla configurazione di EIGRP. Nel frattempo, ricordate che, sostituendo i valori di latenza nella formula, 100 μs si trasforma in 10, poiché la formula utilizza decine di microsecondi, non unità.
Nello schema segnerò con punti rossi le interfacce a cui si riferiscono le capacità e le latenze mostrate.
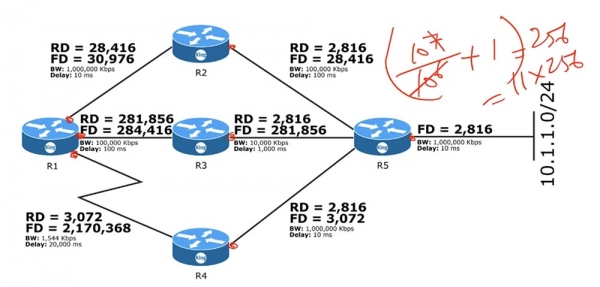
Prima di tutto dobbiamo determinare la distanza possibile, Feasible Distance. Questa è la metrica FD, calcolata con una formula. Per il tratto da R5 alla rete esterna, dobbiamo dividere 107 per 106, risultato 10. Poi a questo valore di bandwidth dobbiamo aggiungere la latenza, che è 1, poiché abbiamo 10 microsecondi, ovvero un decimo. Il valore ottenuto di 11 deve essere moltiplicato per 256, quindi il valore della metrica sarà 2816. Questo è il valore FD per questo segmento di rete.
Questo valore il router R5 lo invierà al router R2, che lo considérerà come la distanza dichiarata, Reported Distance, cioè il valore che gli ha fornito il vicino. Pertanto, la distanza dichiarata RD per tutti gli altri dispositivi sarà pari alla distanza possibile FD del dispositivo che ve l'ha comunicata.
Il router R2 esegue i calcoli FD con i propri dati, quindi divide 107 per 105 e ottiene 100. Poi aggiunge a questo valore la somma delle latenze nel percorso verso la rete esterna: la latenza R5, pari a un decimo di microsecondo, e la sua latenza di dieci decimi. La latenza totale sarà di 11 decimi di microsecondo. La sommiamo ai cento ottenuti, arriviamo a 111, moltiplichiamo questo valore per 256 e otteniamo FD=28416. Analogamente, il router R3 procede con i suoi calcoli e ottiene FD=281856. Il router R4 calcola il valore FD=3072 e lo trasmette a R1 come RD.
Nota che il router R1, nel calcolo del FD, utilizza nella formula non la propria larghezza di banda di 1000000 kbit/s, ma la larghezza di banda minore del router R2, che è di 100000 kbit/s, perché nella formula si usa sempre la larghezza di banda minima dell'interfaccia che conduce alla rete di destinazione. In questo caso, sulla via verso la rete 10.1.1.0/24 si trovano i router R2 e R5, ma poiché la larghezza di banda del quinto router è maggiore, nella formula si inserisce il valore di larghezza di banda minore del router R2. La latenza totale lungo il percorso R1-R2-R5 è di 1+10+1 (decine) = 12, la larghezza di banda normale è pari a 100, e la somma di questi numeri, moltiplicata per 256, darà il valore FD=30976.
Quindi, tutti i dispositivi hanno calcolato il FD delle loro interfacce, e il router R1 ha 3 percorsi verso la rete di destinazione. Questi percorsi sono R1-R2, R1-R3 e R1-R4. Il router sceglie il valore minimo della distanza possibile FD, che è 30976: questo è il percorso verso il router R2. Questo router diventa il Successore, o "predecessore". Nella tabella di routing viene indicato anche il Feasible Successor (successore fattibile) – ciò significa che in caso di interruzione della connessione tra R1 e il Successore, il percorso sarà eseguito attraverso il router di riserva Feasible Successor.
I Feasible Successors vengono assegnati secondo una regola unica: la distanza dichiarata RD di questo router deve essere inferiore al FD del router sul percorso verso il Successore. Nel nostro caso, R1-R2 ha FD=30976, RD sul segmento R1-K3 è 281856, mentre RD sul segmento R1-R4 è 3072. Poiché 3072 < 30976, il router R4 viene scelto come Feasible Successor.
Questo significa che in caso di interruzione della connessione sul segmento di rete R1-R2, il traffico verso la rete 10.1.1.0/24 sarà indirizzato attraverso il percorso R1-R4-R5. Il passaggio al nuovo percorso usando RIP richiede qualche decina di secondi, con OSPF – qualche secondo, mentre in EIGRP avviene istantaneamente. Questo rappresenta un ulteriore vantaggio di EIGRP rispetto ad altri protocolli di routing.
Cosa succede se simultaneamente si interrompe la connessione con Successor e Feasible Successor? In questo caso, EIGRP utilizza l'algoritmo DUAL, che può calcolare un percorso di riserva attraverso un probabile successore. Questo può richiedere alcuni secondi, durante i quali EIGRP troverà un altro vicino da utilizzare per la trasmissione del traffico e inserirà i dati nella tabella di routing. Dopo questo, il protocollo continuerà a funzionare normalmente per garantire il routing.
Grazie per rimanere con noi. Ti piacciono i nostri articoli? Vuoi vedere più contenuti interessanti? Supportaci effettuando un ordine o raccomandandoci ai tuoi amici, Sconto del 30% per gli utenti di Habra su un'analoga unica di server entry-level, che abbiamo ideato per te: (sono disponibili opzioni con RAID1 e RAID10, fino a 24 core e fino a 40GB DDR4).
Dell R730xd a metà prezzo? Solo da noi nei Paesi Bassi! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partire da $99! Leggi di
Fonte: habr.com
