

Sono stati pubblicati i dettagli di un incidente in cui i malintenzionati sono riusciti a ottenere il controllo di 333 nodi di uscita della rete Tor (circa 3000 nodi di uscita in totale) e a organizzare l'intercettazione di traffico non crittografato e il reindirizzamento delle connessioni SSH. L'attacco è iniziato il 2 ottobre (venerdì sera), ma è stato identificato e ha iniziato a essere bloccato il 4 ottobre. Il 5 ottobre tutti i server compromessi sono stati disconnessi dagli operatori o dagli stessi attaccanti. Gli accertamenti hanno mostrato che gli attaccanti avevano avuto accesso ai server due mesi prima dell'inizio dell'attacco agli utenti di Tor e avevano installato nel sistema compromesso il malware Ebury 1.8.3.
L'obiettivo dell'attacco era l'intercettazione di password, chiavi e informazioni riservate nel traffico di transito non crittografato, nonché il furto delle password per SSH. Durante l'analisi del traffico non crittografato, gli attaccanti si sono concentrati sulle richieste non cifrate ai server di posta. Per incoraggiare un ripristino del funzionamento senza crittografia nei nodi di uscita, sono stati bloccati i porti di rete utilizzati per stabilire un canale di comunicazione crittografato con la posta. serverIl traffico non crittografato è stato analizzato in tempo reale.
Per raccogliere le password per SSH, è stato organizzato un reindirizzamento delle richieste SSH su uno dei 12 server controllati dai malintenzionati. Questi server accettavano connessioni SSH e restituivano la richiesta della password a nome server, a cui si stava tentando di connettersi. Poiché le chiavi host non corrispondevano, ssh lato client mostrava un avviso di connessione a un host sconosciuto. server.
Se l'utente ignorava questo avviso e inseriva la password per la connessione, il malware server trasmetteva il collegamento a un legittimo server SSH target, salvava la password inserita dalla vittima e intercettava informazioni sulle azioni nella sessione SSH. Parallelamente, si stabiliva una connessione al server target con la password rubata e si installava su di esso il malware Ebury. Ottenendo il controllo su server Linux che non erano nodi di uscita Tor, gli attaccanti modificavano le impostazioni nel file torrc, trasformandoli in nuovi nodi di uscita Tor malevoli.
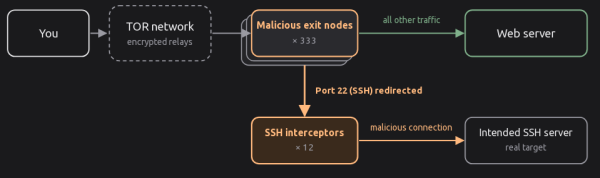
Per individuare tutti i nodi di uscita malevoli, il ricercatore che ha scoperto il problema ha utilizzato l'utilità exitmap per eseguire una scansione di tutti i nodi di uscita, stabilendo una connessione SSH attraverso ciascuno di essi e verificando il reindirizzamento delle richieste. Non è ancora chiaro come gli aggressori siano riusciti ad accedere ai nodi Tor compromessi, e sono state avanzate
ipotesi sulla compromissione degli operatori di hosting.
Fonte: opennet.ru
