

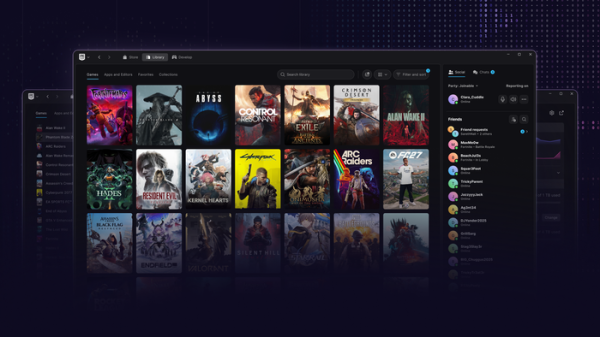
La società Epic Games ha presentato una versione preliminare del nuovo Epic Games Launcher, che include il supporto per la piattaforma Linux precedentemente promesso. Nella nuova versione sono state anche aggiornate le interfacce, ridotto il tempo di avvio, aggiunto un chat vocale integrato, proposta una pagina unica per la gestione dell'avvio dei giochi, è possibile posizionare le proprie applicazioni e giochi sulla barra delle applicazioni, è stata ampliata la ricerca e garantito il monitoraggio della velocità e dell'attività dei download.
Inoltre, è stata annunciata la preparazione di una versione del gioco online Fortnite per Linux. Nell'ambito di questo progetto, si sta aggiornando il sistema di protezione EAC (Easy Anti-Cheat) per le distribuzioni Linux e si stanno stabilendo contatti con fornitori per implementare le necessarie funzionalità per i sistemi anti-cheat su Linux. Si sottolinea che la vecchia implementazione di EAC per Linux non garantisce un livello adeguato di protezione anti-cheat, motivo per cui molti sviluppatori di giochi non aggiungono il supporto per Linux. Nella nuova versione di EAC, invece di un modulo del kernel proprietario, vengono utilizzati meccanismi di sicurezza forniti dal kernel Linux, e il programma anti-cheat viene avviato come servizio systemd.
Tra i requisiti da soddisfare nelle distribuzioni per utilizzare EAC ci sono:
- Avvio in modalità Secure Boot di kernel, driver e moduli del kernel firmati con chiavi approvate. Un adeguato livello di avvio verificato è già garantito in Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux e AlmaLinux.
- Attivazione di TPM 2.0 nel BIOS per creare un registro di avvio verificabile.
- Utilizzo di bootloader come systemd-boot e GRUB che supportano la modalità di avvio misurabile (measured boot), consentendo di confermare l'autenticità delle configurazioni e dei componenti caricati.
- Attivazione nel BIOS e nel kernel della tecnologia IOMMU, che previene l'accesso di dispositivi hardware fraudolenti alla memoria del gioco.
- Attivazione nel kernel della modalità Lockdown, che limita l'accesso dell'utente root al kernel e blocca percorsi per bypassare UEFI Secure Boot (viene limitato l'accesso a /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, modalità di debug kprobes, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), alcuni interfacce ACPI e MSR registri CPU, viene bloccata la chiamata kexec_file e kexec_load, è vietato il passaggio in modalità sospensione, è limitato l'uso di DMA per dispositivi PCI, è vietato l'import di codice ACPI da variabili EFI, non sono ammesse manipolazioni con porte di input/output).
- Disattivazione nel kernel del meccanismo Kexec, utilizzato per avviare un nuovo kernel da uno vecchio senza riavviare completamente il sistema.
- Supporto per i ganci LSM (Linux Security Module) in BPF per connettere programmi eBPF che controllano l'accesso e monitorano l'attività dei processi (per bloccare la lettura e la modifica della memoria del gioco, così come per verificare l'attività dei sistemi anti-cheat).
Gli sviluppatori di Ubuntu hanno già iniziato a discutere i requisiti pubblicati, considerata l'esperienza negativa passata delle violazioni della privacy degli utenti in Windows (EAC eseguiva silenziosamente codice in anello zero, trasmettendo dati a esterni servers senza il consenso esplicito dell'utente e rimaneva nel sistema dopo la disinstallazione del gioco). Si esprime inoltre preoccupazione per l'aumento della superficie di attacco da parte di malware e il legame con la società cinese Tencent (che possiede il 40% delle azioni di Epic Games), potenzialmente interessata a sorvegliare gli utenti. Si propone di non distribuire pacchetti con EAC attraverso i principali repository, informare gli utenti sui potenziali rischi e fornire una configurazione di avvio separata per coloro che necessitano di avviare EAC.
Fonte: opennet.ru
