

L'azienda Ledger ha confermato che sono stati identificati impianti (sopraccarichi hardware) installati nei portafogli hardware Ledger Nano X venduti al di fuori dei fornitori ufficialmente raccomandati. I principali colpiti sono stati i clienti attraverso il rivenditore CryptoBilis, che opera in Malesia, Indonesia e Filippine. Si presume che, grazie all'impianto identificato, siano stati rubati fondi da 324 portafogli per un valore di circa 102 milioni di dollari.
I ricercatori hanno esaminato tre varianti di impianti integrati in dispositivi acquistati tramite Amazon Giappone e Yahoo! Auctions da un venditore cinese che spediva ordini dalla Malesia. Negli impianti veniva utilizzato un microcontrollore ST STM32G431KBU6 (ARM Cortex‑M4, 128 KB Flash), un modem LTE e una eSIM, collegati al bus SPI per intercettare le informazioni sui tasti premuti e i dati visualizzati sullo schermo OLED integrato. Le informazioni intercettate venivano inviate agli aggressori attraverso la rete mobile e contenevano la frase segreta inserita dall'utente durante il ripristino o generata all'inizializzazione di un nuovo portafoglio.
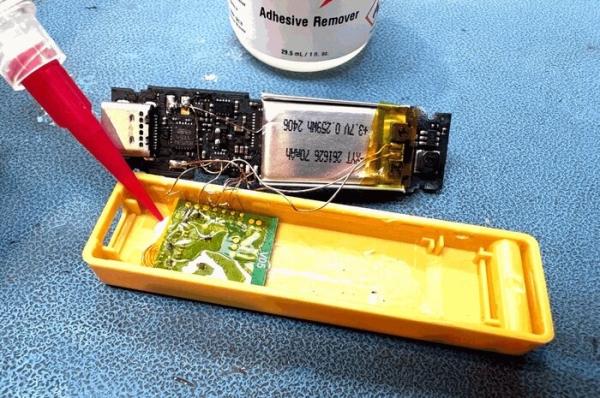
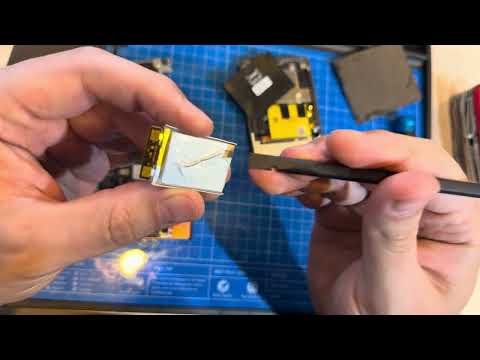
Nella prima e seconda variante, la batteria è stata sostituita per fare spazio a una scheda addizionale, mentre nella terza variante è stata mantenuta la batteria originale e il chip è stato posizionato nelle fessure del rivestimento di schiuma sotto lo schermo. Nella prima variante, la modifica è subito evidente per l'abbondanza di cavi aggiuntivi.
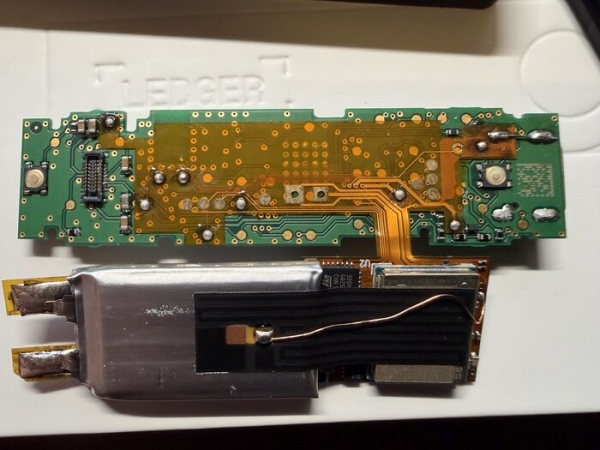
Nella seconda variante è stata utilizzata una scheda collegata tramite un flat cable saldato ai terminali originali sulla scheda madre.
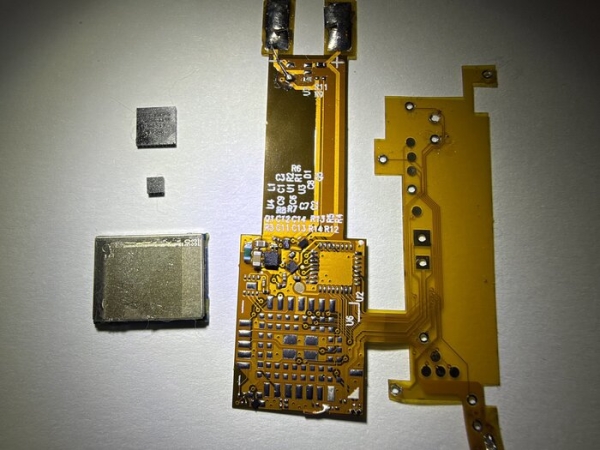
Nella terza variante è stata utilizzata una scheda a circuito stampato appositamente progettata, prodotta in serie per ordine, piuttosto che una fatta in casa. L'unico segno visibile rimaneva il cavo dell'antenna, mentre la scheda dell'impianto era posizionata a diretto contatto con la scheda originale di Ledger, mimetizzandosi visivamente con essa. La marcatura sui chip era stata levigata.
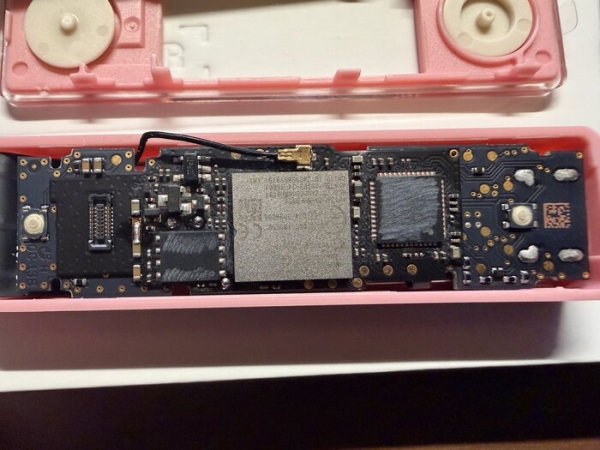
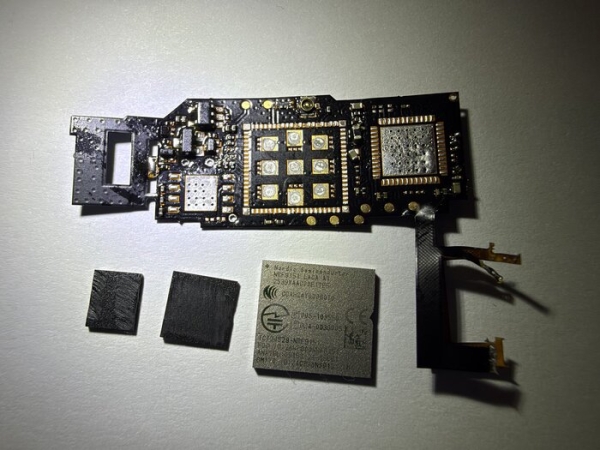
L'inserimento degli impianti è avvenuto in una delle fasi della catena di approvvigionamento senza compromettere l'infrastruttura dell'azienda Ledger. Poiché la modifica non interessa il chip originale di Ledger, la funzione predefinita di verifica dell'autenticità non consente di individuare la presenza dell'impianto.
Si raccomanda agli utenti che negli ultimi tre mesi hanno acquistato portafogli hardware tramite l'azienda CryptoBilis di non inizializzare nuovi dispositivi o trasferire fondi su un nuovo portafoglio generando nuovamente una frase di recupero. Per prevenire incidenti simili in futuro, l'azienda Ledger intende implementare ulteriori misure di protezione contro l'accesso fisico. L'azienda CryptoBilis, che ha cambiato proprietario a marzo 2026, ha sospeso le vendite di portafogli hardware fino al termine delle indagini.
Fonte: opennet.ru
