

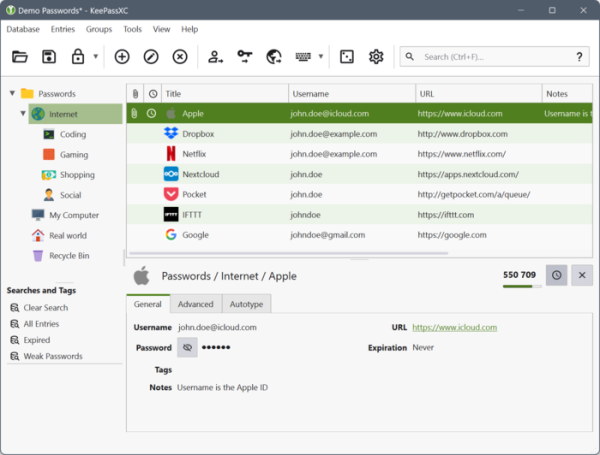
È stata pubblicata la versione 2.8.0 del gestore di password multipiattaforma open source KeePassXC, che offre strumenti per la memorizzazione sicura di password standard, password monouso (TOTP), chiavi SSH e altre informazioni considerate riservate dall'utente. I dati possono essere memorizzati sia in un archivio criptato locale che in archivi cloud esterni. Il codice del progetto è scritto in C++ utilizzando la libreria Qt e distribuito sotto le licenze GPLv2 e GPLv3. Le versioni pronte sono disponibili per Linux (AppImage, Flatpak, Ubuntu PPA, Snap), Windows e macOS.
Caratteristiche principali:
- Gestione del database nel formato KDBX. Memorizzazione delle informazioni in forma criptata. Possibilità di allegare file e attributi personalizzati alle voci di password salvate.
- Organizzazione delle informazioni con suddivisione in gruppi. Sistema di ricerca integrato. Compilazione automatica delle password nelle applicazioni. Possibilità di gestione da riga di comando (keepassxc-cli).
- Generatore di password sicure. Memorizzazione e generazione di password monouso (TOTP). Analisi della qualità delle password salvate e generazione di report statistici.
- Integrazione con i browser web Chrome, Mozilla Firefox, Edge, Chromium, Vivaldi, Brave e Tor Browser. Supporto per l'autenticazione tramite tecnologia Passkeys, implementata attraverso l'integrazione con il browser.
- Supporto per l'importazione di database di password da formati CSV, 1Password, Bitwarden, Proton Pass e KeePass1. Esportazione nei formati CSV, XML e HTML.
- Supporto per YubiKey e OnlyKey. Integrazione con SSH Agent. Condivisione del database KeeShare.
Supporto per FreeDesktop.org Secret Service, ad esempio per l'uso al posto del portachiavi GNOME. Supporto per gli algoritmi di crittografia Twofish e ChaCha20.
Modifiche chiave nel nuovo rilascio:
- Traduzione dell'interfaccia grafica da Qt5 a Qt6.
- Possibilità di utilizzare la funzione di compilazione automatica delle password nelle applicazioni in ambienti basati su Wayland, utilizzando i portali XDG.
- Supporto per la configurazione delle combinazioni di tasti.
- Possibilità di sincronizzare il database con sistemi esterni e supporto per l'uso di strumenti esterni per l'importazione.
- Modalità di sblocco rapido tramite Polkit in Linux.
- Generazione di build ARM64 per Windows e build sperimentali ARM64 in formato AppImage per Linux.
- Transizione alla memorizzazione dei file di stato dell'applicazione nella directory ~/ .local / state / (XDG_STATE_HOME) invece di ~/ .cache (XDG_CACHE_HOME).
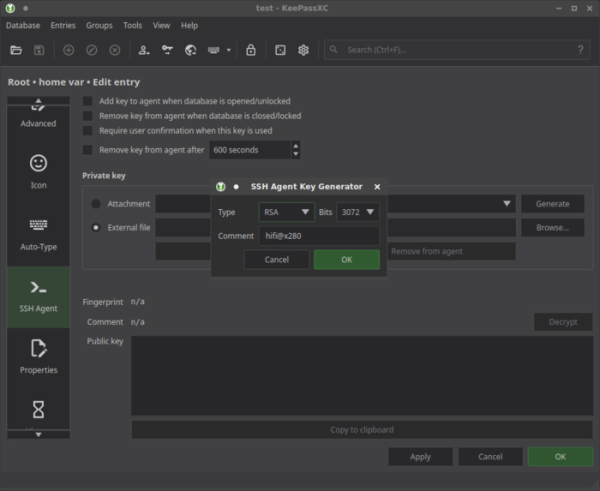
- Supporto per la generazione di chiavi RSA, ECDSA e Ed25519 per SSH Agent.
- Migliorata integrazione con il desktop per le build in formato AppImage.
- È stata implementata l'importazione di chiavi SSH, password Wi-Fi e registrazioni di tipo sconosciuto da Proton Pass.
- Risolta una vulnerabilità (CVE-2026-69150) che portava all'accesso a memoria già liberata durante l'importazione di file appositamente formattati in KDB.
Fonte: opennet.ru
