

Mozilla ha presentato un nuovo prodotto: Firefox Enterprise, una versione separata di Firefox progettata per l'uso aziendale, che offre funzionalità avanzate per la gestione e il controllo centralizzati delle attività dei dipendenti. La versione Firefox Enterprise 158 si basa sul rilascio di Firefox 158, il cui lancio è previsto per questa sera. La gestione dei browser sui posti di lavoro avviene attraverso la console web per l'amministratore, che può essere eseguita su hardware locale senza dipendere da servizi cloud esterni.
Supporta il trasferimento delle informazioni sugli eventi verso piattaforme per l'analisi degli eventi di sicurezza (SIEM - Security Information and Event Management) implementate nell'azienda, la definizione delle regole di accesso legate a utenti e dispositivi, l'autenticazione tramite sistemi di Single Sign-On (SSO), la limitazione dell'accesso a livello di domini e azioni nel browser (ad esempio, disabilitazione delle funzionalità legate all'AI), la gestione dell'installazione delle estensioni e della distribuzione degli aggiornamenti, la modifica remota delle impostazioni e la raccolta di telemetria.
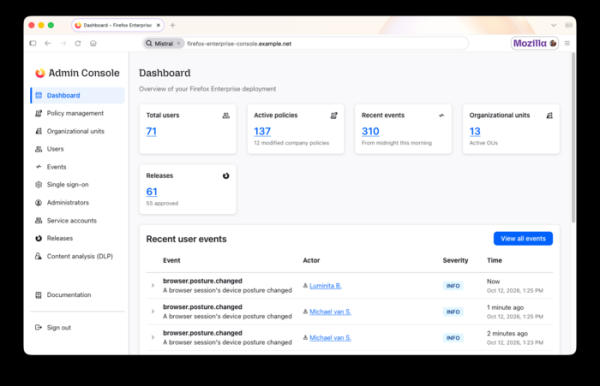
Le principali caratteristiche di Firefox Enterprise:
- Gestione degli utenti e delle sessioni tramite la console dell'amministratore. Raggruppamento degli utenti in gruppi con diversi livelli di accesso. Creazione di regole per l'analisi dei contenuti e revisione dei log di audit.
- Possibilità di utilizzo del browser solo dopo autenticazione mediante il proprio account aziendale. Supporta l'integrazione con SSO e fornitori di autenticazione che utilizzano il protocollo
OpenID Connect (OIDC). È possibile implementare l'autenticazione a due fattori. Dopo il riavvio o la chiusura del browser, la sessione termina e è necessario effettuare nuovamente il login. L'amministratore può terminare la sessione da remoto, ad esempio in caso di furto del laptop.
- Un tema di design separato e elementi di branding. Personalizzazione del design in base all'immagine aziendale e visualizzazione del logo dell'azienda nel browser.
- Disabilitazione delle richieste ai servizi Mozilla a favore dei propri servizi aziendali, che gestiscono il browser e gli aggiornamenti.
- Trasferimento nella console di amministrazione di dati sullo stato del dispositivo, inclusi i dati sul sistema operativo, la crittografia dei dischi, i programmi in esecuzione per mantenere la sicurezza, la connessione al dominio Active Directory, i componenti installati e informazioni sulla connessione di rete. L'amministratore può associare la capacità di navigare nel browser alle impostazioni dell'ambiente di sistema.
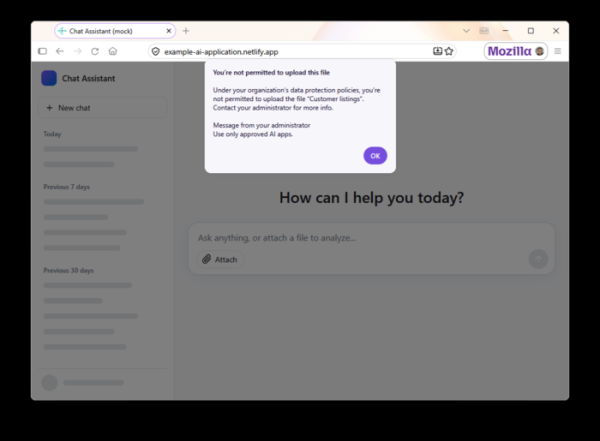
- Funzionalità per prevenire perdite di dati (DLP - Data Loss Prevention) - l'amministratore può configurare il blocco o la visualizzazione di avvisi in caso di tentativi di incollare dal clipboard, caricare e scaricare file, stampare pagine da determinati siti. Ad esempio, potrebbe essere vietato incollare dal clipboard in strumenti AI non autorizzati. I controlli DLP integrati vengono eseguiti lato browser sul dispositivo dell'utente, cioè il contenuto non viene inviato per ispezione attraverso la rete, ma può essere impostata l'invio dei dati a sistemi DLP esterni. Le violazioni delle normative vengono registrate nella console dell'amministratore.

- Supporto per l'aggiunta di filigrane a pagine importanti, contenenti l'email dell'operatore e il momento dell'operazione. Tali etichette possono essere utilizzate per indagare sull'origine della perdita di informazioni. Le impostazioni delle filigrane e i siti su cui vengono aggiunte sono configurabili dall'amministratore.
- Modalità di protezione avanzata (Lockdown), in cui l'accesso a siti non attendibili disabilita la compilazione JIT di JavaScript, blocca l'esecuzione di Worker e vieta richieste non crittografate tramite HTTP, garantendo l'isolamento del lavoro con il sito in un contenitore separato.
- Crittografia dei dati del profilo, come la cronologia di navigazione, i dati dei moduli web, le credenziali e i token delle sessioni TLS. L'accesso al profilo crittografato copiato è possibile solo con una chiave fornita dall'amministratore.
- Possibilità di accesso ai siti interni e alle web app dell'azienda da dispositivi personali degli utenti senza installare un proxy separato VPN, utilizzando un proxy implementato in azienda.
- Oltre 130 politiche gestite centralmente, molte delle quali possono essere modificate senza riavviare il browser. Ad esempio, attraverso le politiche è possibile modificare le impostazioni relative a proxy, filtraggio dei siti, cookie, funzionamento solo tramite HTTPS, modalità Lockdown e parametri delle estensioni.
- Possibilità di definire la versione minima consentita del browser e monitorare l'installazione degli aggiornamenti sui sistemi dei dipendenti.
- Supporto per la trasmissione di informazioni su eventi come download di file, stampa, installazione di estensioni, apertura di siti non sicuri e tentativi di visualizzazione di siti bloccati, contrassegnati nel database Safe Browsing. Il report di tali eventi viene visualizzato nell'interfaccia dell'amministratore.
- L'amministratore può bloccare e consentire l'uso delle estensioni del browser in base al loro tipo, ai siti e ai diritti degli utenti. È anche possibile vietare la disabilitazione degli aggiornamenti automatici delle estensioni, utilizzare un server per la distribuzione delle nuove versioni delle estensioni, vietare la modifica delle impostazioni delle estensioni per siti specifici e scegliere con quali siti applicare determinate estensioni.
Fonte: opennet.ru
