

Nel sistema di blocco dei contenuti indesiderati uBlock Origin è stata identificata una vulnerabilità che consente di causare un crash o un esaurimento della memoria durante la navigazione su un URL appositamente formattato, qualora questo URL sia soggetto a filtri di blocco rigoroso ("strict blocking"). La vulnerabilità si manifesta solo quando si accede direttamente all'URL problematico, ad esempio facendo clic su un link.
La vulnerabilità è stata risolta nell'aggiornamento di uBlock Origin 1.36.2. Anche l'estensione uMatrix è vulnerabile a un problema simile, ma il suo supporto è stato interrotto e non vengono più rilasciati aggiornamenti. Non esistono percorsi alternativi di protezione in uMatrix (inizialmente si suggeriva di disattivare tutti i filtri di blocco rigoroso attraverso la scheda "Assets", ma questa raccomandazione è stata ritenuta insufficiente e problematica per gli utenti con le proprie regole di blocco). In ηMatrix, un fork di uMatrix del progetto Pale Moon, la vulnerabilità è stata risolta nella versione 4.4.9.
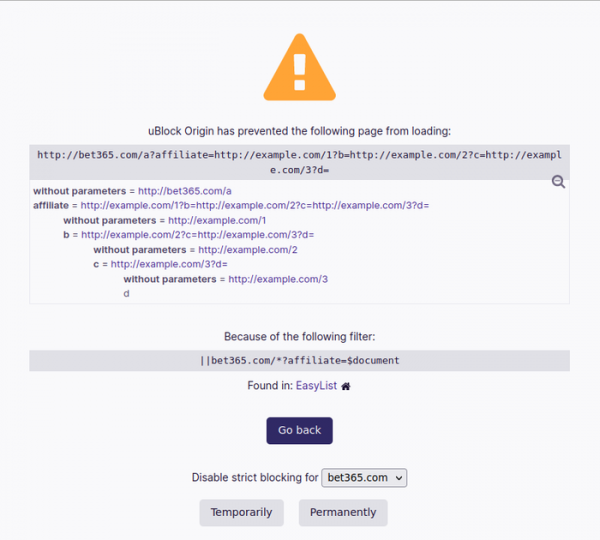
Il filtro di blocco rigoroso viene solitamente definito a livello dei domini e implica il divieto di qualsiasi connessione, anche durante l'accesso diretto a un link. La vulnerabilità è causata dal fatto che durante l'accesso a una pagina soggetta al filtro di blocco rigoroso, all'utente viene mostrato un avviso con informazioni sulla risorsa bloccata, compresi l'URL e i parametri di richiesta. Il problema è che uBlock Origin analizza i parametri di richiesta in modo ricorsivo e li aggiunge all'albero DOM senza tener conto del livello di nidificazione.
Durante l'elaborazione di un URL appositamente formattato in uBlock Origin per Chrome, è possibile causare un crash del processo in cui è in esecuzione l'estensione del browser. Dopo il crash, finché il processo con l'estensione non viene riavviato, l'utente rimane senza protezione dai contenuti indesiderati. In Firefox si verifica un esaurimento della memoria.
Fonte: opennet.ru
