

In una piattaforma aperta di visualizzazione dei dati, Grafana, è stata identificata una vulnerabilità (CVE-2021-43798) che consente di uscire dalla directory di base e accedere a file arbitrari nel filesystem locale del server, in base ai diritti di accesso dell'utente sotto cui viene eseguito Grafana. Il problema è causato da un malfunzionamento del gestore del percorso «/public/plugins//», nel quale era consentito l'uso dei caratteri «..» per accedere a directory superiori.
La vulnerabilità può essere sfruttata accedendo agli URL di plugin preinstallati come «/public/plugins/graph/», «/public/plugins/mysql/» e «/public/plugins/prometheus/» (sono installati circa 40 plugin in totale). Ad esempio, per accedere al file /etc/passwd era possibile inviare la richiesta «/public/plugins/prometheus/................etc/passwd». Per identificare segni di sfruttamento, si consiglia di controllare la presenza della maschera «..» nei log del server http.
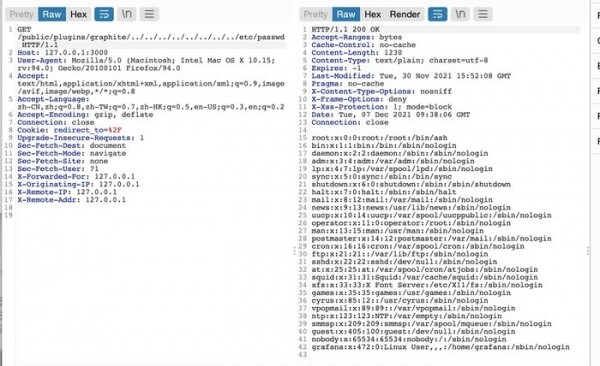
Il problema si manifestava a partire dalla versione 8.0.0-beta1 ed è stato risolto nelle versioni Grafana 8.3.1, 8.2.7, 8.1.8 e 8.0.7, ma sono state scoperte altre due vulnerabilità simili (CVE-2021-43813, CVE-2021-43815) che si manifestavano a partire dalle versioni Grafana 5.0.0 e Grafana 8.0.0-beta3, consentendo a un utente autenticato di Grafana di accedere a file arbitrari nel sistema con estensioni «.md» e «.csv» (con nomi di file solo in minuscolo o solo in maiuscolo), attraverso la manipolazione dei caratteri «..» nei percorsi «/api/plugins/.* /markdown/.*» e «/api/ds/query». Per risolvere queste vulnerabilità sono stati rilasciati gli aggiornamenti Grafana 8.3.2 e 7.5.12.
Fonte: opennet.ru
