

È stato rilasciato Proxmox Virtual Environment 9.1, una distribuzione Linux specializzata basata su Debian GNU/Linux, mirata al dispiegamento e alla gestione di server virtuali utilizzando LXC e KVM, in grado di fungere da sostituto per prodotti come VMware vSphere, Microsoft Hyper-V e Citrix Hypervisor. La dimensione dell'immagine ISO di installazione è di 1,7 GB.
Proxmox VE offre strumenti per il dispiegamento di un sistema di server virtuali completamente operativo a livello industriale, gestito tramite un'interfaccia web progettata per gestire centinaia o addirittura migliaia di macchine virtuali. La distribuzione include strumenti integrati per organizzare il backup degli ambienti virtuali e supporta la clustering disponibile 'out of the box', inclusa la possibilità di migrare ambienti virtuali da un nodo all'altro senza interrompere il servizio. Tra le caratteristiche dell'interfaccia web: supporto per console VNC sicura; gestione dell'accesso a tutti gli oggetti disponibili (VM, archiviazione, nodi, ecc.) basata su ruoli; supporto per vari meccanismi di autenticazione (MS ADS, LDAP, Linux PAM, autenticazione Proxmox VE).
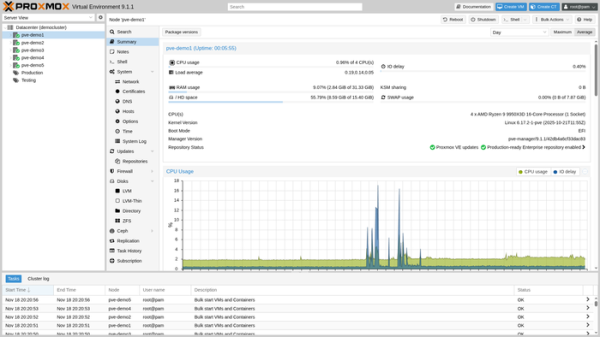
Nel nuovo rilascio:
- È stata effettuata la sincronizzazione con il repository del pacchetto Debian 13.2. Il kernel Linux è stato aggiornato alla versione 6.17. Sono stati implementati nuovi rilasci di QEMU 10.1.2, LXC 6.0.5 e ZFS 2.3.4. È disponibile il supporto per la creazione di archiviazioni basate su Ceph 19.2.3 (Squid).
- È stata aggiunta la possibilità di creare contenitori LXC da immagini in formato OCI (Open Container Initiative), caricate manualmente o dai repository. È supportata la creazione di modelli di contenitori OCI, contenitori con un ambiente di sistema completo e contenitori per l'esecuzione di singole applicazioni.
- Per i contenitori che richiedono l'attacco di un modulo TPM virtuale (Trusted Platform Module), è stata implementata la possibilità di salvare lo stato del vTPM in formato qcow2. Questa funzione consente di creare snapshot macchine virtuali con vTPM, ad esempio, per l'esecuzione di sistemi guest con le nuove versioni di Windows, utilizzando archiviazioni basate su NFS e CIFS.
- Sono stati forniti strumenti per una gestione flessibile della virtualizzazione nidificata nei sistemi guest. È stata aggiunta una nuova flag vCPU "nested-virt", che consente di attivare la virtualizzazione nidificata sopra un tipo di vCPU che corrisponde completamente o parzialmente ai parametri (produttore e generazione) della CPU host. Tra gli esempi di applicazione della virtualizzazione nidificata si menzionano l'esecuzione di hypervisors nidificati e l'uso nei sistemi guest di meccanismi di protezione Windows basati sulla virtualizzazione.
- Nell'interfaccia grafica è stata implementata la funzione di generazione di report più dettagliati per il stack delle reti definite dal software (SDN, Software-Defined Networking). Ad esempio, è possibile visualizzare a quali ponti di rete e reti virtuali sono connessi i sistemi guest, quali indirizzi IP e MAC vengono utilizzati nelle zone EVPN.
- È stata aggiunta la supporto iniziale per il meccanismo Intel TDX (Trusted Domain Extensions) per la crittografia della memoria dei sistemi guest.
- È stata aggiunta la possibilità di disabilitare selettivamente il meccanismo KSM (Kernel Samepage Merging) per determinate macchine virtuali, che garantisce la deduplica delle aree di memoria identiche.
Fonte: opennet.ru
