

אם לשפוט לפי מספר השאלות שהחלו להגיע אלינו באמצעות SD-WAN, הטכנולוגיה החלה להשתרש ביסודיות ברוסיה. ספקים, כמובן, לא ישנים ומציעים את המושגים שלהם, וכמה חלוצים אמיצים כבר מיישמים אותם ברשתות שלהם.
אנו עובדים כמעט עם כל הספקים, ולאורך מספר שנים במעבדה שלנו הצלחתי להתעמק בארכיטקטורה של כל מפתח גדול של פתרונות מוגדרי תוכנה. SD-WAN מ-Fortinet עומד כאן קצת בנפרד, שפשוט בנתה את הפונקציונליות של איזון תעבורה בין ערוצי תקשורת לתוך תוכנת חומת האש. הפתרון הוא דמוקרטי למדי, ולכן הוא נחשב בדרך כלל על ידי חברות שעדיין לא מוכנות לשינויים גלובליים, אך רוצות להשתמש בערוצי התקשורת שלהן בצורה יעילה יותר.
במאמר זה אני רוצה לספר לכם כיצד להגדיר ולעבוד עם SD-WAN מ-Fortinet, למי הפתרון הזה מתאים ובאילו מלכודות אתם עלולים להיתקל כאן.
ניתן לסווג את השחקנים הבולטים ביותר בשוק ה-SD-WAN לאחד משני סוגים:
1. סטארטאפים שיצרו פתרונות SD-WAN מאפס. המצליחים שבהם מקבלים תנופה עצומה לפיתוח לאחר שנרכשו על ידי חברות גדולות - זה הסיפור של Cisco/Viptela, VMWare/VeloCloud, Nuage/Nokia
2. ספקי רשת גדולים שיצרו פתרונות SD-WAN, מפתחים את יכולת התכנות והניהול של הנתבים המסורתיים שלהם - זה הסיפור של Juniper, Huawei
פורטינט הצליחה למצוא את דרכה. לתוכנת חומת האש הייתה פונקציונליות מובנית שאפשרה לשלב את הממשקים שלהן לערוצים וירטואליים ולאזן את העומס ביניהם באמצעות אלגוריתמים מורכבים בהשוואה לניתוב קונבנציונלי. פונקציונליות זו נקראה SD-WAN. האם מה פורטינט כן יכול להיקרא SD-WAN? השוק מבין בהדרגה ש-Software-Defined פירושה הפרדה של מישור הבקרה ממישור הנתונים, בקרים ייעודיים ומתזמרים. לפורטינט אין דבר כזה. ניהול מרכזי הוא אופציונלי ומוצע באמצעות הכלי המסורתי Fortimanager. אבל לדעתי, אתה לא צריך לחפש אמת מופשטת ולבזבז זמן בוויכוחים על מונחים. בעולם האמיתי, לכל גישה יש את היתרונות והחסרונות שלה. הדרך הטובה ביותר לצאת היא להבין אותם ולהיות מסוגלים לבחור פתרונות התואמים את המשימות.
אני אנסה לספר לכם עם צילומי מסך ביד איך נראה SD-WAN מ-Fortinet ומה הוא יכול לעשות.
איך הכל עובד
נניח שיש לכם שני סניפים המחוברים באמצעות שני קישורי נתונים. קישורי נתונים אלה מקובצים יחד, בדומה לאופן שבו ממשקי Ethernet רגילים מקובצים יחד לתוך LACP-Port-Channel. ותיקים יזכרו את PPP Multilink - אנלוגיה מתאימה נוספת. הקישורים יכולים להיות פורטים פיזיים, VLAN SVI, ו- VPN או מנהרות GRE.
VPN או GRE משמשים בדרך כלל בעת חיבור רשתות מקומיות סניפים דרך האינטרנט. ויציאות פיזיות - אם יש חיבורי L2 בין אתרים, או בחיבור באמצעות MPLS/VPN ייעודי, אם אנחנו מרוצים מהחיבור ללא Overlay והצפנה. תרחיש נוסף שבו נעשה שימוש ביציאות פיזיות בקבוצת SD-WAN הוא איזון הגישה המקומית של משתמשים לאינטרנט.
בדוכן שלנו יש ארבע חומות אש ושתי מנהרות VPN הפועלות באמצעות שני "מפעילי תקשורת". התרשים נראה כך:
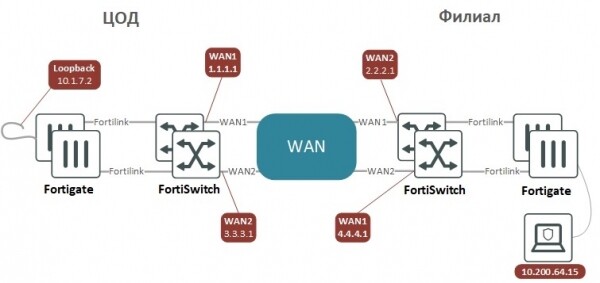
מנהרות VPN מוגדרות במצב ממשק כך שהן דומות לחיבורים מנקודה לנקודה בין מכשירים עם כתובות IP בממשקי P2P, אשר ניתן לבצע pinging כדי להבטיח שהתקשורת דרך מנהרה מסוימת פועלת. כדי שהתנועה תהיה מוצפנת ותעבור לצד הנגדי, מספיק לנתב אותה לתוך המנהרה. האלטרנטיבה היא לבחור תעבורה להצפנה באמצעות רשימות של רשתות משנה, מה שמבלבל מאוד את המנהל ככל שהקונפיגורציה הופכת מורכבת יותר. ברשת גדולה, אתה יכול להשתמש בטכנולוגיית ADVPN כדי לבנות VPN; זהו אנלוגי של DMVPN מ-Cisco או DVPN מ-Huawei, מה שמאפשר הגדרה קלה יותר.
תצורת VPN מאתר לאתר עבור שני מכשירים עם ניתוב BGP משני הצדדים
"מרכז נתונים" (DC)
"סניף" (BRN)
ממשק מערכת תצורה
עריכת "WAN1"
הגדר vdom "אינטרנט"
הגדר ip 1.1.1.1 255.255.255.252
הגדר פינג של גישה מומלצת
הגדר תפקיד WAN
הגדר ממשק "DC-BRD"
הגדר vlanid 111
הבא
עריכת "WAN2"
הגדר vdom "אינטרנט"
הגדר ip 3.3.3.1 255.255.255.252
הגדר פינג של גישה מומלצת
הגדרת תפקיד lan
הגדר ממשק "DC-BRD"
הגדר vlanid 112
הבא
עריכה "BRN-Ph1-1"
הגדר vdom "אינטרנט"
הגדר ip 192.168.254.1 255.255.255.255
הגדר פינג של גישה מומלצת
מנהרת סוג הגדר
הגדר כתובת IP מרוחקת 192.168.254.2 255.255.255.255
הגדר את הממשק "WAN1"
הבא
עריכה "BRN-Ph1-2"
הגדר vdom "אינטרנט"
הגדר ip 192.168.254.3 255.255.255.255
הגדר פינג של גישה מומלצת
מנהרת סוג הגדר
הגדר כתובת IP מרוחקת 192.168.254.4 255.255.255.255
הגדר את הממשק "WAN2"
הבא
סוף
הגדרת vpn ipsec שלב 1 ממשק
עריכה "BRN-Ph1-1"
הגדר את הממשק "WAN1"
הגדר מקומי-gw 1.1.1.1
הגדר סוג עמית כלשהו
הגדר השבתת מכשיר רשת
הגדר הצעה aes128-sha1
הגדר dhgrp 2
הגדר remote-gw 2.2.2.1
הגדר סוד פסקי ***
הבא
עריכה "BRN-Ph1-2"
הגדר את הממשק "WAN2"
הגדר מקומי-gw 3.3.3.1
הגדר סוג עמית כלשהו
הגדר השבתת מכשיר רשת
הגדר הצעה aes128-sha1
הגדר dhgrp 2
הגדר remote-gw 4.4.4.1
הגדר סוד פסקי ***
הבא
סוף
הגדרת vpn ipsec שלב 2 ממשק
עריכה "BRN-Ph2-1"
הגדר את שם השלב הראשון "BRN-Ph1-1"
הגדר הצעה aes256-sha256
הגדר dhgrp 2
הבא
עריכה "BRN-Ph2-2"
הגדר את שם השלב הראשון "BRN-Ph1-1"
הגדר הצעה aes256-sha256
הגדר dhgrp 2
הבא
סוף
נתב סטטי
ערוך 1
הגדר שער 1.1.1.2
הגדר את התקן "WAN1"
הבא
ערוך 3
הגדר שער 3.3.3.2
הגדר את התקן "WAN2"
הבא
סוף
נתב תצורה bgp
מוגדר כ-65002
הגדר את מזהה הנתב 10.1.7.1
הפעלת ebgp-multipath
שכן תצורה
עריכה "192.168.254.2"
הגדר את השלט רחוק כ-65003
הבא
עריכה "192.168.254.4"
הגדר את השלט רחוק כ-65003
הבא
סוף
רשת תצורה
ערוך 1
הגדר קידומת 10.1.0.0 255.255.0.0
הבא
סוף
ממשק מערכת תצורה
עריכת "WAN1"
הגדר vdom "אינטרנט"
הגדר ip 2.2.2.1 255.255.255.252
הגדר פינג של גישה מומלצת
הגדר תפקיד WAN
הגדר ממשק "BRN-BRD"
הגדר vlanid 111
הבא
עריכת "WAN2"
הגדר vdom "אינטרנט"
הגדר ip 4.4.4.1 255.255.255.252
הגדר פינג של גישה מומלצת
הגדר תפקיד WAN
הגדר ממשק "BRN-BRD"
הגדר vlanid 114
הבא
עריכה "DC-Ph1-1"
הגדר vdom "אינטרנט"
הגדר ip 192.168.254.2 255.255.255.255
הגדר פינג של גישה מומלצת
מנהרת סוג הגדר
הגדר כתובת IP מרוחקת 192.168.254.1 255.255.255.255
הגדר את הממשק "WAN1"
הבא
עריכה "DC-Ph1-2"
הגדר vdom "אינטרנט"
הגדר ip 192.168.254.4 255.255.255.255
הגדר פינג של גישה מומלצת
מנהרת סוג הגדר
הגדר כתובת IP מרוחקת 192.168.254.3 255.255.255.255
הגדר את הממשק "WAN2"
הבא
סוף
הגדרת vpn ipsec שלב 1 ממשק
עריכה "DC-Ph1-1"
הגדר את הממשק "WAN1"
הגדר מקומי-gw 2.2.2.1
הגדר סוג עמית כלשהו
הגדר השבתת מכשיר רשת
הגדר הצעה aes128-sha1
הגדר dhgrp 2
הגדר remote-gw 1.1.1.1
הגדר סוד פסקי ***
הבא
עריכה "DC-Ph1-2"
הגדר את הממשק "WAN2"
הגדר מקומי-gw 4.4.4.1
הגדר סוג עמית כלשהו
הגדר השבתת מכשיר רשת
הגדר הצעה aes128-sha1
הגדר dhgrp 2
הגדר remote-gw 3.3.3.1
הגדר סוד פסקי ***
הבא
סוף
הגדרת vpn ipsec שלב 2 ממשק
עריכה "DC-Ph2-1"
הגדר את שם השלב הראשון "DC-Ph1-1"
הגדר הצעה aes128-sha1
הגדר dhgrp 2
הבא
עריכה "DC2-Ph2-2"
הגדר את שם השלב הראשון "DC-Ph1-1"
הגדר הצעה aes128-sha1
הגדר dhgrp 2
הבא
סוף
נתב סטטי
ערוך 1
הגדר שער 2.2.2.2
והמכשיר "WAN1"
הבא
ערוך 3
הגדר שער 4.4.4.2
הגדר את התקן "WAN2"
הבא
סוף
נתב תצורה bgp
מוגדר כ-65003
הגדר את מזהה הנתב 10.200.7.1
הפעלת ebgp-multipath
שכן תצורה
עריכה "192.168.254.1"
הגדר את השלט רחוק כ-65002
הבא
עריכה "192.168.254.3"
הגדר את השלט רחוק כ-65002
הבא
סוף
רשת תצורה
ערוך 1
הגדר קידומת 10.200.0.0 255.255.0.0
הבא
סוף
אני מספק את התצורה בצורת טקסט, מכיוון שלדעתי נוח יותר להגדיר את ה-VPN בצורה זו. כמעט כל ההגדרות זהות משני הצדדים; בצורת טקסט ניתן לבצע אותן כהעתק-הדבק. אם אתה עושה את אותו הדבר בממשק האינטרנט, קל לטעות - שכח איפשהו סימן ביקורת, הזן את הערך הלא נכון.
לאחר שהוספנו את הממשקים לחבילה

כל המסלולים ומדיניות האבטחה יכולים להתייחס אליו, ולא לממשקים הכלולים בו. לכל הפחות, עליך לאפשר תעבורה מרשתות פנימיות ל-SD-WAN. כאשר אתה יוצר עבורם כללים, אתה יכול להחיל אמצעי הגנה כגון IPS, אנטי וירוס וגילוי HTTPS.
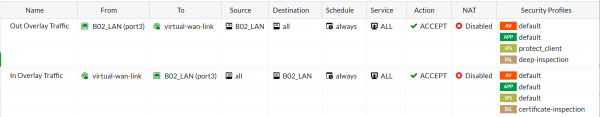
כללי SD-WAN מוגדרים עבור החבילה. אלו כללים המגדירים את אלגוריתם האיזון עבור תעבורה ספציפית. הם דומים למדיניות ניתוב בניתוב מבוסס-מדיניות, רק כתוצאה מתעבורה שנופלת תחת המדיניות, לא מותקן ה-Next-Hop או הממשק היוצא הרגיל, אלא הממשקים שנוספו לחבילת SD-WAN plus אלגוריתם איזון תעבורה בין הממשקים הללו.
ניתן להפריד את התנועה מהזרימה הכללית על ידי מידע L3-L4, על ידי יישומים מוכרים, שירותי אינטרנט (URL ו-IP), וכן על ידי משתמשים מוכרים של תחנות עבודה ומחשבים ניידים. לאחר מכן, ניתן להקצות אחד מאלגוריתמי האיזון הבאים לתעבורה שהוקצתה:
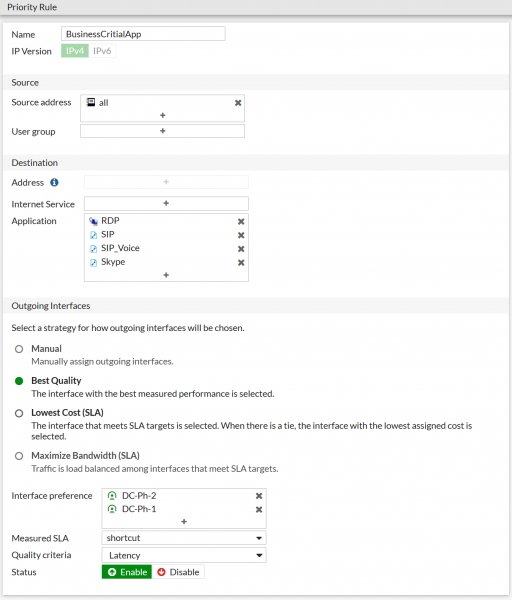
ברשימה העדפות ממשק, נבחרים אותם ממשקים מאלה שכבר נוספו לחבילה שישרתו סוג זה של תעבורה. על ידי הוספת לא את כל הממשקים, אתה יכול להגביל בדיוק באילו ערוצים אתה משתמש, למשל, בדוא"ל, אם אתה לא רוצה להעמיס על ערוצים יקרים עם SLA גבוה. ב-FortiOS 6.4.1, התאפשר לקבץ ממשקים שנוספו לחבילת ה-SD-WAN לאזורים, וליצור, למשל, אזור אחד לתקשורת עם אתרים מרוחקים, ואחר לגישה לאינטרנט מקומי באמצעות NAT. כן, כן, גם תעבורה שעוברת לאינטרנט הרגיל יכולה להיות מאוזנת.
על אלגוריתמי איזון
לגבי האופן שבו Fortigate (חומת אש מ-Fortinet) יכולה לפצל תעבורה בין ערוצים, ישנן שתי אפשרויות מעניינות שאינן נפוצות במיוחד בשוק:
העלות הנמוכה ביותר (SLA) – מבין כל הממשקים העונים על ה-SLA כרגע, נבחר זה בעל המשקל הנמוך (העלות), שנקבע ידנית על ידי המנהל; מצב זה מתאים לתעבורה "בכמות גדולה" כגון גיבויים והעברת קבצים.
האיכות הטובה ביותר (SLA) - אלגוריתם זה, בנוסף לעיכוב הרגיל, ריצוד ואובדן של מנות Fortigate, יכול גם להשתמש בעומס הערוץ הנוכחי כדי להעריך את איכות הערוצים; מצב זה מתאים לתעבורה רגישה כגון VoIP ושיחות ועידה בווידאו.
אלגוריתמים אלו דורשים הגדרת מד ביצועים של ערוץ תקשורת - Performance SLA. מד זה עוקב מעת לעת (מרווח בדיקה) מידע על עמידה ב-SLA: אובדן מנות, עיכוב (שהייה) וריצוד (ריצוד) בערוץ התקשורת, ויכול "לדחות" את אותם ערוצים שכרגע אינם עומדים בספי האיכות - הם מאבדים יותר מדי מנות או חווית זמן אחזור רב מדי. בנוסף, המד עוקב אחר מצב הערוץ, ויכול להסיר אותו באופן זמני מהצרור במקרה של אובדן חוזר של תגובות (כשלים לפני חוסר פעילות). לאחר השחזור, לאחר מספר תגובות רצופות (שחזור קישור לאחר), המד יחזיר אוטומטית את הערוץ לצרור, והנתונים יתחילו להיות משודרים דרכו שוב.
כך נראית הגדרת "מטר":
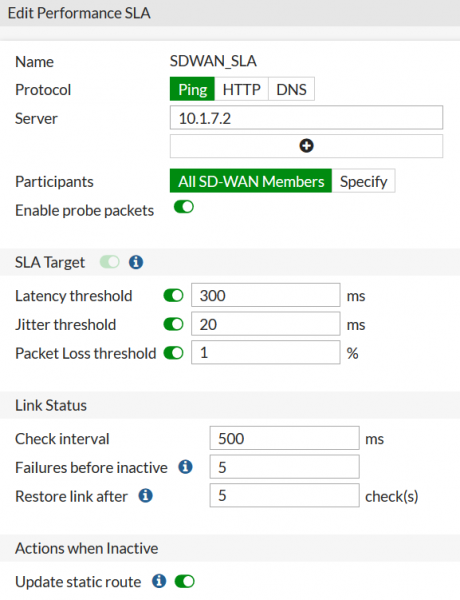
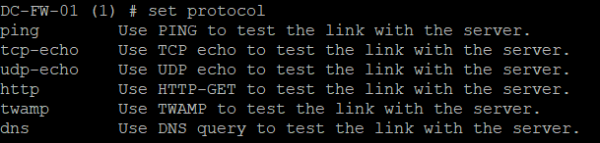
בממשק האינטרנט, ICMP-Echo-request, HTTP-GET ובקשת DNS זמינים כפרוטוקולי בדיקה. יש עוד קצת אפשרויות בשורת הפקודה: אפשרויות TCP-echo ו-UDP-echo זמינות, כמו גם פרוטוקול מדידת איכות מיוחד - TWAMP.
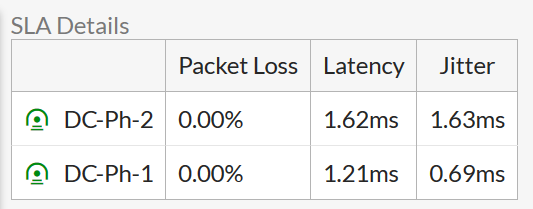
את תוצאות המדידה ניתן לראות גם בממשק האינטרנט:
ובשורת הפקודה:

פתרון תקלות
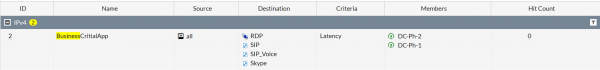
אם יצרת כלל, אבל הכל לא עובד כמצופה, עליך להסתכל על ערך ספירת ההיט ברשימת כללי SD-WAN. זה יראה אם התנועה נופלת בכלל זה:
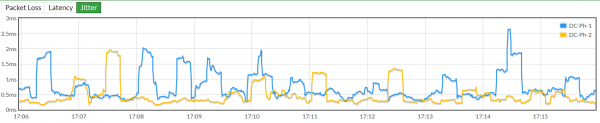
בעמוד ההגדרות של המד עצמו, ניתן לראות את השינוי בפרמטרי הערוץ לאורך זמן. הקו המקווקו מציין את ערך הסף של הפרמטר
בממשק האינטרנט ניתן לראות כיצד התעבורה מתפזרת לפי כמות הנתונים המועברים/מתקבלים ומספר הפעלות:
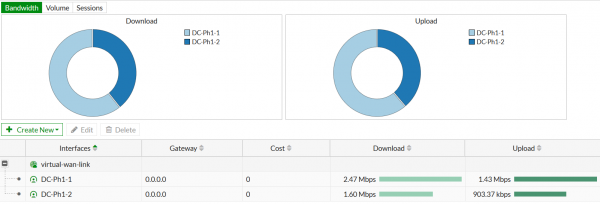
בנוסף לכל זה, ישנה הזדמנות מצוינת לעקוב אחר מעבר מנות בפירוט מירבי. כאשר עובדים ברשת אמיתית, תצורת המכשיר צוברת מדיניות ניתוב, חומת אש והפצת תנועה על פני יציאות SD-WAN רבות. כל זה מקיים אינטראקציה זה עם זה בצורה מורכבת, ולמרות שהספק מספק דיאגרמות בלוק מפורטות של אלגוריתמי עיבוד מנות, חשוב מאוד להיות מסוגלים לא לבנות ולבדוק תיאוריות, אלא לראות לאן התנועה באמת הולכת.
לדוגמה, קבוצת הפקודות הבאה
diagnose debug flow filter saddr 10.200.64.15
 diagnose debug flow filter daddr 10.1.7.2
 diagnose debug flow show function-name
 diagnose debug enable
 diagnose debug trace 2
מאפשר לך לעקוב אחר שתי מנות עם כתובת מקור של 10.200.64.15 וכתובת יעד של 10.1.7.2.
אנחנו עושים פינג 10.7.1.2 מתאריך 10.200.64.15 פעמיים ומסתכלים על הפלט בקונסולה.
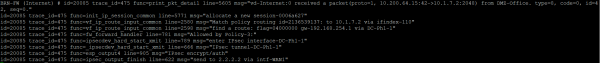
חבילה ראשונה:
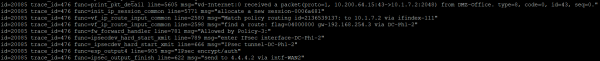
חבילה שנייה:
הנה החבילה הראשונה שהתקבלה על ידי חומת האש:
id=20085 trace_id=475 func=print_pkt_detail line=5605 msg="vd-Internet:0 received a packet(proto=1, 10.200.64.15:42->10.1.7.2:2048) from DMZ-Office. type=8, code=0, id=42, seq=0."
 VDOM – Internet, Proto=1 (ICMP), DMZ-Office – название L3-интерфейса. Type=8 – Echo.
מפגש חדש נוצר עבורו:
msg="allocate a new session-0006a627"
ונמצאה התאמה בהגדרות מדיניות הניתוב
msg="Match policy routing id=2136539137: to 10.1.7.2 via ifindex-110"
מסתבר שצריך לשלוח את החבילה לאחת ממנהרות ה-VPN:
"find a route: flag=04000000 gw-192.168.254.1 via DC-Ph1-1"
כלל ההרשאה הבא מזוהה במדיניות חומת האש:
msg="Allowed by Policy-3:"
החבילה מוצפנת ונשלחת למנהרת ה-VPN:
func=ipsecdev_hard_start_xmit line=789 msg="enter IPsec interface-DC-Ph1-1"
 func=_ipsecdev_hard_start_xmit line=666 msg="IPsec tunnel-DC-Ph1-1"
 func=esp_output4 line=905 msg="IPsec encrypt/auth"
החבילה המוצפנת נשלחת לכתובת השער עבור ממשק WAN זה:
msg="send to 2.2.2.2 via intf-WAN1"
עבור החבילה השנייה, הכל קורה באופן דומה, אבל היא נשלחת למנהרת VPN אחרת ויוצאת דרך יציאת חומת אש אחרת:
func=ipsecdev_hard_start_xmit line=789 msg="enter IPsec interface-DC-Ph1-2"
 func=_ipsecdev_hard_start_xmit line=666 msg="IPsec tunnel-DC-Ph1-2"
 func=esp_output4 line=905 msg="IPsec encrypt/auth"
 func=ipsec_output_finish line=622 msg="send to 4.4.4.2 via intf-WAN2"
היתרונות של הפתרון
פונקציונליות אמינה וממשק ידידותי למשתמש. מערך התכונות שהיה זמין ב-FortiOS לפני הופעת ה-SD-WAN נשמר במלואו. כלומר, אין לנו תוכנה חדשה שפותחה, אלא מערכת בוגרת של ספק חומת אש מוכח. עם סט מסורתי של פונקציות רשת, ממשק אינטרנט נוח וקל ללמידה. לכמה ספקי SD-WAN יש, למשל, פונקציונליות VPN של גישה מרחוק במכשירי קצה?
רמת אבטחה 80. FortiGate הוא אחד מפתרונות חומת האש המובילים. יש הרבה חומר באינטרנט על הקמה וניהול של חומות אש, ובשוק העבודה יש הרבה מומחי אבטחה שכבר שולטים בפתרונות של הספק.
מחיר אפס עבור פונקציונליות SD-WAN. בניית רשת SD-WAN ב-FortiGate עולה כמו בניית רשת WAN רגילה עליה, מכיוון שאין צורך ברישיונות נוספים כדי ליישם פונקציונליות SD-WAN.
מחיר חסם כניסה נמוך. ל-Fortigate יש הדרגה טובה של מכשירים עבור רמות ביצועים שונות. הדגמים הצעירים והזולים ביותר מתאימים למדי להרחבת משרד או נקודת מכירה על ידי, למשל, 3-5 עובדים. לספקים רבים פשוט אין דגמים בעלי ביצועים נמוכים ובמחיר סביר.
ביצועים גבוהים. הפחתת פונקציונליות SD-WAN לאיזון תעבורה אפשרה לחברה לשחרר SD-WAN ASIC מיוחד, שבזכותו פעולת SD-WAN אינה מפחיתה את ביצועי חומת האש בכללותה.
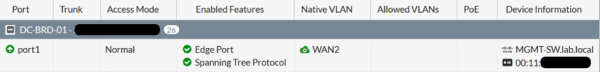
היכולת ליישם משרד שלם על ציוד Fortinet. אלו הם זוג חומות אש, מתגים, נקודות גישה ל-Wi-Fi. משרד כזה קל ונוח לניהול - מתגים ונקודות גישה נרשמים על חומות אש ומנוהלים מהם. לדוגמה, כך עשויה להיראות יציאת מתג מממשק חומת האש ששולט במתג זה:
חוסר בקרים כנקודת כשל אחת. הספק עצמו מתמקד בכך, אבל זה יכול להיקרא רק יתרון חלקי, כי עבור אותם ספקים שיש להם בקרים, הבטחת סובלנות התקלות שלהם היא זולה, לרוב במחיר של כמות קטנה של משאבי מחשוב בסביבת וירטואליזציה.
מה לחפש
אין הפרדה בין מישור בקרה למישור נתונים. המשמעות היא שיש להגדיר את הרשת באופן ידני או באמצעות כלי הניהול המסורתיים שכבר זמינים - FortiManager. עבור ספקים שהטמיעו הפרדה כזו, הרשת מורכבת בעצמה. יכול להיות שהמנהל צריך רק להתאים את הטופולוגיה שלו, לאסור משהו איפשהו, לא יותר. עם זאת, כרטיס המנצח של FortiManager הוא שהוא יכול לנהל לא רק חומות אש, אלא גם מתגים ונקודות גישה ל-Wi-Fi, כלומר כמעט את כל הרשת.
עלייה מותנית ביכולת השליטה. בשל העובדה שהכלים המסורתיים משמשים לאוטומטיות של תצורת רשת, יכולת הניהול של הרשת עם הכנסת SD-WAN עולה מעט. מצד שני, פונקציונליות חדשה הופכת לזמינה מהר יותר, שכן הספק משחרר אותה תחילה רק עבור מערכת ההפעלה של חומת האש (מה שמאפשר להשתמש בה באופן מיידי), ורק לאחר מכן משלים את מערכת הניהול בממשקים הדרושים.
פונקציונליות מסוימת עשויה להיות זמינה משורת הפקודה, אך אינה זמינה מממשק האינטרנט. לפעמים זה לא כל כך מפחיד להיכנס לשורת הפקודה כדי להגדיר משהו, אבל זה מפחיד לא לראות בממשק האינטרנט שמישהו כבר הגדיר משהו משורת הפקודה. אבל זה בדרך כלל חל על התכונות החדשות ביותר ובהדרגה, עם עדכוני FortiOS, היכולות של ממשק האינטרנט משתפרות.
כדי להתאים
למי שאין לו הרבה סניפים. הטמעת פתרון SD-WAN עם רכיבים מרכזיים מורכבים ברשת של 8-10 סניפים עשויה שלא לעלות על הנר - תצטרכו להוציא כסף על רישיונות עבור התקני SD-WAN ומשאבי מערכת וירטואליזציה כדי לארח את הרכיבים המרכזיים. לחברה קטנה יש בדרך כלל משאבי מחשוב חופשיים מוגבלים. במקרה של Fortinet, מספיק פשוט לקנות חומות אש.
למי שיש הרבה סניפים קטנים. עבור ספקים רבים, מחיר הפתרון המינימלי לסניף הוא די גבוה ואולי לא מעניין מנקודת המבט של העסק של הלקוח הסופי. פורטינט מציעה מכשירים קטנים במחירים אטרקטיביים במיוחד.
למי שעדיין לא מוכן לצעוד רחוק מדי. הטמעת SD-WAN עם בקרים, ניתוב קנייני וגישה חדשה לתכנון וניהול רשת עשוי להיות צעד גדול מדי עבור חלק מהלקוחות. כן, יישום כזה יעזור בסופו של דבר לייעל את השימוש בערוצי התקשורת ואת עבודתם של המנהלים, אבל קודם כל תצטרכו ללמוד הרבה דברים חדשים. למי שעדיין לא מוכן לשינוי פרדיגמה, אבל רוצה לסחוט יותר מערוצי התקשורת שלו, הפתרון של Fortinet הוא בדיוק מתאים.
מקור: www.habr.com
