

(Сергей Г. Брестерге наам идеясы үчүн рахмат )
Кесиптештер, бул макаланын максаты - алдамчылык технологияларына негизделген жаңы класстагы IDS чечимдеринин бир жылдык сыноо тажрыйбасы менен бөлүшүү.
Материалдын баяндалышынын логикалык ырааттуулугун сактоо үчүн мен жайдан баштоону зарыл деп эсептейм. Ошентип, маселе:
- Максаттуу чабуулдар коркунучтардын жалпы санында алардын үлүшү аз болгонуна карабастан, чабуулдун эң коркунучтуу түрү болуп саналат.
- Периметрди коргоонун кепилденген эффективдүү каражаттары (же мындай каражаттардын жыйындысы) азырынча ойлоп табыла элек.
- Эреже катары, максаттуу чабуулдар бир нече этап менен ишке ашат. Периметрди басып өтүү - бул баштапкы этаптардын бири гана, ал (сен мага таш ыргыта аласың) "жабырлануучуга" көп зыян келтирбейт, эгерде бул, албетте, DEoS (кызматты жок кылуу) чабуулу (шифрлөөчүлөр ж. .). Чыныгы "оору" кийинчерээк, басып алынган активдер "тереңдик" чабуулун айлантуу жана өнүктүрүү үчүн колдонула баштаганда башталат жана биз муну байкаган жокпуз.
- Биз чабуулчулар акыры чабуулдун максаттарына жеткенде (колдонмо серверлери, ДББС, маалымат кампалары, репозиторийлер, инфраструктуранын маанилүү элементтери) реалдуу жоготууларга дуушар боло баштагандыктан, маалыматтык коопсуздук кызматынын милдеттеринин бири бул чабуулдарды чабуулга чейин үзгүлтүккө учуратуу болуп саналат. бул кайгылуу окуя. Бирок бир нерсени үзгүлтүккө учуратыш үчүн, адегенде ал жөнүндө билип алыш керек. Жана канчалык эрте болсо, ошончолук жакшы.
- Демек, тобокелдиктерди ийгиликтүү башкаруу үчүн (башкача айтканда, максаттуу чабуулдардан келтирилген зыянды азайтуу) минималдуу TTD (аныктоо убактысы - чабуул жасалган учурдан тартып чабуул аныкталган учурга чейинки убакыт) камсыз кыла турган куралдардын болушу абдан маанилүү. Тармакка жана аймакка жараша бул мезгил АКШда орточо 99 күн, EMEA чөлкөмүндө 106 күн, APAC аймагында 172 күн (M-Trends 2017, A View From the Front Lines, Mandiant).
- Базар эмнени сунуш кылат?
- "Кум уячалары". Идеалдан алыс болгон дагы бир профилактикалык көзөмөл. Кум уячаларын же ак тизмедеги чечимдерди аныктоо жана аларды айланып өтүү үчүн көптөгөн эффективдүү ыкмалар бар. “Кара тараптын” жигиттери бул жерде дагы бир кадам алдыда.
- UEBA (профилдөө жүрүм-турум жана четтөөлөрдү аныктоо үчүн системалар) - теория боюнча, абдан натыйжалуу болушу мүмкүн. Бирок, менин оюмча, бул алыскы келечекте. Иш жүзүндө бул дагы эле өтө кымбат, ишенимсиз жана өтө жетилген жана туруктуу IT жана маалыматтык коопсуздук инфраструктурасын талап кылат, анда жүрүм-турумду талдоо үчүн маалыматтарды түзө турган бардык куралдар бар.
- SIEM изилдөө үчүн жакшы курал, бирок ал жаңы жана оригиналдуу нерсени өз убагында көрүп, көрсөтө албайт, анткени корреляция эрежелери кол коюу менен бирдей.
- Натыйжада, төмөнкү куралга муктаждык бар:
- буга чейин бузулган периметрдин шарттарында ийгиликтүү иштеген,
- колдонулган куралдарга жана кемчиликтерге карабастан, реалдуу убакытта ийгиликтүү чабуулдарды аныктады,
- кол коюуларга/эрежелерге/скрипттерге/саясаттарга/профильдерге жана башка статикалык нерселерге көз каранды эмес,
- талдоо үчүн чоң көлөмдөгү маалыматтарды жана алардын булактарын талап кылбайт,
- чабуулдарды кошумча иликтөөнү талап кылган “дүйнөдөгү эң мыкты, патенттелген жана ошондуктан жабык математиканын” ишинин натыйжасында кандайдыр бир тобокелдик-упай катары эмес, иш жүзүндө бинардык окуя катары аныктоого мүмкүндүк берет - “Ооба, бизге кол салуу болуп жатат" же "Жок, баары жакшы",
- колдонулган физикалык жана логикалык тармак топологиясына карабастан, универсалдуу, эффективдүү масштабдуу жана ар кандай гетерогендүү чөйрөдө ишке ашырууга мүмкүн болгон.
Алдоочу чечимдер деп аталгандар азыр мындай куралдын ролуна ат салышат. Башкача айтканда, бал челектеринин эски концепциясына негизделген чечимдер, бирок ишке ашыруунун такыр башка деңгээли менен. Бул тема азыр сөзсүз көтөрүлүүдө.
Жыйынтыгы боюнча Алдоо чечимдери колдонуу сунушталган ТОП 3 стратегияга жана куралдарга кирет.
Доклад боюнча Алдоо IDS Intrusion Detection Systems) чечимдерин өнүктүрүүнүн негизги багыттарынын бири болуп саналат.
Акыркысынын бүтүндөй бир бөлүгү , SCADAга арналган, бул рыноктун лидерлеринин бири TrapX Security (Израиль) маалыматтарына негизделген, анын чечими биздин сыноо аймагында бир жылдан бери иштеп келе жатат.
TrapX Deception Grid лицензиялык жүктөмдү жана аппараттык ресурстарга болгон талаптарды көбөйтпөстөн, массалык түрдө бөлүштүрүлгөн IDSти борборлоштурууга жана иштетүүгө мүмкүндүк берет. Чынында, TrapX - бул бар болгон IT инфраструктурасынын элементтеринен ишкананын масштабында чабуулдарды аныктоо үчүн бир чоң механизмди түзүүгө мүмкүндүк берген конструктор, бөлүштүрүлгөн тармактын "ойготкучунун" түрү.
Чечимдин структурасы
Биздин лабораторияда биз ар дайым IT коопсуздук тармагындагы ар кандай жаңы өнүмдөрдү изилдеп, сынап жатабыз. Учурда бул жерде 50гө жакын ар кандай виртуалдык серверлер, анын ичинде TrapX Deception Grid компоненттери орнотулган.
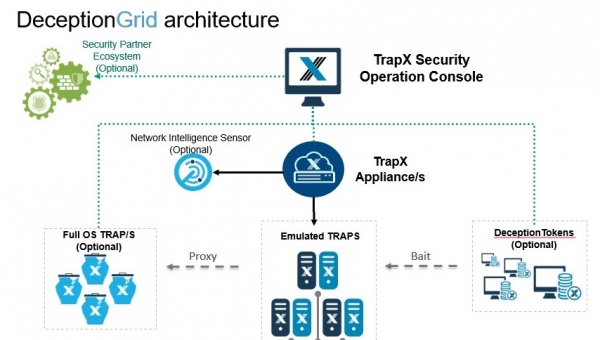
Ошентип, жогорудан ылдыйга:
- TSOC (TrapX Security Operation Console) системанын мээси. Бул конфигурациялоо, чечимди жайылтуу жана бардык күндөлүк операциялар ишке ашырылуучу борбордук башкаруу консолу. Бул желе кызматы болгондуктан, аны каалаган жерде - периметрде, булутта же MSSP провайдеринде колдонсо болот.
- TrapX Appliance (TSA) – бул виртуалдык сервер, ага биз магистралдык порт аркылуу, мониторинг менен жабууну каалаган ички тармактарды колдонобуз. Ошондой эле, биздин бардык тармак сенсорлор бул жерде "жашашат".
Биздин лабораторияда бир TSA орнотулган (mwsapp1), бирок чындыгында алар көп болушу мүмкүн. Бул сегменттер арасында L2 байланышы жок чоң тармактарда (типтүү мисал: “Холдинг жана туунду компаниялар” же “Банктын башкы кеңсеси жана филиалдары”) же тармакта обочолонгон сегменттер, мисалы, процессти башкаруунун автоматташтырылган тутумдары бар болсо, зарыл болушу мүмкүн. Ар бир ушундай филиалда/сегментте сиз өзүңүздүн TSAны орнотуп, аны бирдиктүү TSOCко туташтыра аласыз, анда бардык маалымат борборлоштурулуп иштетилет. Бул архитектура тармакты түп-тамырынан бери реструктуризациялоонун же учурдагы сегментацияны бузуунун зарылдыгы жок бөлүштүрүлгөн мониторинг системаларын курууга мүмкүндүк берет.
Ошондой эле, TSA/SPAN аркылуу чыгуучу трафиктин көчүрмөсүн тапшыра алабыз. Эгер биз белгилүү ботнеттер, командалык жана башкаруу серверлери же TOR сеанстары менен байланыштарды аныктасак, натыйжаны консолдо да алабыз. Бул үчүн Network Intelligence Sensor (NIS) жооптуу. Биздин чөйрөдө бул функция брандмауэрде ишке ашырылат, ошондуктан биз аны бул жерде колдонгон жокпуз.
- Колдонмо тузактары (Толук ОС) – салттуу бал идиштери негизделген Windows-серверлер. Көп эмес, анткени бул серверлердин негизги максаты сенсорлордун кийинки катмарына IT кызматтарын көрсөтүү же орнотулушу мүмкүн болгон бизнес тиркемелерине кол салууларды аныктоо болуп саналат. Windows-Шаршемби. Биздин лабораторияда ушундай бир сервер (FOS01) орнотулган.

- Эмуляцияланган тузактар чечимдин негизги компоненти болуп саналат, алар бизге бир виртуалдык машинаны колдонуп, чабуулчулар үчүн өтө тыгыз мина талаасын түзүүгө жана бардык VLANдарды кошо алганда, ишкана тармагын сенсорлорубуз менен толтурууга мүмкүндүк берет. Чабуулчу мындай сенсорду же фантомдук хосту чыныгы сенсор катары көрөт. Windows Компьютер же сервер, Linux сервер же биз көрсөтүүнү чечкен башка түзмөк.

Кызыгуу жана кызыкчылык үчүн биз "ар бир жандыктан бир жуп" жайгаштырдык - Windows Ар кандай версиялардагы компьютерлер жана серверлер, Linux-серверлер, банкоматтар Windows камтылган, SWIFT Web Access, тармактык принтер, Cisco коммутатору, Axis IP камерасы, MacBook, PLC түзмөгү жана ал тургай акылдуу лампа. Бул жалпысынан 13 хост. Жалпысынан алганда, сатуучу мындай сенсорлорду чыныгы хосттордун жалпы санынын кеминде 10% жайгаштырууну сунуштайт. Жогорку чеги - бул жеткиликтүү дарек мейкиндиги.Абдан маанилүү жагдай - ар бир мындай хост ресурстарды жана лицензияларды талап кылган толук кандуу виртуалдык машина эмес. Бул параметрлердин жыйындысы жана IP дареги бар TSAдагы алдамчылык, эмуляция, бир процесс. Ошондуктан, бир TSAнын жардамы менен биз тармакты сигнализация системасында сенсор катары иштей турган жүздөгөн фантомдук хосттор менен каныктыра алабыз. Дал ушул технология бал чөйчөгү концепциясын ар кандай ири бөлүштүрүлгөн ишканада үнөмдүү масштабда колдонууга мүмкүндүк берет.
Кол салуучунун көз карашы боюнча, бул хосттор жагымдуу, анткени аларда аялуу жерлер бар жана салыштырмалуу жеңил буталар болуп көрүнөт. Чабуулчу бул хосттордогу кызматтарды көрөт жана алар менен иштешип, стандарттык куралдарды жана протоколдорду (smb/wmi/ssh/telnet/web/dnp/bonjour/Modbus ж.б.) колдонуп, аларга кол салышы мүмкүн. Бирок бул хостторду чабуулду иштеп чыгуу же өз кодуңузду иштетүү үчүн колдонуу мүмкүн эмес.
- Бул эки технологиянын айкалышы (FullOS жана эмуляцияланган тузактар) чабуулчу эртеби-кечпи биздин сигналдык тармактын кандайдыр бир элементине туш болушунун жогорку статистикалык ыктымалдуулугуна жетүүгө мүмкүндүк берет. Бирок бул ыктымалдуулуктун 100% жакын экенине кантип ынансак болот?
Согушка Алдамчылык белгилери деп аталгандар кирет. Алардын жардамы менен биз бөлүштүрүлгөн IDSке ишкананын бардык учурдагы компьютерлерин жана серверлерин киргизе алабыз. Токендер колдонуучулардын чыныгы компьютерлерине жайгаштырылат. Токендер ресурстарды жалмап, чыр-чатактарды жаратуучу агенттер эмес экенин түшүнүү маанилүү. Токендер - бул пассивдүү маалымат элементтери, чабуул жасаган тарап үчүн аны тузакка түшүрүүчү "нан күкүмдөрү". Мисалы, карталанган тармактык дисктер, браузерде жасалма веб-администраторлорго кыстармалар жана алар үчүн сакталган сырсөздөр, сакталган ssh/rdp/winscp сеанстар, хост файлдарындагы комментарийлер менен биздин тузактар, эстутумда сакталган сырсөздөр, жок колдонуучулардын эсептик маалыматтары, кеңсе файлдар, системаны иштете турган ачылыш жана башкалар. Ошентип, биз чабуулчуну бурмаланган чөйрөгө жайгаштырабыз, кол салуу векторлору менен каныккан, алар бизге коркунуч туудурбайт, тескерисинче, тескерисинче. Анан ал маалыматтын кайсы жерде чын, кайсы жерде жалган экенин аныктоого эч кандай мүмкүнчүлүгү жок. Ошентип, биз чабуулду тез аныктоону гана камсыз кылбастан, анын жүрүшүн бир топ жайлатабыз.
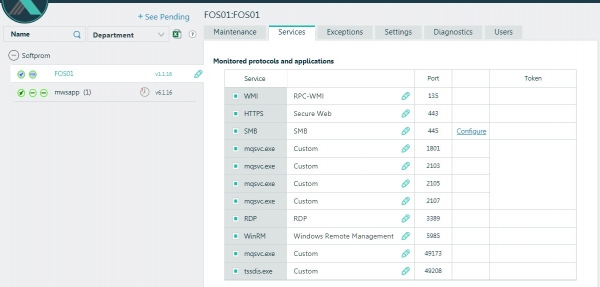
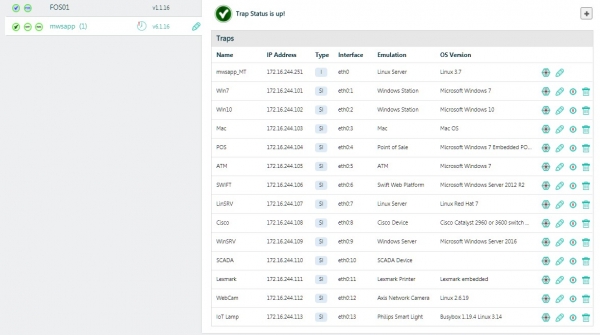
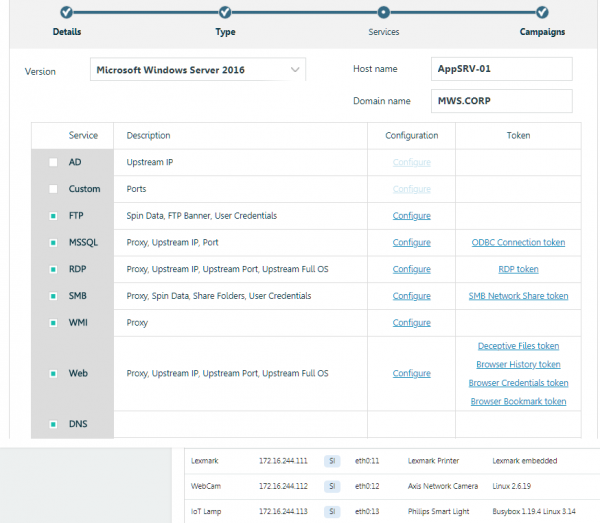
Тармак тузак түзүү жана Токендерди орнотуу мисалы. Ыңгайлуу интерфейс жана конфигурацияларды, скрипттерди ж.б.у.с. кол менен түзөтүү жок.
Биздин чөйрөдө, биз FOS01де мындай бир катар токендерди конфигурациялап, жайгаштырдык, анын көзөмөлүндө Windows Server 2012R2 жана сыноо компьютери Windows 7. Бул машиналар RDP менен иштейт жана биз аларды мезгил-мезгили менен DMZге "илип" коёбуз, ал жерде биздин бир катар сенсорлорубуз (эмуляцияланган тузактар) да жайгашкан. Ошентип, биз, мындайча айтканда, табигый түрдө, тынымсыз окуялардын агымын алабыз.
Ошентип, бул жерде жыл үчүн кээ бир тез статистика:
56 208 – катталган окуялар,
2 – чабуул булагы хосттору аныкталды.
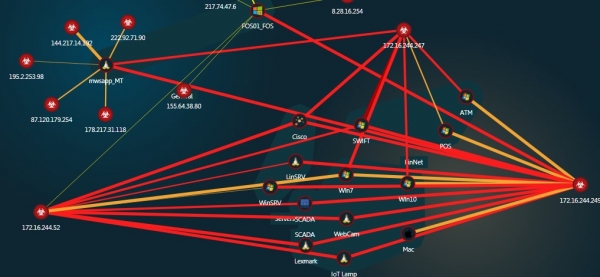
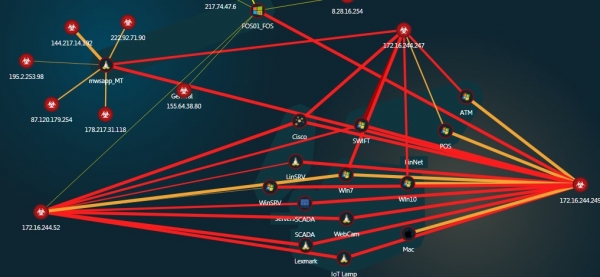
Интерактивдүү, чыкылдатуучу чабуул картасы
Ошол эле учурда, чечим түшүнүү үчүн көп убакытты талап кылган мега-лог же окуянын кандайдыр бир түрүн жаратпайт. Анын ордуна, чечим өзү окуяларды түрлөрү боюнча классификациялайт жана маалыматтык коопсуздук командасына биринчи кезекте эң кооптуу болгондорго - чабуулчу башкаруу сеанстарын (өз ара аракеттенүү) көтөрүүгө аракет кылганда же биздин трафикте бинардык пайдалуу жүктөмдөр (инфекция) пайда болгондо көңүл бурууга мүмкүндүк берет.
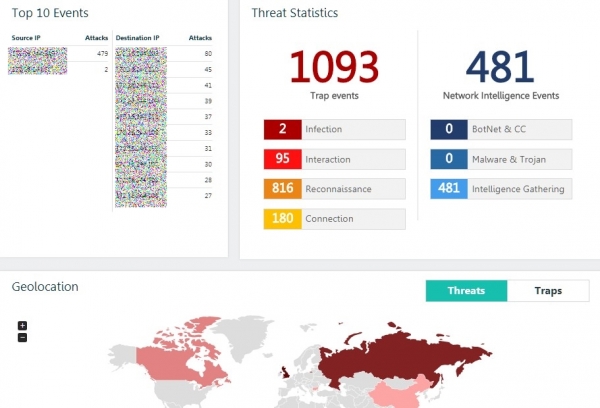
Окуялар жөнүндө бардык маалыматтар окула турган жана менин оюмча, маалыматтык коопсуздук чөйрөсүндө базалык билими бар колдонуучу үчүн да түшүнүктүү формада берилген.
Жазылган окуялардын көбү биздин хостторду сканерлөө аракети же жалгыз байланыштар.
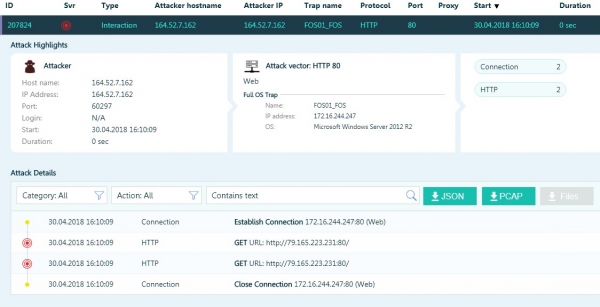
Же RDP үчүн сырсөздөрдү одоно күч колдонуу аракети
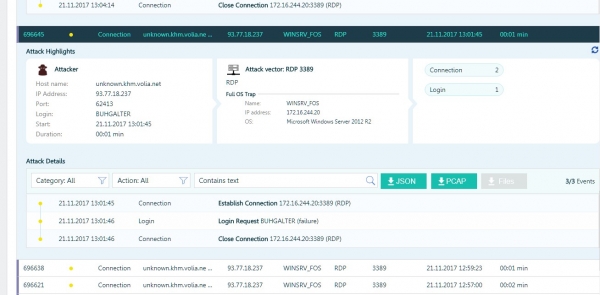
Бирок андан да кызыктуу учурлар болгон, айрыкча чабуулчулар RDP үчүн сырсөздү таап, жергиликтүү тармакка кирүү мүмкүнчүлүгүнө ээ болгон.
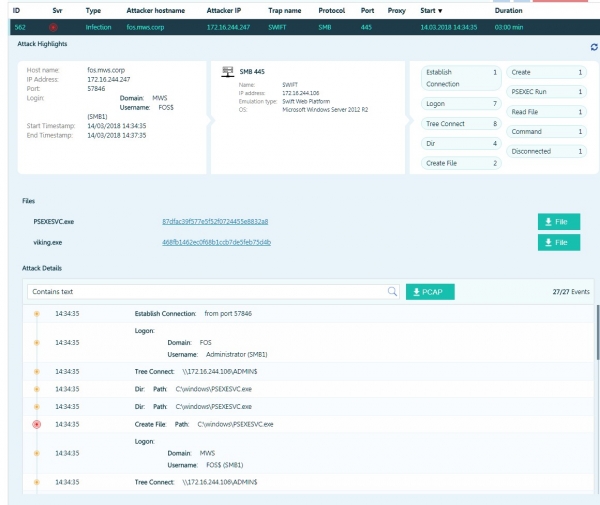
Чабуулчу psexec аркылуу кодду аткарууга аракет кылат.
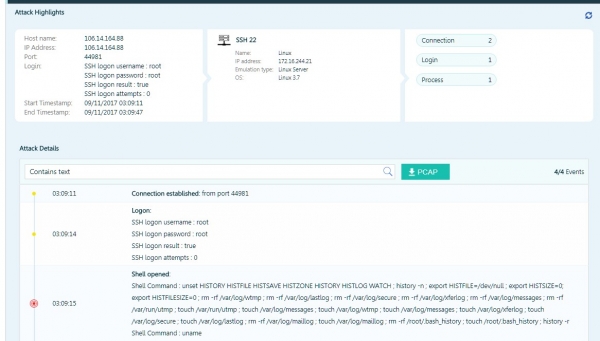
Чабуулчу аны түрүндөгү тузакка түшүргөн сакталган сессияны тапты Linux-сервер. Туташкандан кийин дароо, алдын ала даярдалган бир гана буйруктар топтомун колдонуп, ал бардык журнал файлдарын жана тиешелүү системалык өзгөрмөлөрдү жок кылууга аракет кылган.
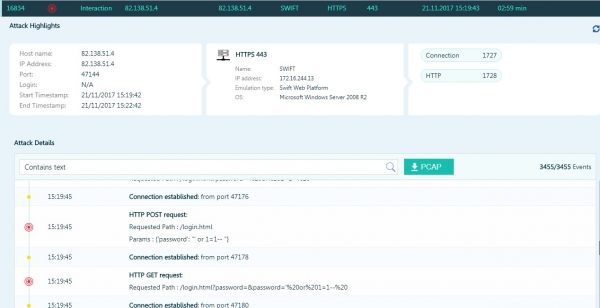
Чабуулчу SWIFT Web Access программасын туураган бал чөйчөгүндө SQL инъекциясын жасоого аракет кылат.
Мындай «табигый» чабуулдардан тышкары биз өзүбүздүн бир катар сыноолорубузду да өткөрдүк. Эң ачкычтарынын бири бул тармактагы тармак куртунун аныктоо убактысын текшерүү. Бул үчүн биз GuardiCore аттуу куралды колдондук Бул басып ала турган тармак курту Windows и Linux, бирок эч кандай "пайдалуу" жүксүз.
Биз жергиликтүү башкаруу борборун жайгаштырдык, машиналардын биринде курттун биринчи нускасын ишке киргиздик жана TrapX консолунда биринчи эскертүүнү бир жарым мүнөткө жетпеген убакытта алдык. Орточо эсеп менен 90 күнгө каршы TTD 106 секунд...
Чечимдердин башка класстары менен интеграциялоо мүмкүнчүлүгүнүн аркасында биз коркунучтарды тез аныктоодон аларга автоматтык түрдө жооп берүүгө өтүшүбүз мүмкүн.
Мисалы, NAC (Network Access Control) системалары менен же CarbonBlack менен интеграциялоо сиз автоматтык түрдө бузулган компьютерлерди тармактан ажыратууга мүмкүндүк берет.
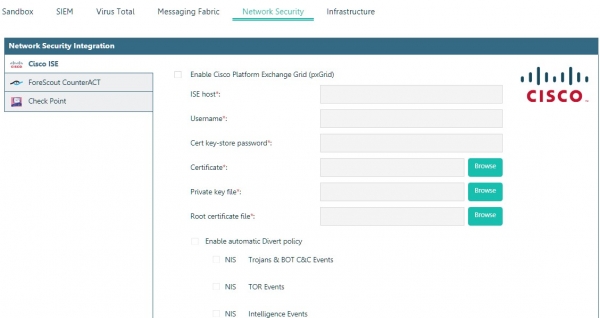
Кум чөйрөлөр менен интеграция чабуулга катышкан файлдарды автоматтык түрдө анализге тапшырууга мүмкүндүк берет.
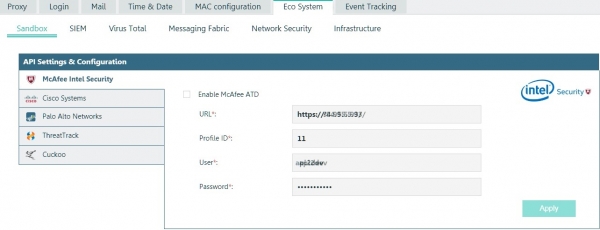
McAfee интеграциясы
Чечимде ошондой эле өзүнүн камтылган окуянын корреляция системасы бар.
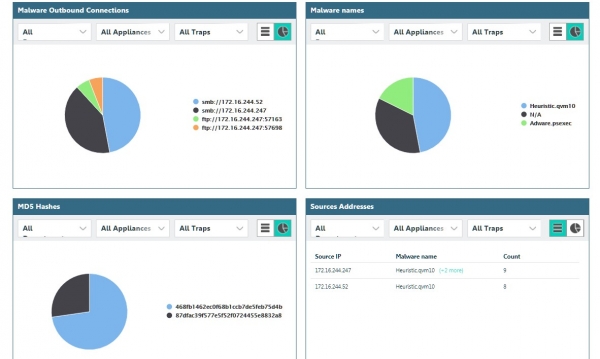
Бирок анын мүмкүнчүлүктөрү бизди канааттандырган жок, ошондуктан биз аны HP ArcSight менен бириктирдик.
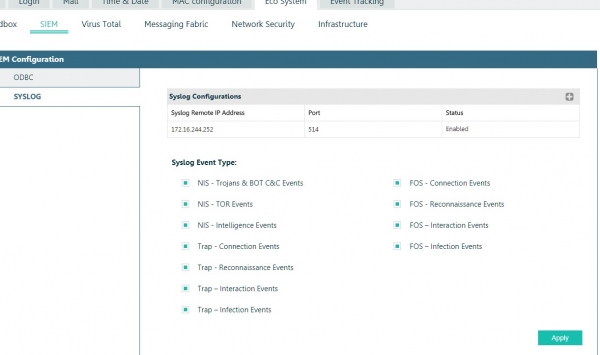
Камтылган билет системасы бүт дүйнөгө аныкталган коркунучтарды жеңүүгө жардам берет.
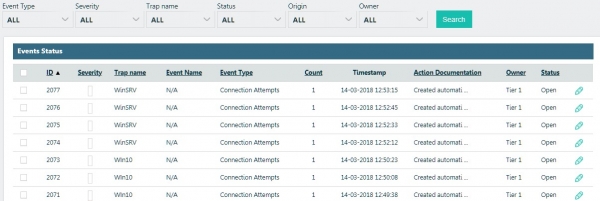
Чечим мамлекеттик органдардын жана ири корпоративдик сегменттин муктаждыктары үчүн "башынан баштап" иштелип чыккандыктан, ал табигый түрдө ролго негизделген кирүү моделин, AD менен интеграцияны, иштелип чыккан отчеттордун жана триггерлердин (окуялардын эскертүүлөрү) системасын ишке ашырат. ири холдинг структуралары же MSSP провайдерлери.
ордуна резюме
Эгер каймана айтканда, биздин аркабызды жаап турган мониторинг системасы болсо, анда периметрдин компромисси менен баары жаңыдан башталып жатат. Эң негизгиси, алардын кесепеттери менен күрөшүү эмес, маалыматтык коопсуздук инциденттери менен күрөшүүгө реалдуу мүмкүнчүлүк бар.
Source: www.habr.com
