

CentOS projekts oficiāli paziņoja par CentOS Stream 9 distribūcijas pieejamību, kas tiek izmantota kā pamats Red Hat Enterprise Linux 9 veidošanai jaunā atvērtā izstrādes procesā. CentOS Stream attiecas uz nepārtraukti atjaunināmām distribūcijām un ļauj agrāk piekļūt pakotnēm, kas tiek izstrādātas nākamajam RHEL izdevumam. Izstrādes ir sagatavotas x86_64, Aarch64 un ppc64le (IBM Power 9+) arhitektūrām. Papildus ir paziņota atbalsta pieejamība IBM Z (s390x Z14+) arhitektūrai, taču versijas tam vēl nav pieejamas.
CentOS Stream tiek pozicionēts kā upstream projekts RHEL, kas sniedz iespēju trešajām pusēm kontrolēt pakotņu sagatavošanu RHEL, piedāvāt savus uzlabojumus un ietekmēt lēmumu pieņemšanu. Iepriekš jaunās RHEL filiāles pamatam tika izmantots Fedora versijas snapshots, kuru uzlaboja un stabilizēja slēgtā vidē, bez iespējas kontrolēt izstrādes procesu un pieņemtos lēmumus. RHEL 9 izstrādes procesā, pamatojoties uz Fedora 34 snapshot, ir izstrādāta CentOS Stream 9 filiāle ar kopienas līdzdalību, kur notiek sagatavošanas darbi un jaunā nozīmīgā RHEL filiāle tiek izveidota.
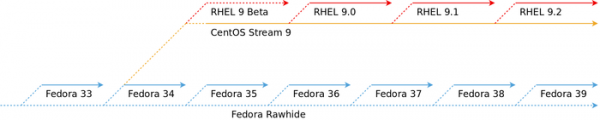
Tiek atzīmēts, ka CentOS Stream publicē tos pašus atjauninājumus, kas ir sagatavoti vēl neizdotajiem nākamajiem RHEL starpizdevumiem, un galvenais izstrādātāju mērķis ir panākt, lai CentOS Stream stabilitātes līmenis būtu identisks RHEL. Pirms pakotne tiek piedāvāta CentOS Stream, tā tiek pārbaudīta caur dažādām automātiskajām un roku testēšanas sistēmām, un tiek publicēta tikai tad, ja tās stabilitātes līmenis tiek atzīts par atbilstošu kvalitātes standartiem pakotnēm, kas sagatavotas publicēšanai RHEL. Paralēli CentOS Stream sagatavotie atjauninājumi tiek iekļauti RHEL nakts izstrādēs.
Galvenās izmaiņas CentOS Stream 9 salīdzinājumā ar iepriekšējo nozīmīgo filiāli:
- Atjaunota sistēmas vide un būvējamo rīku komplekts. Pakotņu būvēšanai tiek izmantots GCC 11. Standarta C bibliotēka ir atjaunota līdz glibc 2.34. Linux kodola paketē ir izmantots 5.14 izdevums. RPM pakotņu pārvaldnieks ir atjaunots līdz 4.16 versijai ar integritātes pārbaudes atbalstu, izmantojot fapolicyd.
- Migrācija uz Python 3 ir pabeigta. Noklusējuma piedāvātais Python 3.9. Python 2 piegāde ir pārtraukta.
- Darba virsma balstās uz GNOME 40 (RHEL 8 piegādāja GNOME 3.28) un GTK 4 bibliotēku. GNOME 40 virtuālās darba virsmas saskarnē (Activities Overview) ir pārveidotas uz horizontālo orientāciju un attēlojas kā nepārtraukti ritināma secība no kreisās uz labo pusi. Katra darba virsma, kas tiek parādīta saskarnē, skaidri attēlo atvērtos logus, kuriem tiek pielietota dinamiskā panoramēšana un mērogošana, kad lietotājs mijiedarbojas. Nodrošināta nevainojama pāreja starp programmu sarakstu un virtuālajām darba virsmām.
- GNOME izmanto power-profiles-daemon apstrādātāju, kas ļauj pārslēgties starp enerģijas taupīšanas režīmu, sabalansētā enerģijas patēriņa režīmu un maksimālās veiktspējas režīmu.
- Visi audio straumi ir pārnesti uz multivides serveri PipeWire, kas tagad tiek izmantots pēc noklusējuma vietā PulseAudio un JACK. PipeWire izmantošana ļauj standarta darbvirsmas izdevumā sniegt profesionālas audio apstrādes iespējas, novērst fragmentāciju un apvienot skaņas infrastruktūru dažādām lietojumprogrammām.
- Noklusējuma iestatījumos GRUB ielādes izvēlne ir paslēpta, ja RHEL ir vienīgais instalētais izplatījums un ja iepriekšējā ielāde notikusi bez kļūdām. Lai parādītu izvēlni ielādes laikā, pietiek turēt nospiestu taustiņu Shift vai dažreiz nospiest taustiņu Esc vai F8. Izmaiņas ielādēšanas programmā ietver arī GRUB konfigurācijas failu novietošanu visām arhitektūrām vienā mapē /boot/grub2/ (fails /boot/efi/EFI/redhat/grub.cfg tagad ir simboliska saite uz /boot/grub2/grub.cfg), t.i., vienu un to pašu instalēto sistēmu var ielādēt, izmantojot gan EFI, gan BIOS.
- Komponentes, lai atbalstītu dažādas valodas, ir pārvietotas uz langpack pakotnēm, kas ļauj mainīt uzstādītās valodas atbalsta līmeni. Piemēram, langpacks-core-font pakotnē ir iekļauti tikai fonti, langpacks-core — lokalizācija glibc, pamata fonts un ievades metode, bet langpacks — tulkojumi, papildu fonti un pareizrakstības pārbaudes vārdnīcas.
- Atjaunotas komponentes drošības nodrošināšanai. Izplatījumā izmantota jaunā OpenSSL 3.0 šifrēšanas bibliotēkas filiāle. Noklusējuma iestatījumos aktivizēti mūsdienīgāki un drošāki šifrēšanas algoritmi (piemēram, SHA-1 izmantošana TLS, DTLS, SSH, IKEv2 un Kerberos ir aizliegta, izslēgti TLS 1.0, TLS 1.1, DTLS 1.0, RC4, Camellia, DSA, 3DES un FFDHE-1024). OpenSSH pakotne ir atjaunota līdz versijai 8.6p1. Cyrus SASL ir pārcelts uz GDBM aizmuguri vietā Berkeley DB. NSS bibliotēkās (Tīkla drošības pakalpojumi) ir pārtraukta DBM formāta (Berkeley DB) atbalsts. GnuTLS ir atjaunots līdz versijai 3.7.2.
- Ir ievērojami uzlabota SELinux veiktspēja un samazināta atmiņas patēriņš. Failā /etc/selinux/config ir atņemta atbalsta opcija „SELINUX=disabled” SELinux izslēgšanai (norādītā opcija nu tikai izslēdz politiku ielādi, bet, lai faktiski izslēgtu SELinux funkcionalitāti, tagad ir nepieciešams nodot kodolam parametru „selinux=0”).
- Pievienota eksperimentālā atbalsta funkcionalitāte VPN WireGuard.
- Noklusējuma iestatījumos ir aizliegta SSH piekļuve lietotājam root.
- Ir atzīti par novecojušiem programmatūras rīki iptables-nft pakotņu filtrēšanai (iptables, ip6tables, ebtables un arptables utilītēm) un ipset. Tagad ir ieteicams izmantot nftables, lai pārvaldītu ugunsmūri.
- Kopā iekļauta jauna mptcpd fona programma MPTCP (MultiPath TCP) iestatīšanai, kas ir TCP protokola paplašinājums, lai ļautu TCP savienojuma darbību ar pakotņu piegādi pa vairākiem maršrutiem, izmantojot dažādus tīkla interfeisus, kas piesaistīti dažādiem IP adresēm. mptcpd izmantošana ļauj iestatīt MPTCP bez iproute2 utilītu izmantošanas.
- Tika noņemta programmatūras pakotne network-scripts, tagad jāizmanto NetworkManager tīkla savienojumu iestatīšanai. ifcfg iestatījumu formāta atbalsts ir saglabāts, bet NetworkManager noklusējumā izmanto keyfile bāzes formātu.
- Iekļauti jaunākās versijas kompilatoriem un izstrādātāju rīkiem: GCC 11.2, LLVM/Clang 12.0.1, Rust 1.54, Go 1.16.6, Node.js 16, OpenJDK 17, Perl 5.32, PHP 8.0, Python 3.9, Ruby 3.0, Git 2.31, Subversion 1.14, binutils 2.35, CMake 3.20.2, Maven 3.6, Ant 1.10.
- Atjaunoti serveru pakotnes Apache HTTP Server 2.4.48, nginx 1.20, Varnish Cache 6.5, Squid 5.1.
- Atjaunotas datu bāzes MariaDB 10.5, MySQL 8.0, PostgreSQL 13, Redis 6.2.
- Lai izveidotu QEMU emulatoru, noklusējuma izvēle ir Clang, kas ļāva KVM hipervizorā ieviest papildu aizsardzības mehānismus, piemēram, SafeStack aizsardzību pret atgriezeniski orientētām programmatūras uzbrukuma metodēm (ROP — Return-Oriented Programming).
- SSSD (Sistēmas Drošības Pakalpojumu Dāmons) ir uzlabota žurnālu detalizācija, piemēram, pie notikumiem tagad tiek pievienots uzdevuma pabeigšanas laiks un attēlojas autentifikācijas plūsma. Pievienotas meklēšanas funkcijas, lai analizētu iestatījumu un veiktspējas problēmas.
- Ir paplašināta IMA (Integritātes Mērījumu Arhitektūras) atbalsts, lai pārbaudītu operētājsistēmas komponentu integritāti, izmantojot digitālās parakstus un hash.
- Noklusējuma iestatījums izmanto vienotu apvienoto cgroup hierarhiju (cgroup v2). Cgroups v2 var izmantot, piemēram, lai ierobežotu atmiņas patēriņu, CPU resursus un ievadi/izvadi. Galvenā atšķirība starp cgroups v2 un v1 ir kopīgas hierarhijas izmantošana visiem resursu veidiem, nevis atsevišķu hierarhiju izmantošana, lai sadalītu CPU resursus, regulētu atmiņas patēriņu un ievadi/izvadi. Atsevišķas hierarhijas radīja grūtības organizēt mijiedarbību starp apstrādātājiem un papildu resursu izdevumus kodola lietošanai, piemērojot noteikumus procesiem, kas pieminēti dažādās hierarhijās.
- Ir pievienots precīzas laika sinhronizācijas atbalsts, pamatojoties uz NTS (Tīkla Laika Drošība) protokolu, kas izmanto atslēgu infrastruktūras elementus (PKI) un ļauj izmantot TLS un autentificētu šifrēšanu AEAD (Autentificēta Šifrēšana ar Pievienotiem Datiem) klienta un serveris NTP (Tīkla Laika Protokols) datu apmaiņai. NTP serveris chrony ir atjaunināts uz versiju 4.1.
- Ir nodrošināta eksperimentāla KTLS (TLS īstenojums kodola līmenī), Intel SGX (Programmatūras Sargu Paplašinājumi), DAX (Tieša Piekļuve) atbalsts ext4 un XFS, kā arī AMD SEV un SEV-ES atbalsts hipervizorā KVM.
Vienlaikus attīstās CentOS Stream 8, kas tiek izmantota jaunu RHEL 8.x izlaidumu sagatavošanai un ir ieteicama sistēmu pārejai, kas izmanto klasisko CentOS 8.x, kura atbalsts tiks pārtraukts mēneša beigās. Lai pārietu uz CentOS Stream, pietiek instalēt paketi centos-release-stream ("dnf install centos-release-stream") un izpildīt komandu "dnf update". CentOS Stream 8 atbalsts tiks nodrošināts līdz 2024. gada 31. maijam, savukārt klasiskā CentOS 7.x atbalsts beigsies 2024. gada 30. jūnijā.
Kā alternatīvu lietotāji var pāriet uz CentOS 8 attīstības turpinātājiem: AlmaLinux (migrācijas skripts), Rocky Linux (migrācijas skripts), VzLinux (migrācijas skripts) vai Oracle Linux (migrācijas skripts). Turklāt uzņēmums Red Hat ir sniedzis iespēju (migrācijas skripts) bez maksas izmantot RHEL organizācijās, kas attīsta atvērtā koda programmatūru, un individuālo izstrādātāju vidē, kas sastāv no līdz 16 virtuālām vai fiziskām sistēmām.
Avots: opennet.lv
