

Pieejams Chrome OS 118 operētājsistēmas izlaidums, kas balstīts uz Linux kodolu, sistēmu pārvaldnieku upstart, būvniecības rīku ebuild/portage, atvērtajiem komponentiem un tīmekļa pārlūkprogrammu Chrome 118. Lietotāja vide Chrome OS ir ierobežota ar tīmekļa pārlūkprogrammu, un standarta programmu vietā tiek izmantotas tīmekļa lietotnes, tomēr Chrome OS ietver pilnvērtīgu daudzuzdevumu saskarni, darbvirsmu un uzdevumu joslu. Avota kodi tiek izplatīti saskaņā ar brīvo Apache 2.0 licenci. Chrome OS 118 izstrāde ir pieejama lielākajām aktuālajām Chromebook modeļiem. Parastajiem datoriem tiek piedāvāta Chrome OS Flex izdevums.
Galvenie uzlabojumi Chrome OS 118:
- Iespējota aizmirstā parola atjaunošana un piekļuve ar kontu saistītajiem datiem.
- Pievienota autonomo tīmekļa lietotņu (PWA, Progressive Web Apps) skatīšanas režīma funkcionalitāte cilnēs, kas ļauj vienlaicīgi strādāt ar vairākiem dokumentiem vienā logā. Izmantojot šo režīmu, programmatūras izstrādātājs var arī noteikt sākumcilni, kurā, piemēram, var ievietot dokumentu izvēles un iestatījumu saskarni.
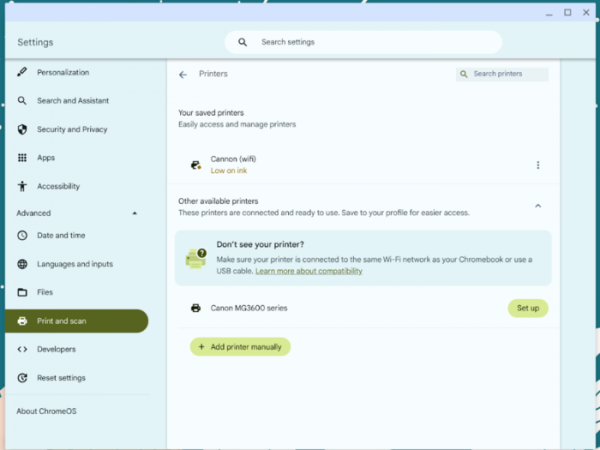
- Vienkāršota drukāšanas iestatījumu konfigurācija. Pievienota konteksta palīdzība par drukas izmantošanu, vienkāršota izvēlētā printera saglabāšana, piedāvāta iestatījumu konfigurācijas instrukcija. Iestatījumu lapā pievienota informācija par printera stāvokli. Piedāvāts opciju kopums printera pārvaldībai, ja rodas problēmas ar drukāšanu.

- Nodrošināta integrācija ar Imprivata OneSign pakalpojumu.
- Mainīts saskarnes dizains teksta rediģēšanai skārienekrānos. Piedāvāti intuitīvāki vadības žesti. Pievienots jauns palielināšanas režīms, kas automātiski parāda kursoru precīzu pozīciju.
- Piedāvāta jauna Bluetooth kaudze, kas balstīta uz Fluoride kaudzes sistēmu, pārceltu no Android platformas un turpina Broadcom BlueDroid kaudzes attīstību. Jaunā kaudzes ieslēgšanas pārvaldībai pievienota iestatījuma opcija 'chrome://flags/#bluetooth-use-floss'.
- Novērstas 6 ievainojamības virglrenderer komponentā, kas ļauj izmantot virtio-gpu (virtuālais GPU Virgil3D) 3D paātrināšanai virtuālajās vidēs bez ekskluzīvas grafiskās kartes pārsūtīšanas uz viesu sistēmu. 3 ievainojamības izraisa bufera pārspriegumu, bet viena - piekļuvi atmiņai pēc tās atbrīvošanas. Tāpat novērsta use-after-free ievainojamība (CVE-2023-4921) Linux kodola net/sched apakšsistēmā, kas ļauj paaugstināt savas privilēģijas sistēmā.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish