

Pēc gandrīz gada izstrādes notika jaunās stabilās Postfix e-pasta servera versijas - 3.9.0 - izlaišana. Tajā pašā laikā tika paziņots par atbalsta pārtraukšanu verzei Postfix 3.5, kas tika izlaista 2020. gada sākumā. Postfix ir viens no retajiem projektiem, kas apvieno augstu drošību, uzticamību un veiktspēju, ko izdevies sasniegt, pateicoties pārdomātai arhitektūrai un pietiekami stingrai koda noformēšanas un ielāpu audita politikai. Projekta kods ir rakstīts C valodā un izplatīts saskaņā ar EPL 2.0 (Eclipse Public License) un IPL 1.0 (IBM Public License).
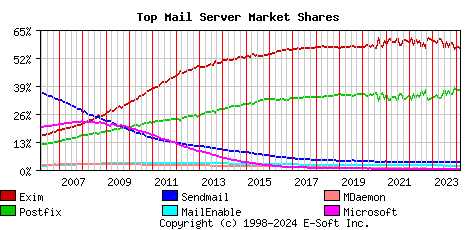
Saskaņā ar janvāra automātisko aptauju aptuveni 400 tūkstoši e-pasta serveriem, Postfix tiek izmantots 36.81% (pirms gada 33.18%) e-pasta serveru, Exim daļa ir 56.61% (pirms gada 60.27%), Sendmail - 3.60% (3.62%), MailEnable - 1.82% (1.86%), MDaemon - 0.40% (0.39%), Microsoft Exchange - 0.19% (0.19%), OpenSMTPD - 0.09% (0.06%).
Galvenās jauninājumi:
- Pievienots MongoDB klients, kas ļauj uzglabāt šajā DB virtuālo lietotāju datu bāzi, pseidonīmus, adreses mapes un dažādas pārbaudes tabulas. Lai konfigurētu piekļuvi MongoDB, pievienots tabulu tips "mongodb". Piemēram, "alias_maps = proxy:mongodb:/etc/postfix/mongo.cf", kur mongo.cf ir fails ar piekļuves un vaicājumu filtra iestatījumiem.
- Loka piegādes agentam pievienota pārsūtīšanas identifikatora eksportēšana, kas pārraidīta SMTP sesijas laikā, izmantojot ENVID (Envelope ID) parametrs ESMTP MAIL komandā (RFC 3461). Identifikators tiek ierakstīts ENVID vides mainīgajā un tiek nosūtīts uz cauruļu piegādes aģentu, izmantojot komandrindas parametru "${envid}".
- MySQL ("mysql:") un PostgreSQL ("pgsql:") datu uzglabāšanas klientiem pievienoti parametri: "idle_interval" nenodarbības laika noteikšanai pirms savienojuma aizvēršanas un "retry_interval" pārbaudes pieprasījumu atkārtošanas taimeram. Noklusējuma vērtība parametriem ir 60 sekundes. Vērtību "retry_interval" var samazināt, piemēram, lai samazinātu atjaunošanas laiku pēc kļūdām gadījumā, ja tiek izmantots tikai viens serveris atribūtā "hosts."
- MySQL klientam pievienota iestatīšana "charset" noklusējuma simbolu kodējuma norādīšanai. Noklusējuma vērtība ir "utf8mb4", kas atbilst Noklusējuma iestatījumiem MySQL 8.0 (agrākajās versijās tika izmantota "latin1"). Atbalsts versijām, kas ir vecākas par MySQL 4.0 (t.i., versijām, kas izlaistas pirms 2003. gada), ir pārtraukts.
- Ieviesāta iespēja pieprasīt pašparakstītu (raw) atklāto atslēgu TLS, kas nav saistīta ar sertifikācijas centru, vietā X.509 sertifikātam. Raw atslēgu izmantošana klientu un serveru autentifikācijai tiek aktivizēta, izmantojot iestatījumus «smtpd_tls_enable_rpk = yes» un «smtp_tls_enable_rpk = yes», taču pārbaudes uzvedība ļoti atkarīga no noteiktā drošības līmeņa un raw atslēgu atbalsta lokālajā TLS realizācijā (skatīt dokumentāciju).
- Ieviesa sākotnēju atbalstu OpenSSL konfigurācijas failiem. Lai norādītu saiti uz TLS iestatījumu failu, piedāvāts parametrs tls_config_file, bet lai norādītu sekcijas nosaukumu ar iestatījumiem no konfigurācijas faila — parametrs «tls_config_name». Saite uz OpenSSL konfigurācijas failiem var samazināt atkarību no izplatīšanas iestatījumiem, kuru drošības līmeņa maiņa var palielināt nosūtīto ziņojumu proporciju, kas tiek sūtīti bez šifrēšanas.
- Ziņojumu galvenēs ir mainīts dienu numuru formatējums datumu norādēs — dienas no 1 līdz 9 tagad tiek papildinātas ar nulli, nevis ar atstarpi (t.i., «01», «02» utt.). Izmaiņas veiktas, jo RFC 5322 iesaka izmantot vienkāršas atstarpes kā dalītāju datumos.
- Ievesta aizsardzība pret noteiktām «Blind» uzbrukumu sugām (SSRF uzbrukumi tīmekļa klientiem, kas vērsti uz piekļuvi serverim pa SMTP), kas tiek piemērota, ja iestatījums «smtpd_forbid_unauth_pipelining = yes» (pēc noklusējuma) ir aktīvs.
- Pēc noklusējuma ir aktivizēts iestatījums «smtpd_forbid_bare_newline = normalize», kas nodrošina servera aizsardzību pret «SMTP smuggling» uzbrukumiem, kas ļauj vienu ziņu sadalīt vairākās dažādās ziņās, izmantojot nestandarta atdalīšanas secību. Tāpat ir pievienota aizsardzība pret izejošajiem SMTP smuggling uzbrukumiem, kur uzbrucējs izmanto Postfix serveri, lai uzbruktu citam SMTP serverim. Pēc noklusējuma aktivizēts iestatījums «cleanup_replace_stray_cr_lf = yes», kas aizstāj liekos simbolus <CR> un <LF> ar atstarpi.
- DNS klienta realizācijā atgriezto DNS vaicājumu rezultātu lielums tagad ir ierobežots ar 100 ierakstiem, kas ir 20 reizes vairāk nekā SMTP klientā atbalstītā maksimālā skaitļa. IP adreses vienam serverim.
- Pāreja uz novecojušiem statusiem ir veikta parametriem «disable_dns_lookup» un «permit_mx_backup», kā arī daži TLS iestatījumu parametri.
- Atbalsts iestatījumiem, kas tika paziņoti par novecojušiem pirms aptuveni 20 gadiem, ir pārtraukts: «permit_naked_ip_address», «check_relay_domains» un «reject_maps_rbl».
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish