

Google uzņēmums ir izlaidis web pārlūkprogrammas Chrome 124 versiju. Tajā pašā laikā ir pieejams stabils atbrīvojums no brīvas projekta Chromium, kas ir Chrome pamats. Pārlūkprogramma Chrome atšķiras no Chromium, jo tajā ir Google logotipi, crash ziņojumu sistēma, moduli aizsargāta videokontenta (DRM) atskaņošanai, automātiskas atjauninājumu instalēšanas sistēma, pastāvīga Sandbox izolācija, atslēgu piegāde Google API un RLZ parametru nosūtīšana meklēšanas laikā. Lai nodrošinātu papildu laiku atjauninājumiem, ir atsevišķi atbalstīta Extended Stable versija, ko pavadīs 8 nedēļas. Nākamais Chrome 125 izlaidums plānots 14. maijā.
Galvenās izmaiņas Chrome 124:
- Android platformas versijā grāmatzīmju menedžerī ir pievienota iespēja saglabāt grāmatzīmes un atlikto lasīšanas sarakstus uz serveriem Google, saistot to ar lietotāja kontu.
- Chrome Android versijā tiek izmantota jauna vietējo paroli glabāšanas metode, kas nesinhronizējas ar citām ierīcēm. Agrāk vietējās paroles tika glabātas Chrome profilā, bet tagad tās tiks izvietotas paroles glabāšanā, ko nodrošina Google Play pakalpojumi, kas jau tiek izmantoti, lai saglabātu paroles uz Google konta.
- Windows, macOS un Linux versijās TLS pēc noklusējuma ir ieslēgta atbalsta piešķiršana atslēgu inkapsulācijas mehānisma (KEM, Key Encapsulation Mechanism), kas izmanto hibrīdo algoritmu X25519Kyber768, kas ir izturīgs pret kvantu datoru uzbrukumiem. X25519Kyber768 ir kombinācija no X25519 atslēgu apmaiņas mehānisma, kas balstīts uz eliptiskajām līknēm un šobrīd tiek izmantots TLS, un Kyber-768 algoritma, kas izmanto kriptogrāfijas metodes, kas balstītas uz režģu teorijas problēmu risināšanu, kur laiks problēmu risināšanai nav atšķirīgs parastajos un kvantu datoros.
- Teksta attēlošanas procesā, izmantojot Skia bibliotēku, tiek ņemti vērā Windows iestatījumi par kontrastu un krāsu ClearType tekstu izlīdzināšanas tehnoloģijai, kas ļauj ievērojami uzlabot fontu attēlošanas kvalitāti uz šķidro kristālu monitoriem. Linux versijās ir ievērojami mainījušies interfeisa izmantotie fonti.

- Ir pieejama jebkuras tīmekļa lapas instalācijas iespēja kā pilnvērtīga PWA lietotne (Progressive Web Apps), pat ja šī lapa neatbilst PWA kritērijiem.
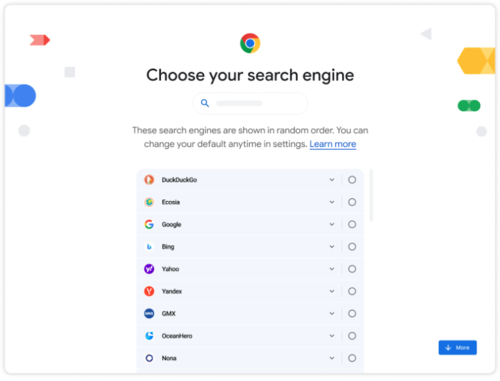
- Atbilst Eiropas likuma DMA (Digital Markets Act) prasībām, tiek nodrošināta dialoga par noklusējuma meklētājprogrammas izvēli parādīšana. Izvēlēties var meklētājprogrammas, kas pieejamas iestatījumu sadaļā "chrome://settings/search". Meklētājprogrammas sarakstā tiek parādītas nejaušā secībā. Chrome 120 šis dialogs tika testēts 1% lietotāju, un tagad tas ir aktivizēts visiem.

- Ieviešana lietotājam pieprasījums sniegt pilnvaras, kad web lietotne piekļūst API Web MIDI, kas ļauj mijiedarboties ar datoram pieslēgtajiem mūzikas instrumentiem ar MIDI saskarni. Iepriekš pilnvaru pieprasījumi tika parādīti tikai, nosūtot vai saņemot SysEx ziņojumus, bet tagad tie tiks parādīti jebkurā piekļuvē API Web MIDI. Izmaiņu iemesli ir situācijas, kad nejaušas web lapas pārņem ekskluzīvu kontroli pār MIDI kontrolieri, bloķējot iespēju ar to strādāt citiem lietojumiem. Tiek arī norādītas drošības problēmas, jo API Web MIDI ļauj pilnībā pārvaldīt MIDI ierīci, tostarp instalēt savus programmatūras atjauninājumus.
- Pilnībā izbeigta API Web SQL atbalsts, kas nav standartizēts, gandrīz netiek izmantots un prasa pārstrādāšanu, lai atbilstu mūsdienu drošības prasībām. Web SQL tika atslēgts pēc noklusējuma, sākot no Chrome 119, bet bija paredzēta opcija tā atgriešanai. Tagad šī opcija ir dzēsta. Izstrādātājiem, kuriem nepieciešama līdzīga funkcionalitāte, ieteicams izmantot SQLite bibliotējas variantu, kas ir kompilēta WebAssembly izskatā.
- Pievienota iespēja kontrolēt teksta rakstīšanas virzienu, kas tiek attēlots vertikāli web formas elementos (select, meter, progress, button, textarea un input), izvēloties vertikālo orientāciju, izmantojot CSS īpašību writing-mode. Teksta attēlošanai no augšas uz leju tagad var izmantot formas elementa īpašību "ltr", bet no apakšas uz augšu — "rtl".
- API lietotāja aģenta klienta norādījumos, kas tiek attīstīti kā lietotāja aģenta virsraksta aizvietotājs, ir pievienota atbalsts parametram Sec-CH-UA-Form-Factors, caur kuru klients var informēt serveri par lietotāja ierīces formfaktoru (Desktop, Automotive, Mobile, XR, EInk un Watch). Lietotāja aģenta klienta norādījumi ļauj organizēt selektīvu datu sniegšanu par konkrējiem pārlūkprogrammas un sistēmas parametriem (versija, platforma u.tml.) tikai pēc pieprasījuma. serveriLietotājs, savukārt, var noteikt, kuru informāciju var sniegt vietņu īpašniekiem. Izmantojot User-Agent Client Hints, pārlūkprogrammas identifikators netiek nosūtīts bez skaidra pieprasījuma, un pēc noklusējuma tiek norādīti tikai pamata parametri, kas apgrūtina pasīvo identifikāciju.
- Ir pievienota iespēja pārvaldīt atsevišķu sakņu klonēšanu Shadow DOM, ko veic tādas komandas kā cloneNode(). Sakņu DOM klonēšanas iespēja tiek aktivizēta, izmantojot parametru clonable („attachShadow({clonable:true})”) vai atribūtu „shadowrootclonable” (<template shadowrootmode=open shadowrootclonable>).

- Ir pievienotas jaunas metodes setHTMLUnsafe() un parseHTMLUnsafe() JavaScript Shadow DOM sintakses lietošanai. Metodes setHTMLUnsafe() un parseHTMLUnsafe() analogi innerHTML un DOMParser.parseFromString() ļauj ievietot elementā vai analizēt saturu HTML formātā, bet atšķiras pēc atbalsta elementu template apstrādei ar atribūtu shadowrootmode.
- Ir pievienots WebSocket Stream API atbalsts, kas ļauj pārsūtīt datus starp pārlūkprogrammu un serveri plūstošā režīmā, neizmantojot polingu (polling), kas optimāli piemērots datu pārsūtīšanai un saņemšanai, piemēram, čats īstenošanai. const wss = new WebSocketStream(WSS_URL); const {readable, writable} = await wss.opened; const reader = readable.getReader(); const writer = writable.getWriter(); while (true) { const {value, done} = await reader.read(); if (done) { break; } const result = await process(value); await writer.write(result); }
- Ir paplašinātas API View Transitions iespējas, kas atvieglo pārejas animāciju efektu izveidi starp dažādām DOM stāvokļu izmaiņām (piemēram, gluda pāreja no viena attēla uz citu). Jaunajā versijā ir pievienota atbalsts notikumam „pageswap”, ko ģenerē objekts „window”, kad navigācijas procesā saistītais objekts „document” tiek nomainīts ar jauno. Tāpat ir pievienota īpašība „render-blocking”, kas ļauj bloķēt dokumenta attēlošanu līdz svarīga satura analīzes pabeigšanai.
- Ir pievienots parametrs disallowReturnToOpener, kas tiek nodots, izsaucot metodi requestWindow, kas ļauj noņemt „atpakaļ” pogu logā, kas atvērts attēla attēlošanas režīmā, lai liegtu atgriezties pie cilnes, no kuras logs tika atvērts.
- Pievienota iespēja piešķirt CSSImportRule.styleSheet atributam NULL vērtību, lai norādītu, ka saistītā stilizācijas lapa nav pieejama. Pievienots CSSKeyframesRule.length atribūts, kas norāda indeksējamo īpašību skaitu.
- Rediģējamiem laukiem ieviests atribūts 'writingsuggestions' tālākai kontrolei par ieteikumu rādīšanu ievades laikā.
- WebGPU API ir pievienota atbalsts ServiceWorker un SharedWorker.
- Ieviesis atbalstu HTTP galvene «Priority», caur kuru var nodot informāciju par pieprasījuma apstrādes prioritāti (RFC 9218) pirmajā piekļūšanas brīdī resursam.
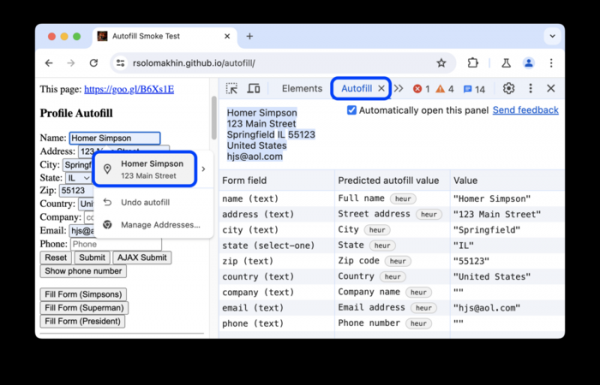
- Uzlaboti rīki tīmekļa izstrādātājiem. Pievienota jauna Autofill panelis, lai pārbaudītu informāciju, kas tiek izmantota formu automātiskai aizpildīšanai.

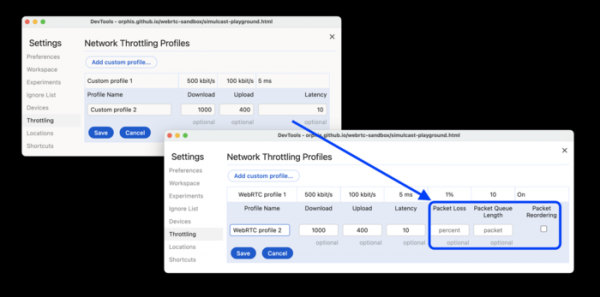
CSS stilu inspekcijas panelī uzlabots atbalsts ieliktajiem stiliem. Sniegta iespēja slēpt liekās funkcijas un ar tām saistītos apakšizsaukumus veiktspējas mērījumu panelī, lai samazinātu trokšņa līmeni grafikā. Animāciju debuga panelī pievienots atbalsts animācijai, kas ir piesaistīta satura ritināšanai (Scroll-driven Animation). Tīkla inspekcijas panelī ieviesta iespēja iestatīt pakalpojumu zuduma un tīkla rindas lieluma parametrus, lai pārbaudītu WebRTC lietojumprogrammu darbību tīkla problēmu gadījumā.


Papildus jaunumiem un kļūdu labojumiem jaunajā versijā novērstas 22 ievainojamības. Daudzas no ievainojamībām tika atklātas automatizētā testēšanā ar AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL rīkiem. Kritiskie jautājumi, kas ļautu apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus sandbox vides, netika konstatēti. Atklāto ievainojamību atlīdzības programmas ietvaros šī izlaišanas laikā uzņēmums Google ir izmaksājis 13 prēmijas kopā 65 tūkstošu ASV dolāru apmērā (viena prēmija $20000, $10000, $7000 un $2000, trīs prēmijas $5000 un $3000, divas prēmijas $1000). Viens atlīdzības apmērs vēl nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish