

Google ir izlaidusi web pārlūka Chrome 125 versiju. Tajā pašā laikā ir pieejams arī stabils atbrīvojums bezmaksas projekta Chromium, kas ir Chrome pamats. Pārlūks Chrome atšķiras no Chromium ar Google logotipu izmantošanu, avārijas paziņošanas sistēmu, aizsargāta videokontenta (DRM) atskaņošanas moduļiem, automātiskās atjaunināšanas sistēmu, pastāvīgu Sandbox izolāciju, Google API atslēgu piegādi un RLZ parametrus meklēšanas laikā. Tiem, kam nepieciešams vairāk laika atjaunināšanai, ir atsevišķi pieejama Extended Stable versija, kas tiek atbalstīta 8 nedēļas. Nākamais Chrome 126 izlaidums ir plānots 11. jūnijā.
Galvenās izmaiņas Chrome 125:
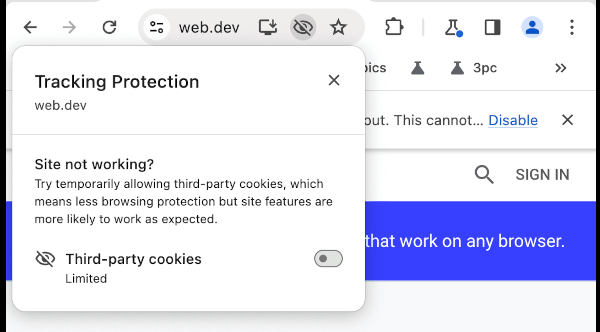
- Google ir atlikusi gaidīto trešo sīkdatņu atbalsta pārtraukšanu gada beigās, kas tika ieviests, apmeklējot vietnes, kas atšķiras no domēns aktīvās lapas (šīs sīkdatnes tiek izmantotas, lai izsekotu lietotāja pārvietošanos starp vietnēm reklāmas tīklu, sociālo tīklu logrīku un tīmekļa analīzes sistēmu kodā). Jaunajā versijā, lai noteiktu vietnes, kas izmanto trešās puses sīkdatnes, adreses joslā ir pievienots indikators ar acs attēlu, kas tiek pārzīmēts, kad trešās puses sīkdatnes ir bloķētas. Tā kā turpinās 1% lietotāju trešo sīkdatņu atslēgšanas testēšana un ir iespēja manuāli atspējot, izmantojot iestatījumu “chrome://flags/#test-third-party-cookie-phaseout”, konteksta izvēlnē ir iespēja uz laiku atjaunot trešo sīkdatņu atbalstu izvēlētajām vietnēm. Bloķēšanas atcelšana ir spēkā 90 dienas pēc aktivizēšanas.

- Iespējojot uzlaboto pārlūka aizsardzību (Safe Browsing > Enhanced protection), tiek ieviesta automātiska dziļa skenēšana lejupielādētajiem failiem, veicot informācijas nosūtīšanu uz serverus Google (agrāk pirms sūtīšanas tika rīkots apstiprinājuma pieprasījums, bet tagad pārbaude tiks veikta automātiski).
- Windows platformai tagad ir pieejamas arī kompilācijas ARM64 platformā.
- Ievadīts jauns mehānisms, lai atjauninātu komponentes, kuras prasa lielu datu apjomu lejupielādi. Runājot par modeļu atjaunināšanu, kas saistītas ar nesen pievienotajām funkcijām, kas izmanto mašīnmācīšanos — inteliģento cilņu grupēšanas režīmu, tēmu ģeneratoru un interaktīvo palīgu.
- Pievienoti divi jauni potenciāli problemātisku paplašinājumu veidi, par kuriem lietotājiem tiks rādīti brīdinājumi ar ieteikumu apsvērt to turpmākās izmantošanas lietderību: paplašinājumi, kas nav uzstādīti no Chrome Web Store kataloga, un paplašinājumi, kas izmanto maldinošas taktikas, lai piespiestu nevajadzīgas programmatūras uzstādīšanu.
- Notikuma 'mousemove' atcelšanas uzvedība ir saskaņota ar citām pārlūkprogrammām — notikuma atcelšana vairs nebloķē teksta atlases un drag&drop operācijas (lai bloķētu atlasi un drag&drop, jāatceļ notikumi selectstart un dragstart).
- Ievadīts CSS īpašību kopums, lai kontrolētu elementu parādīšanu, kas ir piesaistīti citu elementu atrašanās vietai (CSS Anchor Positioning), neizmantojot JavaScript, piemēram, lai piestiprinātu pie elementiem, kas parādās līdzīgi kā uznirstošās padziļinātās informācijas logi (popover). Lai iestatītu elementa piesaisti citam elementam un definētu izejas apgabalu, piedāvāti īpašumi anchor-name, position-anchor un inset-area, kā arī, lai iegūtu informāciju par piesaistes vietu, pievienota funkcija anchor().
- CSS pievienotas matemātiskās funkcijas round(), mod() un rem().
- Ievadīts jauns sintakses veids, lai parādītu pielāgoto HTML elementu stāvokli (custom element) CSS, ļaujot izmantot pseido-klasi ':state()'.

- Ievadīts API Compute Pressure, kas ļauj iegūt augsta līmeņa informāciju par pašreizējo aparatūras stāvokli, piemēram, kopumā var iegūt informāciju par patērēto slodzi uz CPU (norādīti līmeņi: minimāla slodze ar enerģijas taupīšanu; pieļaujamā slodze, kas ļauj bez problēmām izpildīt papildu uzdevumus; augsta slodze, bet pieļaujamos ierobežojumos un netraucē sistēmas darbību; kritiska slodze, kas ir tuvu resursu izsīkumam).
- API Storage Access, kas tiek lietots, lai lūgtu lietotājam atļaujas piekļūt Cookie krātuvei, ja trešo pušu Cookie tiek bloķēti, tiek paplašināts ar iespēju pieprasīt piekļuvi no trešām pušu apstrādātājiem (piemēram, no satura iekš ) uz krātuvēm, kas nav saistītas ar Cookie, piemēram, indexedDB.
- Pievienota eksperimentāla (origin trial) API Viewport Segments Enumeration atbalsta funkcionalitāte, kas paredzēta, lai organizētu izvadi ierīcēs ar salokāmiem ekrāniem.
- Atļauta HTTP un HTTPS URL shēmu izmantošana WebSocket konstruktorā, nevis shēmām «ws:» un «wss:».
- JavaScript tagad atļauj izmantot modifikatorus «?i», «?-i», «?m», «?-m», «?s», «?-s» iekš regulārajās izteiksmēs, lai kontrolētu karogu «i», «s» un «m» iestatīšanu vai atslēgšanu. Piemēram, «?-i» izteiktajā «re1 = /^[a-z](?-i:[a-z])$/i;» atslēgs «/i» (mazie un lielie burti) izmantošanu otrā simbola gadījumā (re1.test(«aB») atgriezīs false).
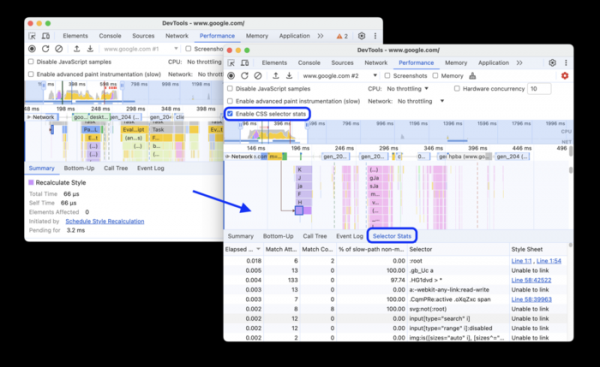
- Veikti uzlabojumi tīmekļa izstrādātāju rīkos. Tīmekļa konsolē pievienota poga, lai parādītu paskaidrojumu par kļūdu vai brīdinājumu, ko izveidojis AI tērzēšanas robots Gemini. CSS paneļa atbalsta pievienoti noteikumi «@position-try». Attiecībā uz lapas avota teksta rediģēšanu un skatīšanu pievienotas iestatījumi, lai padarītu iepakotās lapas lasāmākas un automātiski aizvērtu iekavas rediģēšanas procesā. Tīkla aktivitātes izsekošanas panelī pievienota atbalsts HTTP galvām, kas izmantotas atbildēs ar 103 «Early Hints» kodu. Veiktspējas analīzes panelī pievienota statistika par CSS selektoriem.

Jaunajā versijā, papildus jauninājumiem un kļūdu labojumiem, ir novērstas 9 ievainojamības. Daudzas no šīm ievainojamībām tika atklātas, izmantojot automatizētus testus, izmantojot rīkus AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. CVE-2024-4947 ievainojamība, kas radās nepareizas tipu apstrādes dēļ (Type Confusion) V8 dzinējā un tiek klasificēta kā bīstama, tika izmantota ļaunprātīgās darbībās pirms labojuma ieviešanas (0-day). Kritiskas problēmas, kas ļautu apiet visus pārlūka aizsardzības līmeņus un izpildīt kodu ārpus sandbox vides, netika atklātas. Saskaņā ar programmu par atlīdzības izmaksāšanu par ievainojamību atklāšanu, Google šajā izlaidumā ir izmaksājusi 4 prēmijas kopā par 8000 ASV dolāriem (pa vienai prēmijai $7000, $1000). Divu prēmiju apmērs vēl nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish