

Ir pieejams Apache 2.4.62 HTTP servera izlai, kurā novērstas divas drošības nepilnības un veiktas 6 izmaiņas. Pirmā nepilnība (CVE-2024-40898) ļauj veikt SSRF (Server-side request forgery) uzbrukumu uz mod_rewrite. Problēma izpaužas tikai Windows platformā un, nosūtot īpaši veidotus pieprasījumus, var izraisīt NTLM noklusējuma hash noplūdi uz serveri, kuru kontrolē uzbrucēji.
Otrā nepilnība (CVE-2024-40725) ļauj aplūkot skriptu kodu, kura apstrāde ir iestatīta, izmantojot direktīvu AddType. Piemēram, var izveidot īpaši veidotu pieprasījumu uz PHP skriptu, kas izraisīs tā satura parādīšanu, nevis izpildīšanu. Labojums bloķē papildu izmantošanas variantu neaizsargātības CVE-2024-39884 izmantošanā, kas tika novērsta versijā 2.4.61.
No drošības nesasaistītajām izmaiņām izceļas iespēja mod_ssl lejupielādēt sertifikātus un atslēgas no depozītājiem, kas atbalsta pkcs11 standartu.
Saskaņā ar Netcraft jūnija ziņojumu ar Apache HTTP serveri darbojas apmēram 212 miljons tīmekļa vietņu (pirms gada 228 miljoni). Apache httpd tirgus daļa ir 19.28% no visām tīmekļa vietnēm, kas atbilst otrajai vietai šajā kategorijā (Nginx daļa — 21.35%, Cloudflare — 11.05%, OpenResty (platforma, kas balstīta uz nginx un LuaJIT) — 0.79%). Apskatot tikai aktīvas vietnes, Apache ieņem pirmo vietu rangā ar daļu 19.13% (Nginx daļa — 18.09%, Cloudflare — 14.80%, Google — 10.01%). Starp pasaulē visvairāk apmeklētajām vietnēm Apache ieņem trešo vietu ar daļu 19.69% (vadībā Cloudflare — 23.10% un Nginx — 20.50%).
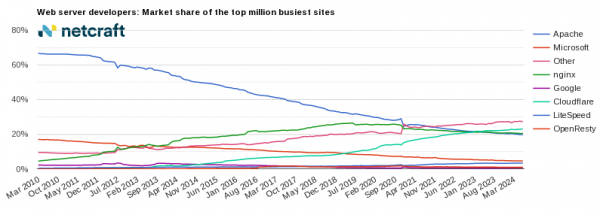
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish