

Ir laists operētājsistēmas Chrome OS 128, kas balstīta uz Linux kodola, sistēmas pārvaldnieka upstart, būvēšanas rīku ebuild/portage, atvērtajām komponentēm un tīmekļa pārlūkam Chrome 128. Lietotāja vide Chrome OS ir ierobežota ar tīmekļa pārlūku, un vietējo programmu vietā tiek izmantotas tīmekļa lietojumprogrammas, tomēr Chrome OS ietver pilnvērtīgu daudzlogu interfeisu, darbvirsmu un uzdevumu joslu. Attēla izvadīšana tiek veikta, izmantojot grafisko steku Freon (tiek strādāts pie pārejas uz Wayland izmantošanu) un logu pārvaldnieku Aura. Avota kodi tiek izplatīti saskaņā ar brīvo licenci Apache 2.0. Chrome OS 128 versija ir pieejama lielākajām aktuālajām Chromebook modeļiem. Parastām datoriem tiek piedāvāts Chrome OS Flex izdevums.
Galvenie uzlabojumi Chrome OS 128:
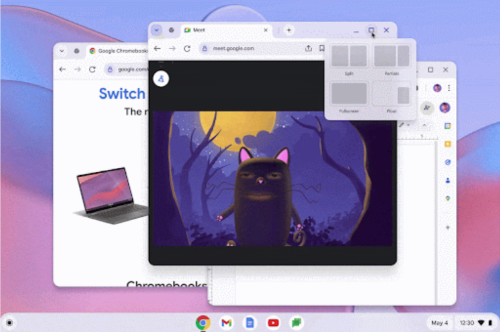
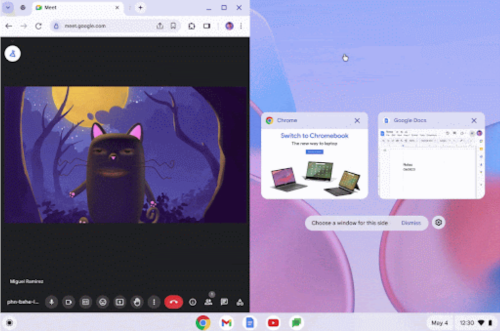
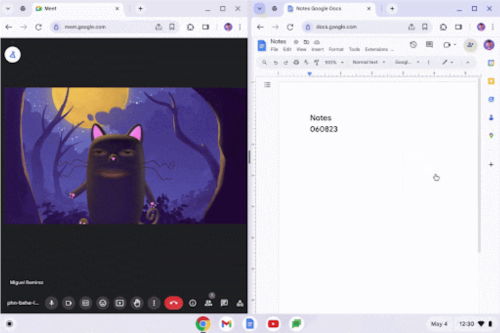
- Ieviestas piesaistes grupas (Snap groups), kuras veidojas, nostiprinot divus logus ekrāna sadalījuma režīmā, ļaujot turpmāk atgriezties pie iepriekšējām logu kombinācijām un vienlaikus mainīt izmēru vai pārvietot piesaistītos logus nedalāmā grupā.


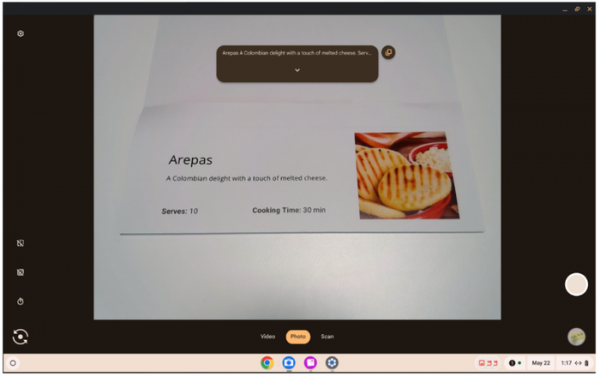
- Kameru lietojumprogrammā iekļauta optiskās rakstzīmju atpazīšanas (OCR) sistēma, kas ļauj izvilkt tekstu no uzņemtajām fotogrāfijām. Sistēma atbalsta 77 valodas, var atpazīt horizontālo un vertikālo tekstu, kopēt atpazīto tekstu starpliktuvē, izmantot to meklēšanā, veidot teksta PDF un lasīt to ar runas sintēzes dzinēju. Noklusējuma iestatījums ir izslēgts un tam ir nepieciešama aktivizēšana iestatījumos (Settings > Text detection).

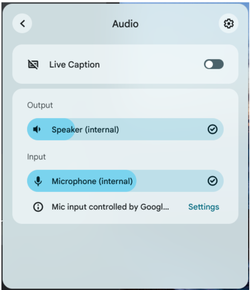
- Noklusējuma iestatījumā ir aktivizēts automātiskās skaņas normalizācijas režīms (AGC — Auto Gain Control), kas bez lietotāja līdzdalības izvēlas optimālo mikrofona jutīguma līmeni labākai ieraksta kvalitātei. Lai atgriezītos pie manuālās mikrofona līmeņa iestatīšanas, ir jāmaina iestatījums „Settings > Device > Audio” un jānoņem atzīme no „Allow apps to automatically adjust mic volume”.

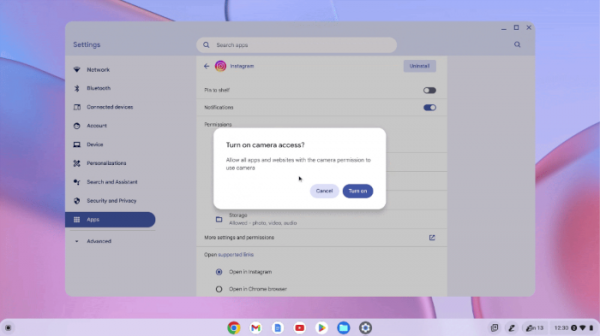
- Lietojumprogrammu iestatījumu lapā, mainot atsevišķas lietojumprogrammas pilnvaras, tiek parādīts papildu paziņojums par nepieciešamību aktivizēt piekļuvi mikrofonam vai kamerai, ja piekļuve tām tiek bloķēta sistēmas līmenī.

- Tika ir nodrošināta savākto metadatu par Android lietotņu darbību glabāšana, piemēram, veiktspējas un avāriju statistika, gada garumā, lai novērtētu to izmaiņu dinamiku.
- Ir vienkāršots saskarne skatīšanai, pievienošanai un piekļuves punktu (APN Access Point Names) pārvaldībai, kad piekļūstat caur mobilo sakaru tīklu.
- Ir ieviesta vizuāla atšķiršana starp fiksētajām un parastajām paziņojumiem, lai vieglāk atšķirtu paziņojumus par atsevišķiem notikumiem un paziņojumus par turpināšanās procesiem.
- Lapā „Iestatījumi > Privātums un drošība > Privātuma kontroles” ir pievienoti atsevišķi iestatījumi, lai pārvaldītu piekļuvi informācijai par atrašanās vietu, piemēram, ļaujot liegt piekļuvi atrašanās datiem visām lietotnēm un tīmekļa vietnēm, bet atstājot to sistēmas pakalpojumiem vai pilnībā izslēdzot visām lietojumprogrammām.
- Tika novērstas 10 ievainojamības, no kurām 5 ir atzītas par bīstamām (bufera pārsniegums 2D grafikas attēlošanas bibliotēkā Skia, fontu apstrādes dzinē un formu automātiskās aizpildīšanas mehānismā, problēmas JavaScript dzinējā V8). Atlīdzības apmērs, ko saņēma pētnieki, kuri atklāja problēmas, sastādīja 50 tūkstošus dolāru.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish