

Google ir laidis web pārlūkprogrammas Chrome 129 versiju. Tajā pašā laikā ir pieejama stabila brīvā projekta Chromium izlaišana, kas ir Chrome pamats. Pārlūkprogramma Chrome atšķiras no Chromium, jo tajā ir iekļauti Google logotipi, ir sistēma, kas nosūta paziņojumus par avārijām, modulis aizsargāta videokontenta (DRM) atskaņošanai, automātiskā jauninājumu instalēšana, pastāvīga sm sandbox izolācija, Google API atslēgu piegāde un RLZ parametru nodošana meklēšanā. Vietnēm, kurām nepieciešams vairāk laika jaunināšanai, atsevišķi tiek atbalstīta Extended Stable versija, kas tiek nodrošināta 8 nedēļas. Nākamā Chrome 130 versija plānota 15. oktobrī.
Galvenās izmaiņas Chrome 129:
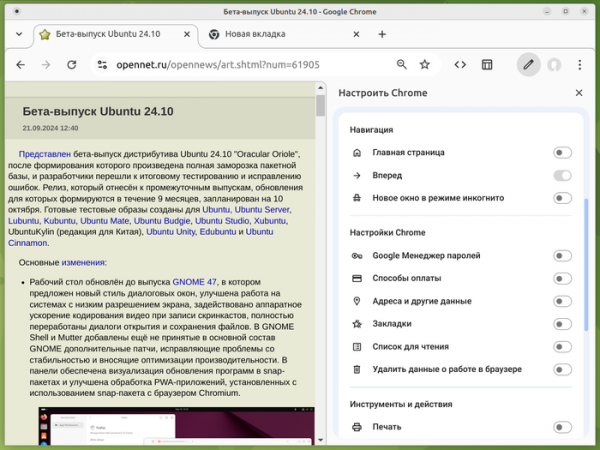
- Pievienota iespēja pielāgot rīku paneļa saturu, ļaujot lietotājam piespraust, atsprādzēt un mainīt ikonīšu vietas, izmantojot konfiguratoru, kas tiek rādīts sānu panelī. Piemēram, panelī var izvietot pogas, lai izgaitotu izstrādātāju interfeisu, izdzēstu pārlūkprogrammas datus, atvērtu lasīšanas režīmu, piekļūtu uzdevumu pārvaldniekam, paroles pārvaldniekam utt. Lai pārvaldītu iespēju piespraust ikonītes, pievienots parametrs "chrome://flags/#toolbar-pinning".

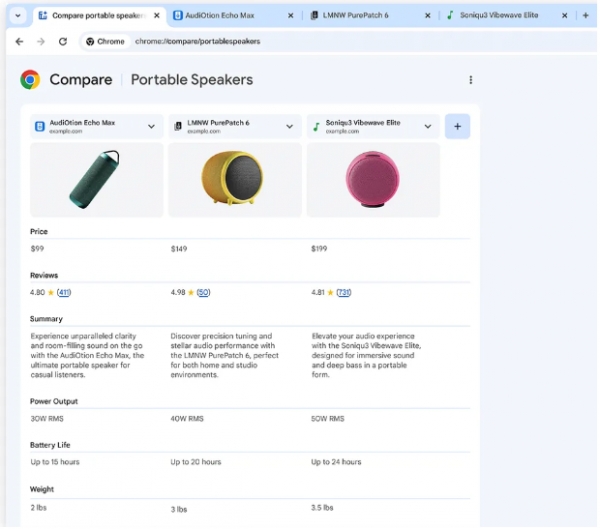
- Piedāvāta cilņu salīdzināšanas funkcija, kas ļauj izmantot mašīnmācīšanās elementus, lai ģenerētu salīdzinošu preču apskatu, kuru informācijas lapas ir atvērtas dažādās cilnēs. Šī iespēja pašlaik ir pieejama tikai ASV lietotājiem.

- Android platformas versijā ieviesta neaktīvo cilņu pārvietošana atsevišķā sadaļā (Inactive Tabs) cilņu maiņas interfeisā. Ir iespēja skatīt visas vecās cilnes un aizvērt tās vienlaikus. Jaunā iespēja pēc noklusējuma ir aktivizēta 1% lietotāju. Cilnes automātiski tiek izdzēstas pēc 60 dienām, pavadītām neaktīvo cilņu sadaļā.
- Pievienots eksperimentālais procesu koplietošanas režīms, kura būtība ir tāda, ka dažādām cilnēm, kurās atvērta viena un tā paša vietne, tiks izmantots viens kopīgs attēlošanas process, nevis atsevišķi procesi. Šis grozījums ļauj paātrināt lapu ielādi un samazināt atmiņas patēriņu. Lai aktivizētu režīmu, pievienota iestatījums «chrome://flags/#enable-process-per-site-up-to-main-frame-threshold».
- Pievienota iespēja sniegt vietnēm vienreizējas pilnvaras, kas darbojas tikai pašreizējā sesijā (piemēram, var sniegt piekļuvi kamerai un mikrofonam, kas būs spēkā līdz cilnes aizvēršanai vai pārejai uz citu vietni).
- Atbalsts operētājsistēmai macOS 10.15 ir pārtraukts, un tās uzturēšanu izbeidzis uzņēmums Apple 2022. gadā.
- Windows un macOS platformām konfiguratorā ieviests jauns sertifikātu pārvaldības interfeiss (iepriekš šajās platformās tika izsaukti sistēmas sertifikātu pārvaldības interfeisi).
- Iespējota piekļuves bloķēšana IP 0.0.0.0, lai novērstu uzbrukumus lokālajiem pakalpojumiem.
- Paziņots par gaidāmā TLS algoritma atslēgas apmaiņas metodes Kyber768+X25519 aizvietošanu ar ML-KEM768+X25519 (jaunizveidotā ML-KEM standarts balstās uz postkvantu algoritmu Kyber, bet nav pilnībā saderīgs ar iepriekšējo tā ieviešanu).
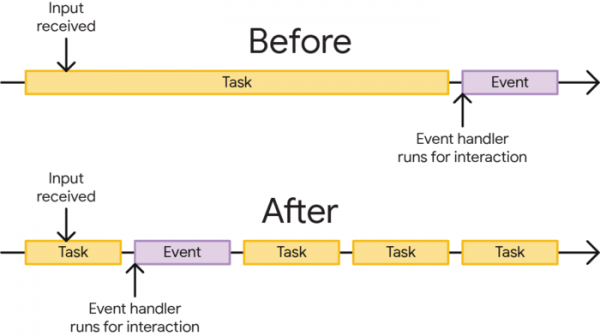
- API Scheduler pievienots metode «scheduler.yield()», kas ļauj ilgstošu uzdevumu izpildes laikā laiku pa laikam nodot kontroli galvenajam pārlūkprogrammas straumei, tādējādi ļaujot apturēt pašreizējo ilgstošo uzdevumu svarīgu uzdevumu veikšanai, piemēram, ievades apstrādei un kadru attēlošanai. Ideja ir sadalīt ilgstoši izpildāmus uzdevumus mazākos, periodiski nododot kontroli galvenajam straumei ar izsaukumu «await scheduler.yield();» kodā, kas ļauj samazināt negatīvo ietekmi uz atsaucību strādājot ar vietni.

- Pievienota CSS īpašība «interpolate-size», kas ļauj izvēlēties animācijas izmēru nevis absolūtās vērtībās, bet relatīvi vērtībām, kas aprēķinātas, izmantojot auto, min-content vai fit-content īpašības. Precīzākai izmēra kontrolei piedāvāta CSS funkcija calc-size(), līdzīga calc(), bet atbalsta operācijas ar faktisko elementu izmēru, kas mainās atkarībā no satura.
- Veiktas izmaiņas CSS īpašībās elementu parādīšanai, kas saistīti ar citu elementu atrašanās vietu (CSS Anchor Positioning), neizmantojot JavaScript, piemēram, piesaistot tos pop-over elementiem, kas parādās līdzīgi kā uznirstošās uzvednes. Saskaņā ar standartu darba grupas ieteikumiem, CSS īpašība „inset-area” pārdēvēta par „position-area”, īpašība „position-try-options” pārdēvēta par „position-try-fallbacks”, bet īpašībā „position-try” atsaukts nepieciešamība norādīt inset-area(), t.i., vietā „position-try-fallbacks: inset-area(top)” jānorāda „position-try-fallbacks: top”.
- API Intl pievienota metode Intl.DurationFormat laika ilguma datu formatēšanai, ņemot vērā izvēlēto lokalizāciju. Piemēram: const l = „ru-RU”; const d = {hours: 1, minutes: 46, seconds: 40}; const opts = {style: „long”}; new Intl.DurationFormat(l, opts).format(d); // „1 stunda, 46 minūtes un 40 sekundes”
- API Web GPU īstenota iespēja izmantot visu ekrāna atbalstīto spilgtuma diapazonu, izvadot HDR attēlus.
- API WebRTC pievienota atbalsts blobu sūtīšanai, izmantojot metodi RTCDataChannel.send(Blob), un datu saņemšanai ar domu Blob apstrādes pasākumā onMessage, ja atribūtā „binaryType” norādīta vērtība „blob” (iepriekš tika atbalstīta tikai virkņu un ArrayBuffer pārsūtīšana). Blobā izmērs ir ierobežots ar maxMessageSize vērtību.
- API WebAuthn pievienotas metodes PublicKeyCredential.toJSON(), parseCreationOptionsFromJSON() un parseRequestOptionsFromJSON(), lai serializētu/deserializētu WebAuthn atbildes, izmantojot JSON formātu.
- Režīmā „Origin trials” īstenots API FileSystemObserver, kas ļauj vietnēm uzraudzīt failu un katalogu izmaiņas.
- Režīmā „Origin trials” pievienots API Mesh2D Canvas, lai vizualizētu lielu skaitu teksturētu trīsstūru. API lietojuma jomās minēta paplašinātu tekstūru mapešanas metožu īstenošana un deprivācijas efektu radīšana divdimensiju kontekstā.
- Paplašinātas vietņu izstrādātāju rīku iespējas.
Papildus jaunumiem un kļūdu labojumiem jaunajā versijā ir novērstas 9 ievainojamības. Daudzas no ievainojamībām tika atklātas, izmantojot automatizētus rīkus, piemēram, AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Vienai problēmai piešķirts augsts bīstamības līmenis (nepareiza tipu apstrāde V8 dzinī). Kritiskas problēmas, kas ļautu apiet visus pārlūka aizsardzības līmeņus un izpildīt kodu sistēmā ārpus sandbox vides, nav atklātas. Saskaņā ar atlīdzības par ievainojamību atklāšanu programmu Google ir izmaksājusi 5 prēmijas, kuru kopējā summa ir 13 tūkstoši ASV dolāru (viena prēmija $8000, viena $2000, trīs prēmijas pa $1000). Vienas prēmijas summa vēl nav noteikta.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish