

Google ir izlaidusi web pārlūkprogrammas Chrome 131 versiju. Tajā pašā laikā pieejama stabilā versija atvērtā projekta Chromium, kas kalpo par Chrome pamatu. Chrome pārlūkprogramma atšķiras no Chromium ar Google logo izmantošanu, crash ziņojumu sūtīšanas sistēmu, moduļiem aizsargātas video satura atskaņošanai (DRM), automātiskās atjaunināšanas sistēmu, fiksētu Sandbox izolāciju, Google API atslēgu piegādi un RLZ parametru pārraidi meklēšanas laikā. Lietotājiem, kuriem nepieciešams vairāk laika atjaunināšanai, atsevišķi pieejama Extended Stable versija ar atbalstu 8 nedēļām. Nākamā Chrome 132 versija ir plānota 14. janvārī.
Galvenās izmaiņas Chrome 131:
- Iebūvētajā PDF skatītājā paplašināts tekstu atpazīšanas iespēju klāsts skenētajos PDF dokumentos, kuros teksts ir attēlu formātā. Tekstu atpazīst lokālā sistēmā ar iebūvēto optisko rakstzīmju atpazīšanas (OCR) dzinēju, kas izveidots uz mašīnmācīšanās pamata. Atšķirībā no iepriekšējām versijām, skenētie dokumenti tagad automātiski tiek pārveidoti tekstuālajā formātā, kam pieejamas iezīmēšanas, meklēšanas un kopēšanas funkcijas.
- Ieviesta iespēja aktivizēt paplašinātas pārbaudes atmiņas sadales sistēmā PartitionAlloc, kas ļauj bloķēt ievainojamības, kas radītās, piekļūstot jau atbrīvotām atmiņas vietām (use-after-free). Pēc noklusējuma šie pārbaudes ir atspējoti sakarā ar iespējamo negatīvo ietekmi uz veiktspēju. Tomēr, lai nodrošinātu drošību, ir nodrošinātas atsevišķas uzņēmuma politikas, lai aktivizētu papildu aizsardzību.
- Iebūvētajā sakrāto sertifikātu krātuvē (Chrome Root Store) izbeigta uzticība sertifikācijas iestādei Entrust daudzu uzraudzības prasību pārkāpumu dēļ, nesekošanas termiņu ievērošanas, sertifikātu atsaukšanas kavēšanās, nepareizās incidentu ziņojumu noformēšanas un sertifikātu izsniegšanas noteikumu neievērošanas dēļ. TLS sertifikātiem EV (Paplašinātās Validācijas) līmeņa sertifikāti prasa dokumentu pārbaudi par domēna piederību un resursa īpašnieka apstiprināšanu. Ņemot vērā, ka nav veikti pasākumi trūkumu novēršanai, pēc 2024. gada 11. novembra Entrust izsniegtie TLS sertifikāti Chrome tiek uzskatīti par nepamatotiem. Sertifikāti, kas izsniegti līdz 11. novembrim, turpinās tikt uzskatīti par normāliem.
- Android versijā ir iekļauta iespēja pieslēgt trešo pušu automātiskā formu aizpildīšanas un paroļu saglabāšanas nodrošinātājus, kas nav saistīti ar Accessibility API.
- Android versijā ir atvieglota pieslēgšanās Google kontam un datu sinhronizācijas pārvaldība starp dažādiem pārlūkiem. Sinhronizācija vairs netiek piegādāta kā atsevišķa funkcija iestatījumos, bet ir apvienota ar iespēju pieslēgties Google kontam, kas ļauj izmantot un saglabāt tādu informāciju kā paroles un grāmatzīmes Google kontā.
- Sākta pakāpeniska enerģijas patēriņa ekonomijas režīma (Energy saver) aktivizācija lietotājiem, kurā automātiski tiek iesaldētas cilnes, kas patērē daudz CPU resursu, bet neskaņo skaņu un ir slēgtas ilgāk par 5 minūtēm. Izņēmums tiek veikts tikai cilnēm, kas saistītas ar ārējo ierīču pārvaldību vai video un audio konferenču rīkošanu (šādas cilnes tiek identificētas, pamatojoties uz piekļuvi API darbam ar USB, Bluetooth, kamerām, ievades ierīcēm un mikrofonu, kā arī kanāla organizēšanu saziņai ar RTCDataChannel vai MediaStreamTrack). Automātiskās iesaldēšanas ieslēgšanu var pārvaldīt, izmantojot iestatījumu "chrome://flags/#freezing-on-energy-saver".
- Ir pievienoti eksperimentālie atmiņas ekonomijas režīmi (Memory saver) — Moderate, Balanced un Maximum, kas ļauj izvēlēties metodi atmiņas atbrīvošanai no neaktīvām cilnēm. Moderate režīmā cilnes tiek deaktivizētas tikai tad, kad trūkst atmiņas sistēmā, Maximum režīmā cilnes tiek deaktivizētas pēc neilga laika pēc tam, kad tās kļūst neaktīvas, bet Balanced režīmā neaktīvās cilnes tiek deaktivizētas, ņemot vērā brīvo atmiņu sistēmā.
- Ir pievienoti papildu iestatījumi, kas saistīti ar veiktspēju, piemēram, ir iespēja norādīt tīmekļa vietnes, kas vienmēr paliek aktīvā režīmā (bez palēnināšanas fonā), izvēlēties deaktivēto cilņu vizuālās indikācijas veidu un rādīt atmiņas patēriņu izlēgtajās cilnēs.
- Ir pievienots rīks „Performance Detection”, kas identificē potenciālās veiktspējas problēmas skatītajās lapās un izvada paziņojumu ar ieteikumiem problēmas risināšanai vienu klikšķu attālumā. Piemēram, lai paātrinātu aktuālo cilni, pārlūkprogramma var piedāvāt deaktivizēt citas cilnes, kas patērē daudz resursu.
- TLS 1.3 un QUIC atslēgu kapsulēšanas mehānisms (KEM, Key Encapsulation Mechanism) „X25519Kyber768”, kas ir kvantu datoru uzbrukumiem izturīgs, pārgājis uz galīgā ML-KEM (CRYSTALS-Kyber) specifikācijas izmantošanu, kas ir standartizēta ASV Nacionālajā standartu un tehnoloģiju institūtā (NIST). X25519Kyber768 ir kombinācija no X25519 ECDH un ML-KEM algoritma, kas izmanto kriptogrāfijas metodes, pamatojoties uz sarežģītām teorētiskām problēmām, kuru risināšanas laiks nav atšķirīgs parastajos un kvantu datoros.
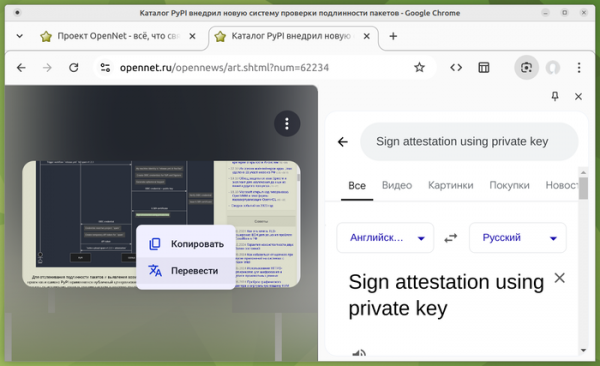
- Iespējai meklēt attēlus, izmantojot Google Lens pakalpojumu, kas pieejams konteksta izvēlnē, ir pievienota atbalsta opcija tulkotā teksta pārklāšanai citā valodā (tulkotais teksts tiek rādīts virs oriģinālā teksta attēlā).

- Ir pievienots Direct Sockets API, kas ļauj izveidot tiešas TCP un UDP savienojumus ar ārējām sistēmām, kā arī izveidot klausītājsoketus savienojumu uzņemšanai. Pirmās savienojuma izmēģināšanas ar jaunu hosta laikā lietotājam tiek lūgta apstiprināt darbību. Šī jaunā API pievienošanas nepieciešamību skaidro iespēja mijiedarboties ar tīkla iekārtām, kas izmanto savus protokolus, kas darbojas pār TCP un UDP, un neatbalsta mijiedarbību, izmantojot HTTPS vai WebSockets.
- „Origin trials” režīmā ir ieviests Summarizer API teksta kopsavilkuma izveidei, izmantojot lielu valodas modeli.
- „Origin trials” režīmā ir pievienots Playout Statistics API, kas nosaka AudioContext.playoutStats interfeisu, lai iegūtu statistiku par skaņas kvalitāti un aizkavi, tīkla API WebAudio.
- Lai aizsargātu pret ļaunprātīgu izmantošanu, pievienots apstiprinājuma pieprasījums par pilnvaru izmantošanu API Keyboard Lock un Pointer Lock, kas nodrošina papildu kontroli pār tastatūru un peli (piemēram, var slēpt noklusējuma peles kursoru un nodrošināt pašpārvaldību peles pārvietošanai). Pilnvaru piešķiršanas statusu var pārbaudīt caur API Permissions.
- Atļauts norādīt papildu tagus HTML elementā «<select>», papildus standarta tagiem «<option>», «<optgroup>" un "<hr>». Izmaiņas veiktas kā sagatavošanās realizācijai nākamajos izlaidumos pielāgotajā versijā «<select>», paplašinot izvēlnes noformēšanas iespējas.
- CSS īpašumos «clip-path», «fill», «stroke» un «marker-*» pievienota atbalsta iespēja norādīt ārējus SVG resursus. Piemēram, tagad var norādīt ‘clip-path: url(«resources.svg#myPath»)’.
- Tika mainīta stilu mantojuma modeļa izvēles teksta, ko nosaka pseido-klases «::selection» un «::target-text», kas tagad ir pielāgota pseido-klases «::highlight», «::spelling-error» un «::grammar-error» mantojuma modelim, un tagad tā ir atkarīga nevis no dokumenta struktūras (HTML elementu ķēdēm), bet no tā, kā tiek izcelts teksts (izcelšanas ķēdes). Zemāk redzamajā piemērā iekļauto elementu krāsa ar tekstu paragrāfā «<p class="»blue»">» tagad tiks izvēlēta saskaņā ar pseido-klases «::selection» stilu, nevis krāsu stilu, kas norādīts paragrāfam. p { color: deeppink; } .blue::selection { color: blue; } <p class="»blue»"> Tas ir <em>uzsvērts</em> tekst. </p>
- Noņemti ierobežojumi, kas neļāva iestatīt CSS īpašumus «display» HTML elementiem «» un «
». CSS pievienots pseidoelements «::details-content» formāta iestatīšanai saraujamajā un atveramajā blokā.
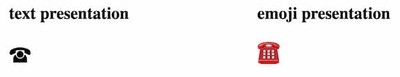
- Pievienota CSS īpašība «font-variant-emoji», lai pielāgotu Emoji attēlošanas stilu. Piemēram, var izvēlēties tekstu vai grafisko attēlojumu.

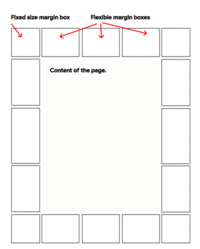
- CSS noteikumā @page, kas paredzēts lapas izskata izmaiņām, pirms izdrukāšanas vai eksportēšanas uz PDF formātu, parādījusies iespēja noteikt zonas, kur saturu novietot lapas malās, piemēram, pašsavienojuma pievienošanai, piezīmei sānos vai kājām.

- Atzīts par novecojušu CSS īpašums «inset-area», kas tika izmantots, lai pārvaldītu elementu parādīšanos, kas bija piesaistīti citu elementu atrašanās vietām (CSS Anchor Positioning). Saskaņā ar CSS standartizācijas darba grupas ieteikumu, vietā «inset-area» nāk pilnīgi analogs īpašums «position-area».
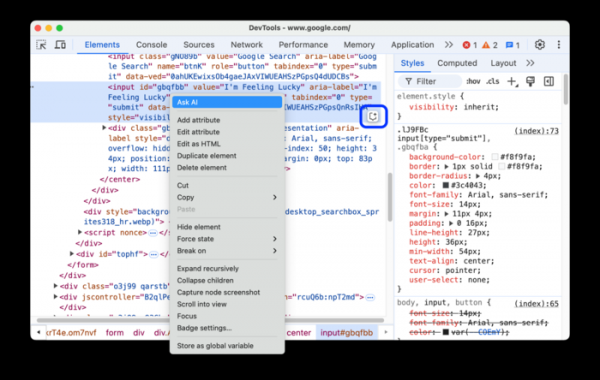
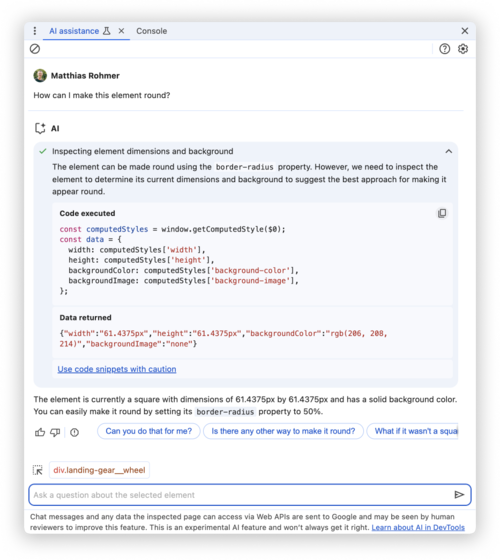
- Paplašinātas iespējas web izstrādātāju rīkiem. Performances panelī pievienotas jaunas iespējas veikt snieguma analīzi. Ieteikta eksperimentālā paneļa versija ar AI asistenti, kurā čatā var saņemt atbildes, kas rodas atkļūdošanas procesā, vai precizēt jautājumus, kas saistīti ar CSS.


Papildus jauninājumiem un kļūdu novēršanai jaunajā versijā ir novērsti 12 drošības trūkumi. Daudz no šiem trūkumiem tika atklāti, izmantojot automatizētus testēšanas rīkus, piemēram, AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Vienai problēmai tika piešķirta augsta bīstamības pakāpe (problēma kodā, kas saistīts ar paplašinājumu darbību Blink dzinējā). Kritiskas problēmas, kas ļautu apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus smilšu kastes, nav atklātas. Saskaņā ar programmu, kas paredz naudas balvas par atklātajiem drošības trūkumiem, uzņēmums Google ir izmaksājis 8 balvas par kopējo summu 1000 USD (viena balva 1000 USD). 7 balvu apjoms vēl nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish