

Uzņēmums Google publicēja web pārlūkprogrammas Chrome 133 versiju. Tajā pašā laikā ir pieejams stabils bezmaksas projekta Chromium izlaidums, kas kalpo par Chrome pamatu. Pārlūkprogrammas Chrome atšķiras no Chromium ar Google logotipu, crash ziņojumu sūtīšanas sistēmu, moduļiem aizsargāta video satura (DRM) atskaņošanai, automātisku atjauninājumu instalēšanu, pastāvīgu Sandbox izolācijas ieslēgšanu, piekļuvei Google API atslēgām un RLZ parametru nodošanu meklēšanā. Lai cilvēki, kuriem nepieciešams vairāk laika atjaunināšanai, varētu izmantot papildu atbalstu, tiek uzturēta atsevišķa Extended Stable filiāle, kas tiek atjaunināta ik pēc 8 nedēļām. Nākamais Chrome izlaidums - Chrome 134 - ir plānots 4. martā.
Galvenās izmaiņas Chrome 133:
- 1% lietotāju ir aktivizēta cilņu sasalšanas funkcija enerģijas taupīšanas režīmā (Energy saver). Automātiski sasalst cilnes, kas patērē daudz CPU resursu un ir paslēptas vairāk nekā 5 minūtes. Cilnes, kas atskaņo skaņu, kā arī ilgstoši lietotas ar ārējo ierīču vadību vai video un audio konferencēm, netiek iekļautas sasalšanā (šādas cilnes tiek noteiktas, pamatojoties uz piekļuvi USB, Bluetooth, kameru, ievades ierīcēm un mikrofoniem, kā arī uz RTCDataChannel vai MediaStreamTrack izmantošanu sakaru kanāla izveidē). Automašīnas sasalšanas aktivizēšanas pārvaldībai var izmantot iestatījumu „chrome://flags/#freezing-on-energy-saver”.
- Chrome Sync dienestā tiek pārtraukta atbalsta sniegšana pārlūkprogrammu versijām, kas ir vecākas par 4 gadiem. Lai saglabātu informāciju saistītu ar Google kontu un sinhronizētu pārlūkprogrammas datus starp sistēmām, ir nepieciešams izmantot vismaz Chrome 89 izlaidumu.
- Android versijā ir pievienota iestatījums, lai atslēgtu JIT optimizatorus JavaScript V8 dzinējā. JIT atslēgšana var būt noderīga, lai uzlabotu drošību, strādājot ar potenciāli bīstamām web lietotnēm, samazinot iespējamos uzbrukuma vektorus. Chrome versijās darbvirsmas sistēmām līdzīga iestatījuma pieejamība ir pieejama lapā chrome://settings/security, sākot no Chrome 122 izlaiduma.
- Ir pielāgota URL standartu analīze parastām shēmām (neiekļautām standarta shēmās). Piemēram, URL „git://example.com/path”.
- Paplašinātas CSS funkcijas attr() iespējas, ļaujot izmantot konkrēta HTML atribūta vērtības CSS. Ja iepriekš funkcija attr() varēja darboties tikai ar «content» pseido-elementu īpašību un pārvērst vērtības CSS tipā «<string>», tad tagad to var piemērot visiem CSS īpašumiem un pārvērst vērtības jebkurā CSS tipā. Zemāk redzamajā piemērā krāsa CSS īpašībā «color» tiek noteikta, pamatojoties uz elementā «div» norādītā īpašā atribūta «data-foo» analīzi, bet, ja atribūts nav norādīts, tiek izmantota vērtība «red». <div data-foo="»blue»">test</div> … div { color: attr(data-foo type(<color>), red); }
- Realizēts CSS pieprasījums «@container scroll-state()», ļaujot noteikt ritināšanas zonas stāvokli. Atbalstītie stāvokļi: «stuck» — konteineris, kas piestiprināts pie vienas no ritināšanas zonas malām; «snapped» — konteineris, kas piestiprināts ar horizontālu vai vertikālu izlīdzināšanu; «scrollable» — konteineris, ko var ritināt norādītajā virzienā.
- Pievienotas CSS īpašības «text-box», «text-box-trim» un «text-box-edge», kas ļauj precīzi kontrolēt attālumus pirms un pēc teksta. Īpašība «text-box-trim» nosaka apgriešanas zonu (augšā, apakšā vai abās pusēs), savukārt «text-box-edge» nosaka apgriešanas veidu. Īpašība «text-box» apvieno iespējas no «text-box-trim» un «text-box-edge».
- CSS pievienots pseido-klase «:open», ļaujot noteikt, kad elementiem <dialog> un <details> ir atvērti dialoglogs, un kad elementiem <select> un <input> ir redzamas izvēles logi.
- Pievienots DOM primitīvais moveBefore elementa pārvietošanai DOM kokā, nezaudējot tā stāvokli.
- Pievienots interfeiss FileSystemObserver, ļaujot vietnēm uzraudzīt izmaiņas failu sistēmā.
- API PublicKeyCredential pievienots metode getClientCapabilities(), lai noteiktu WebAuthn iespējas, ko atbalsta pārlūks.
- Objektam Atomics pievienota īpašība pause() informēšanai par to, ka kods gaida bloķēšanas atbrīvošanu.
- API WebCrypto pievienota atbalsta shēma X25519 atslēgu saskaņošanai, ko var izmantot caur SubtleCrypto interfeisu (metodes generateKey, importKey, exportKey, deriveKey un deriveBits).
- WebAssembly realizēta iespēja izmantot 64 bitu rādītājus (Memory64), kas ļauj strādāt ar atmiņas līnijām, kas pārsniedz 4 GB. Šī izmaiņa nepievieno jaunus WebAssembly instrukcijas, bet tikai ļauj esošajās instrukcijās izmantot 64 bitu indeksus tabulām un atmiņas zonām. Darbs režīmā Memory64 izraisa ievērojamas pārslodzes — atkarībā no slodzes veida novērojams palēninājums no 10% līdz divām reizēm.
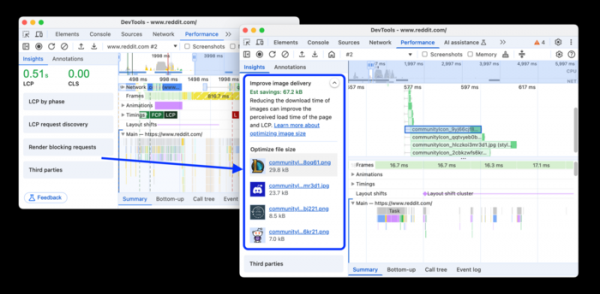
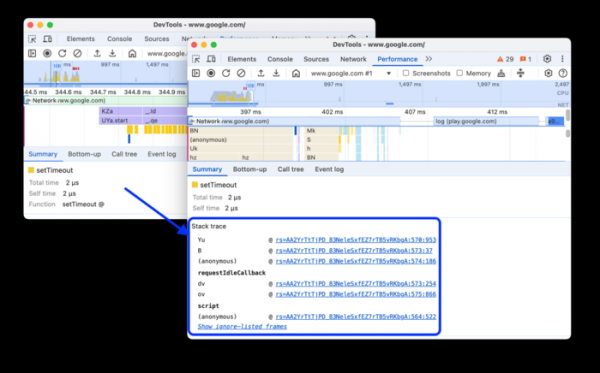
- Paplašinātas web izstrādātāju rīku iespējas. Nodrošināta čata ar AI palīgu vēstures saglabāšana starp sesijām. Pievienota panelis "What’s new" ar jaunās versijas izmaiņu apskatu. Pievienota iespēja iekļaut skriptus ignorēšanas sarakstā, lai izvairītos no to parādīšanās veiktspējas profilēšanas diagrammā. Performance panelī sadaļā Insights izceltas attēli, kuru izmērus var optimizēt, bet sadaļā Summary attēlota JavaScript izsaukumu steka izsekošana (ieskaitot asinhronos izsaukumus).


Papildus jaunumiem un kļūdu labojumiem jaunajā versijā novērstas 12 drošības ievainojamības. Daudzas no ievainojamībām atklātas, pateicoties automatizētai testēšanai ar rīkiem AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Divām problēmām, kas izraisa pieprasījumus par jau atbrīvotu atmiņu V8 dzinējā un Skia bibliotēkā, piešķirts augsts bīstamības līmenis. Kritiskas problēmas, kas ļauj apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus smilšu kastes, nav konstatētas. Programmas ietvaros, kas paredzēta naudas atlīdzībām par atklātām ievainojamībām, uzņēmums Google ir izmaksājis 2 prēmijas kopējā summā 9000 ASV dolāru (viena prēmija $7000 un otra $2000). Viens no atlīdzības apmēriem vēl nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish