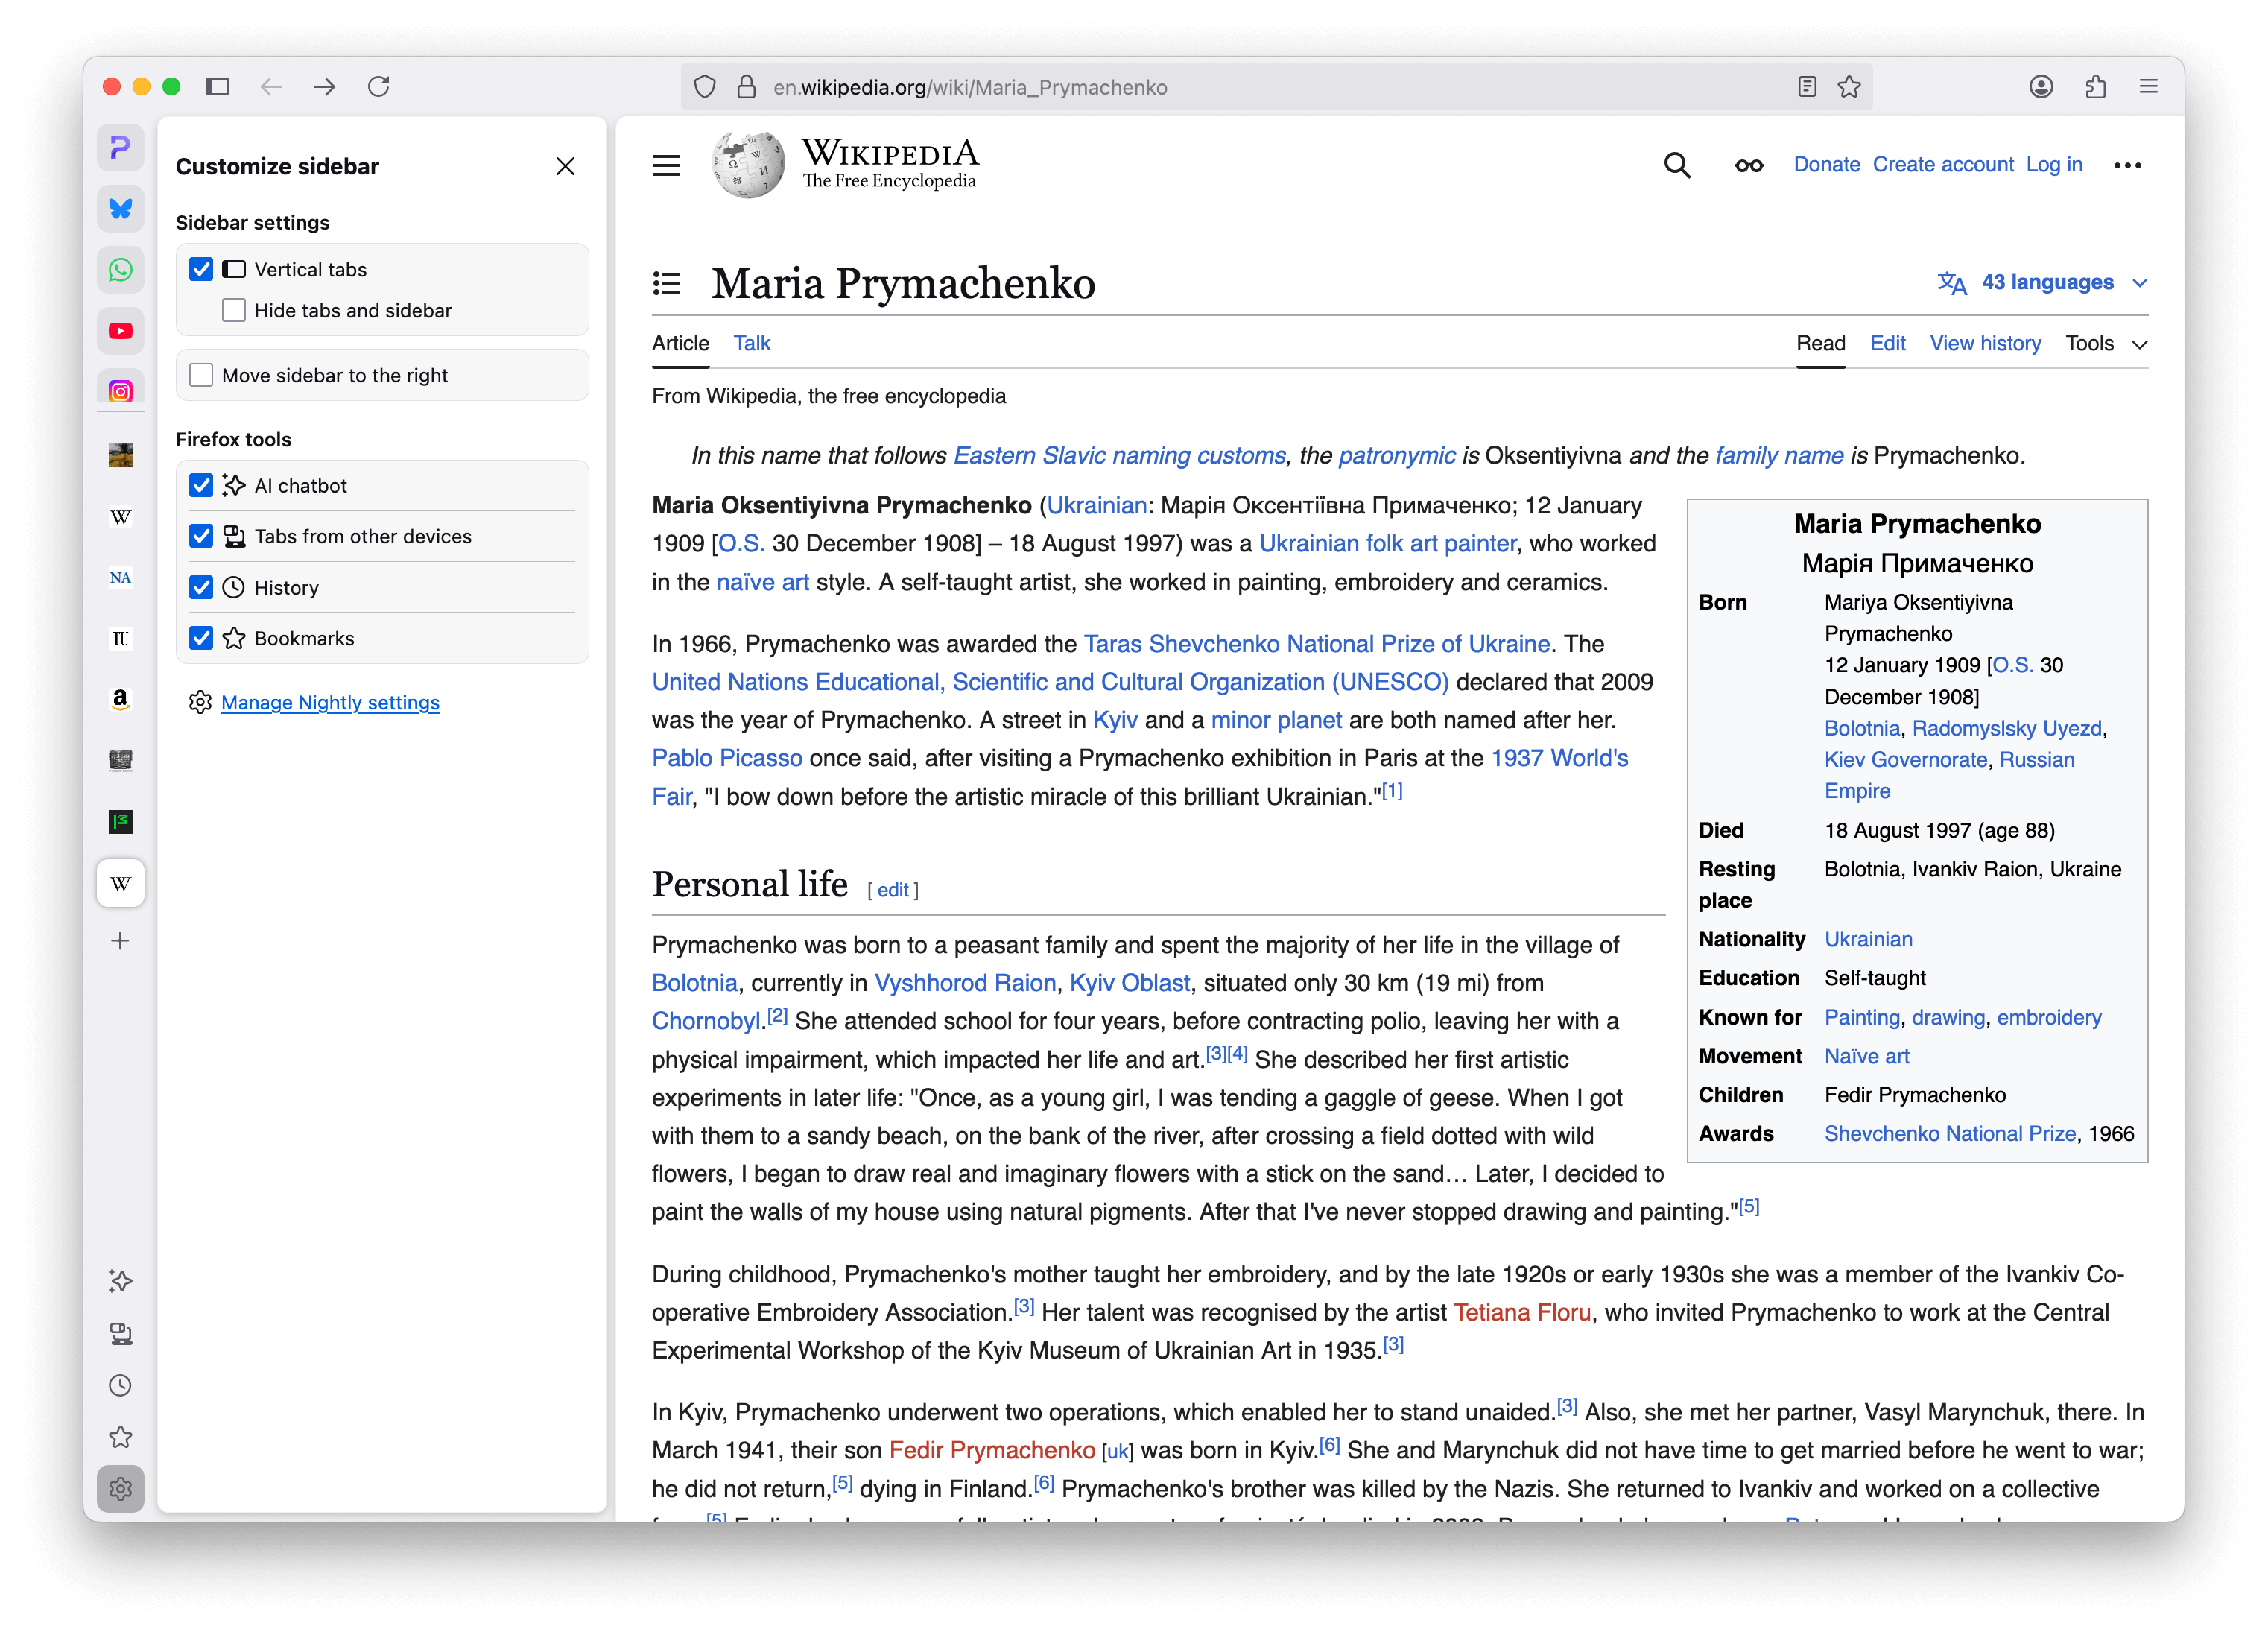
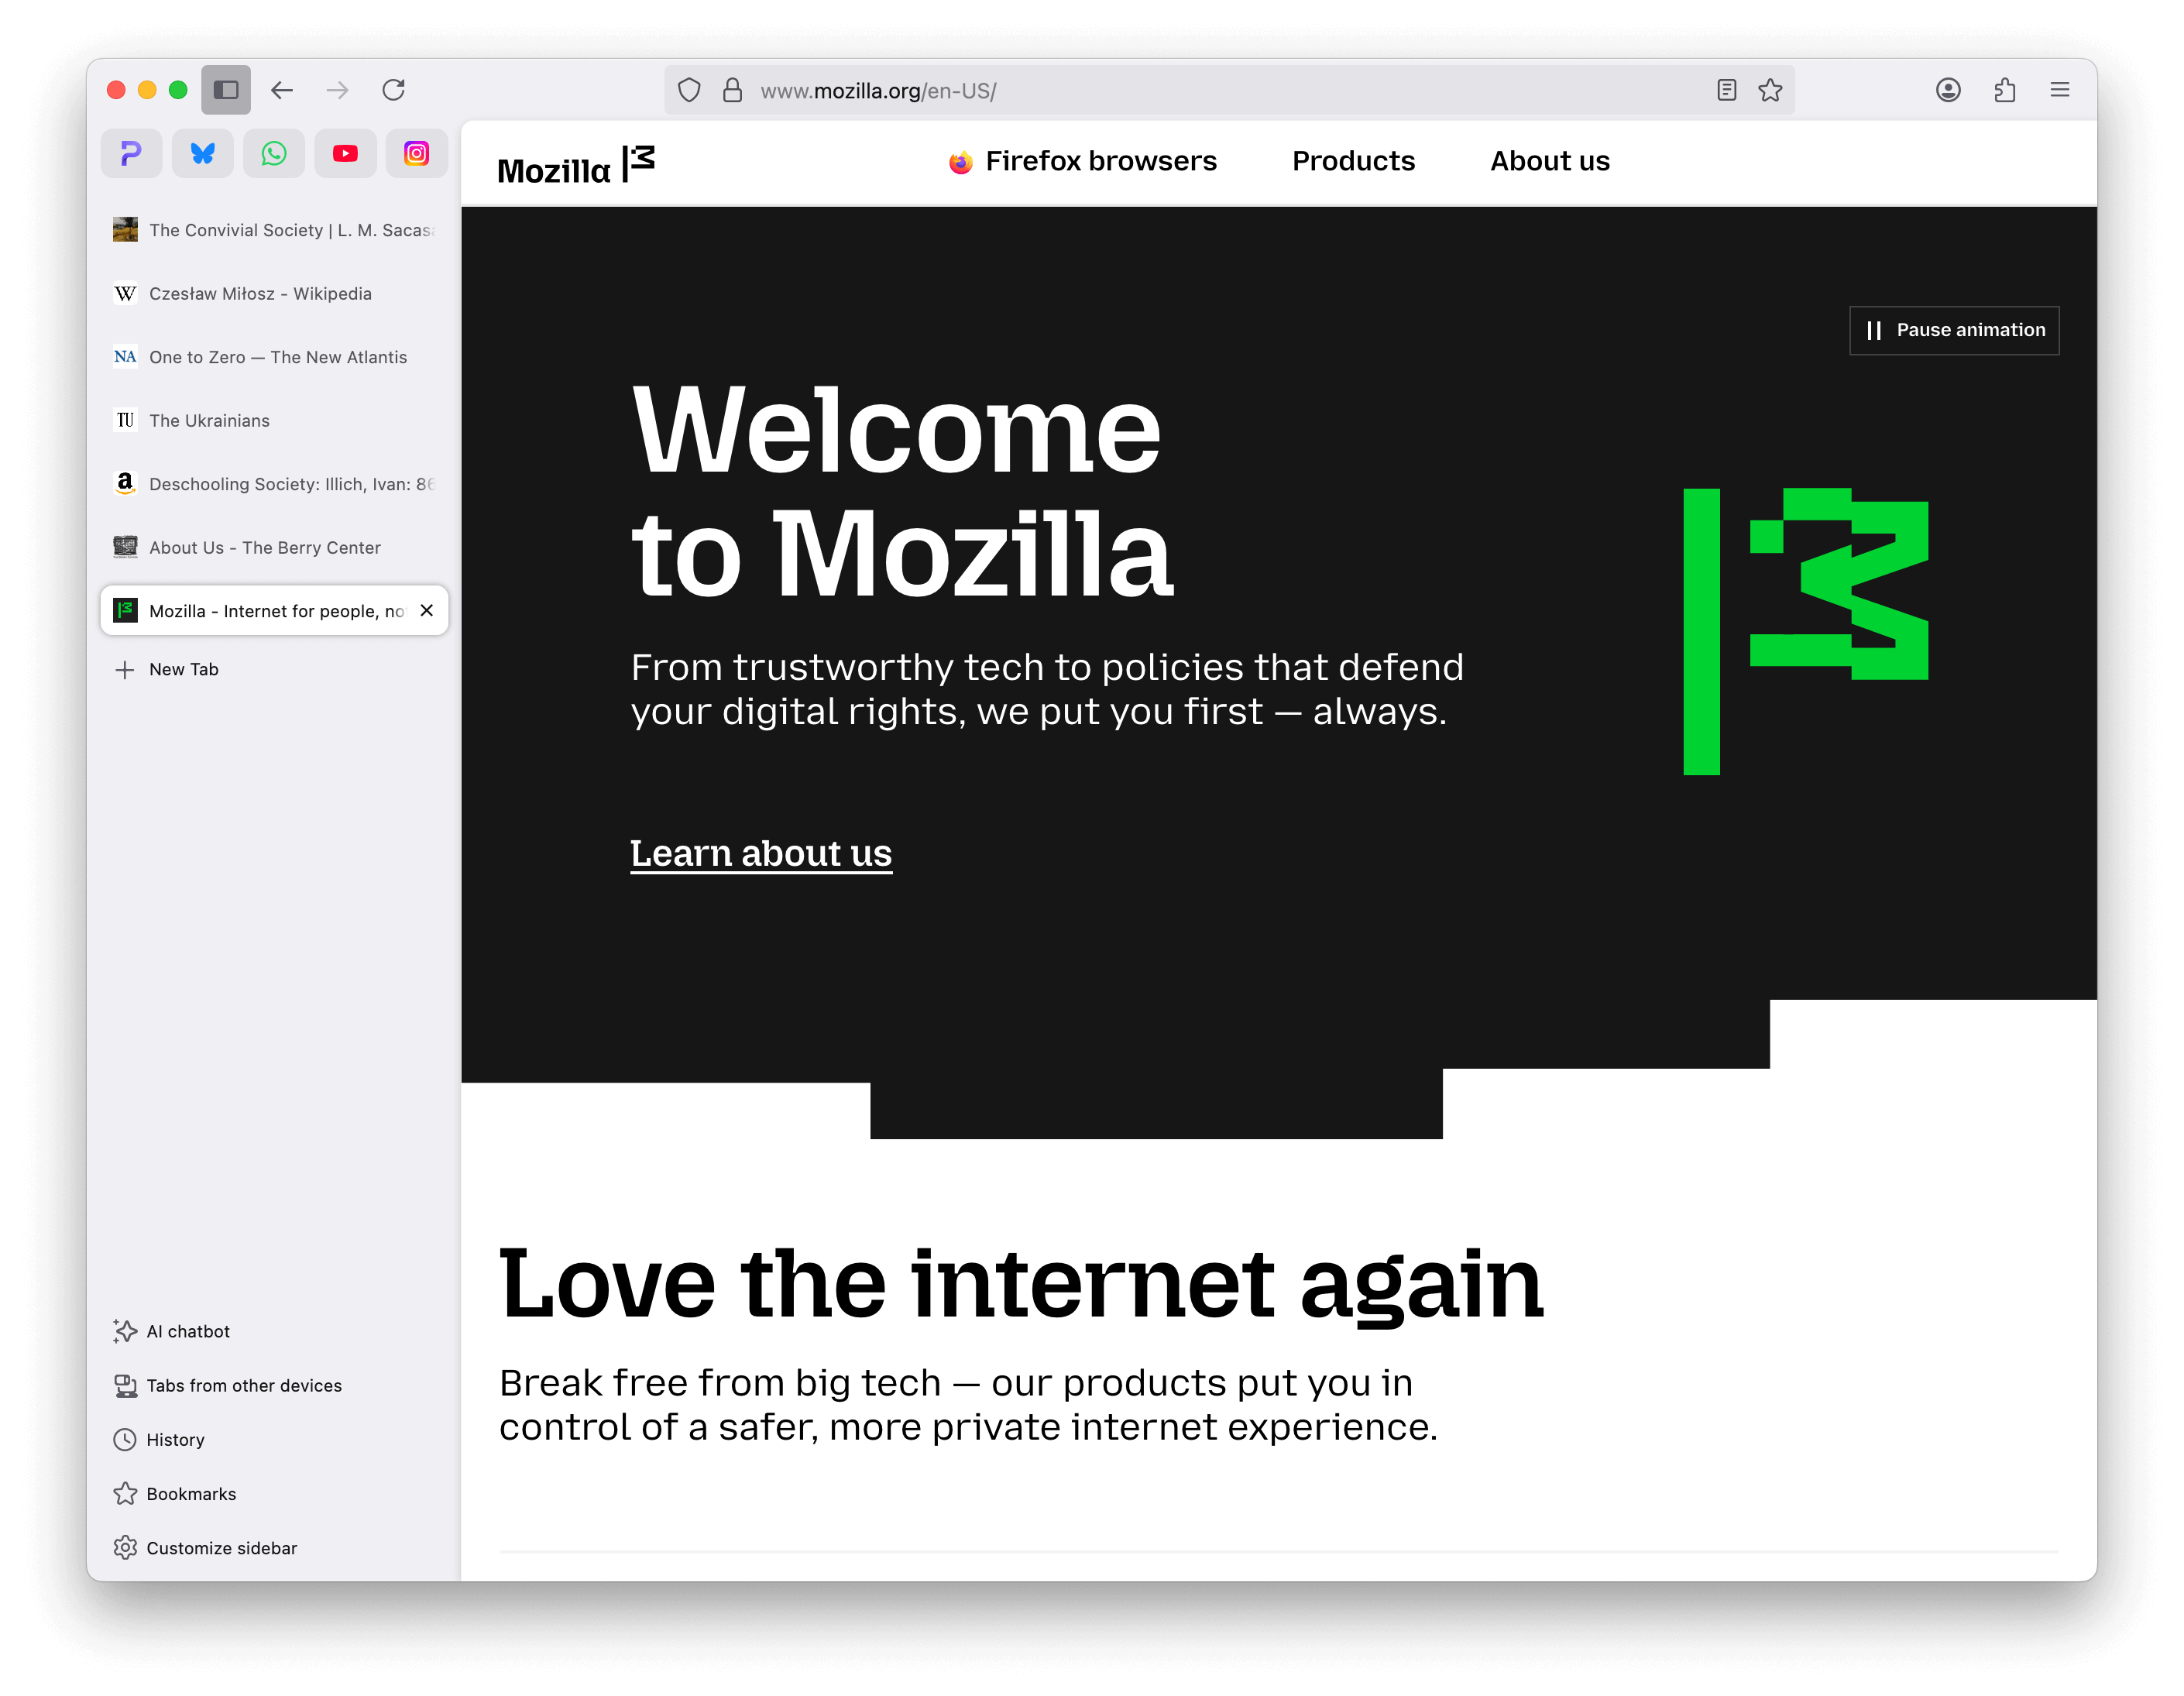
Pieejams Firefox 136 ar atbalstu vertikāli novietotām cilnēm, AI čatbotiem, automātisku HTTP pieprasījumu konvertēšanu uz HTTPS, kā arī VA-API atbalstu AMD grafiskajās kartēs.
- Linux:
- Iekļauts aparatūras paātrinājums video dekodēšanai (VA-API) sistēmās ar AMD grafiskajiem procesoriem (prasa Mesa versiju 24.2 vai jaunāku).
- Oficiālās versijas par ARM64 (AArch64) arhitektūru ir pieejamas tarball formātā, kā arī no APT repozitorija. Nāk tuvāk Flatpak formāta versijas.
- Sakārtota about:processes lapa tagad darbojas uz FreeBSD (iepriekš tā funkcionēja tikai OpenBSD).
- Iestatījumos parādījās iespēja ieslēgt jauno sānu joslas ieviešanu:
- Iestatījumos sānu joslā (ikona ar zobratu) pieejama vertikāla cilņu novietošana (turklāt cilņu pozīciju var mainīt, ar peles labo pogu noklikšķinot uz rīkjoslas un izvēloties attiecīgu opciju no izvēlnes).
- Sānu joslā pieejami AI boti. Atbalstīti tiešsaistes pakalpojumi Anthropic Claude, ChatGPT, Google Gemini, Hugging Chat un Le Chat Mistral.
- Iekļauts pēc noklusējuma mehānisms HTTPS-First: pārejot vai ievadot, kā arī lejupielādējot apakšresursus pa HTTP, Firefox vispirms automātiski mēģinās savienoties ar drošo HTTPS un caurspīdīgi atgriezīsies pie nedrošā HTTP, ja rodas problēmas. Atjauninājums netiek piemērots, ja ir norādīts nestandarta ports vai vietējā adrese.
- Lietotāju datu dzēšanas dialogs tagad ļauj dzēst formu vēsturi, neiznīcinot pārlūkprogrammas vēsturi pilnībā.
- Parādījās iespēja selektīvi atspējot iebūvētu sociālo mediju satura bloķēšanu tīmekļa lapās, kas tiek bloķētas stingras izsekošanas aizsardzības vai privātā skatīšanās režīmā.
- Uz telemetrijas iestatījumiem pievienots izvēles iespēja „Sūtīt ikdienas lietošanas pingu Mozilla”, kas ļauj izstrādātājiem precīzāk novērtēt aktīvo lietotāju skaitu.
- Lapas, kas atgriež kļūdas kodi (4xx, 5xx) un tai pat laikā ir ar nulles garumu, vairs netiks attēlotas kā tukšas. Tā vietā tiks parādīta kļūdas ziņa, lai lietotājs labāk saprastu, kas noticis.
- Savienojoties, izmantojot neizsargāto HTTP, adreses joslā tagad tiek rādīts ne tikai šķērsota atslēga, bet arī uzraksts „Nav drošs” (security.insecure_connection_text.enabled).
- Nesen apmeklēto vietņu saites uzraksti jaunās cilnes lapā tagad veidojas, pamatojoties uz lapu virsrakstiem, nevis domēna vārdiem.
- Drošības apsvērumu dēļ fona cilnēm ir aizliegts atvērt faila izvēles dialoglodziņu.
- Parādījās iespēja atspējot pamata HTTP autorizāciju (network.http.basic_http_auth.enabled).
- Pārlūkprogrammas interfeisā ir aizliegts izmantojiet iebūvētus notikumu apstrādātājus (security.browser_xhtml_csp.enabled = false). Tas var radīt problēmas, piemēram, ar dažiem lietotāja skriptiem, šādi skripti jā pārraksta.
- Lietotājiem no Meksikas, Brazīlijas, Argentīnas un Čīles ir pieejama laika ziņu kopsavilkums jaunās cilnes lapā.
- Lietotājiem no Lielbritānijas ir pieejama automātiskā adreses aizpilde tīmekļa veidlapās.
- macOS:
- Dažas fona uzdevumus tagad automātiski pārvieto uz energoefektīviem procesoru kodoliem.
- Ievieš ierīču paātrināta HEVC video atskaņošana.
- Instalācijas pakotnes DMG formātā tagad ir saspiestas, izmantojot LZMA algoritmu, kas ļāva samazināt to izmēru un instalēšanas laiku.
- Sakarā ar izmaiņām, kas notikušas macOS Sequoia, taustiņu kombinācija, kas pievieno .com adresēm, kuras ievadītas adreses joslā, ir mainīta no Ctrl+Enter uz Cmd+Enter.
- Windows: Kopējot attēlu starpniekkrātē (kad tas tiek ievietots starpniekkrātē kā fails un vienlaikus kā attēls), pēc noklusējuma attēls tagad tiek ievietots PNG formātā. Tādējādi, ja saņemšanas lietojumprogramma atbalsta PNG attēlu saņemšanu no starpniekkrātuves, tā saņems attēlu bez caurspīdīguma zuduma (lietojumprogrammas, kas neatbalsta PNG, joprojām var pieprasīt attēlu BMP formātā).
- HTML:
- Parādījās atbalsta globālo atribūtu autocorrect (iekļauj automātisko pareizrakstības korekciju rediģējamajos teksta elementiem: lielākajai daļai teksta elementu <input>, elementiem