

Google ir publicējusi Chrome tīmekļa pārlūkprogrammas versiju 141. Tajā pašā laikā ir pieejama arī stabilā versija opensource projekta Chromium, uz kura balstās Chrome. Chrome pārlūkprogramma atšķiras no Chromium ar Google logotipa izmantošanu, crash ziņojumu sistēmu, moduļiem copy-protected video satura atskaņošanai (DRM), automātisko atjauninājumu instalēšanas sistēmu, nepārtraukti ieslēgta Sandbox izolāciju, piegādātiem Google API slepenajiem kodiem un RLZ parametru pārsūtīšanu meklēšanā. Lietotājiem, kuriem nepieciešams vairāk laika atjaunināšanai, ir pieejama atsevišķa Extended Stable versija, kas tiek atbalstīta 8 nedēļas. Nākamā Chrome versija 142 ir plānota 28. oktobrī.
Galvenās izmaiņas Chrome 141:
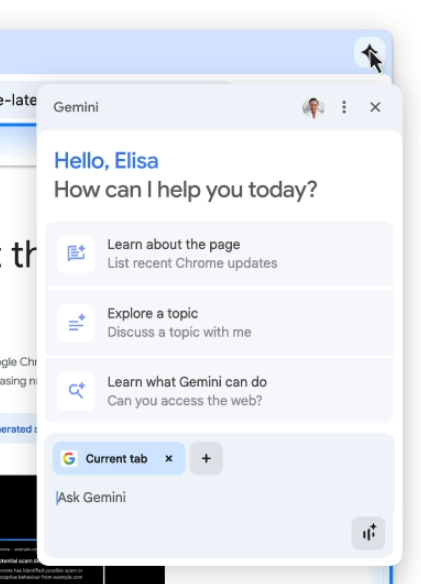
- Dažiem lietotājiem ir aktivizēts integrētais pārlūkprogrammas tērzēšanas robots Gemini, kurš var skaidrot apskatāmās lapas saturu un atbildēt uz ar to saistītajiem jautājumiem, neiznākot no aktīvās cilnes. Lai izsauktu Gemini, labajā augšējā stūrī ir pievienota poga, uz kuru noklikšķinot atveras dialogs, kurā var uzdot jautājumus dabiskā valodā un izvēlēties cilnes, kuru saturu AI jāņem vērā, veidojot atbildi. Atbalsta tekstuālo un balss saziņu ar robotu. Šī iespēja ir pieejama lietotājiem no ASV, kuriem ir piekļuve Gemini lietotnei un kuri izmanto macOS, iOS un Windows platformas.

- Ir ieviesta aizsardzība pret piekļuvi lokālajai sistēmai (loopback, 127.0.0.0/8) vai iekšējai tīklam (192.168.0.0/16, 10.0.0.0/8 utt.) mijiedarbības ar publiskajiem vietņiem laikā. Cenšoties ielādēt iekšējos resursus, pārlūkprogramma tagad izsniegs lietotājam dialogu, lai apstiprinātu operāciju. Iekšējo resursu piekļuve tiek izmantota ļaundariem CSRF uzbrukumu veikšanai uz maršrutētājiem, piekļuves punktiem, printeriem, korporatīvām tīmekļa saskarnēm un citām ierīcēm un pakalpojumiem, kas pieņem pieprasījumus tikai no lokālā tīkla. Turklāt iekšējo resursu skenēšana var tikt izmantota netiešai identifikācijai vai informācijas vākšanai par lokālo tīklu.
- Ir uzsākta pāreja uz daudz granulētāku procesu izolācijas modeli — «Origin Isolation», kur katrs satura avots (origin — saikne starp protokolu, domēns un portu, piemēram, «https://foo.example.com»), tiek izolēts atsevišķā zīmēšanas procesā. Tā kā izolācijas palielināšana var novest pie atmiņas patēriņa pieauguma un CPU slodzes palielināšanās, jauna izolācijas modeļa ieslēgšana notiek tikai sistēmās ar vairāk nekā 4 GB RAM. Vājāka aprīkojumā joprojām tiks izmantota vecā izolācijas pieeja, kurā atsevišķā procesā tiek izolēti visi dažādie satura avoti, kas saistīti ar vienu vietni (piemēram, foo.example.com un bar.example.com). Iespēja patlaban ir aktivizēta daļai lietotāju, pakāpeniski tiks paplašināts sasniedzamība.
- Iespējots «Same Origin» politika API Storage Access API. Izsaukums «document.requestStorageAccess()» no iframe ar citu vietni tagad pēc noklusējuma aptver tikai to vietni, no kuras tika ielādēts šis iframe, nevis vietni, kurā ir izvietots iframe.
- Pievienota heuristika, lai identificētu klienta pusē meklēšanas pieprasījumu nolaupīšanu vai novirzīšanu uz ārējām vietnēm, kas tiek ievadīti adreses joslā vai lapā, kas tiek rādīta, atverot jaunu cilni. Šāda nolaupīšana tiek izmantota dažos ļaunprātīgos paplašinājumos. Pārbaude tiek veikta, salīdzinot lietotāja ievadītos pieprasījumus ar meklēšanas rezultātu lapas parādīšanos. Identificējot aizvietojumus drošā pārlūkošanas režīmā uz servera Google tiek nosūtīta telemetrija padziļinātai analīzei, ņemot vērā telemetriju no dažādiem lietotājiem.
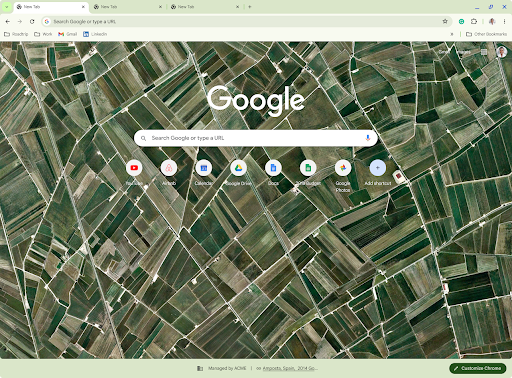
- Uz jaunas cilnes atvēršanas lapas apakšējā rīkjoslā, kurā tiek rādīta informācija par paplašinājumiem, kas ietekmē jaunās cilnes satura parādīšanos, tika nodrošināta informācija par darbību ierīcē, kurai tiek piemērota centralizēta vadība.

- Sistēmās ar lietotāju profiliem, kas ir saistīti ar trešo pušu autentifikācijas pakalpojumiem, tiek ieviesta iespēja izpildīt attālinātas administrēšanas komandas, piemēram, kešatmiņas vai sīkfailu notīrīšanai.
- API IndexedDB ir ieviests getAllRecords() metode, kas ļauj iegūt visus ierakstus no objekta krātuves (IDBObjectStore) un indeksa (IDBIndex). getAllRecords() apvieno getAllKeys() un getAll() funkcionalitāti, lai iegūtu gan primārās atslēgas, gan saistītās vērtības. Metodēm getAll() un getAllKeys() ir pievienots parametrs «direction», lai noteiktu datu iegūšanas virzienu, kas ļauj paātrināt noteiktas lasīšanas operācijas salīdzinājumā ar kursora izmantošanu.
- Ievadīts API «WebRTC Encoded Transform» kodētu multivides datu apstrādei, kas tiek nosūtīti caur RTCPeerConnection.
- Ievadīta atbalsta funkcionalitāte atribūtiem «width» un «height» iekšējiem <SVG> elementiem, kuru izmērus var kontrolēt caur CSS vai SVG marķējumu.
- Uzlaboti rīki web izstrādātājiem. Ievadīts eksperimentāls MCP (Model Context Protocol) serveris, kas ļauj piekļūt Chrome DevTools spējām no ārējiem AI palīgiem.
Informācija par novērstajām ievainojamībām paziņojumos un izmaiņu reģistrā rakstīšanas brīdī nav pieejama.
Papildu: Pēc dienas pēc izlaišanas tiek atklāta informācija par novērstajām ievainojamībām. Chrome 141 novērsta 21 ievainojamība. Daudzas no šīm ievainojamībām tika atklātas, veicot automatizētus testus, izmantojot rīkus AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Neto kritiskas problēmas, kas ļautu apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildītu kodu sistēmā ārpus sandbox vides, nav konstatētas. Saskaņā ar programmu, kas paredz naudas atlīdzības par ievainojamību atklāšanu, uzņēmums Google šajā izlaidumā ir piešķīris 12 balvas, kuru kopējā summa ir 50 tūkstoši ASV dolāru (viena balva $25000, $5000, $4000 un $2000, četras balvas $3000 un divas $1000). Vienas atlīdzības apmērs vēl nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish