

Stéphane Graber, Linux Containers projekta vadītājs, viens no LXC rīku veidotājiem, Ubuntu tehniskā padomes loceklis un komandu dalībnieks, kas atbild par Ubuntu izlaidumiem, ir prezentējis jaunu Linux distribūciju IncusOS. IncusOS nodrošina atomāri atjaunināmu sistēmas attēlu serveru izveidei, kam centrālā pārvaldība tiek veikta, izmantojot Incus rīkus (LXD forku). Distribūciju attīsta Linux Containers projekta aprūpē, kas atbild par LXC un Incus rīku izstrādi. Projekta izstrāde ir uzrakstīta valodā Go un tiek izplatīta saskaņā ar Apache 2.0 licenci.
Sistēmas attēli tiek nodrošināti arhitektūrām x86_64 un ARM64 un balstās uz samazinātu Debian 13 vidi un Linux kodolu no Zabbly repozitorija, kas veido pakotnes ar «vanilijas» kodola versijām Debian un Ubuntu, papildinātām ar labojumiem un konfigurācijas izmaiņām, lai optimizētu konteineru palaišanu Incus rīku bāzē. Failu sistēma, kas tiek izmantota, ir ZFS.
Buildi tiek veidoti, izmantojot mkosi rīku, kuru radījis Lennart Poettering. Pamatnosacījums tiek pieslēgts tikai lasāmā režīmā. Papildu aplikāciju instalēšanai tiek izmantota systemd-sysext utilīta, kas ļauj izplatīt aplikācijas kā sistēmas paplašinājumus (System Extension), kuru saturs tiek uzklāts uz hierarhijas /usr/ izmantojot OverlayFS. Tiek atbalstīta galvenās sistēmas un atsevišķu aplikāciju iestatījumu rezerves kopēšana un atjaunošana, kā arī iestatījumu atjaunošana uz noklusējuma stāvokli (Factory reset) visai OS vai izvēlētām aplikācijām.
Sistēmas atjaunināšanai tiek izmantots systemd-sysupdate komponents, kas izmanto atomārās nodalījumu aizvietošanas mehānismu — pastāv divi neatkarīgi nodalījumi, no kuriem vienā atrodas darba sistēma, bet otrā tiek uzstādīts nākamais atjauninājums, pēc tam nodalījumi tiek apmainīti. Lai nodrošinātu startēšanas vides integritāti, tiek izmantota UEFI Secure Boot ielāde un pilnīga diska šifrēšana (LUKS) ar atšifrēšanas atslēgu informācijas glabāšanu TPM 2.0 (Trusted Platform Module).
Sistēmas vides sastāvdaļas ir samazinātas līdz minimumam un satur tikai komponentus, kas nepieciešami Incus palaišanai. Vidē nav komandrindas saskarnes un tradicionālo iespēju tālvadībai caur SSH. Tā vietā visas pārvaldības un konfigurācijas darbības tiek veiktas tikai caur REST API sistēmā Incus ar klienta TLS sertifikāta autentifikāciju vai caur OIDC (OpenID Connect). Visu serveru pārvaldība tiek veikta centralizēti caur Operations Center tīmekļa saskarni vai CLI saskarni Incus. Lai pārvietotu konteinerus un virtuālās mašīnas no citām sistēmām, piemēram, VMware vCenter, tiek piedāvāts Migration Manager.
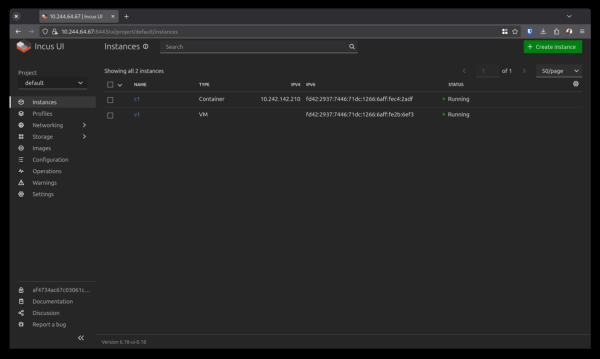
Lai iegūtu boot attēlu, tiek izmantots tiešsaistes ģenerators, kas ļauj sagatavot attēlu, pamatojoties uz norādītajiem parametriem, un norādīt sēklu arhīvu ar iestatījumiem, piemēram, TLS sertifikāts klienta piekļuvei, bloku ierīces identifikators, lai uzstādītu un konfigurētu tīklu (pēc noklusējuma tīkls tiek konfigurēts, izmantojot DHCPv4 vai SLAAC (Stateless Address Autoconfiguration)). Interaktīvs uzstādīšanas režīms netiek atbalstīts - visi parametri uzstādīšanai un sākotnējai konfigurācijai tiek noteikti, izmantojot iebūvēto konfigurācijas bloku, kas tiek nodots pirmajā palaišanā. Atbalsta IncusOS attēla uzstādīšanu gan uz aparatūras, gan virtuālajās mašīnās, ko pārvalda libvirt, Incus, Proxmox, VirtualBox un VMware platformas.
Glabāšanas iespējas:
- automātiska lokālā ZFS baseina izvietošanas iespējošana;
- kompleksu ZFS baseinu izveide uz papildu diskiem;
- atbalsts NVME-over-TCP, iSCSI, Fiber Channel un Multipath;
- iespēja izveidot klastera konfigurācijas LVM virs Fiber Channel, NVME-over-TCP vai iSCSI;
- iespēja izveidot programmatūras glabāšanas risinājumus, pamatojoties uz izplatītu FS Ceph.
Tīkla iespējas:
- automātiska VLAN atbalsts, strādājot tiltā tīkla režīmā, vienkāršojošs virtuālo mašīnu savienošanu ar jebkuriem tīkla interfeisiem;
- atbalsts datu kanālu agregācijai;
- atbalsts LLDP (Link Layer Discovery Protocol);
- atbalsts uzņēmuma starpniekserveriem (tostarp autentifikācija caur Kerberos);
- atbalsts NTP (Network Time Protocol);
- iespēja saglabāt žurnālus ārējā serverī, izmantojot syslog;
- atbalsts OVS/OVN programmatūras definētām OVS (Open vSwitch) un OVN (Open Virtual Network) tīklam;
- iekļauts atbalsts VPN- Tailscale tīklu (plānos ir atbalsts Netbird).
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish