

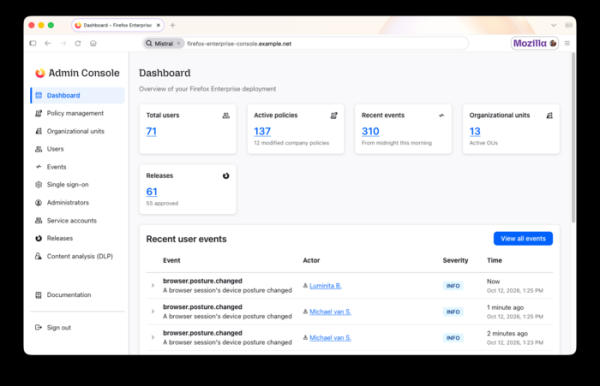
Uzņēmums Mozilla ir prezentējis jaunu produktu — Firefox Enterprise, atsevišķu Firefox versiju, kas paredzēta uzņēmumu lietošanai un sniedz paplašinātas iespējas centralizētai pārvaldībai un darbinieku rīcības kontrolei. Firefox Enterprise 158 versija balstās uz Firefox 158 izlaiduma, kura publicēšana plānota šodien vakarā. Pārvaldība par pārlūkprogrammām darba stacijās tiek veikta caur administratora web konsoli, kuru var palaist uz sava aprīkojuma bez piesaistes ārējiem mākoņservisiem.
Atbalsta informācijas pārsūtīšanu par notikumiem uzņēmumā izvietotās drošības notikumu analīzes platformās (SIEM — Security Information and Event Management), piekļuves noteikumu noteikšanu, kas saistīta ar lietotājiem un ierīcēm, autentifikāciju caur vienotā pieteikšanās (SSO) sistēmām, piekļuves ierobežošanu pēc domēna un darbībām pārlūkā (piemēram, aizslēdzot AI saistītās funkcijas), paplašinājumu instalācijas pārvaldību un atjauninājumu piegādi, attālinātu iestatījumu maiņu un telemetrijas vākšanu.
Galvenās īpašības Firefox Enterprise:
- Lietotāju un sesiju pārvaldība caur administratora konsoli. Lietotāju grupu apvienošana ar dažādiem piekļuves līmeņiem. Saturu analīzes noteikumu veidošana un audita žurnālu pārskatīšana.
- Iespēja strādāt pārlūkā tikai pēc autentifikācijas ar uzņēmuma korporatīvo kontu. Atbalsta integrāciju ar SSO un autentifikācijas pakalpojumu sniedzējiem, kas izmanto protokolu
OpenID Connect (OIDC). Iespējama divu faktoru autentifikācija. Pēc pārlūkprogrammas restartēšanas vai aizvēršanas sesija tiek pārtraukta un nepieciešama atkārtota ieeja. Administrators var attālināti pārtraukt sesiju, piemēram, ja tiek nozagts klēpjdators.
- Atsevišķs noformējuma temats un zīmola elementi. Noformējuma stila pielāgošana korporatīvajam stilam un uzņēmuma logotipa attēlošana pārlūkā.
- Pārtraukšana piekļuvei Mozilla pakalpojumiem par labu uzņēmuma iekšējiem pakalpojumiem, kas nodrošina pārlūkprogrammas un atjauninājumu pārvaldību.
- Pārskats par administratora konsolē esošo informāciju par ierīces stāvokli, tostarp operētājsistēmas, diska šifrēšanas, aktīvo programmu drošības atbalsta, piekļuves Active Directory domēnam, uzstādīto paplašinājumu un tīkla savienojuma datiem. Administrators var piesaistīt pārlūka darba iespējas sistēmas vides parametriem.
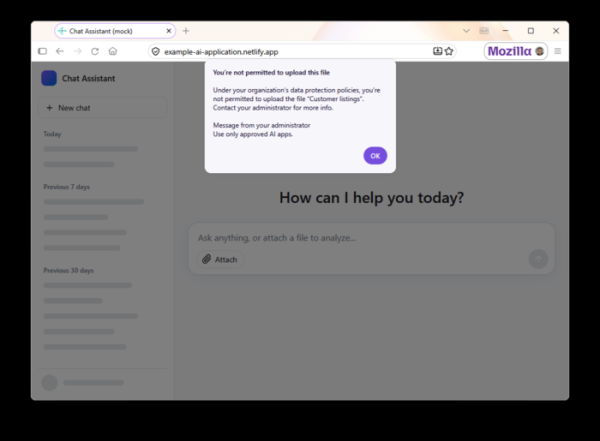
- Datu noplūdes novēršanas iespējas (DLP – Data Loss Prevention) – administrators var iestatīt, lai tiktu bloķēta vai izsūtīta brīdinājuma paziņojums, ja tiek mēģināts ielīmēt no starpliktuves, augšupielādēt un lejupielādēt failus, drukāt lapas no noteiktiem reģistriem. Piemēram, var tikt aizliegta ielīmēšana no starpliktuves neatzītajos AI rīkos. Iebūvētās DLP pārbaudes tiek veiktas pārlūkā lietotāja ierīcē, t.i., saturs netiek sūtīts pārbaudei pa tīklu, bet var būt iespēja nosūtīt datus uz ārējām DLP sistēmām. Atklātie noteikumu pārkāpumi tiek atspoguļoti administratora konsolē.

- Atbalsta ūdenszīmju pievienošanu svarīgām lapām, kas satur darbinieka e-pastu un darbības laiku. Šādas atzīmes var tikt izmantotas, lai izpētītu informācijas noplūdes avotu. Ūdenszīmju parametri un vietnes, virs kurām tās tiek pievienotas, tiek konfigurētas no administratora puses.
- Paaugstinātās aizsardzības režīms (Lockdown), kad piekļūstot neuzticamām vietnēm tiek atslēgta JIT JavaScript kompilācija, bloķēta Worker izpilde, aizliegti nešifrēti pieprasījumi caur HTTP un nodrošināta darba izolācija ar vietnēm, izmantojot atsevišķu konteineru.
- Lietotāja profila datu šifrēšana, piemēram, apmeklējumu vēsture, tīmekļa veidlapu dati, autorizācijas informācija un TLS sesijas noslēgšanas atslēgas. Piekļuve kopētajam šifrētajam profilam ir iespējama tikai ar administratora nodrošināto atslēgu.
- Iespēja piekļūt uzņēmuma iekšējām vietnēm un tīmekļa lietotnēm no lietotāja personīgajām ierīcēm bez atsevišķas instalācijas. VPN, izmantojot uzņēmumā izvērsto starpnieku.
- Vairāk nekā 130 centralizēti pārvaldītu politiku, no kurām daudzas var mainīt, neizslēdzot pārlūku. Piemēram, izmantojot politikas, var mainīt iestatījumus, kas saistīti ar starpniekserveriem, vietņu filtrēšanu, sīkdatnēm, darbu tikai caur HTTPS, Lockdown režīmu un paplašinājumu iestatījumiem.
- Iespēja noteikt minimāli pieņemamo pārlūka versiju un uzraudzīt atjauninājumu instalēšanu darbinieku sistēmās.
- Atbalsts informācijas pārsūtīšanai par notikumiem, piemēram, failu augšupielādi, drukāšanu, paplašinājumu instalēšanu, nesankcionētu vietņu atvēršanu un mēģinājumiem apskatīt bloķētās vietnes, kas atzīmētas Safe Browsing datubāzē. Rūpīgi izstrādāts ziņojums par šādiem notikumiem tiek attēlots administratora saskarnē.
- Administrators var bloķēt un atļaut pārlūka paplašinājumu izmantošanu atbilstoši to veidam, vietnēm un lietotāju pilnvarām. Tāpat var aizliegt paplašinājumu automātiskās atjaunināšanas atslēgšanu un izmantot atsevišķu servera piegādi jaunu paplašinājumu versiju, aizliegt izmaiņas paplašinājumu iestatījumos konkrētām vietnēm un izvēlēties, ar kādām vietnēm attiecīgi piemērot noteiktus paplašinājumus.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish