

Iesācēja pen-testera rīku komplekts: īss pārskats par galvenajiem rīkiem, kas noderēs iekšējās tīkla pen-testēšanā. Šie rīki jau aktīvi tiek izmantoti plaša speciālistu loka, tāpēc ir noderīgi būt informētam par to iespējām un pārvaldīt tos augstā līmenī.
Saturs:
Nmap
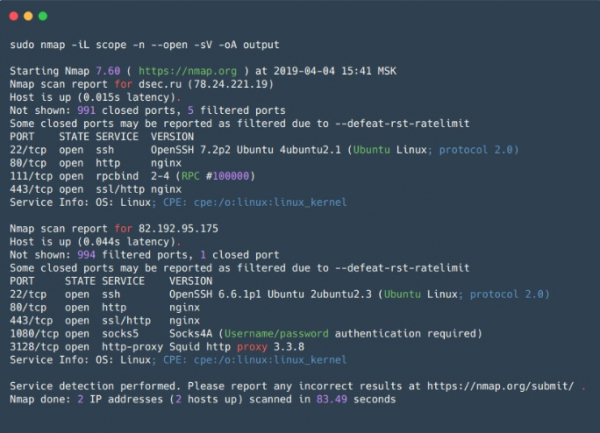
– atvērtā koda rīks tīklu skenēšanai, ir viens no populārākajiem instrumentiem drošības speciālistu un sistēmu administratoru vidū. Tas galvenokārt tiek izmantots portu skenēšanai, bet, papildus tam, tam ir neticami daudz noderīgu funkciju, kas būtībā padara Nmap par superīpašu tīklu izpētes rīku.
Papildus atvērtu/aizvērtu portu pārbaudei Nmap var identificēt pakalpojumu, kas klausās uz atvērtā porta, un tā versiju, kā arī dažreiz noteikt operētājsistēmu. Nmap atbalsta skriptus skenēšanai (NSE — Nmap Scripting Engine). Izmantojot skriptus, ir iespējams pārbaudīt ievainojamības dažādiem pakalpojumiem (ja, protams, tajiem ir skripts, vai arī vienmēr ir iespējams uzrakstīt savu) vai uzminēt paroli dažādiem pakalpojumiem.
Tādējādi Nmap ļauj izveidot detalizētu tīkla karti, iegūt maksimālu informāciju par palaistajiem pakalpojumiem tīkla hostos, kā arī preventīvi pārbaudīt dažas ievainojamības. Nmap ir arī elastīgas skenēšanas iestatījumi, iespējama skenēšanas ātruma, plūsmu skaita, skenēšanas grupu skaita un tml. konfigurācija.
Tas ir ērti mazu tīklu skenēšanai un būtiski nepieciešams punktveida skenēšanai atsevišķiem hostiem.
Priekšrocības:
- Ātri strādā ar nelielu hostu diapazonu;
- Iestatījumu elastība — ir iespējams kombinēt opcijas tā, lai maksimāli informatīvi dati tiktu iegūti pieņemamā laikā;
- Paralēlā skenēšana — mērķa hostu saraksts tiek sadalīts grupās, un ikviena grupa pēc kārtas tiek skenēta, grupā tiek izmantota paralēlā skenēšana. Grupēšana arī ir neliels trūkums (skatīt zemāk);
- Iepriekš noteikti skriptu komplekti dažādiem uzdevumiem — var nesist tērēt daudz laika konkrētu skriptu meklēšanai, bet norādīt skriptu grupas;
- Rezultātu izvadīšana — 5 dažādos formātos, tostarp XML, kas var tikt importēts citos rīkos;
Mīnusi:
- Vietņu grupu skenēšana — informācija par jebkuru vietni nav pieejama, kamēr nav pabeigta visas grupas skenēšana. To var atrisināt, iestatot opcijās maksimālo grupas izmēru un maksimālo laika intervālu, kura laikā tiks gaidīta atbilde uz pieprasījumu pirms mēģinājumu pārtraukšanas vai papildu mēģinājuma veikšanas;
- Nmap skenēšanas laikā nosūta SYN paketes mērķa portam un gaida jebkuru atbildes paketi vai laika izbeigšanos, ja atbildes nav. Tas negatīvi ietekmē skenera kopējo veiktspēju salīdzinājumā ar asinkronajiem skeneriem (piemēram, zmap vai masscan);
- Skenerējot lielas tīkla ietvarus, izmantojot karogus skenēšanas paātrināšanai (—min-rate, —min-parallelism), var rasties false-negative rezultāti, izslēdzot atvērtos portus vietnē. Šo opciju izmantošana jāveic ar piesardzību, ņemot vērā, ka liels pakete ātrums var izraisīt neparedzētu DoS;
Zmap
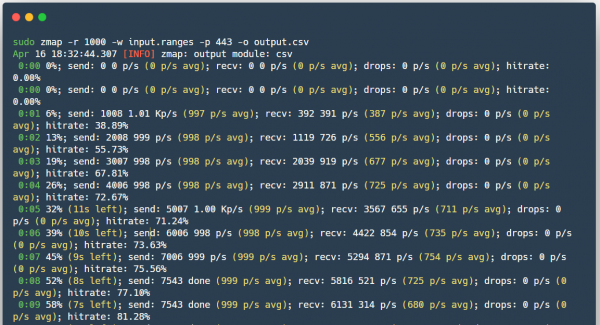
(nejaukt ar ZenMap) — ir arī atvērtā koda skeneris, izstrādāts kā ātrāka alternatīva Nmap;
Atšķirībā no nmap — Zmap, nosūtot SYN paketes, negaida atbildi un turpina skenēšanu, paralēli gaidot atbildes no visām vietnēm, tādējādi faktiski neatbalstot savienojuma stāvokli. Kad atbilde uz SYN paketi pienāks, Zmap pēc paketes satura sapratīs, kurš ports un kādā vietnē tika atvērts. Turklāt Zmap nosūta tikai vienu SYN paketi skenējamam portam. Ir arī iespēja izmantot PF_RING, lai ātrāk skenētu lielas tīkla ietvarus, ja jums ir 10 gigabitu saskarne un savietojama tīkla karte.
Priekšrocības:
- Skenēšanas ātrums;
- Zmap ģenerē Ethernet rāmjus, apietot sistēmas TCP/IP steku;
- Iespēja izmantot PF_RING;
- ZMap randomizē mērķus, nodrošinot vienmērīgu slodzes sadalījumu skenējamajā pusē;
- Iespēja integrēties ar ZGrab (rīks informācijas vākšanai par pakalpojumiem L7 pielietojuma līmenī).
Mīnusi:
- Var izraisīt tīkla aprīkojuma atteici, piemēram, izsist starp tīkla maršrutētājus, neskatoties uz sadalīto slodzi, jo visi paketi tiks izgājuši caur vienu maršrutētāju.
Masscan
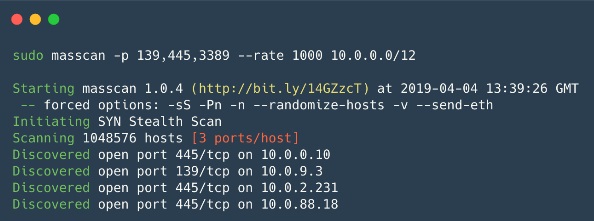
— pārsteidzoši, bet arī šis ir atvērtā koda skeneris, kas tika izstrādāts ar vienu mērķi — skenēt internetu vēl ātrāk (mazāk nekā 6 minūtēs ar ātrumu ~10 miljoni paketu/s). Faktiski tas darbojas gandrīz tāpat kā Zmap, tikai vēl ātrāk.
Priekšrocības:
- Sintakse ir līdzīga Nmap, kā arī programma atbalsta dažas Nmap saderīgas opcijas;
- Darba ātrums — viens no ātrākajiem asimptomātiskajiem skeneriem.
- Elastīga skenēšanas mehānika — pārtraukto skenēšanu var atsākt, slodzes sadale starp vairākiem ierīcēm (tāpat kā Zmap).
Mīnusi:
- Tāpat kā ar Zmap, slodze tīklam ir ļoti augsta, kas var izraisīt DoS;
- Noklusējuma iestatījumos nav iespējams skenēt lietojumprogrammu līmenī L7;
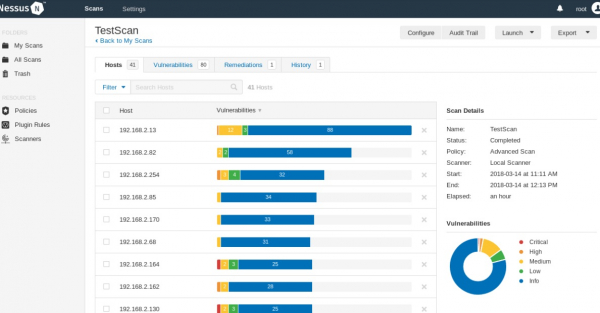
Nessus
— skeneris automatizētai pazīstamu ievainojamību pārbaudei un atklāšanai sistēmā. Avota kods ir slēgts, pastāv bezmaksas versija Nessus Home, kas ļauj skenēt līdz 16 IP adresēm ar tādu pašu ātrumu un detalizētu analīzi kā maksas versijā.
P spēj noteikt ievainojamas versijas pakalpojumiem vai serveriem, atklāt konfidencialitātes konfigurācijas kļūdas, veikt bruteforce paroļu uzbrukumus. Var izmantot, lai noteiktu pakalpojumu (pasta, atjauninājumi utt.) iestatījumu precizitāti, kā arī, gatavojoties PCI DSS auditiem. Turklāt Nessus var nodot akreditācijas datus hostname (SSH vai domēna konts Active Directory) un skeneris iegūs piekļuvi hostam un veiks pārbaudes tieši uz tā, šo opciju sauc par akreditācijas skenēšanu. Tas ir ērti uzņēmumiem, kas veic savu tīklu auditus.
Priekšrocības:
- Atsevišķi scenāriji katrai ievainojamībai, kuru datu bāze tiek nepārtraukti atjaunināta;
- Rezultātu izpilde — vienkāršs teksts, XML, HTML un LaTeX;
- Nessus API — ļauj automatizēt skenēšanas procesu un rezultātu saņemšanu;
- Akreditācijas skenēšana, var izmantot Windows vai Linux akreditācijas datus, lai pārbaudītu atjauninājumus vai citas ievainojamības;
- Iespēja rakstīt savus iebūvētos drošības moduļus — skenerī ir sava skriptu valoda NASL (Nessus Attack Scripting Language);
- Var iestatīt laiku regulārai vietējā tīkla skenēšanai — tādējādi Informācijas drošības dienests būs informēts par visām izmaiņām drošības konfigurācijā, jaunu hostu parādīšanos un vārdnīcas paroļu vai noklusējuma paroļu izmantošanu.
Mīnusi:
- Iespējamas traucējumi skenētajās sistēmās — ja opcija safe checks ir izslēgta, darbs jāveic uzmanīgi;
- Versija, kas atļauj komerciālu izmantošanu, nav bezmaksas.
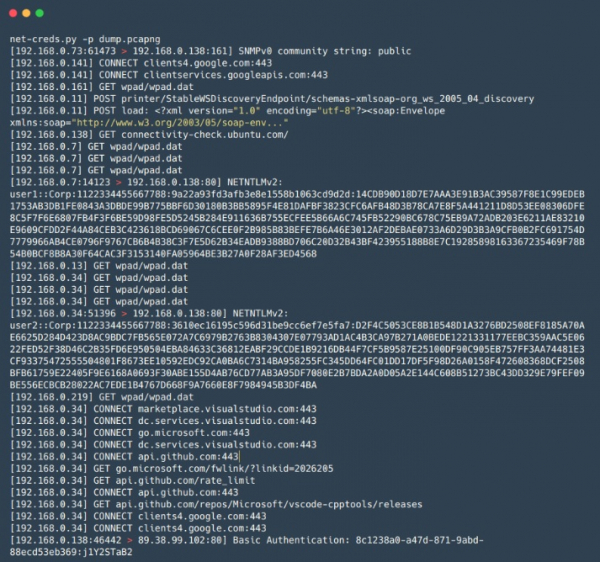
Net-Creds
— rīks Python valodā paroles un hashu vākšanai, kā arī cita informācija, piemēram, apmeklēto URL, augšupielādētie faili un cita informācija no trafika, gan reālajā laikā veicot MiTM uzbrukumu, gan no iepriekš saglabātajiem PCAP failiem. Piemērots ātrai un virspusējai lielu datu apjomu analīzei, piemēram, tīklā MiTM uzbrukumu laikā, kad laiks ir ierobežots, bet manuālā analīze, izmantojot Wireshark, prasa daudz laika.
Priekšrocības:
- Servisu identifikācija pamatojas uz pakotņu analīzi, nevis uz servisa noteikšanu pēc izmantotā porta numura;
- Vienkārši lietojams;
- Plašs iegūstamo datu klāsts — tostarp FTP, POP, IMAP, SMTP loginus un paroles, NTLMv1/v2 protokolus, kā arī informāciju no HTTP pieprasījumiem, piemēram, login formas un basic auth;
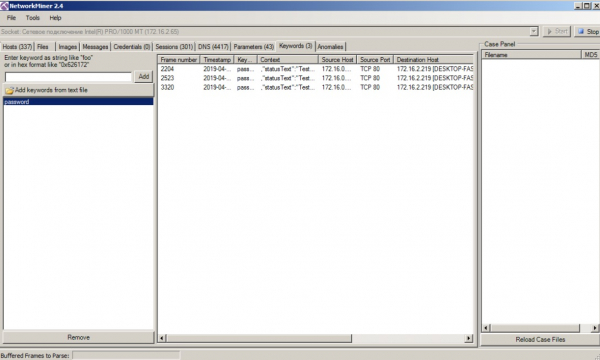
network-miner
— analoģisks Net-Creds darbības principā, tomēr tam ir lielāka funkcionalitāte, piemēram, iespējama failu iegūšana, kas pārsūtīti, izmantojot SMB protokolus. Tāpat kā Net-Creds, tas ir ērts, kad ātri jānokārto liels trafika apjoms. Tam ir arī ērta grafiskā saskarne.
Priekšrocības:
- Grafiskā saskarne;
- Datu vizualizācija un klasifikācija grupās — vienkāršo trafika analīzi un padara to ātru.
Mīnusi:
- Iepazīšanās versijai ir ierobežota funkcionalitāte.
mitm6
— rīks uzbrukumu veikšanai uz IPv6 (SLAAC-attack). IPv6 ir prioritārs Windows operētājsistēmā (vispārīgi runājot, arī citās OS), un noklusējuma konfigurācijā IPv6 saskarne ir iekļauta, kas ļauj uzbrucējam ievietot upuri DNS serveri, izmantojot Router Advertisement pakotnes, pēc tam uzbrucējam ir iespēja nomainīt upuru DNS. Lieliski piemērots Relay uzbrukumam kopā ar rīku ntlmrelayx, ļaujot veiksmīgi uzbrukt Windows tīkliem.
Priekšrocības:
- Darbojas lieliski daudzos tīklos tieši standartizētu Windows hostu un tīklu konfigurāciju dēļ;
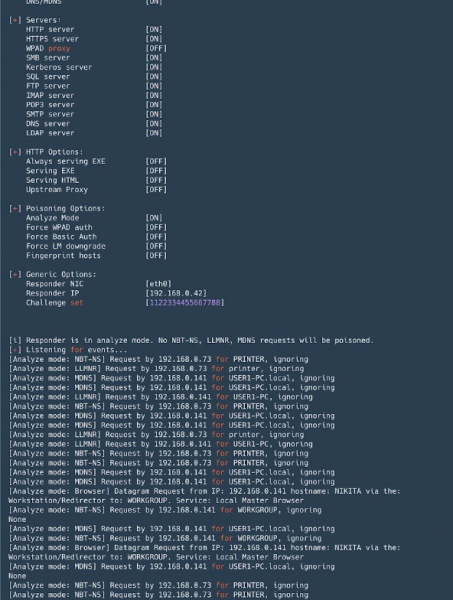
Responder
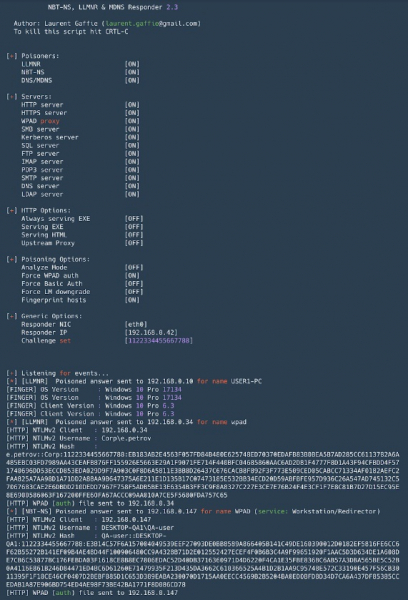
— rīks plašo protokolu nosaukumu risināšanas (LLMNR, NetBIOS, MDNS) spufinga veikšanai. Neaizvietojams rīks Active Directory tīklos. Papildus spufingam spēj uztvert NTLM autentifikāciju, komplektā arī pieejams rīku komplekts informācijas vāšanai un NTLM-Relay uzbrukumu īstenošanai.
Priekšrocības:
- Noklusējuma iestatījumi izveido vairākus serverus ar NTLM autentifikācijas atbalstu: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Atļauj aizstāt DNS MITM uzbrukumu gadījumā (ARP viltošana utt.);
- Apmeklējamo hostu pirkstu nospiedumu iegūšana pēc šķērsojošajiem pieprasījumiem;
- Analīzes režīms — pasīvā uzraudzība par pieprasījumiem;
- Noklausīto hašu formāts NTLM autentifikācijā ir saderīgs ar John the Ripper un Hashcat.
Mīnusi:
- Palaižot Windows, portu 445 (SMB) piesaiste saistīta ar dažām grūtībām (jāaptur atbilstošie pakalpojumi un jāveic restartēšana);
Evil_Foca
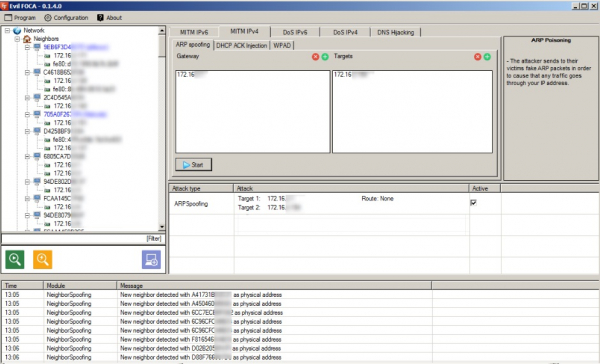
— rīks, lai pārbaudītu dažādus tīkla uzbrukumus IPv4 un IPv6 tīklos. Skanošana vietējā tīklā, identificējot ierīces, maršrutētājus un to tīkla interfeisus, pēc tam var veikt dažādus uzbrukumus tīkla dalībniekiem.
Priekšrocības:
- Ērti veikt MITM uzbrukumus (ARP viltošana, DHCP ACK injekcijas, SLAAC uzbrukumi, DHCP viltošana);
- Iespējams veikt DoS uzbrukumus — ar ARP viltošanu IPv4 tīklos, ar SLAAC DoS IPv6 tīklos;
- Iespējams veikt DNS hijacking;
- Viegli lietojams, ērta grafiskā interfeisa.
Mīnusi:
- Darbojas tikai Windows.
Bettercap
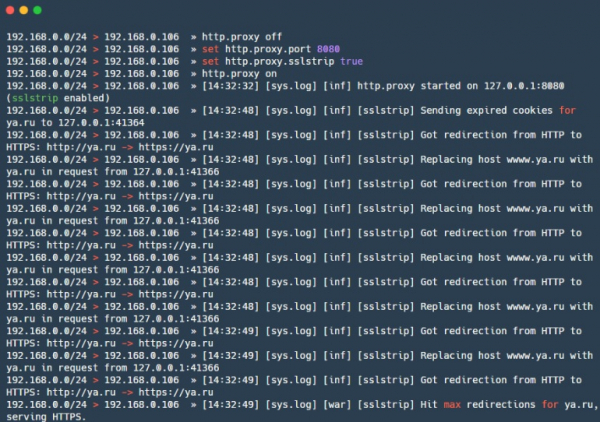
— spēcīgs ietvars tīklu analīzei un uzbrukumiem, ietverot arī uzbrukumus bezvadu tīkliem, BLE (bluetooth zema enerģija) un pat MouseJack uzbrukumus bezvadu HID ierīcēm. Turklāt ietver informācijas vākšanu no datu plūsmām (līdzīgi kā net-creds). Kopumā šveiciešu nazis (viss vienā). Neseniem laikiem vēl pieejams .
Priekšrocības:
- Datu savākšanas sniffer — var iegūt apmeklēto URL un HTTPS hostus, HTTP autentifikāciju, akreditācijas datus daudzos dažādos protokolos;
- Daudz iebūvētu MITM uzbrukumu;
- Modulārs HTTP(S) caurspīdīgs proxy — var kontrolēt datu plūsmu atbilstoši vajadzībām;
- Iebūvēts HTTP serveris;
- Atbalsts caplets — failiem, kas ļauj aprakstīt sarežģītus un automatizētus uzbrukumus ar skriptu valodu.
Mīnusi:
- Daži moduļi — piemēram, ble.enum — daļēji nav atbalstīti macOS un Windows, daži ir paredzēti tikai Linux — packet.proxy.
gateway_finder
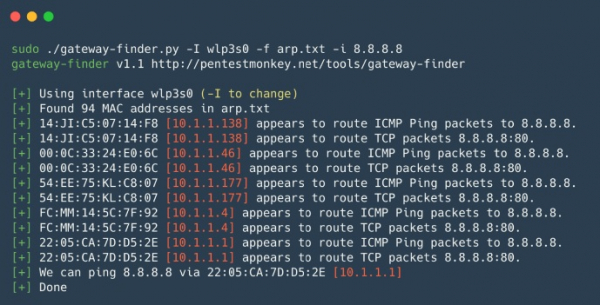
— Python skripts, kas palīdz noteikt iespējamos vārtežas tīklā. Ērti pārbaudei segmentācijai vai meklēšanai hostos, kas var maršrutēt nepieciešamajā apakštīklā vai internetā. Piemērots iekšējiem pentestiem, kad nepieciešams ātri pārbaudīt nesankcionētu maršrutu vai maršrutu uz citām iekšējām lokālām tīklām.
Priekšrocības:
- Viegli lietojams un pielāgojams.
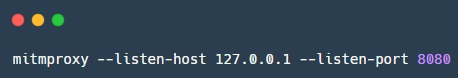
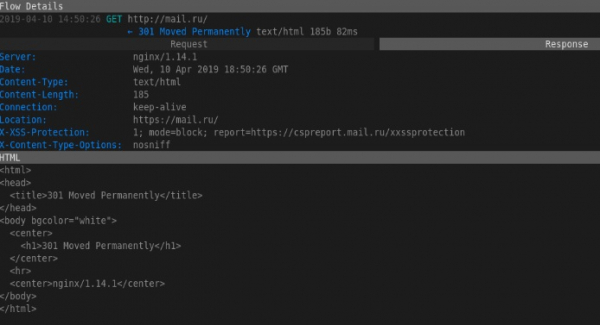
mitmproxy
— opensource rīks, kas paredzēts SSL/TLS šifrētā satiksmes analīzei. mitmproxy ir ērti izmantot, lai uztvertu un modificētu šifrēto satiksmi, protams, ar dažiem nosacījumiem; rīks neveic uzbrukumus, lai atšifrētu SSL/TLS. Tas tiek izmantots, kad nepieciešams uztvert un reģistrēt izmaiņas šifrētajā satiksmē. Tas sastāv no Mitmproxy — satiksmes proksa, mitmdump — līdzīga tcpdump, bet HTTP(S) satiksmei, un mitmweb — Mitmproxy tīmekļa saskarnes.
Priekšrocības:
- Darbojas ar dažādiem protokoliem un atbalsta dažādu formātu modificēšanu, sākot no HTML līdz Protobuf;
- API Python — ļauj rakstīt skriptus nestandarta uzdevumiem;
- Var darboties caurspīdīga proksa režīmā ar satiksmes uztveršanu.
Mīnusi:
- Datu dump formāts nav saderīgs ar neko — grūti izmantot grep, nākas rakstīt skriptus;
SIET
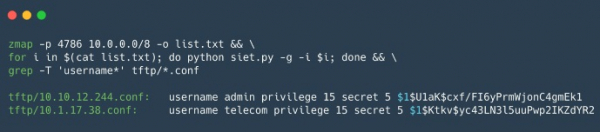
— rīks Cisco Smart Install protokola iespēju eksploatācijai. Iespējams iegūt un modificēt konfigurāciju, kā arī pārņemt kontroli pār Cisco ierīci. Ja esat spējis iegūt Cisco ierīces konfigurāciju, to var pārbaudīt, izmantojot , šis rīks ir noderīgs Cisco ierīču konfigurācijas drošības analīzei.
Priekšrocības:
Cisco Smart Install protokola izmantošana ļauj:
- Mainīt tftp-servera adresi klienta ierīcē, nosūtot vienu sagrozītu TCP paketi;
- Nokopēt ierīces konfigurācijas failu;
- Aizvietot ierīces konfigurāciju, piemēram, pievienojot jaunu lietotāju;
- Atjaunināt ierīces iOS attēlu;
- Izpildīt patvaļīgu komandu kopu ierīcē. Tā ir jauna funkcija, kas darbojas tikai versijās 3.6.0E un 15.2 (2) E iOS;
Mīnusi:
- Darbojas ar ierobežotu Cisco ierīču skaitu, nepieciešams arī 'baltā' ip, lai saņemtu atbildi no ierīces, vai jāatrodas tajā pašā tīklā ar ierīci;
yersinia
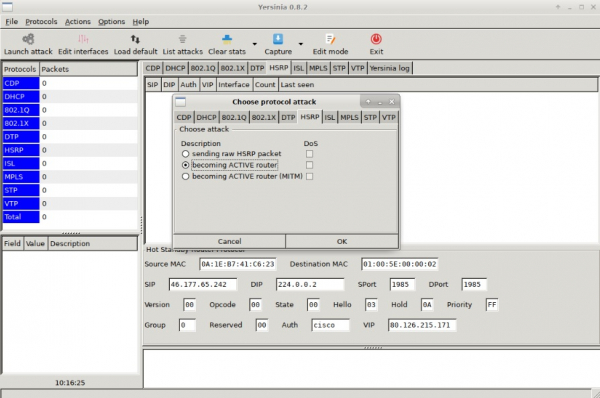
— frameworks L2 uzbrukumiem, izveidots, lai eksploatētu drošības trūkumus dažādos L2 tīkla protokolos.
Priekšrocības:
- Atļauj veikt uzbrukumus uz STP, CDP, DTP, DHCP, HSRP, VTP un citiem protokoliem.
Mīnusi:
- Ne visērtākā saskarne.
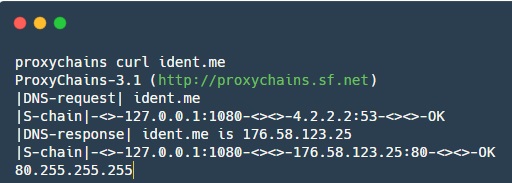
proxychains
— rīks, kas ļauj novirzīt lietotņu satiksmi caur norādītu SOCKS proksi.
Priekšrocības:
- Palīdz novirzīt dažādu lietotņu satiksmi, kas sākotnēji nespēj strādāt ar proksi;
Šajā rakstā mēs īsi apskatījām galveno rīku priekšrocības un trūkumus iekšējo tīklu pentestam. Sekojiet jaunumiem, mēs plānojam publicēt šādas izlases arī turpmāk: tīmekļa, datubāzes, mobilās lietotnes — par to noteikti arī rakstīsim.
Dalieties ar savām iecienītākajām utilītēm komentāros!
Avots: habr.com
