

Laipni lūdzam 9. nodarbībā! Pēc neliela pārtraukuma maija brīvdienās turpinām mūsu publikācijas. Šodien mēs apspriedīsim ne mazāk interesantu tēmu, proti, Lietošanas kontrole un URL filtrācija. Tas ir iemesls, kāpēc dažreiz pērk Check Point. Jums jābloķē Telegram, TeamViewer vai Tor? Šim nolūkam ir nepieciešama lietošanas kontrole. Tāpat mēs pieskarsimies vēl vienam interesantam bļadam — Satura apzināšana, kā arī apspriedīsim svarīgumu HTTPS inspekcijas. Bet par visu pēc kārtas!
Kā jūs atceraties, 7. nodarbībā mēs sākām apspriest piekļuves kontroles politiku, taču līdz šim esam skāruši tikai bļadu ugunsmūris un nedaudz spēlējušies ar NAT. Tagad pievienosim vēl trīs bļadus — Lietošanas kontrole, URL filtrācija un Satura apzināšana.
Lietošanas kontrole un URL filtrācija
Kāpēc es aplūkoju lietošanas kontroli un URL filtrāciju vienā nodarbībā? Tas nav bez iemesla. Patiesībā jau diezgan grūti skaidri nošķirt, kur ir lietojumprogramma, un kur ir vienkārši vietne. Tas pats facebook. Kas tas ir? Vietne? Jā. Bet tajā ir iekļauts daudz mikrolietošanas programmu. Spēles, video, ziņojumi, logrīki utt. Un visam tam vēlams ir kontrolēt. Tieši tāpēc lietošanas kontrole un URL filtrācija vienmēr tiek aktivizētas kopā.
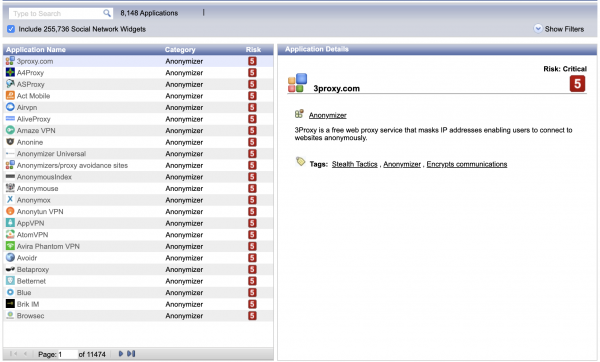
Tagad, kas attiecas uz lietojumprogrammu un vietņu datu bāzi. Jūs varat to apskatīt SmartConsole caur Object Explorer. Tur ir īpašs filtrs Applications/Categories. Turklāt ir speciāls resurss — . Tur vienmēr varat apskatīt, vai Check Point datu bāzē ir konkrētā lietojumprogramma (nu vai resurss).
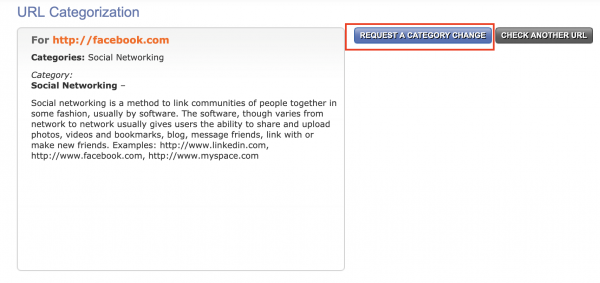
Tāpat ir pakalpojums , kur varat pārbaudīt, pie kuras "Check Point" kategorijas pieder attiecīgais resurss. Jūs pat varat pieprasīt kategorijas maiņu, ja uzskatāt, ka tā ir noteikta nepareizi.
Pārējiem ar šiem bļadiem viss ir diezgan acīmredzams. Jūs izveidojat piekļuves sarakstu, norādot resursu/lietojumprogrammu, kuru jābloķē vai, tieši otrādi, jādod atļauja. Tas arī viss. Nedaudz vēlāk mēs redzēsim to praksē.
Satura apzināšana
Es neredzu jēgu atkārtoties par šo tēmu mūsu kursa ietvaros. Es ļoti detalizēti aprakstīju un parādīju šo bļadu iepriekšējā kursā — .
HTTPS inspekcija
Tāpat arī ar HTTPS inspekciju. Es diezgan labi aprakstīju gan teorētisko, gan praktisko šo mehānisku daļu šeit — . Tomēr HTTPS inspekcija ir svarīga ne tikai drošības dēļ, bet arī precizitātes dēļ, nosakot lietojumprogrammas un vietnes. Par to stāstīts zemāk esošajā video nodarbībā.
Video mācība
Šajā apmācībā es detalizēti pastāstīšu par jauno Layer konceptu, izveidošu visvienkāršāko Facebook bloķēšanas politiku, aizliegšu izpildāmo failu lejupielādi (izmantojot Content Awareness) un parādīšu, kā iespējot HTTPS inspektēšanu.
Sekojiet līdzi jauniem materiāliem un pievienojieties mūsu 🙂
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish