

Datu un lietojumprogrammu pārvietošana uz mākoņiem rada jaunas problēmas korporatīvajiem SOC, kuri ne vienmēr ir gatavi uzraudzīt citu infrastruktūru. Saskaņā ar Netoskope datiem vidējais uzņēmums (domājams, ASV) izmanto 1246 dažādus mākoņu pakalpojumus, kas ir par 22% vairāk nekā pērn. 1246 mākoņu pakalpojumi!!! no kuriem 175 attiecas uz HR pakalpojumiem, 170 ir saistīti ar mārketingu, 110 — komunikācijām un 76 finansēm un CRM. Cisco izmanto "tikai" 700 ārējo mākoņu pakalpojumus. Tāpēc mani nedaudz mulsina šie skaitļi. Bet jebkurā gadījumā problēma nav tajos, bet gan tajā, ka mākoņi aktīvi tiek izmantoti arvien lielākā skaitā uzņēmumu, kuri vēlētos iegūt tādas pašas uzraudzības iespējas mākoņu infrastruktūrā kā savā tīklā. Un šī tendence pieaug — saskaņā ar 2023. gadā ASV plānots slēgt 1200 Datu centrus (6250 jau ir slēgti). Bet pāreja uz mākoņu risinājumiem nav vienkārši "aiziet, pārvietosim mūsu serverus pie ārējā pakalpojumu sniedzēja". Jaunā IT arhitektūra, jauns programmatūras komplekts, jauni procesi, jauni ierobežojumi… Viss tas ievieš būtiskas izmaiņas ne tikai IT, bet arī informācijas drošībā. Un, ja pakalpojumu sniedzēji ir iemācījušies risināt pašas mākoņa drošības nodrošināšanas jautājumus (paldies, ka ir daudz ieteikumu), tad ar mākoņa drošības uzraudzību, īpaši SaaS platformās, ir būtiskas grūtības, par kurām arī runāsim.
Pieņemsim, ka jūsu uzņēmums ir pārvietojis daļu no savas infrastruktūras mākonī... Apstājieties. Ne tā. Ja infrastruktūra ir pārvietota, bet jūs tikai tagad domājat, kā to uzraudzīt, tad jūs jau esat zaudējuši. Ja tas nav Amazon, Google vai Microsoft (un pat tur ir dažas atrunas), tad, visticamāk, jums nebūs daudz iespēju uzraudzīt savus datus un lietojumprogrammas. Labi, ja jums ļaus strādāt ar žurnāliem. Dažreiz drošības notikumu dati būs pieejami, bet piekļuves tiem nebūs. Piemēram, Office 365. Ja jums ir lētākā E1 licence, tad drošības notikumi jums vispār nav pieejami. Ar E3 licenci jūsu dati tiek glabāti tikai 90 dienas, un tikai ar E5 licenci žurnālu ilgums ir pieejams gada laikā (tomēr arī šeit ir savas nianses, kas saistītas ar nepieciešamību atsevišķi pieprasīt dažas funkcijas, kas saistītas ar žurnāliem no Microsoft atbalsta). Starp citu, E3 licence ir daudz vājāka uzraudzības funkciju ziņā nekā korporatīvais Exchange. Lai sasniegtu to pašu līmeni, jums ir nepieciešama E5 licence vai papildu licencija Advanced Compliance, kas var prasīt papildu naudu, kas nav iekļauta jūsu finanšu modelī pārejai uz mākonī bāzētu infrastruktūru. Un tas ir tikai viens piemērs nepietiekamai ievēršanai jautājumiem, kas saistīti ar mākonī IB uzraudzību. Šajā rakstā, nesniedzot pilnīgu izklāstu, es vēlos pievērst uzmanību dažām niansēm, kuras ir vērts ņemt vērā, izvēloties mākonu pakalpojumu sniedzēju drošības aspektu ietvaros. Raksta beigās tiks sniegts pārbaudes saraksts, kuru ir vērts veikt pirms uzskata, ka mākonī IB uzraudzības jautājums ir atrisināts.
Var izcelt vairākas tipiskas problēmas, kas noved pie incidentiem mākonī, uz kurām IB dienesti nespēj ātri reaģēt vai vispār tās neredz:
- Drošības žurnāli neeksistē. Tā ir diezgan izplatīta situācija, īpaši jaunajiem spēlētājiem mākonī risinājumu tirgū. Bet nevajag uzreiz atteikties no viņiem. Mazāki spēlētāji, īpaši vietējie, ir jūtīgāki pret klientu prasībām un var ātri īstenot dažas pieprasītās funkcijas, mainot apstiprināto plānu saviem produktiem. Jā, tas nebūs Amazon GuardDuty vai Bitrix “Proaktīvās aizsardzības” modulis, bet vismaz kaut kas.
- IB nezina, kur tiek glabāti žurnāli vai piekļuve tiem nav iespējama. Šajā gadījumā nepieciešams uzsākt sarunas ar mākoņu pakalpojumu sniedzēju — iespējams, viņš sniegs šādu informāciju, ja uzskatīs klientu par nozīmīgu. Bet kopumā tas nav labi, ja piekļuve žurnāliem tiek sniegta "pēc īpaša lēmuma".
- Ir gadījumi, kad žurnāli mākoņu pakalpojumu sniedzējam ir, taču tie nodrošina ierobežotu uzraudzību un notikumu reģistrēšanu, kas nav pietiekami visiem incidentiem. Piemēram, jums var atdot tikai žurnālus par izmaiņām vietnē vai lietotāju autentifikācijas mēģinājumiem, bet citi notikumi, piemēram, par tīkla trafiku, netiek nodoti, kas slēpj no jums ievērojamu notikumu daļu, kas raksturo uzbrukuma mēģinājumus jūsu mākoņu infrastruktūrā.
- Žurnāli ir, bet piekļuve tiem ir grūti automatizējama, kas liek tos uzraudzīt nevis nepārtraukti, bet pēc grafika. Un, ja žurnālus pat nevar automātiski eksportēt, tad žurnālu izvadīšana, piemēram, Excel formātā (kā to dara daži vietējie mākoņu risinājumu piegādātāji), var pavest vēlmi no korporatīvās IB dienesta puses nenodarboties ar tiem.
- Nav žurnālu uzraudzības. Tas, iespējams, ir visneskaidrs mākoņu vides IB incidentu rašanās iemesls. Vai žurnāli ir, un piekļuve tiem ir automatizējama, bet neviens to nedara. Kāpēc?
Kopējās drošības koncepcija mākoņos
Pāreja uz mākoņiem vienmēr ir līdzsvara meklējumi starp vēlmi saglabāt kontroli pār infrastruktūru un tās nodošanu profesionālāku mākoņu pakalpojumu sniedzēju rokās, kas specializējas tās uzturēšanā. Arī mākoņu vidi drošības jomā šo līdzsvaru ir nepieciešams meklēt. Turklāt, atkarībā no izmantotā mākoņu pakalpojumu sniegšanas modeļa (IaaS, PaaS, SaaS), šis līdzsvars nepārtraukti mainīsies. Jebkurā gadījumā jāatceras, ka visi mākoņu pakalpojumu sniedzēji šodien seko tā sauktajai kopīgās atbildības un kopīgās kiberdrošības modelim. Par kaut ko atbild mākoņi, par kaut ko atbild klients, kurš ir novietojis savus datus, lietotnes, virtuālās mašīnas un citus resursus mākoņos. Neapdomīgi būtu cerēt, ka pārejot uz mākoņu, mēs visu atbildību nokļūsim uz pakalpojumu sniedzēja pleciem. Taču tāpat nav prātīgi pilnībā veidot visu drošību patstāvīgi pārejot uz mākoņu. Nepieciešams līdzsvars, kas būs atkarīgs no daudziem faktoriem: — riska pārvaldības stratēģijas, apdraudējumu modeļiem, mākoņu pakalpojumu sniedzēja aizsardzības mehānismiem, likumdošanas un citiem.
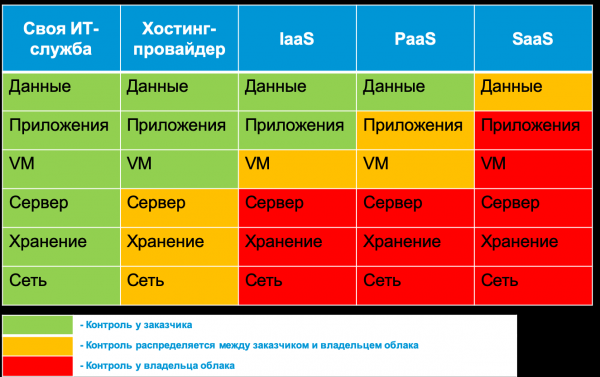
Piemēram, datu klasifikācija, kas tiek izvietota mākonī, vienmēr ir pasūtītāja atbildība. Mākonis pakalpojumu sniedzējs vai ārējs pakalpojumu sniedzējs var tikai palīdzēt ar rīkiem, kas palīdzēs marķēt datus mākonī, identificēt pārkāpumus, dzēst likumiem neatbilstošus datus vai maskēt tos ar kādu no metodēm. Savukārt fiziskā drošība vienmēr ir mākonī pakalpojumu sniedzēja atbildība, kuru viņš nevar dalīt ar klientiem. Bet viss, kas ir starp datiem un fizisko infrastruktūru, ir šīs raksta apspriešanas objekts. Piemēram, mākoņa pieejamība ir pakalpojumu sniedzēja atbildība, bet noteikumu konfigurācija vai šifrēšanas ieslēgšana jau ir klienta atbildība. Šajā rakstā mēs mēģināsim noskaidrot, kādas informācijas drošības monitorēšanas mehānismus šodien piedāvā dažādi populāri mākonī pakalpojumu sniedzēji Krievijā, kādas ir to pielietošanas īpatnības un kad vajadzētu paskatīties uz ārējiem risinājumiem (piemēram, Cisco E-mail Security), kas paplašina jūsu mākoņa iespējas kiberdrošībā. Dažos gadījumos, īpaši, sekvojot multilokalizācijas stratēģijai, jums nebūs citas izvēles kā izmantot ārējos informācijas drošības monitorēšanas risinājumus vairākās mākoņa vidēs (piemēram, Cisco CloudLock vai Cisco Stealthwatch Cloud). Nu, dažos gadījumos jūs sapratīsiet, ka izvēlētais (vai uzspiestais) mākoņu pakalpojumu sniedzējs vispār nepiedāvā nekādas iespējas informācijas drošības monitorēšanai. Tas ir nepatīkami, bet tomēr būtiski, jo tas ļauj adekvāti novērtēt riskus, saistītos ar darbu ar šo mākoņu.
Mākoņa drošības monitorēšanas mūža cikls
Lai uzraudzītu jums izmantoto mākoņu drošību, jums ir tikai trīs iespējas:
- paļauties uz rīku komplektu, ko sniedz jūsu mākoņa pakalpojumu sniedzējs,
- izmantot trešo pušu risinājumus, kas uzraudzīs jūsu izmantotās IaaS, PaaS vai SaaS platformas,
- uzbūvēt savu pašu mākonī videi monitorēšanas infrastruktūru (tikai IaaS/PaaS platformām).
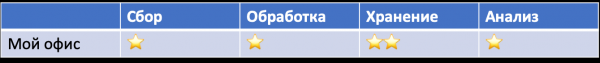
Apskatīsim, kādas īpatnības ir katram no šiem variantiem. Taču vispirms mums nepieciešams saprast kopējo shēmu, kas tiks izmantota mākoņu platformu uzraudzībā. Es izceltu 6 galvenos komponentus IT drošības uzraudzības procesa mākoņos:
- Infrastruktūras sagatavošana. Nepieciešamo lietojumprogrammu un infrastruktūras noteikšana notikumu vākšanai, kas ir svarīgi IT drošībai, glabāšanā.
- Vākšana. Šajā posmā drošības notikumi tiek apkopoti no dažādiem avotiem to tālākai nodošanai apstrādei, glabāšanai un analīzei.
- Apstrāde. Šajā posmā dati tiek pārveidoti un papildināti, lai atvieglotu to turpmāku analīzi.
- Glabāšana. Šis komponents atbild par īstermiņa un ilgtermiņa apstrādāto un “neapstrādāto” datu glabāšanu.
- Analīze. Šajā posmā jums ir iespēja noteikt incidentus un reaģēt uz tiem automātiskā vai manuālā režīmā.
- Pārskati. Šis posms palīdz veidot nopietnus rādītājus ieinteresētajām pusēm (vadībai, auditoriem, mākoņu pakalpojumu sniedzējiem, klientiem utt.), kas palīdz pieņemt kādu vai citu lēmumu, piemēram, pakalpojumu sniedzēja maiņu vai IT drošības pastiprināšanu.
Izpratne par šiem komponentiem ļaus jums vēlāk ātri izprast, ko jūs varat saņemt no sava pakalpojumu sniedzēja, un ko jums nāksies darīt pašiem vai piesaistot ārējos konsultantus.
Iebūvētās mākoņu pakalpojumu iespējas
Iepriekš es jau minēju, ka ļoti daudz mākoņu pakalpojumu šodien nesniedz nekādas iespējas informācijas drošības uzraudzībai. Vispārīgi, šai tēmai netiek pievērsta liela uzmanība. Piemēram, viens no populārākajiem Krievijas pakalpojumiem, kas nodrošina ziņojumu nosūtīšanu valsts iestādēm tiešsaistē (speciāli nenorādīšu tā nosaukumu). Visa šī pakalpojuma drošības sadaļa ir saistīta ar sertificētu kriptogrāfisko aizsardzību. Savukārt cita mājējo mākoņu pakalpojuma elektronisko dokumentu apmaiņas drošības sadaļa ir ievērojami plašāka. Tajā ir runa par atslēgu sertifikātiem, sertificētu kriptogrāfiju, web ievainojamību novēršanu, aizsardzību pret DDoS uzbrukumiem, MSE pielietojumu, datu dublēšanu un pat regulāru informācijas drošības auditu. Bet par uzraudzību nav ne vārda, kā arī par piekļuves iespējām informācijas drošības notikumiem, kas varētu interesēt šī pakalpojuma klientus.
Vispārīgi, pēc tā, kā mākoņu pakalpojumu sniedzējs savā vietnē un dokumentācijā apraksta informācijas drošības jautājumus, var saprast, cik nopietni viņš attiecas pret šo jautājumu. Piemēram, ja palasām rokasgrāmatas produktiem "Mans kanceles", tur vispār nav ne vārda par drošību, bet dokumentācijā par atsevišķo produktu "Mans kanceles. KS3", kas paredzēts aizsardzībai pret neatļautu piekļuvi, ir parasts punktu uzskaitījums 17. FSTEK rīkojumā, kuru izpilda "Mans kanceles. KS3", bet netiek aprakstīts, kā to izpilda un, kas ir vissvarīgākais, kā integrēt šos mehānismus ar korporatīvo informācijas drošību. Iespējams, šāda dokumentācija arī ir, bet publiskajā pieejā, mājaslapā "Mans kanceles" es to neatradu. Lai gan varbūt man vienkārši nav piekļuves šai slepenajai informācijai?
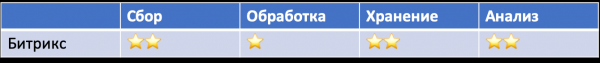
Situācija ar Bitrix ir ievērojami labāka. Dokumentācijā ir aprakstīti notikumu žurnālu formāti un, kas interesanti, iebrukumu žurnāls, kas satur notikumus, kas saistīti ar potenciālajiem draudiem mākoņu platformai. No turienes jūs varat iegūt IP, lietotāja vai viesu vārdu, notikuma avotu, laiku, lietotāja aģentu, notikuma veidu utt. Patiesībā darbu ar šiem notikumiem varat veikt vai nu no mākoņa vadības paneļa, vai arī eksportējot datus MS Excel formātā. Automātizēt darbu ar Bitrix žurnāliem šobrīd ir grūti, un jums būs jāveic daļa darba manuāli (eksportējot ziņojumu un augšupielādējot to savā SIEM). Bet, ja atceramies, ka vēl nesen šāda iespēja nebija, tas ir liels progress. Jāatzīmē, ka arī daudzi ārzemju mākoņu pakalpojumu sniedzēji piedāvā līdzīgas funkcijas "sākumā" — vai nu aplūkojiet žurnālus ar acīm caur vadības paneli, vai eksportējiet datus pie sevis (patiesībā, lielākā daļa eksportē datus .csv formātā, nevis Excel).
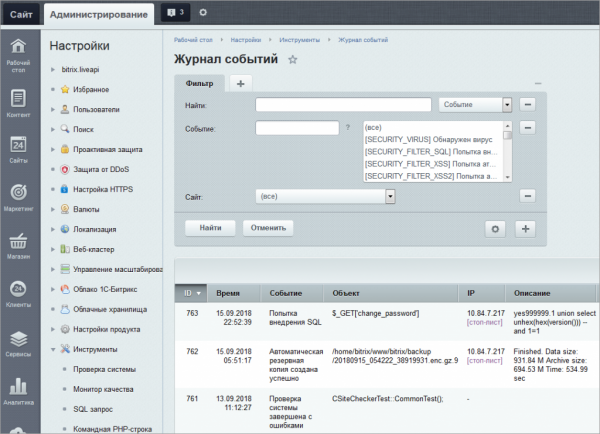
Ja neņemot vērā variantu bez žurnāliem, mākoņu pakalpojumu sniedzēji parasti piedāvā trīs iespējas drošības notikumu uzraudzībai — paneļi, datu eksportēšana un piekļuve caur API. Pirmais šķiet risina daudzas problēmas jūsu vietā, taču tas tā nav — ja ir vairāki žurnāli, nākas pārslēgties starp to attēlošanas ekrāniem, zaudējot kopainu. Turklāt mākoņu pakalpojumu sniedzējs, visticamāk, neizsniegs jums iespēju veikt drošības notikumu analīzi un to korelāciju (parasti jūs saskaraties ar neapstrādātiem datiem, kuros jums pašiem jāorientējas). Ir izņēmumi, un par tiem mēs runāsim tālāk. Visbeidzot, ir vērts interesēties, kādus notikumus fiksē jūsu mākoņu pakalpojumu sniedzējs, kādā formātā, un cik tie atbilst jūsu informācijas drošības uzraudzības procesam? Piemēram, lietotāju un viesu identifikācija un autentifikācija. Tas pats Bitrix ļauj jums fiksēt notikuma datumu un laiku, lietotāja vai viesu vārdu (ja ir “Web-analītika” modulis), objektu, kuram tika veikta piekļuve, un citus tipiskus tīmekļa vietnes elementus. Bet korporatīvajām informācijas drošības dienestiem var būt nepieciešama informācija par to, vai lietotājs mākoņos piekļuva no uzticama ierīces (piemēram, korporatīvajā tīklā šo uzdevumu veic Cisco ISE). Un tik vienkāršs uzdevums kā geo-IP funkcija, kas palīdzēs noteikt, vai mākoņu pakalpojuma lietotāja konts nav zagts? Pat ja mākoņu pakalpojumu sniedzējs jums to piedāvās, tā būs nepietiekama. Tas pats Cisco CloudLock ne tikai analizē ģeolokāciju, bet arī izmanto mašīnmācīšanos un analizē katra lietotāja vēsturiskos datus, kā arī uzrauga dažādas anomālijas identifikācijas un autentifikācijas mēģinājumos. Līdzīgs funkcionalitāte ir tikai MS Azure (attiecīgās abonentmaksas gadījumā).
Ir vēl viena grūtība — tā kā daudziem mākoņu pakalpojumu sniedzējiem IT drošības uzraudzība ir jauna tēma, kurā viņi tikai sāk strādāt, viņi pastāvīgi kaut ko maina savos risinājumos. Šodien viņiem ir viena API versija, rīt otra, pārdien trešā. Arī tam jābūt gataviem. Tas pats attiecas uz funkcionalitāti, kas var mainīties, un to jāpatur prātā savā IT drošības uzraudzības sistēmā. Piemēram, Amazon sākumā bija atsevišķi mākoņu notikumu uzraudzības pakalpojumi — AWS CloudTrail un AWS CloudWatch. Pēc tam parādījās atsevišķs IT drošības notikumu uzraudzības pakalpojums — AWS GuardDuty. Pēc kāda laika Amazon palaida jaunu pārvaldības sistēmu Amazon Security Hub, kas ietver datu analīzi, ko iegūst no GuardDuty, Amazon Inspector, Amazon Macie un citiem. Vēl viens piemērs — Azure žurnālu integrācijas rīks ar SIEM — AzLog. To aktīvi izmantoja daudzi SIEM piegādātāji, kamēr 2018. gadā Microsoft paziņoja par tā attīstības un atbalsta pārtraukšanu, kas radīja problēmas daudziem klientiem, kas izmantoja šo rīku (kā tas tika atrisināts, mēs runāsim tālāk).
Tāpēc uzmanīgi sekojiet visām uzraudzības funkcijām, ko piedāvā jūsu mākoņu pakalpojumu sniedzējs. Vai uzticieties ārējiem risinājumu piegādātājiem, kas darbosies kā starpnieki starp jūsu SOC un mākoņu, ko vēlaties uzraudzīt. Jā, tas izmaksās dārgāk (lai gan ne vienmēr), bet tādējādi jūs pārlaidīsit visu atbildību uz citu pleciem. Vai ne visu? Atcerēsimies par koplēto drošību un sapratīsim, ka neko nevaram pilnībā pārsvītrojiet — nāksies patstāvīgi izprast, kā dažādi mākoņu pakalpojumu sniedzēji nodrošina IT drošības uzraudzību jūsu datiem, lietojumprogrammām, virtuālām mašīnām un citiem resursiem, kas izvietoti mākoņos. Un sāksim ar to, ko piedāvā Amazon šajā jomā.
Piemērs: IT drošības uzraudzība IaaS, pamatojoties uz AWS
Jā, es saprotu, ka Amazon nav vislabākais piemērs, ņemot vērā, ka tas ir amerikāņu serviss, un to var bloķēt cīņas pret ekstremismu un aizliegta satura izplatīšanu Krievijā ietvaros. Tomēr šajā publikācijā es gribu parādīt, cik dažādās mākonī balstītās platformās atšķiras iespējas drošības monitorēšanai un uz ko jāpievērš uzmanība, pārsniedzot savus galvenos procesus mākonī no drošības viedokļa. Un, ja kādi Krievijas mākoņu risinājumu izstrādātāji gūs kādu noderīgu informāciju, tas būs lieliski.
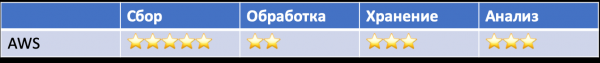
Vispirms jāteic, ka Amazon nav neiespējama cietokšna. Tās klientiem regulāri notiek dažādi incidenti. Piemēram, Deep Root Analytics zaga 198 miljonu vēlētāju vārdus, adreses, dzimšanas datumus un telefona numurus. Izraēlas uzņēmumam Nice Systems zagti 14 miljoni Verizon abonentu ierakstu. Tomēr iebūvētās AWS iespējas ļauj jums atklāt plašu incidentu klāstu. Piemēram:
- uzbrukums infrastruktūrai (DDoS)
- mezgla kompromitācija (komandu injekcija)
- kontu kompromitācija un neautorizēta piekļuve
- nepareiza konfigurācija un neaizsargātības
- neaizsargāti interfeisi un API.
Šī neatbilstība saistīta ar to, ka par klienta datu drošību, kā mēs iepriekš noskaidrojām, atbild pats pasūtītājs. Un, ja viņš nav parūpējies par aizsardzības mehānismu ieslēgšanu un neiekļāvis monitorēšanas rīkus, tad par incidentu viņš uzzinās tikai no masu medijiem vai no saviem klientiem.
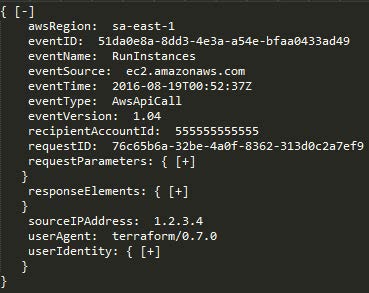
Incidenta noteikšanai var izmantot plašu dažādu uzraudzības pakalpojumu klāstu, ko izstrādājusi Amazon (lai gan tie bieži tiek papildināti ar ārējiem rīkiem, piemēram, osquery). AWS tiek izsekti visi lietotāju darbības, neatkarīgi no tā, kā tās tiek veiktas — caur vadības konsoli, komandrindu, SDK vai citiem AWS pakalpojumiem. Visi ieraksti par katras AWS konta darbībām (ieskaitot lietotājvārdus, darbības, pakalpojumus, aktivitātes parametrus un rezultātus) un API izmantošana ir pieejama caur AWS CloudTrail pakalpojumu. Jūs varat apskatīt šos notikumus (piemēram, ieeju AWS IAM konsolē) no CloudTrail konsoles, analizēt tos, izmantojot Amazon Athena, vai
Divi citi AWS pakalpojumi nodrošina vēl virkni svarīgu uzraudzības iespēju. Pirmkārt, Amazon CloudWatch - tas ir resursu un lietojumprogrammu uzraudzības pakalpojums AWS, kas ļauj, starp citu, noteikt dažādas anomālijas jūsu mākoņa vidē. Visi iebūvētie AWS pakalpojumi, piemēram, Amazon Elastic Compute Cloud (serveri), Amazon Relational Database Service (datu bāzes), Amazon Elastic MapReduce (datu analīze) un vēl 30 citi Amazon pakalpojumi, izmanto Amazon CloudWatch savu žurnālu glabāšanai. Izstrādātāji var izmantot Amazon CloudWatch atvērtā API, lai pievienotu žurnālu uzraudzības funkcionalitāti pielāgotām lietojumprogrammām un pakalpojumiem, ļaujot paplašināt analizējamo notikumu loku informācijas drošības kontekstā.

Otrkārt, VPC Flow Logs pakalpojums ļauj analizēt tīkla trafiku, ko sūta vai saņem jūsu AWS serveri (gan no ārpuses, gan iekšpusē), kā arī starp mikropakalpojumiem. Kad kāds no jūsu AWS VPC resursiem mijiedarbojas ar tīklu, VPC Flow Logs pakalpojums reģistrē informāciju par tīkla trafiku, tostarp avota un galamērķa tīkla saskarnes, IP adreses, portus, protokolu, nosūtīto байtu un pakešu skaitu, ko esat redzējis. Tie, kuriem ir pieredze lokālajā tīkla drošībā, atzīs to par analogu plūsmām. , kurus var izveidot uzņēmumu līmeņa slēdži, maršrutētāji un ugunsmūri. Šie žurnāli ir svarīgi kiberdrošības uzraudzības mērķiem, jo tie, atšķirībā no notikumiem par lietotāju un lietojumprogrammu darbībām, ļauj nepalaist garām arī tīkla mijiedarbību virtuālajā privātajā mākoņa vidē AWS.

Tādējādi šie trīs AWS pakalpojumi — AWS CloudTrail, Amazon CloudWatch un VPC Flow Logs — kopā nodrošina pietiekami efektīvu jūsu konta izmantošanas, lietotāju uzvedības, infrastruktūras pārvaldības, lietojumprogrammu un pakalpojumu aktivitātes, kā arī tīkla aktivitātes pārskatu. Piemēram, ar to palīdzību var atklāt šādas anomālijas:
- Mēģinājumi skenēt tīmekļa vietni, meklējot aizmugures piekļuves, meklējot neaizsargātības caur “404 kļūdas” pieaugumiem.
- Ieguldīšanas uzbrukumi (piemēram, SQL injection) caur “500 kļūdas” pieaugumiem.
- Pazīstami rīki SQL uzbrukumiem kā sqlmap, nikto, w3af, nmap u.c. caur lietotāja aģenta lauka analīzi.
Amazon Web Services ir izstrādājusi citus pakalpojumus kiberu drošības mērķiem, kas ļauj risināt daudzas citas problēmas. Piemēram, AWS ir iebūvēts pakalpojums politiku un konfigurāciju auditēšanai — AWS Config. Šis pakalpojums nodrošina nepārtrauktu jūsu AWS resursu un to konfigurāciju auditu. Apskatīsim vienkāršu piemēru: pieņemsim, ka vēlaties pārliecināties, ka lietotāju paroles ir atslēgtas visos jūsu serveros un piekļuve ir iespējama tikai ar sertifikātiem. AWS Config ļauj viegli pārbaudīt to visos jūsu serveros. Ir arī citas politikas, kuras var tikt piemērotas jūsu mākoņa serveriem: "Nevienam serverim nav atļauts izmantot portu 22", "Tikai administrators var mainīt ugunsmūra noteikumus" vai "Tikai lietotājs Ivaško var izveidot jaunas lietotāja kontus, un viņš to var darīt tikai otrdienās". 2016. gada vasarā pakalpojums AWS Config tika paplašināts, lai automatizētu pārkāpumu atklāšanu izstrādātajās politikās. AWS Config Rules ir, būtībā, nepārtraukti konfigurācijas vaicājumi pakalpojumiem, ko izmantojat Amazon, kas ģenerē notikumus, gadījumā ja tiek pārkāptas attiecīgās politikas. Piemēram, tā vietā, lai periodiski veiktu AWS Config vaicājumus, lai pārbaudītu, vai visi virtuālā servera diski ir šifrēti, AWS Config Rules var izmantot, lai nepārtraukti pārbaudītu servera diskus, vai tie atbilst šim nosacījumam. Un, kas ir pats svarīgākais, šī publikācijas kontekstā, jebkuri pārkāpumi ģenerē notikumus, ko var analizēt jūsu kiberdrošības dienests.

AWS ir arī savi ekvivalenti tradicionālajiem uzņēmumu risinājumiem kiberu drošībā, kas arī ģenerē drošības notikumus, kurus jūs varat un jums vajadzētu analizēt:
- iebrukuma atklāšana — AWS GuardDuty
- informācijas noplūdes kontrole — AWS Macie
- EDR (kaut arī runāt par gala ierīcēm mākoņos izklausās nedaudz dīvaini) — AWS Cloudwatch + atvērtā pirmkoda risinājumi osquery vai GRR
- Netflow analīze — AWS Cloudwatch + AWS VPC Flow
- DNS analīze — AWS Cloudwatch + AWS Route53
- AD — AWS Directory Service
- lietotāja kontu pārvaldība — AWS IAM
- SSO — AWS SSO
- drošības analīze — AWS Inspector
- konfigurāciju pārvaldība — AWS Config
- WAF — AWS WAF.
Es nevaru detalizēti izklāstīt visus Amazon pakalpojumus, kas var būt noderīgi informācijas drošības kontekstā. Galvenais, ko jums jāizprot, ir tas, ka visi tie var ģenerēt notikumus, kurus mēs varam un vajadzētu analizēt informācijas drošības ietvaros, piesaistot tam gan Amazon iebūvētās iespējas, gan ārējās risinājumus, piemēram, SIEM, kas var iegūt drošības notikumus jūsu uzraudzības centrā un analizēt tos kopā ar notikumiem no citiem mākoņu pakalpojumiem vai no iekšējās infrastruktūras, perimetra vai mobilajām ierīcēm.
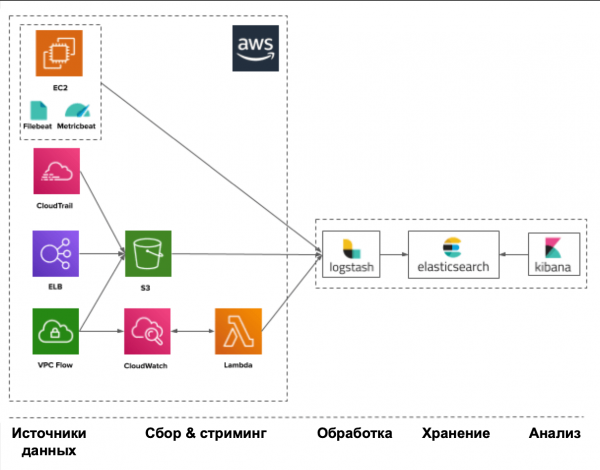
Jebkurā gadījumā viss sākas ar datu avotiem, kas sniedz jums informācijas drošības notikumus. Šādiem avotiem var starp citu pieskaitīt:
- CloudTrail — API izmantošana un lietotāju darbības
- Trusted Advisor — drošības pārbaude atbilstībai labākajām praksēm
- Config — kontu un pakalpojumu iestatījumu inventarizācija un konfigurācija
- VPC Flow Logs — savienojumi ar virtuālajiem savienojumiem
- IAM — identifikācijas un autentifikācijas pakalpojums
- ELB Access Logs — slodzes līdzsvarotāja žurnāli
- Inspector — ievainojamības lietojumprogrammās
- S3 — failu krātuve
- CloudWatch — lietojumprogrammu aktivitāte
- SNS — paziņojumu pakalpojums.
Amazon, piedāvājot tik plašu notikumu avotu un rīku klāstu to ģenerēšanai, ir ļoti ierobežots datu analīzes iespējās informācijas drošības kontekstā. Jums būs jāiegūst un jāpēta esošie žurnāli, meklējot attiecīgos kompromisa indikatorus. AWS Security Hub, kuru Amazon nesen ieviesa, ir paredzēts, lai risinātu šo problēmu, kļūstot par tādu kā mākoņu SIEM AWS. Tomēr tas joprojām ir tikai sākumposmā un ir ierobežots gan ar avots, ar kuriem tas strādā, gan ar citiem ierobežojumiem, ko nosaka Amazon arhitektūra un abonementi.
Piemērs: Informācijas drošības uzraudzība IaaS, pamatojoties uz Azure
Negribu iesaistīties ilgā diskusijā par to, kurš no trim mākoņu pakalpojumu sniedzējiem (Amazon, Microsoft vai Google) ir labākais (jo katram no tiem ir sava specifika un tie ir piemēroti dažādu uzdevumu risināšanai); koncentrēsimies uz drošības uzraudzības iespējām, kuras piedāvā šie spēlētāji. Jāatzīst, ka Amazon AWS bija viens no pirmajiem šajā segmentā, un tāpēc tas ir attīstījies visvairāk drošības funkciju ziņā (lai gan daudzi atzīst, ka to lietot ir sarežģīti). Bet tas nenozīmē, ka ignorēsim iespējas, kuras mums sniedz Microsoft ar Google.
Microsoft produkti vienmēr ir bijuši pazīstami ar savu 'atvērtību', un Azure situācija ir līdzīga. Piemēram, ja AWS un GCP vienmēr balstās uz konceptu 'viss, kas nav atļauts, ir aizliegts', tad Azure pieeja ir tieši pretēja. Piemēram, izveidojot virtuālo tīklu mākoņos un virtuālo mašīnu tajā, visi porti un protokoli pēc noklusējuma ir atvērti un atļauti. Tāpēc jums būs jāiegulda nedaudz vairāk pūļu, lai sākotnēji konfigurētu piekļuves kontroles sistēmu Microsoft mākoņos. Un tas uzliek jums stingrākas prasības attiecībā uz darbību uzraudzību Azure mākoņos.
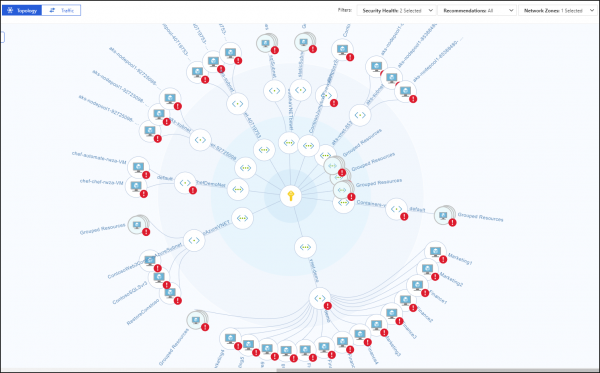
AWS ir īpaša iezīme, kas saistīta ar to, ka, kamēr jūs uzraugāt savus virtuālos resursus, ja tie atrodas dažādos reģionos, jums rodas grūtības apvienot visus notikumus un veikt to vienotu analīzi, kuru novēršanai jums jādodas uz dažādām viltībām, piemēram, izveidojot savu kodu AWS Lambda, kas pārsūtīs notikumus starp reģioniem. Azure šādas problēmas nav — tās mehānisms Activity Log seko līdzi visai aktivitātei visā organizācijā bez ierobežojumiem. Tas pats attiecas uz AWS Security Hub, kas nesen tika izstrādāts Amazon, lai konsolidētu daudzus drošības funkcijas vienā drošības centrā, bet tikai sava reģiona ietvaros, kas, protams, Krievijai nav aktuāli. Azure ir sava Security Center, kas nav saistīta ar reģionālajiem ierobežojumiem un sniedz piekļuvi visām drošības funkcijām mākoņa platformā. Turklāt dažādām vietējām komandām tas var nodrošināt savu komplektu aizsardzības iespēju un, tostarp, pārvaldītus drošības notikumus. AWS Security Hub vēl tikai cenšas kļūt līdzīgs Azure Security Center. Tomēr jāpiemin arī „degt” — jūs varat izspiest no Azure ļoti daudz no iepriekš aprakstītā AWS, bet visērtāk tas tiek izdarīts tikai Azure AD, Azure Monitor un Azure Security Center. Visi pārējie Azure aizsardzības mehānismi, tostarp arī drošības notikumu analīze, pagaidām tiek pārvaldīti ne tik ērtā veidā. Daļēji problēmu risina API, kas caurvij visus Microsoft Azure pakalpojumus, bet tas prasīs no jums papildu pūles, integrējot savu mākoņu ar savu SOC un kvalificētu speciālistu klātbūtni (pats attiecīgi kā ar jebkuru citu SIEM, kas strādā ar mākoņu API). Daži SIEM, par kuriem tiks runāts tālāk, jau atbalsta Azure un var automatizēt tā uzraudzības uzdevumu, bet arī ar to ir savas grūtības — ne visi tie var paņemt visus žurnālus, kas ir pieejami Azure.
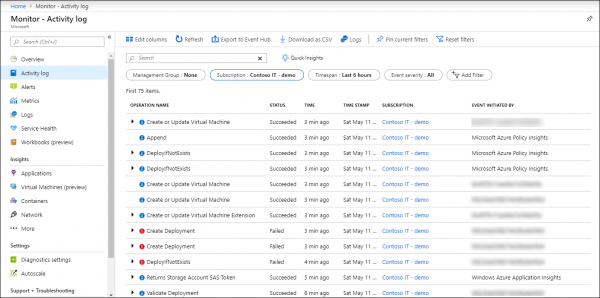
Notikumu vākšana un uzraudzība Azure tiek nodrošināta, izmantojot Azure Monitor pakalpojumu, kas ir galvenais rīks datu vākšanai, glabāšanai un analīzei Microsoft mākonī un tā resursos — Git repozitorijās, konteineros, virtuālajās mašīnās, lietojumprogrammās utt. Visi dati, ko vāc Azure Monitor, ir iedalīti divās kategorijās — metrikās, kas tiek vāktas reālajā laikā un apraksta galvenos darbības rādītājus Azure mākonī, un žurnālos, kuros ir dati, organizēti ierakstos, kas raksturo konkrētus resursu un pakalpojumu aspektus.Azure. Turklāt, izmantojot Data Collector API, Azure Monitor pakalpojums var vāk datu no jebkura REST avota, lai izveidotu savus uzraudzības scenārijus.
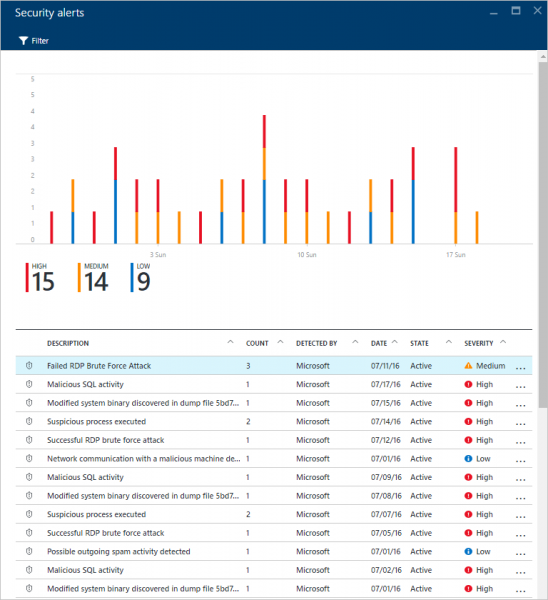
Šeit ir daži drošības notikumu avoti, ko piedāvā Azure un kuriem varat piekļūt, izmantojot Azure Portal, CLI, PowerShell vai REST API (daži tikai caur Azure Monitor / Insight API):
- Darbību žurnāli — šis žurnāls atbild uz klasiskajiem jautājumiem “kurš”, “ko” un “kad” attiecībā uz jebkuru ierakstīšanas darbību (PUT, POST, DELETE) mākonī pieejamiem resursiem. Notikumi, kas saistīti ar piekļuvi (GET), šajā žurnālā netiek iekļauti, kā arī vairāki citi.
- Diagnostikas žurnāli — satur datus par darbībām ar konkrētu resursu, kas ietilpst jūsu abonementā.
- Azure AD pārskati — satur gan lietotāju aktivitāti, gan sistēmas aktivitāti, kas saistīta ar grupu un lietotāju pārvaldību.
- Windows notikumu žurnāls un Linux Syslog — satur notikumus no virtuālajām mašīnām, kas izvietotas mākonī.
- Metrikas — satur telemtriju par snieguma un “veselības” stāvokli jūsu mākoņa pakalpojumiem un resursiem. Tās tiek mērītas katru minūti un tiek glabātas 30 dienas.
- Tīkla drošības grupas plūsmu žurnāli — satur datus par drošības notikumiem tīklā, kas tiek vākti, izmantojot Network Watcher pakalpojumu un resursu uzraudzību tīkla līmenī.
- Glabāšanas žurnāli — satur notikumus, kas saistīti ar piekļuvi glabātuvēm.
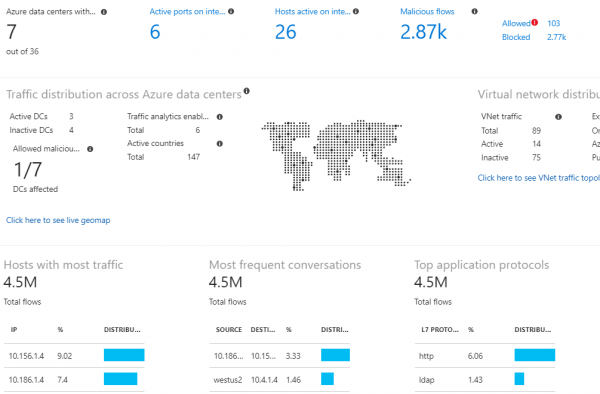
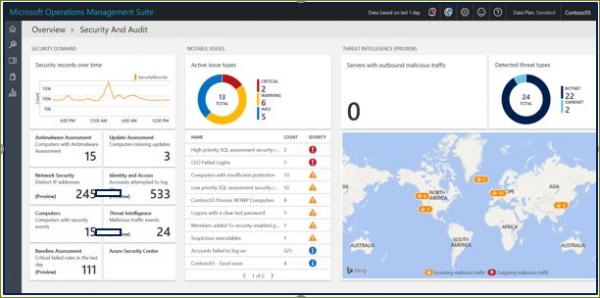
Lai uzraudzītu, varat izmantot ārējās SIEM vai iebūvēto Azure Monitor un tā paplašinājumus. Par informācijas drošības notikumu vadības sistēmām mēs vēl runāsim, bet pagaidām aplūkosim, ko pats Azure piedāvā datu analīzei drošības kontekstā. Galvenā saskarne, kas saistīta ar drošību Azure Monitor, ir Log Analytics Security and Audit Dashboard (bezmaksas versija atbalsta ierobežotu notikumu glabāšanu tikai vienu nedēļu). Šī paneļa ir sadalīta piecos galvenajos laukos, kas vizualizē kopsavilkuma statistiku par to, kas notiek jūsu izmantotajā mākoņa vidē:
- Drošības jomas — galvenie kvantitatīvie rādītāji, kas saistīti ar informācijas drošību — incidentu skaits, kompromitēto mezglu skaits, nepārbaudītie mezgli, tīkla drošības notikumi utt.
- Nozīmīgas problēmas — parāda aktīvo informācijas drošības problēmu skaitu un to nopietnību
- Aptauju atklājumi — parāda uzbrukumu shēmas, kas izmantotas pret jums
- Draudu informācija — parāda ģeogrāfisko informāciju par ārējiem mezgliem, kas uzbrūk jums
- Parastas drošības vaicājumi — tipiski vaicājumi, kas palīdzēs jums labāk uzraudzīt jūsu informācijas drošību.
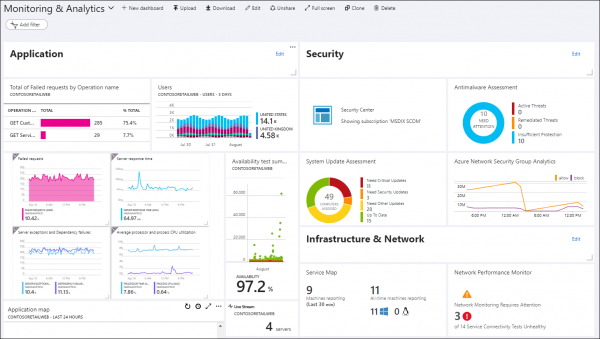
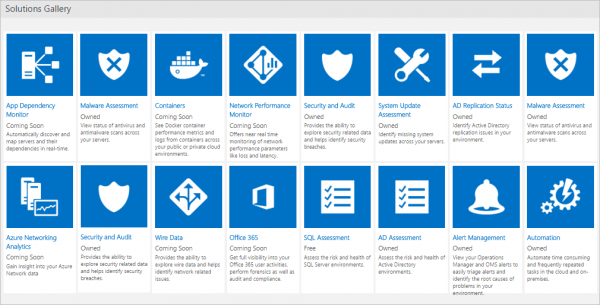
Kā Azure Monitor paplašinājumus var minēt Azure Key Vault (kriptogrāfisko atslēgu aizsardzība mākoņos), Malware Assessment (kaitīgā koda aizsardzības analīze virtuālajās mašīnās), Azure Application Gateway Analytics (analīze, tostarp mākoņu ugunsmūra žurnālu analīze) utt. Šie rīki, kas bagātināti ar noteiktiem notikumu apstrādes noteikumiem, ļauj vizualizēt dažādus mākoņu pakalpojumu darbības aspektus, tostarp drošību, un identificēt dažādus novirzes no darbības. Bet, kā tas bieži notiek, jebkuram papildu funkcionalitātei ir nepieciešama attiecīga maksas abonēšana, kas prasīs no jums attiecīgus finanšu ieguldījumus, kurus jums jāplāno iepriekš.
Azure piedāvā virkni iebūvētu iespēju draudu uzraudzībai, kas ir integrētas Azure AD, Azure Monitor un Azure Security Center. Starp tiem ir, piemēram, virtuālo mašīnu mijiedarbības atklāšana ar zināmiem ļaunprogrammatūras IP (sakarā ar integrāciju ar Microsoft Threat Intelligence pakalpojumiem), ļaunprogrammatūras atklāšana mākoņu infrastruktūrā, pamatojoties uz trauksmes signāliem no mākoņī izvietotām virtuālajām mašīnām, uzbrukumi ar
Kā jau minēts iepriekš, aizsardzības funkcionalitāte un, kā rezultātā, ģenerētie drošības notikumi, nav pieejami visiem lietotājiem vienādi un prasa noteiktas abonēšanas, kas iekļauj jums nepieciešamo funkcionalitāti, kas ģenerē attiecīgos notikumus drošības uzraudzībai. Piemēram, daļa iepriekš minētajos aprakstos minēto anomaliju uzraudzības funkciju ir pieejama tikai Premium P2 licencē Azure AD pakalpojumam. Bez tās, tāpat kā AWS gadījumā, jums būs jāanalizē savāktie drošības notikumi "rokas" veidā. Un, atkarībā no Azure AD licences veida, jums būs pieejami ne visi analīzei nepieciešamie notikumi.
Azure portālā jūs varat pārvaldīt gan meklēšanas pieprasījumus attiecībā uz jums interesējošajiem reģistru žurnāliem, gan pielāgot dējos svarīgu drošības rādītāju vizuālai attēlošanai. Turklāt jūs varat izvēlēties Azure Monitor paplašinājumus, kas ļauj paplašināt Azure Monitor žurnālu funkcionalitāti un iegūt padziļinātu notikumu analīzi drošības aspektā.
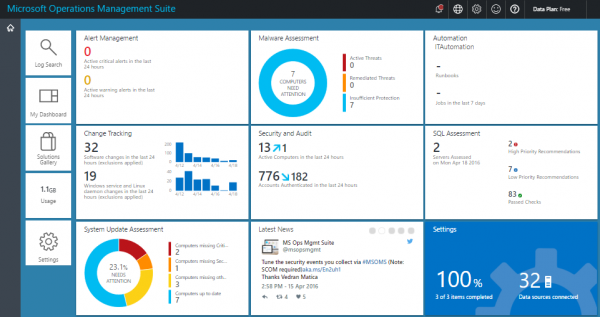
Ja jums ir nepieciešama ne tikai iespēja strādāt ar žurnāliem, bet arī visaptveroša drošības centra izveide jūsu Azure mākoņa platformai, tostarp kiberdrošības pārvaldības politikas, tad var runāt par nepieciešamību izmantot Azure Security Center, kura lielākā daļa noderīgo funkciju ir pieejama par papildus samaksu, piemēram, draudu atklāšana, uzraudzība ārpus Azure, atbilstības novērtēšana utt. (bezmaksas versijā pieejama tikai drošības novērtēšana un ieteikumi konstatēto problēmu novēršanai). Tas konsolidē visus drošības jautājumus vienuviet. Patiesībā var runāt par augstāku kiberdrošības līmeni, nekā to nodrošina Azure Monitor, jo šajā gadījumā jūsu savāktie dati tiek papildināti ar daudziem avotiem, piemēram, Azure, Office 365, Microsoft CRM online, Microsoft Dynamics AX, outlook.com, MSN.com, Microsoft Digital Crimes Unit (DCU) un Microsoft Security Response Center (MSRC), uz kuriem attiecas dažādi sarežģīti mašīnmācīšanās algoritmi un uzvedības analīze, kas gala rezultātā paaugstina draudu atklāšanas un reaģēšanas efektivitāti.
Azure ir arī savs SIEM — tas parādījās 2019. gada sākumā. Tas ir Azure Sentinel, kas balstās uz datiem no Azure Monitor un var integrēties ar ārējām drošības risinājumiem (piemēram, NGFW vai WAF), kuru saraksts pastāvīgi tiek papildināts. Turklāt, pateicoties Microsoft Graph Security API integrācijai, jums ir iespēja pievienot Sentinel savus Threat Intelligence plūsmus, kas bagātina incidentu analīzes iespējas jūsu Azure mākoņā. Var apgalvot, ka Azure Sentinel ir pirmais “autentiskais” SIEM, kas parādījās mākoņu pakalpojumu sniedzējos (tādi kā Splunk vai ELK, kurus var izvietot mākoņos, piemēram, AWS, tomēr ir izstrādāti ne tradicionālo mākoņa pakalpojumu sniedzēju). Azure Sentinel un Security Center varētu nosaukt par SOC mākoņiem Azure, un tie varētu tikt uzskatīti par pietiekamiem (ar dažiem atrunājumiem), ja jums vairs nebūtu nekādas infrastruktūras, un jūs visu savu skaitļošanas jaudu pārvietotu mākonī, un tas būtu Microsoft Azure mākonis.
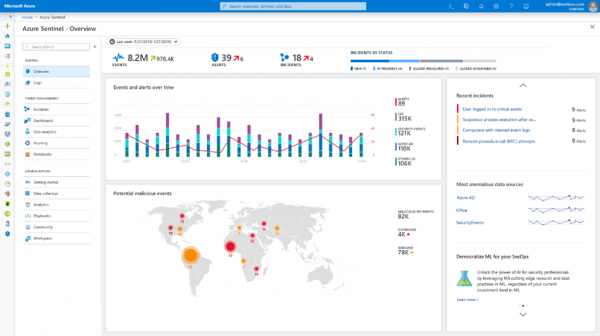
Tomēr, ņemot vērā, ka Azure iebūvētās iespējas (pat ja ir Sentinel abonements) bieži nepietiek monitoringa informācijas drošības vajadzībām un šo procesu integrācijai ar citiem drošības notikumu avotiem (gan mākoņiem, gan iekšējiem), rodas nepieciešamība eksportēt savāktos datus ārējās sistēmās, kuru vidū var būt arī SIEM. Tas tiek darīts gan, izmantojot API, gan ar īpašiem paplašinājumiem, kas šobrīd oficiāli ir pieejami tikai šādiem SIEM — Splunk (Azure Monitor Add-On for Splunk), IBM QRadar (Microsoft Azure DSM), SumoLogic, ArcSight un ELK. Vēl nesen, šādu SIEM bija vairāk, taču kopš 2019. gada 1. jūnija Microsoft pārtrauca Azure Log Integration Tool (AzLog) atbalstu, kas Azure pastāvēšanas sākumā un normālu žurnālu standardizācijas trūkuma apstākļos (Azure Monitor vēl nebija) ļāva viegli integrēt ārējos SIEM ar Microsoft mākoņu. Tagad situācija ir mainījusies, un Microsoft iesaka platformu Azure Event Hub kā galveno integrācijas līdzekli pārējiem SIEM. Daudzi jau ir veikuši šādu integrāciju, taču esiet uzmanīgi — tie var neaptvert visus Azure žurnālus, bet tikai dažus (skatiet jūsu SIEM dokumentācijā).
Noslēdzot īsu ieskatu Azure, vēlos sniegt vispārīgu ieteikumu par šo mākoņservisu: pirms apgalvot jebko par Azure drošības monitoringa funkcijām, tās ir ļoti rūpīgi jākonfigurē un jāpārbauda, vai tās darbojas tā, kā rakstīts dokumentācijā un kā jums stāstīja Microsoft konsultanti (kuriem var būt atšķirīgi uzskati par Azure funkciju efektivitāti). Ja finanses to atļauj, no Azure var iegūt daudz noderīgas informācijas attiecībā uz drošības uzraudzību. Ja jūsu resursi ir ierobežoti, tad, kā gadījumā ar AWS, jums būs jāpaļaujas tikai uz saviem spēkiem un neapstrādātiem datiem, ko nodrošina Azure Monitor. Un atcerieties, ka daudzas monitoringa funkcijas maksā, tāpēc ar cenu politiku labāk iepazīties iepriekš. Piemēram, bez maksas jūs varat uzglabāt datus 31 dienu apjomā līdz 5 GB uz klientu; pārsniedzot šos ierobežojumus, jums būs jāmaksā papildu maksa (aptuveni 2+ dolāri par katru papildu GB un 0,1 dolārs par katru papildu GB katru mēnesi). Darbs ar lietojumprogrammu telemetriju un metrikām arī var prasīt papildu finanšu līdzekļus, līdzīgi kā aleršu un paziņojumu veidošana (bezmaksas pieejams noteikts limits, kura var arī nepietikt jūsu vajadzībām).
Piemērs: Drošības uzraudzība IaaS Google Cloud Platform
Google Cloud Platform pretstatā AWS un Azure izskatās kā jaunpienācējs, taču tas daļēji ir labi. Atšķirībā no AWS, kas pakāpeniski paplašināja savas iespējas, tostarp drošības jomā, un saskārās ar centralizācijas problēmām; GCP, tāpat kā Azure, ir daudz labāk centralizēti pārvaldāms, kas samazina kļūdu skaitu un ieviešanas laiku uzņēmumā. Drošības aspektā GCP ir, dīvainā kārtā, starp AWS un Azure. Tam ir arī vienota notikumu reģistrācija visai organizācijai, taču tā nav pilnīga. Dažas funkcijas joprojām ir beta versijā, taču pakāpeniski šis trūkums tiks novērsts, un GCP kļūs par nobriedušāku platformu drošības uzraudzības jomā.
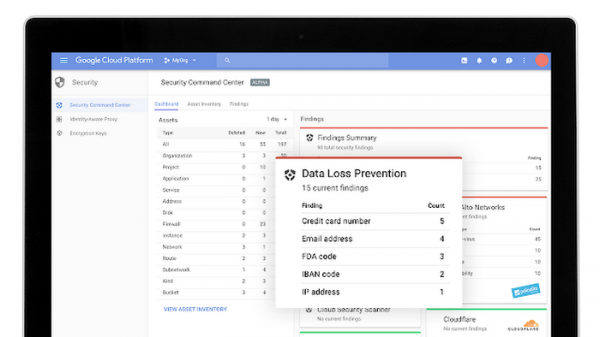
Galvenais rīks notikumu reģistrācijai GCP ir Stackdriver Logging (analogais Azure Monitor), kas ļauj jums apkopt notikumus visā jūsu mākoņa infrastruktūrā (kā arī no AWS). No drošības viedokļa GCP katrai organizācijai, projektam vai mapēm ir četri reģistrācijas žurnāli:
- Admin Activity — satur visus notikumus, kas saistīti ar administratīvo piekļuvi, piemēram, virtuālās mašīnas izveidošana, piekļuves tiesību maiņa utt. Šis žurnāls tiek rakstīts vienmēr, neatkarīgi no jūsu vēlmēm, un saglabā savus datus 400 dienas.
- Data Access — satur visus notikumus, kas saistīti ar datu apstrādi mākoņa lietotājiem (izveidošana, izmaiņas, lasīšana utt.). Noklusējuma iestatījumos šis žurnāls netiek rakstīts, jo tā apjoms ļoti ātri pieaug. Tāpēc tā uzglabāšanas termiņš ir tikai 30 dienas. Turklāt šajā žurnālā netiek ierakstīti visi notikumi. Piemēram, tajā netiek ierakstīti notikumi, kas saistīti ar publiski pieejamiem resursiem visiem lietotājiem vai kas pieejami bez pieteikšanās GCP.
- System Event — satur sistēmiskos notikumus, kas nav saistīti ar lietotājiem, vai administratora rīcību, kas maina mākoņa resursu konfigurāciju. Tiek rakstīts vienmēr un saglabāts 400 dienas.
- Access Transparency — tas ir unikāls reģistrācijas žurnāls, kas fiksē visas Google darbinieku darbības (bet pagaidām ne visiem GCP pakalpojumiem), kuri piekļūst jūsu infrastruktūrai darba pienākumu izpildes laikā. Šis žurnāls tiek glabāts 400 dienas un ir pieejams ne visiem GCP klientiem, bet tikai tad, ja tiek izpildīti noteikti nosacījumi (vai Gold vai Platinum līmeņa atbalsts, vai 4 noteikta tipa lomu klātbūtne korporatīvajā atbalstā). Līdzīga funkcionalitāte pastāv arī, piemēram, Office 365 — Lockbox.
Žurnāla piemērs: Access Transparency
{
 insertId: "abcdefg12345"
 jsonPayload: {
 @type: "type.googleapis.com/google.cloud.audit.TransparencyLog"
 location: {
 principalOfficeCountry: "ASV"
 principalEmployingEntity: "Google LLC"
 principalPhysicalLocationCountry: "KAN"
 }
 product: [
 0: "Cloud Storage"
 ]
 reason: [
 detail: "Lieta numurs: bar123"
 type: "CUSTOMER_INITIATED_SUPPORT"
 ]
 accesses: [
 0: {
 methodName: "GoogleInternal.Read"
 resourceName: "//googleapis.com/storage/buckets/[BUCKET_NAME]/objects/foo123"
 }
 ]
 }
 logName: "projects/[PROJECT_NAME]/logs/cloudaudit.googleapis.comaccess_transparency"
 operation: {
 id: "12345xyz"
 }
 receiveTimestamp: "2017-12-18T16:06:37.400577736Z"
 resource: {
 labels: {
 project_id: "1234567890"
 }
 type: "project"
 }
 severity: "NOTICE"
 timestamp: "2017-12-18T16:06:24.660001Z"
}
Piekļuve norādītajiem žurnāliem ir iespējama dažādos veidos (līdzīgi kā iepriekš apspriestā Azure un AWS) — caur Log Viewer saskarni, caur API, caur Google Cloud SDK vai caur jūsu projekta Activity lapu, kurā jūs interesē notikumi. Tos var arī eksportēt uz ārējām risinājumiem papildu analīzei. Pēdējo var veikt, eksportējot žurnālus BigQuery vai Cloud Pub/Sub glabātavā.
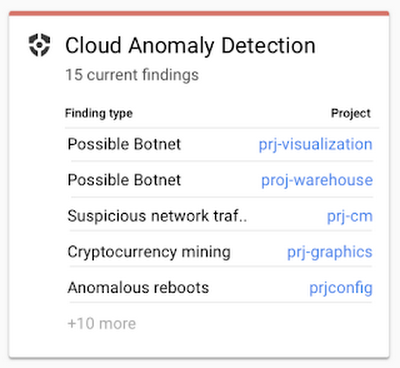
Papildus Stackdriver Logging platforma GCP piedāvā arī Stackdriver Monitoring funkcionalitāti, kas ļauj sekot līdzi galvenajām metrikām (veiktspējai, kļūmju normām, vispārējam stāvoklim utt.) mākoņu pakalpojumiem un lietojumprogrammām. Speciāli apstrādātie un vizualizētie dati var atvieglot problēmu meklēšanu jūsu mākoņu infrastruktūrā, tostarp drošības kontekstā. Tomēr jāatzīmē, ka šis funkcionalitāte nebūs ļoti bagāta tieši drošības kontekstā, jo šobrīd GCP nav analoga AWS GuardDuty un nevar izcelt sliktus notikumus starp visiem reģistrētajiem notikumiem (Google ir izstrādājis Event Threat Detection, bet šobrīd tas ir beta versijā, un ir pāragri runāt par tā noderīgumu). Stackdriver Monitoring var izmantot kā anomāliju atklāšanas sistēmu, kuras pēc tam tiks izmeklētas, lai atrastu to rašanās cēloņus. Bet ar kvalificētu drošības ekspertu trūkumu GCP tirgū, šis uzdevums šobrīd izskatās sarežģīts.
Vērts pieminēt dažus drošības moduļus, kurus var izmantot jūsu GCP mākoņa ietvaros, un kuri ir līdzīgi tam, ko piedāvā AWS:
- Cloud Security Command Center — tas ir analoga AWS Security Hub un Azure Security Center.
- Cloud DLP — automātiska datu identificēšana un rediģēšana (piemēram, maskēšana), kas izvietota mākoņos, saskaņā ar vairāk nekā 90 iepriekš noteiktām klasifikācijas politikām.
- Cloud Scanner — pazīstamo ievainojamību (XSS, Flash Injection, nepārsniegtas bibliotēkas utt.) skeneris App Engine, Compute Engine un Google Kubernetes.
- Cloud IAM — piekļuves pārvaldība visiem GCP resursiem.
- Cloud Identity — GCP lietotāju, ierīču un lietojumprogrammu kontu pārvaldība no vienas konsoles.
- Cloud HSM — kriptogrāfisko atslēgu aizsardzība.
- Cloud Key Management Service — kriptogrāfisko atslēgu pārvaldība GCP.
- VPC Service Control — droša perimetra izveide ap jūsu GCP resursiem, lai aizsargātu tos no noplūdēm.
- Titan Security Key — aizsardzība pret phishing uzbrukumiem.
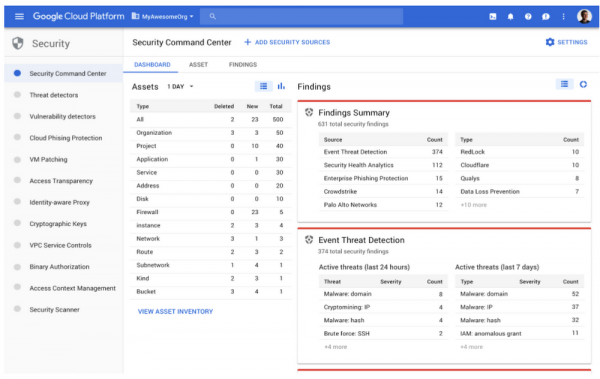
Daudzi no šiem moduļiem ģenerē drošības notikumus, kurus var nosūtīt uz BigQuery krātuvi analīzei vai eksportēšanai citām sistēmām, tostarp SIEM. Kā jau minēts iepriekš, GCP ir aktīvi attīstīta platforma, un šobrīd Google izstrādā jaunu moduļu virkni drošības jomā savai platformai. Starp tiem ir Event Threat Detection (pašlaik pieejams beta testēšanai), kas skenē Stackdriver žurnālus, meklējot nelikumīgas aktivitātes pēdas (analogiski GuardDuty AWS), vai Policy Intelligence (pieejams alfa testēšanai), kas ļaus izstrādāt inteliģentas piekļuves politikās GCP resursiem.
Es veicu nelielu apskatu par iebūvētajām uzraudzības iespējām populārās mākoņu platformās. Bet vai jums ir speciālisti, kas spēj strādāt ar 'neapstrādātiem' IaaS pakalpojumu sniedzēja žurnāliem (ne visi ir gatavi iegādāties paplašinātas iespējas AWS, Azure vai Google)? Turklāt daudziem ir zināma paruna 'uzticēties, bet pārbaudīt', kas drošības jomā ir svarīgāka nekā jebkad. Cik ļoti jūs uzticaties mākoņu pakalpojumu sniedzēja iebūvētajām iespējām, kas jums sniedz drošības notikumus? Cik daudz tie vispār koncentrējas uz drošību?
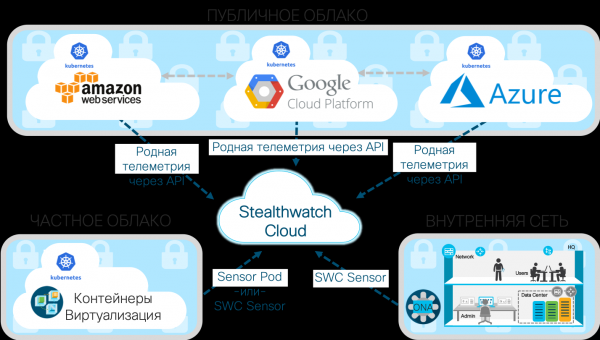
Dažreiz ir vērts apsvērt risinājumus, kas nodrošina uzraudzību mākonī, kas var papildināt mākonī iebūvēto drošību, un dažreiz šādi risinājumi ir vienīgā iespēja saņemt datus par jūsu datu un lietojumprogrammu drošību, kas izvietotas mākonī. Turklāt tie ir vienkāršāki, jo uzņemās visus uzdevumus, kas saistīti ar nepieciešamo žurnālu analīzi, ko ģenerē dažādi mākonī esošie pakalpojumi no dažādiem mākonī sniedzējiem. Par tādu risinājumu var minēt Cisco Stealthwatch Cloud, kas koncentrējas uz vienu uzdevumu — uzraudzīt anomālijas informācijas drošībā mākonī, tostarp ne tikai Amazon AWS, Microsoft Azure un Google Cloud Platform, bet arī privātajos mākoņos.
Piemērs: Informācijas drošības uzraudzība ar Stealthwatch Cloud
AWS nodrošina elastīgu skaitļošanas platformu, taču šī elastība noved pie tā, ka uzņēmumiem ir vieglāk pieļaut kļūdas, kas rada drošības problēmas. Un koplietošanas informācijas drošības modelis to tikai veicina. Programmatūras palaišana mākonī ar nezināmām ievainojamībām (ar zināmām, piemēram, var cīnīties AWS Inspector vai GCP Cloud Scanner), vājas paroles, nepareizas konfigurācijas, iekšējie riski utt. Un viss tas ietekmē mākoņa resursu uzvedību, kuru var uzraudzīt Cisco Stealthwatch Cloud, kas ir informācijas drošības uzraudzības un uzbrukumu atklāšanas sistēma publiskajos un privātajos mākoņos.
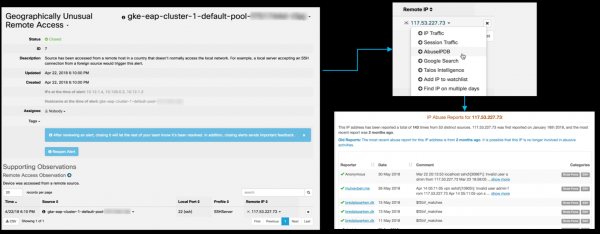
Viens no galvenajiem Cisco Stealthwatch Cloud aspektiem ir iespēja modelēt entītijas. Ar tā palīdzību var izveidot programmatūras modeli (proti, praktiski reāliem apstākļiem atbilstošu simulāciju) katram no jūsu mākoņa resursiem (neatkarīgi no tā, vai tas ir AWS, Azure, GCP vai kas cits). Tajos var ietilpt serveri un lietotāji, kā arī resursi, kas specifiski jūsu mākoņa videi, piemēram, drošības grupas un automātiskās mērogošanas grupas (auto-scale). Šie modeļi izmanto strukturotus datu plūsmas datus, ko sniedz mākoņa pakalpojumi. Piemēram, AWS gadījumā tas būs VPC Flow Logs, AWS CloudTrail, AWS CloudWatch, AWS Config, AWS Inspector, AWS Lambda un AWS IAM. Entītiju modelēšana automātiski identificē jebkura no jūsu resursiem lomu un uzvedību (var runāt par visu mākoņa aktivitātes profilēšanu). Starp šīm lomām ir Android vai Apple mobilā ierīce, Citrix PVS serveris, RDP serveris, e-pasta vārti, VoIP klients, terminālu serveris, domēna kontrolieris utt. Pēc tam tas nepārtraukti uzrauga to uzvedību, lai noteiktu, kad notiek riskanta vai drošībai bīstama uzvedība. Jūs varat identificēt paroles uzminēšanu, DDoS uzbrukumus, datu noplūdes, nelikumīgu attālinātu piekļuvi, ļaunprogrammatūras darbību, ievainojamību skenēšanu un citas briesmas. Piemēram, tā izskatās mēģinājumu attālināti piekļūt no netipiskas jūsu organizācijai valsts (Dienvidkorejas) Kubernetes klasterim pa SSH atklāšana:
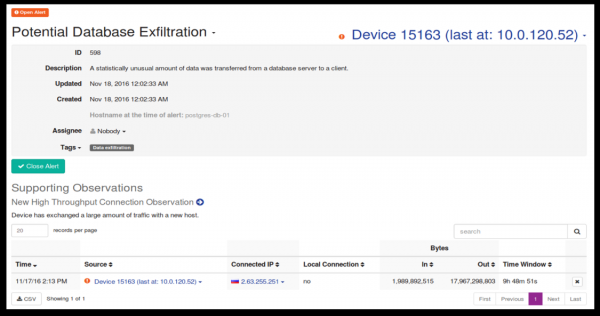
Un šādi izskatās aizdomīga informācijas noplūde no Postgress datu bāzes uz valsti, ar kuru iepriekš nav bijusi saskarsme:
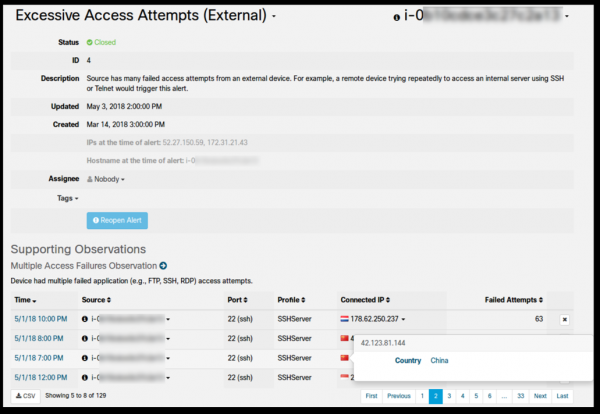
Visbeidzot, tā izskatās pārāk liels neveiksmīgu piekļuves mēģinājumu skaits pa SSH no Ķīnas un Indonēzijas no ārējās attālinātās ierīces:
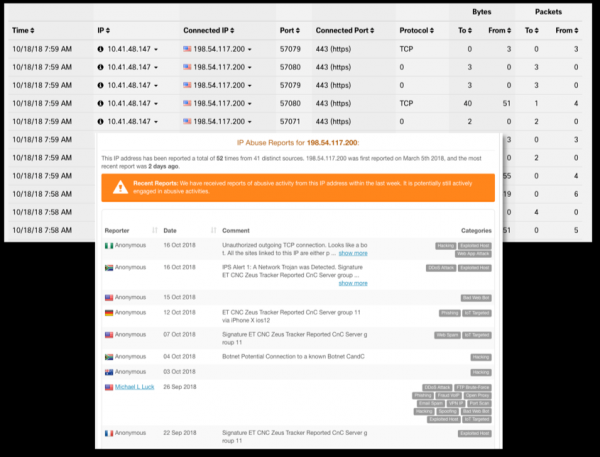
Vai, pieņemsim, ka servera instances VPC, saskaņā ar politiku, nekad nedrīkst būt attālās pieslēgšanās mērķis. Pieņemiet tālāk, ka šajā datorā ir notikusi attālā pieslēgšanās kļūdas dēļ, kas radusies, mainot ugunsmūra noteikumus. Entitāšu modelēšanas funkcija atklās un ziņos par šo aktivitāti ("Neparasta attālā piekļuve") gandrīz īstajā laikā un norādīs uz konkrētu AWS CloudTrail, Azure Monitor vai GCP Stackdriver Logging API pieprasījumu (ieskaitot lietotājvārdu, datumu un laiku, kā arī citus datus), kas izsauca izmaiņas ugunsmūra noteikumā. Pēc tam šī informācija var tikt nodota SIEM analīzei.
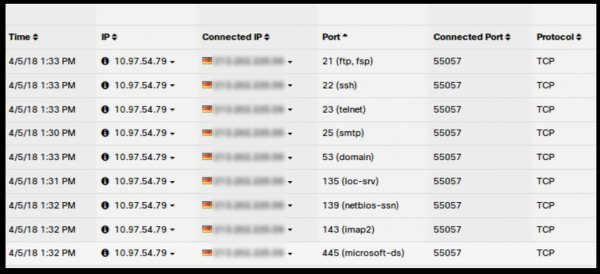
Līdzīgas iespējas tiek īstenotas jebkurā mākoņu vidē, ko atbalsta Cisco Stealthwatch Cloud:
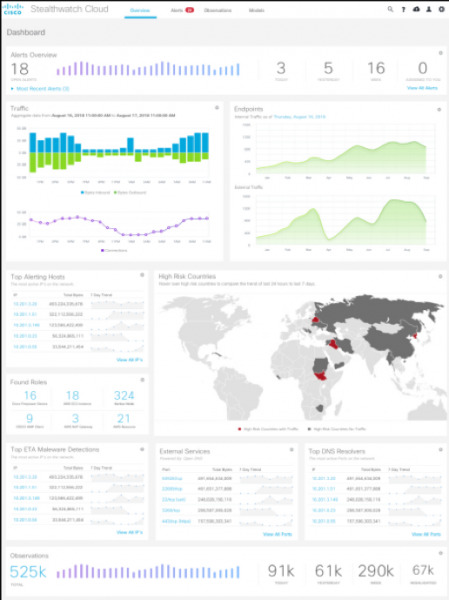
Entitāšu modelēšana ir unikāla drošības automatizācijas forma, kas var atklāt iepriekš nezināmu problēmu ar jūsu cilvēkiem, procesiem vai tehnoloģijām. Piemēram, tā ļauj atklāt, starp citu, šādas drošības problēmas:
- Vai kāds ir atradis aizmugures durvis programmatūrā, ko mēs izmantojam?
- Vai mūsu mākoņos ir kāda trešā puse programmatūra vai ierīce?
- Vai pilnvarota persona ļaunprātīgi izmanto privilēģijas?
- Vai ir pieļauta konfigurācijas kļūda, kas nodrošina attālo piekļuvi vai citu neparedzētu resursu izmantošanu?
- Vai no mūsu serveriem nav datu noplūdes?
- Vai kāds nav mēģinājis pieslēgties no netipiskas ģeogrāfiskas vietas?
- Vai mūsu mākonis nav inficēts ar ļaunprātīgu kodu?
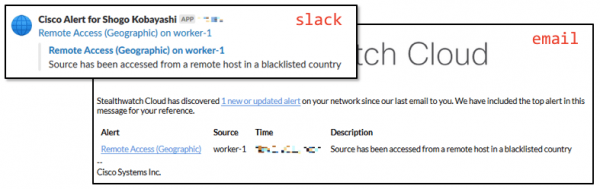
Konstatētā kiberdrošības notikums var tikt nodots kā attiecīgs biļete Slack, Cisco Spark, incidentu pārvaldības sistēmā PagerDuty, kā arī tiek nodots dažādiem SIEM, tai skaitā Splunk vai ELK. Rezumējot, var teikt, ka, ja jūsu uzņēmums izmanto multiklāstu stratēģiju un nav ierobežots ar kādu vienu mākoņa pakalpojumu sniedzēju, kiberdrošības uzraudzības iespējas, kas aprakstītas iepriekš, izmantojot Cisco Stealthwatch Cloud, ir labs veids, kā iegūt vienotu uzraudzības komplektu vadošajiem mākoņu spēlētājiem — Amazon, Microsoft un Google. Kas ir visinteresantākais, ja salīdzināt Stealthwatch Cloud cenas ar uzlabotajām licencēm kiberdrošības uzraudzībai AWS, Azure vai GCP, var izrādīties, ka Cisco risinājums ir pat lētāks par iebūvētajām iespējām, ko piedāvā Amazon, Microsoft un Google. Paradoxāli, bet tā ir. Un jo vairāk mākoņu un to iespēju jūs izmantojat, jo acīmredzamāka būs konsolidētā risinājuma priekšrocība.
Turklāt Stealthwatch Cloud var uzraudzīt arī privātos mākoņus, kas izvietoti jūsu organizācijā, piemēram, balstoties uz Kubernetes konteineriem, vai uzraugot Netflow plūsmas vai tīkla trafiku, kas iegūts caur tīkla aprīkojuma spoguļošanu (pat vietējā ražojuma), AD vai DNS serveru datus u.c. Visi šie dati tiks bagātināti ar Threat Intelligence informāciju, kas tiek vāktas no Cisco Talos nodaļas, kas ir lielākā pasaulē nevalstiskā kiberdrošības pētnieku grupa.
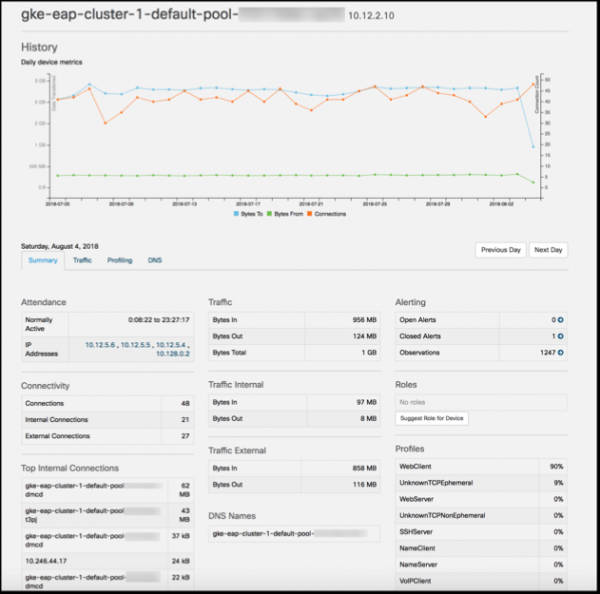
Tas ļauj jums izveidot vienotu uzraudzības sistēmu gan publiskajiem, gan hibrīdajiem mākoņiem, kuri var tikt izmantoti jūsu uzņēmumā. Savākta informācija pēc tam var tikt analizēta, izmantojot iebūvētās Stealthwatch Cloud iespējas vai nosūtīta uz jūsu SIEM (iekļauts Splunk, ELK, SumoLogic un vairāki citi).
Tādējādi mēs noslēdzam raksta pirmo daļu, kurā es apskatīju IaaS/PaaS platformu iebūvētās un ārējās drošības uzraudzības rīkus, kas ļauj mums ātri atklāt un reaģēt uz incidentiem, kas notiek mākoņvidēs, ko izvēlējusies mūsu uzņēmums. Otrajā daļā mēs turpināsim tēmu un apskatīsim uzraudzības iespējas SaaS platformām, izmantojot Salesforce un Dropbox piemērus, kā arī mēģināsim apkopt un apvienot visu, izveidojot vienotu drošības uzraudzības sistēmu dažādu mākoņu pakalpojumu sniedzēju vidū.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish