

Kamēr entuziasti ar nepacietību gaida piekto paaudžu tīklu plašāku ieviešanu, kiberdarbnieki rubina rokas, priekšplānojot jaunus iespēju peļņas avotus. Neskatoties uz visu izstrādātāju pūliņiem, 5G tehnoloģijai ir ievainojamības, kuru atklāšana ir apgrūtināta pieredzes trūkuma dēļ, strādājot jaunajos apstākļos. Mēs izpētījām nelielu 5G tīklu un atklājām trīs ievainojamību veidus, par kuriem stāstīsim šajā ierakstā.
Pētījuma objekts
Apskatīsim vienkāršu piemēru — modeļa nepublisku 5G tīklu universitātes pilsētiņā (Non-Public Network, NPN), kas ir savienots ar ārējo pasauli caur publiskajiem sakaru kanāliem. Tieši šādas tīklu konfigurācijas tuvākajā nākotnē tiks izmantotas kā tipiskas visās valstīs, kas piedalās 5G sacensībās. Potenciālā ieviešanas vide šādām tīklā ir "gudras" uzņēmējdarbības, "gudras" pilsētas, lielu kompāniju biroji un citas līdzīgas vietas ar augstu kontroles pakāpi.
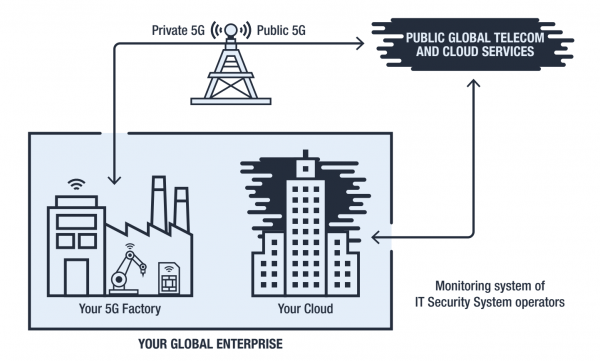
NPN infrastruktūra: slēgts uzņēmuma tīkls ir savienots ar globālo 5G tīklu caur publiskiem kanāliem. Avots: Trend Micro
Atšķirībā no ceturtās paaudzes tīkliem, 5G tīkli ir vērsti uz datu apstrādi reālā laikā, tāpēc to arhitektūra atgādina daudzslāņu kūku. Slāņu dalīšana ļauj vienkāršot mijiedarbību, standartizējot API, lai nodrošinātu mijiedarbību starp slāņiem.
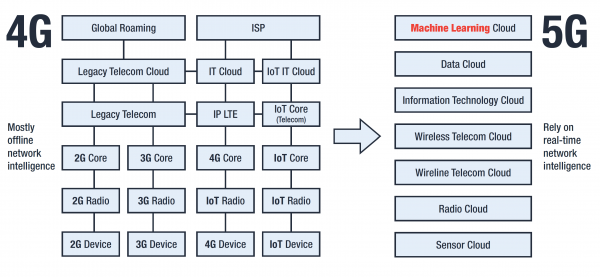
4G un 5G arhitektūru salīdzinājums. Avots: Trend Micro
Rezultātā palielinās automatizācijas un mērogojamības iespējas, kas ir kritiski svarīgi, lai apstrādātu milzīgus datu apjomus no lietu interneta (IoT).
Standartā 5G iekļautā slāņu izolācija rada jaunu problēmu: drošības sistēmas, kas darbojas NPN tīklā, aizsargā objektu un tā privāto mākoņu, kamēr ārējo tīklu drošības sistēmas aizsargā savu iekšējo infrastruktūru. Tomēr satiksme starp NPN un ārējiem tīkliem tiek uzskatīta par drošu, jo nāk no aizsargātām sistēmām, bet faktiski to neviens nesargā.
Mūsu jaunākajā pētījumā mēs piedāvājam vairākus kiberdarbības uzbrukumu scenārijus 5G tīkliem, kas izmanto:
- SIM karšu ievainojamības,
- tīkla ievainojamības,
- identifikācijas sistēmas ievainojamības.
Apskatīsim katru ievainojamību sīkāk.
SIM karšu ievainojamības
SIM karte ir sarežģīta ierīce, kurai ir pat vesels komplekts iebūvētu lietojumprogrammu — SIM Toolkit, STK. Viens no šiem programmatūru piemēriem — S@T Browser — teorētiski var tikt izmantots, lai pārlūkotu operatora iekšējos vietnes, taču praksē tas ir sen aizmirsts un nav atjaunināts kopš 2009. gada, jo šīs funkcijas mūsdienās veic citas programmas.
Problēma ir tāda, ka S@T Browser ir kļuvis par mērķi: speciāli sagatavota pakalpojumu SMS uzlauž SIM karti un liek tai izpildīt hakerim nepieciešamos komandas, turklāt telefona vai ierīces lietotājs nemanīs neko neparastu. Uzbrukums tika saukts par un sniedz plašas iespējas ļaundariem.
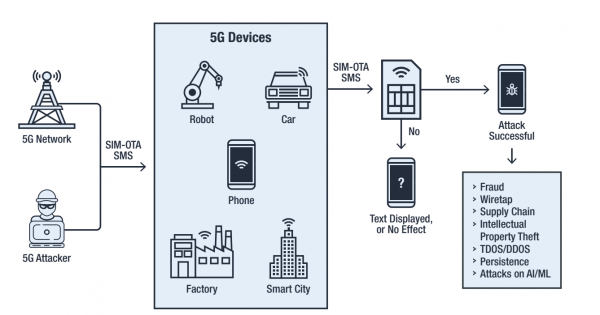
Simjacking uzbrukums 5G tīklos. Avots: Trend Micro
Jo īpaši tas ļauj nodot ļaundariem abonenta atrašanās vietas datus, ierīces identifikatoru (IMEI) un mobilā torņa identifikatoru (Cell ID), kā arī likt telefonam piezvanīt, nosūtīt SMS, atvērt saiti pārlūkā un pat atslēgt SIM karti.
5G tīklu apstākļos šī SIM karšu ievainojamība kļūst par nopietnu problēmu, ņemot vērā to ierīču skaitu, kas ir pievienotas tīklam. Lai gan , 5G tīklos joprojām . Un, ja viss jau funkcionē, ātra esošo SIM karšu nomaiņa nav gaidāma.
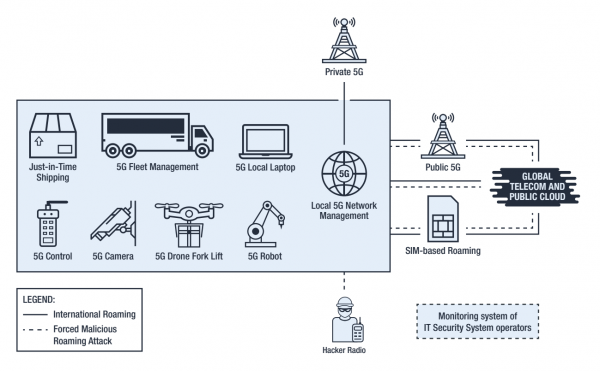
Kaitīga izmantošana rominga režīmā. Avots: Trend Micro
Simjacking izmantošana ļauj piespiest SIM karti pārslēgties uz rominga režīmu un pieslēgties mobilajam tornim, kuru kontrolē ļaundaris. Šādā gadījumā uzbrucējam būs iespēja modificēt SIM kartes iestatījumus, lai noklausītos telefona sarunas, ievietotu ļaunprātīgu programmatūru un veiktu dažāda veida uzbrukumus, izmantojot ierīci ar uzlauztu SIM karti. To atvieglos fakts, ka mijiedarbība ar ierīcēm romingā notiek apejot tos drošības procedūras, kas paredzētas ierīcēm "mājas" tīklā.
Tīkla ievainojamības
Uzbrucēji var mainīt uzstādījumus kompromitētas SIM kartes, lai risinātu savus uzdevumus. Salīdzinoši vieglā un slepenā Simjaking uzbrukuma veikšana ļauj to īstenot nepārtraukti, iegūstot kontroli pār arvien jauniem un jauniem ierīcēm, lēni un pacietīgi () nogriežot tīkla gabaliņus, līdzīgi kā salami (). Šādu kaitējumu ir ārkārtīgi grūti izsekot, bet sarežģītā, sadalītā 5G tīklā — gandrīz neiespējami.
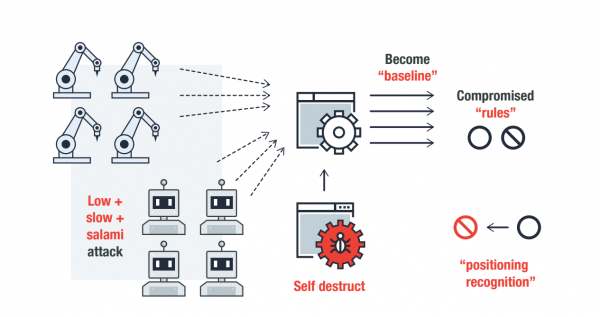
Pakāpeniska iekļaušana 5G tīklā, izmantojot Low and Slow + Salami uzbrukumus. Avots: Trend Micro
Un, ņemot vērā, ka 5G tīkliem nav iebūvētu drošības kontroles mehānismu SIM kartēm, pakāpeniski uzbrucēji iegūs iespēju iekļaut savus noteikumus komunikācijas 5G jomā, izmantojot iegūtas SIM kartes, lai zagt naudu, autorizētos tīkla līmenī, instalētu ļaunprātīgu programmatūru un veiktu citas nelegālas darbības.
Īpaša satraukuma iemesls ir parādīšanās hakeru forumos rīku, kas automatizē SIM karšu iegūšanu, izmantojot Simjaking, jo to izmantošana piektās paaudzes tīklos dod uzbrucējiem praktiski neierobežotas iespējas uzbrukumu mērogošanai un uzticamas datu plūsmas modifikācijai.
Identifikācijas ievainojamības
SIM karte tiek izmantota ierīces identificēšanai tīklā. Ja SIM karte ir aktīva un tai ir pozitīvs atlikums, ierīce automātiski tiek uzskatīta par leģitīmu un nesagādā aizdomas sistēmās, kas atklāj. Tomēr pašas SIM kartes ievainojamība padara par vāju visu identifikācijas sistēmu. IT drošības sistēmas vienkārši nespēs izsekot nelegāli pieslēgtai ierīcei, ja tā reģistrējas tīklā, izmantojot Simjaking iegūtos identifikācijas datus.
Tādējādi hakeris, kurš pieslēdzas tīklam, izmantojot uzlauztu SIM karti, iegūst piekļuvi kā īstais īpašnieks, jo IT sistēmas vairs nepārbauda ierīces, kas ir identificētas tīkla līmenī.
Garantētā identifikācija starp programmatūras un tīkla līmeni pievieno vēl vienu problēmu: noziedznieki var apzināti radīt "troksni" iebrukumu atklāšanas sistēmām, pastāvīgi veicot dažādas aizdomīgas darbības легitu iegūtu ierīču vārdā. Tā kā automātisko iebrukumu atklāšanas sistēmu darbs balstās uz statistikas analīzi, pakāpeniski brīdinājumu sliekšņi tiks palielināti, nodrošinot reakcijas trūkumu uz reālām uzbrukumiem. Ilgstoša šāda veida ietekme ir spējīga mainīt visas tīkla darbību un radīt statistiskas "aklās zonas" iebrukumu atklāšanas sistēmām. Noziedznieki, kuri kontrolē šīs zonas, var veikt datu uzbrukumus iekšējā tīklā un fiziskajām ierīcēm, organizēt pakalpojumu atteikumu un nodarīt citu kaitējumu.
Risinājums: vienota identitātes pārbaude
Pētītās NPN tīkla 5G ievainojamības ir sakarā ar drošības procedūru fragmentāciju saziņas līmenī, SIM karšu līmenī un ierīču līmenī, kā arī tīklu starpā esošo pārrobežu iesaisti. Lai atrisinātu šo problēmu, jānodrošina autentifikācija tīklam pieslēgtajām ierīcēm katrā posmā saskaņā ar nulles uzticības principu () ieviešot federatīvo identitātes un piekļuves pārvaldības modeli ().
ZTA princips ir nodrošināt drošību pat tad, ja ierīce ir nekontrolējama, pārvietojas vai atrodas ārpus tīkla perimetra. Federatīvais identitātes modelis ir pieeja 5G drošībai, kas nodrošina vienotu saskaņotu arhitektūru autentifikācijas, piekļuves tiesību, datu integritātes un citu komponentu un tehnoloģiju pārbaudei 5G tīklos.
Šāda pieeja izslēdz iespēju ievietot tīklā "roaming" torni un novirzīt uz to nozagtās SIM kartes. IT sistēmas varēs pilnībā identificēt svešu ierīču pieslēgšanos un bloķēt parazīta trafiku, kas rada statistisko troksni.
Lai aizsargātu SIM karti no modifikācijām, to nepieciešams papildināt ar papildu integritātes pārbaudes līdzekļiem, iespējams, realizētiem kā SIM lietotne, kas balstīta uz blokķēdes tehnoloģijas. Lietotni varēs izmantot ierīču un lietotāju autentifikācijai, kā arī SIM kartes programmatūras un iestatījumu integritātes pārbaudei gan ceļojuma laikā, gan darbam mājas tīklā.
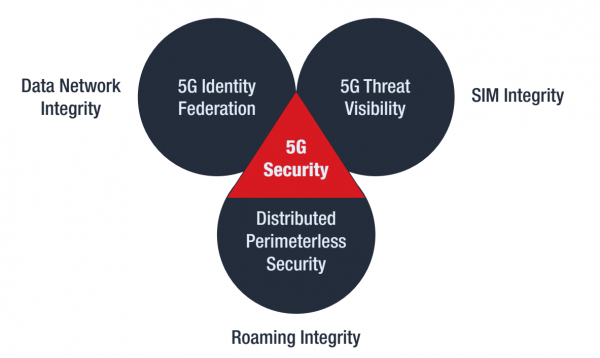
Kopsavilkums
Atrisināmo 5G drošības problēmu var attēlot kā trīs pieeju apvienojumu:
- federatīvās identifikācijas un piekļuves vadības modeļa ieviešana, kas nodrošinās datu integritāti tīklā;
- pilnīgas draudu redzamības nodrošināšana, izmantojot izplatītu reģistru, lai pārbaudītu SIM karšu likumību un integritāti;
- bezrobežu izplatītas drošības sistēmas veidošana, kas risina jautājumus par mijiedarbību ar ierīcēm ceļojuma laikā.
Šo pasākumu praktiska īstenošana prasa laiku un nopietnus ieguldījumus, tomēr 5G tīklu izvietošana notiek visur, tādēļ ir jāsāk strādāt pie ievainojamību novēršanas jau tagad.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish