

Uzņēmums Google web pārlūkprogrammas izlaidums . Tajā pašā laikā stabils brīvs projekta izlaidums , kas kalpo kā Chrome pamatne. Pārlūkprogramma Chrome izmanto Google logotipus, sūta paziņojumus par avārijām, ļauj lejupielādēt Flash moduli pēc pieprasījuma, nodrošina moduļus aizsargāta videokonteksta atskaņošanai (DRM), automātiskās atjaunināšanas sistēmu un nosūta informāciju meklējot Nākamais Chrome 80 izlaišanas datums ir plānots 4. februārī.
:
- komponents Password Checkup, kas paredzēts, lai analizētu lietotāja izmantoto paroli drošību. Mēģinot piekļūt jebkurai vietnei, Password Checkup pārbauda pieslēgšanās un paroles datus pret komprimētu kontu datu bāzi, sniedzot brīdinājumu, ja tiek konstatētas problēmas (pārbaude tiek veikta, pamatojoties uz lietotāja puses hash prefiksu). Pārbaude tiek veikta, izmantojot datu bāzi, kas aptver vairāk nekā 4 miljardus kompromitētu kontu, kas parādījās lietotāju datu noplūdē. Brīdinājums tiek sniegts arī, ja tiek izmantotas trivālas paroles, piemēram, “abc123”. Lai pārvaldītu Password Checkup iekļaušanu sadaļā “Sync and Google Services”, ir izstrādāts speciāls iestatījums.
- Tika ieviesta jauna reāllaika phishinga atklāšanas tehnoloģija. Agrāk pārbaude tika veikta, izmantojot lokāli ielādētus drošības sarakstus, kas tika atjaunoti apmēram reizi 30 minūtēs, taču tas izrādījās nepietiekami, piemēram, bieži pārslēdzoties starp uzbrucēju domēniem. Jaunā metode ļauj pārbaudīt URL reāllaikā ar iepriekšēju pārbaudi baltajos sarakstos, kuros iekļauti tūkstošu populāru un uzticamu vietņu hash. Ja atveramā vietne nav baltajā sarakstā, pārlūkprogramma pārbauda URL Google serverī, nododot pirmos 32 bitus SHA-256 hash no saites, no kuras tiek izslēgti iespējamie personīgie dati. Google novērtē, ka jaunā pieeja ļauj par 30% palielināt brīdinājumu efektivitāti jaunām phishinga vietnēm.
- Ir pievienota proaktīva aizsardzība pret Google akreditācijas datu un jebkuru paroli, kas saglabāta paroles pārvaldniekā, nodošanu caur phishinga lapām. Mēģinot ievadīt saglabāto paroli vietnē, kur šī parole parasti netiek izmantota, lietotājam tiks rādīts brīdinājums par potenciāli bīstamu darbību.
- TLS 1.0 un 1.1 savienojumiem tagad tiek rādīts neuzticamā savienojuma indikators. Pilnīga atbalsta TLS 1.0 un 1.1 Chrome 81, plānots 2020. gada 17. martā.
- Pievienota iespēja sasaldēt neaktīvās cilnes, kas automātiski atbrīvo atmiņu no cilnēm, kas fona režīmā atrodas ilgāk par 5 minūtēm un neveic būtiskas darbības. Lēmums par to, vai cilne ir piemērota sasaldēšanai, tiek pieņemts, pamatojoties uz heuristikām. Funkcijas aktivizēšana notiek, izmantojot karogu „chrome://flags/#proactive-tab-freeze”.
- maisīto saturu bloķēšana lapās, kas atvērtas ar HTTPS, lai garantētu, ka lapas, kas atvērtas ar https:// satur tikai resursus, kas ielādēti pa drošu sakaru kanālu. Neskatoties uz to, ka visbīstamākie maisītā satura veidi, piemēram, skripti un iframe, jau pēc noklusējuma tiek bloķēti, attēli, skaņas faili un video joprojām varēja tikt ielādēti pa http://. Agrāk izmantotais maisītā satura rādītājs šādiem ielādes elementiem tiek uzskatīts par neefektīvu un maldinošu, jo tam nav skaidras drošības novērtējuma. Piemēram, izmantojot attēlu aizvietošanu, uzbrucējs var ieviest lietotāja darbības izsekošanas sīkdatnes, mēģināt izmantot ievainojamības attēlu apstrādātājos vai veikt viltošanu, nomainot attēlā attēloto informāciju. Lai atslēgtu maisītā satura bloķēšanu, pievienota īpaša iestatījumu opcija, ko aktivizē izvēlnē, noklikšķinot uz slēdža simbola.
- Pievienota eksperimentālā iespēja koplietot starpliktuves saturu starp darbvirsmas un mobilajām Chrome versijām. Saistītajās Chrome instancēs, kas ir pievienotas vienai un tai pašai lietotāja kontam, tagad var piekļūt cita ierīces starpliktuves saturam, tostarp iespējama starpliktuves koplietošana starp mobilo un darbvirsmas sistēmu. Starpliktuves saturs tiek šifrēts ar galalīmeņa (end-to-end) šifrēšanu, kas neļauj piekļūt tekstam Google serveros. Funkciju var aktivizēt caur opcijām chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui un chrome://flags#sync-clipboard-service.
- Adrešu rindā noteiktos brīžos (piemēram, saglabājot paroli), kad profila sinhronizācija ir izslēgta, papildus avataram ir nodrošināta pašreizējās Google konta nosaukuma parādīšana, lai lietotājs varētu precīzi identificēt pašreizējo aktīvo kontu.
- 1% lietotāju ir aktivizēta DNS pār HTTPS (DoH, DNS over HTTPS). Eksperimentā piedalās tikai tie lietotāji, kuru sistēmas iestatījumos ir norādīti DNS pakalpojumu sniedzēji, kas atbalsta DoH. Piemēram, ja lietotāja sistēmas iestatījumos ir norādīts DNS 8.8.8.8, tad Chrome tiks aktivizēts Google DoH pakalpojums (https://dns.google.com/dns-query), ja DNS ir 1.1.1.1, tad DoH pakalpojums Cloudflare (https://cloudflare-dns.com/dns-query) utml. Lai pārvaldītu DoH aktivizēšanu, ir paredzēta iestatījums chrome://flags/#dns-over-https. Atbalstīti ir trīs darbošanās režīmi: secure, automatic un off. Režīmā secure hosti tiek noteikti tikai, balstoties uz iepriekš kešētām drošām vērtībām (iegūtām caur drošu savienojumu) un pieprasījumiem, izmantojot DoH; pāreja uz parasto DNS netiek izmantota. Režīmā automatic, ja DoH un drošais kešs nav pieejami, tiek atļauta datu iegūšana no nedrošā keša un pieprasījumi caur tradicionālo DNS. Režīmā off vispirms tiek pārbaudīts kopējais kešs, un, ja dati nav pieejami, pieprasījums tiek nosūtīts caur sistēmas DNS.
- Pievienota eksperimentālā nākskā veidotā satura kešošana, mainot lapas, izmantojot pogas uz priekšu un atpakaļ, kas ļauj ievērojami samazināt aizturi šajā navigācijas veidā, pilnībā kešojot visu lapu, neveicot atkārtotu renderēšanu un resursu ielādi. Optimizācija ir īpaši pamanāma mobilajās ierīcēs, kur veiktspējas pieaugums navigācijā sasniedz 19%. Režīmu var aktivizēt, izmantojot opciju chrome://flags#back-forward-cache.
- iestatījums chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains, kas ļāva atjaunot protokola attēlošanu adreses rindā (tagad visi saites vienmēr tiek rādītas bez https:// un http://, kā arī bez „www.”).
- Windows versijās ir iekļauta smilšu kastes izolācija skaņas atskaņošanas pakalpojumam. Lai pārvaldītu izolācijas aktivizēšanu, piedāvāta īpašība AudioSandboxEnabled.
- Centrālā administrēšana uzņēmumiem ievieš iespēju noteikt noteikumus, kas nosaka atmiņas apjomu, ko pārlūkprogrammas instances var patērēt, pirms tiek izlādes fona cilnes. Pēc cilnes izlādes atbrīvotā atmiņa kļūst pieejama izmantošanai, un cilnes saturs tiek atkārtoti ielādēts, kad uz to pārlādējas.
- Linux ir iekļauts iekšējs sertifikātu verifikācijas apstrādātājs, kas aizstāj iepriekš izmantoto NSS sistēmu. Šis iekšējais apstrādātājs turpina izmantot NSS krātuvi pārbaudei, taču izvirza stingrākas prasības nepareizi kodētu un atsevišķi parakstītu sertifikātu apstrādei (visiem sertifikātiem obligāti jāparaksta sertifikācijas centram).
- Android platformas versijā iespēja piešķirt adaptīvās ikonas uzstādītām tīmekļa lietojumprogrammām, kas darbojas Progressive Web Apps (PWA) režīmā. Adaptīvās ikonas var pielāgoties ierīces ražotāja izmantotajam interfeisam, piemēram, būt apaļām, kvadrātām vai ar noapaļotiem stūriem.
- API , nodrošinot piekļuvi komponentiem, lai izveidotu virtuālo un paplašināto realitāti. API ļauj vienot darbību ar dažādām ierīču klasēm, sākot no galda virtuālās realitātes brillēm, piemēram, Oculus Rift, HTC Vive un Windows Mixed Reality, līdz mobilajām ierīcēm, piemēram, Google Daydream View un Samsung Gear VR. No lietojumprogrammām, kurās jauno API var piemērot, var minēt video skatīšanās programmas 360° režīmā, trīsdimensiju telpas vizualizācijas sistēmas, virtuālo kinozāļu radīšana video prezentācijai, eksperimentu veikšana 3D veikalu un galeriju interfeisu radīšanai;
- Origin Trials režīmā (eksperimentālās iespējas, kas prasa atsevišķu ) tiek piedāvāts vairāki jauni API. Origin Trial ietver iespēju strādāt ar norādīto API no lietojumprogrammām, kas ielādētas no localhost vai 127.0.0.1, vai pēc reģistrācijas un īpaša tokena saņemšanas, kas darbojas ierobežotu laiku konkrētai vietnei.
- Visiem HTML elementiem ir piedāvāts atribūts „rendersubtree”, kas nodrošina DOM elementa attēlošanas fiksāciju. Piešķirot atribūtam vērtību „invisible”, elementa saturs netiks attēlots un pārbaudīts, kas ļauj optimizēt renderēšanu. Iestatot vērtību „activatable”, pārlūkprogramma noņems neredzamo atribūtu, attēlos saturu un padarīs to redzamu.
- Pievienota API opcija pamatojoties uz Promise mehānismu, sniedzot drošāku veidu, kā pārvaldīt ekrāna autobloķēšanas izslēgšanu un ierīču pāreju uz enerģijas taupīšanas režīmiem.
- Ieviesta iespēja piemērot atribūtu visiem HTML un SVG elementiem, uz kuriem var tikt novirzīta ievades fokusēšanās.
- Attēliem un video tiek aprēķināts malu attiecības koeficients, balstoties uz Width vai Height atribūtiem, ko var izmantot attēla izmēra noteikšanai, izmantojot CSS laikā, kad attēls vēl nav ielādēts (risina problēmu ar lapas pārkārtošanu pēc attēlu ielādes).
- Pievienots CSS īpašums , kas automātiski iestata mainīga fonta (variable font) izmēru optiskajās koordinātēs „“, ja fonts tos atbalsta. Režīms ļauj izvēlēties optimālo glyph formu konkrētajam izmēram, piemēram, izmantot kontrastainākus glyphus virsrakstiem.
- Pievienots CSS īpašums , kas ļauj izmantot jebkādus simbolus vietā punktiem sarakstos, piemēram, „-“, „+“, „★” un „▸”.
- Ja Worklet.addModule() nav iespējams izpildīt, tagad tiek atgriezts objekts ar detalizētu informāciju par kļūdas raksturu, kas ļauj precīzāk novērtēt kļūdas iemeslu (problēmas ar tīkla savienojumu, nepareiza sintakse u.tml.).
- Apstrāde <script> elementiem ir pārtraukta, to pārvietojot starp dokumentiem. Pārvietojot starp dokumentiem, arī tiek atslēgta ar skriptu saistīto „error” un „load” notikumu izpilde.
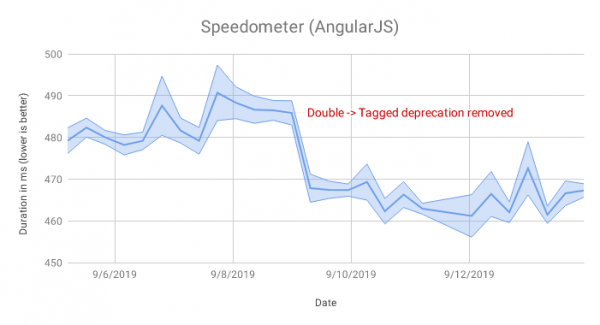
- JavaScript dzinējā V8 ir optimizēta lauka attēlojuma izmaiņu apstrāde objektiem, kā rezultātā AngularJS koda izpilde Speedometer testu komplektā ir kļuvusi par 4% ātrāka.

- V8 arī ir veikta optimizācija iekšējo API noteikto getteru apstrādē, piemēram, Node.nodeType un Node.nodeName, apstākļos, kad nav izlases kešatmiņas (inline caching). Izmaiņas aptuveni par 12% samazinājušas IC runtime izmaksas, veicot Backbone un jQuery testus no Speedometer komplekta.
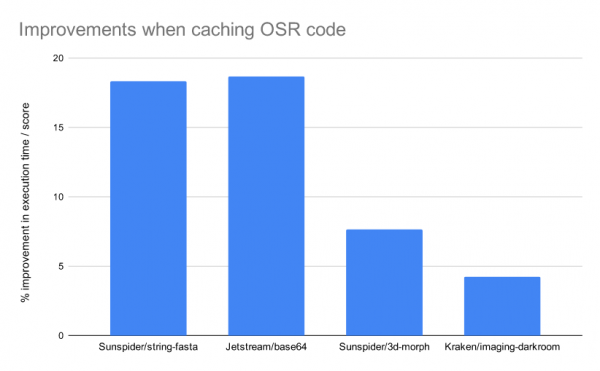
- Ir nodrošināta OSR mehānisma (called on-stack replacement) rezultātu kešošana, kas veic optimizēta koda aizvietošanu funkcijas izpildes laikā (ļauj sākt izmantot optimizēto kodu ilgstoši izpildāmām funkcijām, negaidot to atkārtotu palaišanu). OSR kešošana sniedz iespēju izmantot optimizācijas rezultātus arī funkcijas atkārtotas palaišanas gadījumā, bez nepieciešamības pārdzīvot atkārtotu optimizāciju.
Dažos testos izmaiņas ļāva palielināt maksimālo veiktspēju par 5–18%.
- Izmaiņas tīmekļa izstrādātāju rīkos:
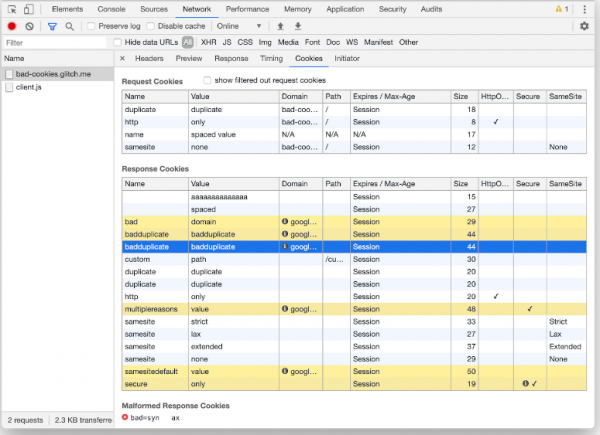
- debug režīms, lai noteiktu pieprasījuma bloķēšanas vai sīkdatņu izsniegšanas cēloņus.
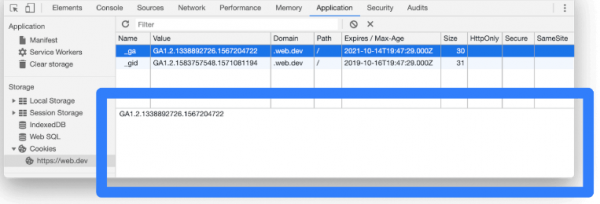
- Sīkdatņu sarakstā pievienota iespēja ātri apskatīt izvēlētās sīkdatnes vērtību, noklikšķinot uz konkrētas rindas.

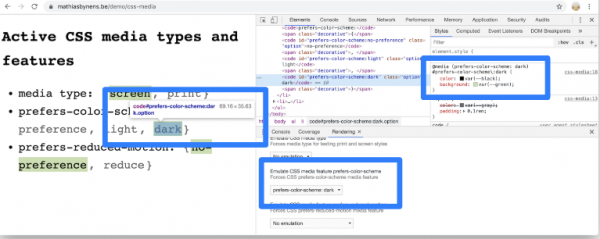
- Pievienota iespēja simulēt dažādas iestatījumus media vaicājumiem prefers-color-scheme un prefers-reduced-motion (piemēram, lai pārbaudītu lapas uzvedību, kad ir tumša sistēmas tēma vai ir atslēgti animētie efekti).

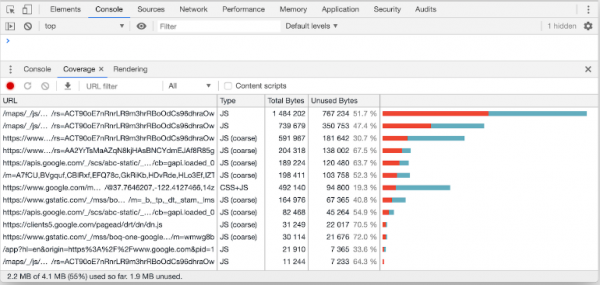
- Modernizēta Coverage cilnes noformējums, kas ļauj novērtēt izmantoto un neizmantoto kodu. Pievienota iespēja filtrēt informāciju pēc tās veida (JavaScript, CSS). Informācija par koda izmantošanu arī pievienota, attēlojot avota tekstu.

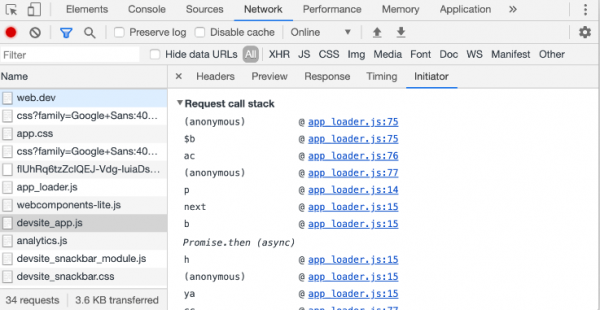
- Pievienota iespēja atkļūdot pieprasījumu iemeslus noteiktam tīkla resursam pēc tīkla aktivitātes ierakstīšanas (var apskatīt JavaScript koda izsaukuma izsekošanu, kas izraisīja resursa ielādi).

- Pievienota iestatījums „Iestatījumi > Preferences > Sources > Default Indentation” koda atkāpes veida noteikšanai (2/4/8 atstarpe vai tabulācija), kas tiek izdrukāts Console un Sources panelos.

- Sīkdatņu sarakstā pievienota iespēja ātri apskatīt izvēlētās sīkdatnes vērtību, noklikšķinot uz konkrētas rindas.
Papildus jauninājumiem un kļūdu labojumiem jaunajā versijā ir novērstas 51 uztveres trūkumi. Daudzas no šīm ievainojamībām tika atklātas, izmantojot automatizētās testēšanas rīkus AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Divas problēmas (CVE-2019-13725, piekļūšana jau atbrīvotai atmiņas teritorijai Bluetooth atbalsta kodā, un CVE-2019-13726, kaudzes pārpilde paroles pārvaldniekā) ir marķētas kā kritiskas, t.i., tās ļauj apiet visus pārlūka aizsardzības līmeņus un izpildīt kodu sistēmā ārpus sandboxa vidē. Divas kritiskas problēmas vienā Chrome izstrādes ciklā tika konstatētas pirmo reizi. Pirmo ievainojamību atklāja pētnieki no Tencent Keen Security Lab un Tianfu Cup sacensībās, bet otrā tika atrasta Sergeja Glazunova no Google Project Zero.
Attiecībā uz ievainojamību atklāšanas saņemto naudas atlīdzības programmā par šo versiju Google kompānija ir izmaksājusi 37 balvas kopumā 80000 ASV dolāru apmērā (viena balva $20000, viena balva $10000, divas balvas $7500, četras balvas $5000, viena balva $3000, divas balvas $2000, divas balvas $1000 un astoņas balvas $500). 15 balvu apmērs pagaidām nav noteikts.
Avots: opennet.lv
